Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
BurpAPISecuritySuite — Расширение Burp Suite для тестирования безопасности API с 15 типами атак, 108+ полезными нагрузками, интеллектуальным фаззингом, обнаружением BOLA/IDOR, интеграцией с ИИ и автоматизированной разведкой. Поддерживает REST/GraphQL/SOAP API с Nuclei, Turbo Intruder и интеграцией внешних инструментов. Покрытие OWASP API Top 10. | Kitploit
Инструменты/GitHubGitHub/teycir/burpapisecuritysuite
Сканеры веб-уязвимостейАнализ уязвимостейЭксплуатация веб-приложенийТестирование безопасности APIФаззингТестирование на ПроникновениеБезопасность API
GitHub
teycir/burpapisecuritysuite

BurpAPISecuritySuite

РепозиторийСайт
75111273 месяцев назадПроверено Kitploit

Описание

Расширение Burp Suite для тестирования безопасности API с 15 типами атак, 108+ полезными нагрузками, интеллектуальным фаззингом, обнаружением BOLA/IDOR, интеграцией с ИИ и автоматизированной разведкой. Поддерживает REST/GraphQL/SOAP API с Nuclei, Turbo Intruder и интеграцией внешних инструментов. Покрытие OWASP API Top 10.

Поделиться

Поддержка разработки

Если этот проект помогает вашей работе, поддержите текущее обслуживание и новые функции.

ETH-кошелёк для пожертвований
0x11282eE5726B3370c8B480e321b3B2aA13686582

QR-код для пожертвований Ethereum

Отсканируйте QR-код или скопируйте адрес кошелька выше.
BurpAPISecuritySuite

Баннер BurpAPISecuritySuite

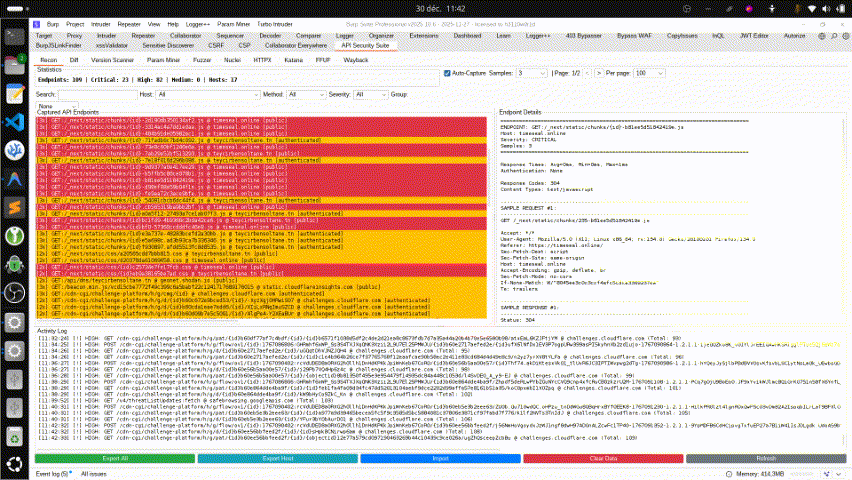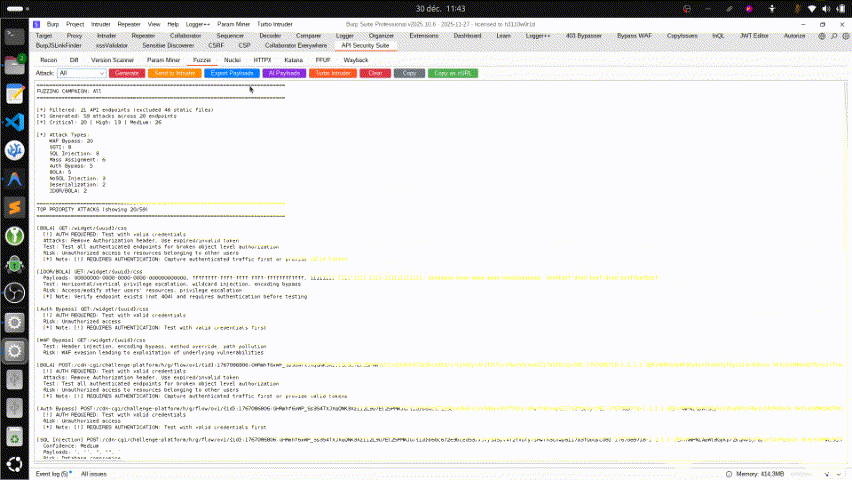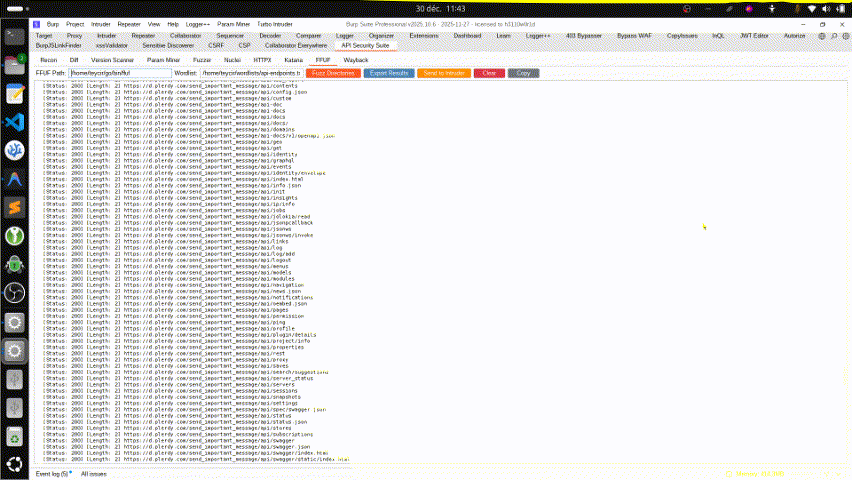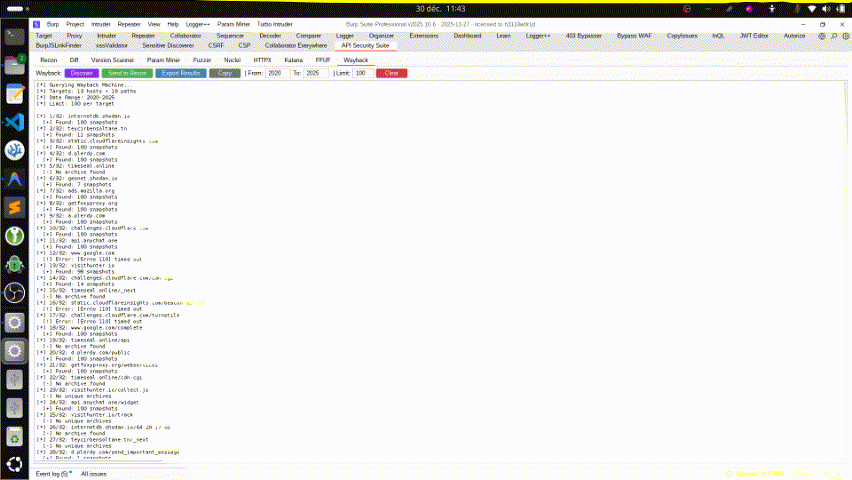
Демонстрация

Python Burp Suite License Version Attack Types Payloads Platform API Testing Security

Профессиональное расширение для Burp Suite для всесторонней разведки API, интеллектуального фаззинга и тестирования безопасности на основе ИИ.

Почему одно расширение с несколькими вкладками?

BurpAPISecuritySuite объединяет функциональность, для которой обычно потребовалось бы 10+ отдельных расширений, в одно оптимизированное расширение. Это архитектурное решение обеспечивает значительные преимущества в производительности:

Эффективность использования памяти: Запуск нескольких расширений Burp одновременно создаёт существенную нагрузку на память. Каждое расширение поддерживает собственное состояние, компоненты пользовательского интерфейса и обработчики событий. Одно расширение с несколькими вкладками эффективно распределяет ресурсы и снижает общее потребление памяти.

Снижение накладных расходов API: API расширений Burp обрабатывает обратные вызовы от всех загруженных расширений. При наличии 10+ расширений каждый HTTP-запрос вызывает обратные вызовы во всех расширениях, создавая мультипликативную нагрузку. Одно расширение означает одну цепочку обратных вызовов, что значительно уменьшает количество циклов ЦП и повышает отзывчивость.

Общий контекст: Интегрированные вкладки используют общие данные захваченного трафика, устраняя избыточную обработку. Вкладка «Recon» захватывает данные один раз, а все остальные вкладки (Fuzzer, Auth Replay, Passive Discovery и т. д.) работают с тем же набором данных без повторного разбора запросов.

Более быстрый запуск: Загрузка одного расширения значительно быстрее, чем загрузка 10+ расширений. Burp инициализирует компоненты пользовательского интерфейса, регистрирует обратные вызовы и распределяет ресурсы один раз, а не многократно.

Лучшая стабильность: Меньше расширений — меньше потенциальных конфликтов, несоответствий версий и проблем совместимости. Одна кодовая база проще в тестировании, отладке и сопровождении.

Эта философия дизайна ставит во главу угла производительность и удобство использования, предоставляя при этом возможности тестирования безопасности API, которые в противном случае потребовали бы сложной многовендорной конфигурации.


Оглавление

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →