

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/bishopfox/gadgetprobe
РазведкаГенерация полезной нагрузкиАнализ уязвимостейЭксплуатация веб-приложенийТестирование на Проникновение
GitHubbishopfox/gadgetprobe

GadgetProbe

Зондирует конечные точки, принимающие сериализованные объекты Java, для определения классов, библиотек и версий библиотек в удалённых Java classpath.

Репозиторий
62097505 лет назадПроверено Kitploit
Поделиться
Сайт

License Python version

Описание

Вы только что обнаружили уязвимость десериализации Java, запустили все свои эксплойты ysoserial... и не получили ничего. Что дальше? Как вы можете отлаживать или строить цепочку гаджетов, если вы совершенно слепы?

Представляем GadgetProbe — инструмент, который проливает свет на удалённые classpath и повышает серьёзность уязвимостей для всех!

GadgetProbe принимает список Java-классов, генерирует сериализованные объекты DNS-callback и сообщает, что скрывается в удалённом classpath.

Использование расширения Burp

Расширение Burp автоматически интегрируется с Burp Collaborator для обработки DNS-обратных вызовов. Также расширение включает сигнатуры и анализатор для определения версий библиотек популярных источников гаджетов.

Загрузите релиз или следуйте инструкциям по сборке ниже.

После загрузки расширения Burp:

  1. Отправьте уязвимый запрос в Intruder, выделив уязвимый параметр.

gif

2. Добавьте список Java-классов (см. прилагаемые списки слов)
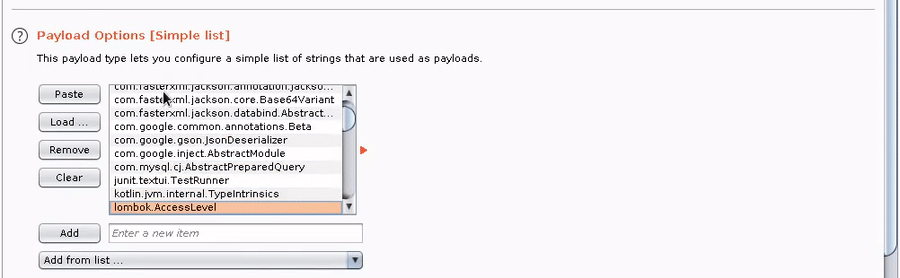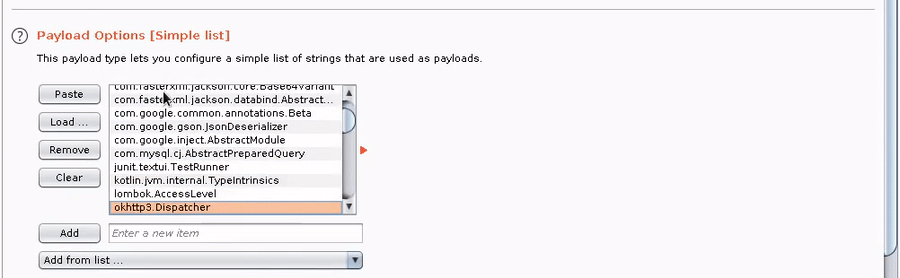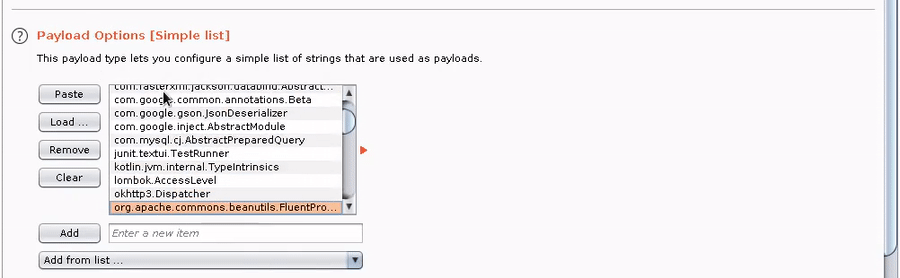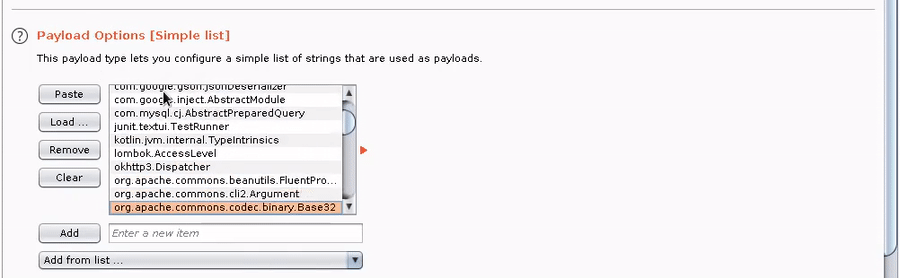
gif

3. Добавьте обработчик payload-данных GadgetProbe и любые другие необходимые обработчики в вашей цепочке (например, Base64-кодирование).
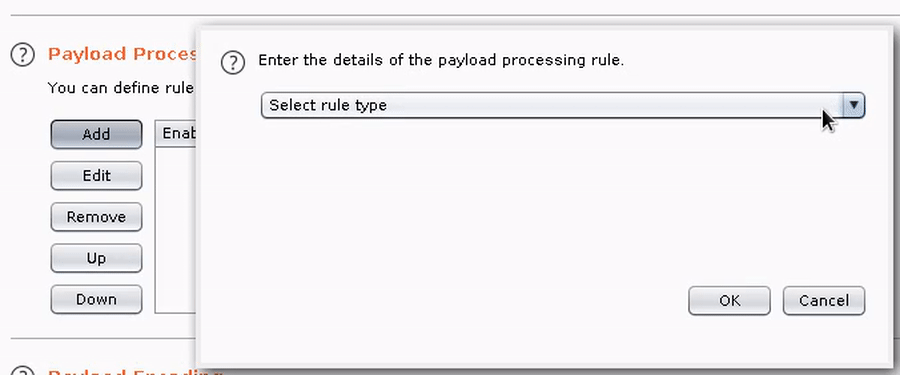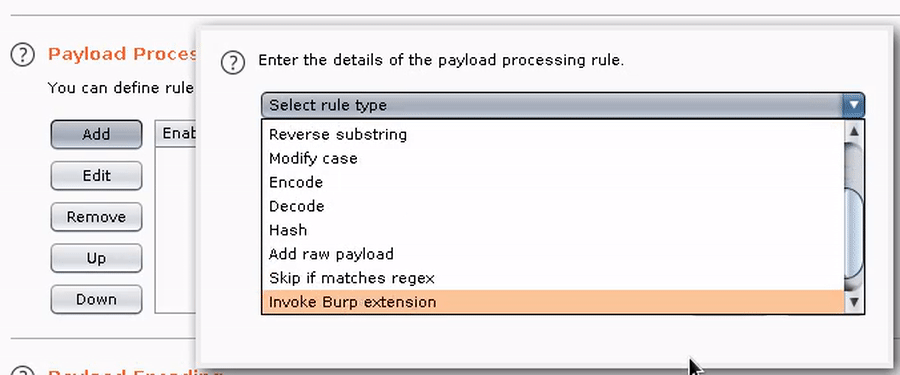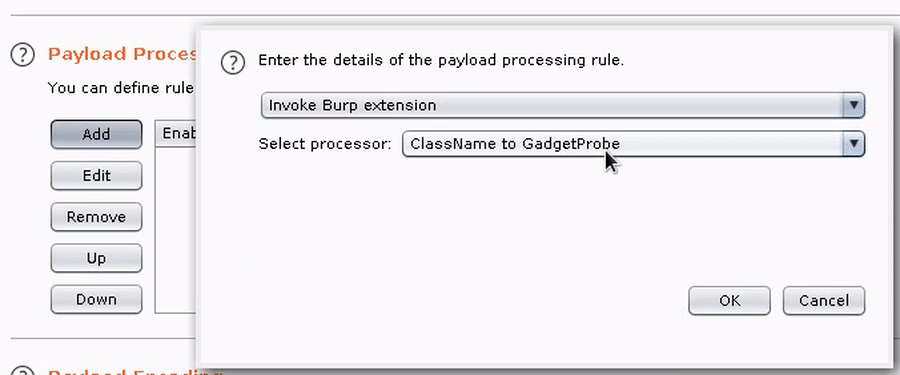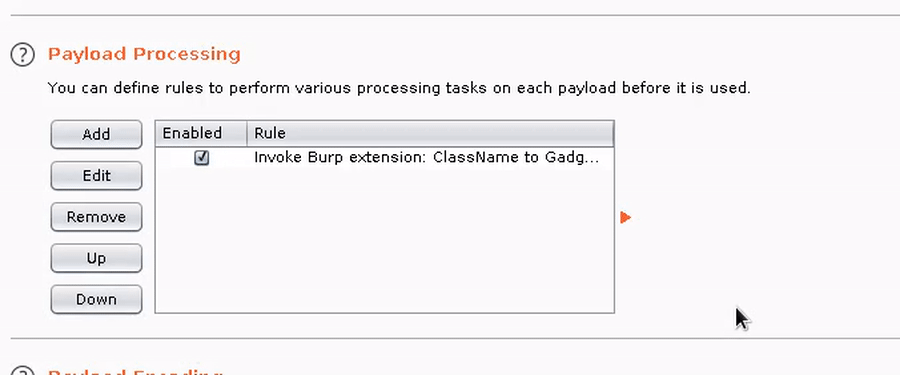
gif

4. Запустите атаку Intruder и наблюдайте, как результаты возвращаются во вкладке GadgetProbe в Burp.

gif

Использование библиотеки GadgetProbe для Java

GadgetProbe также можно использовать как Java-библиотеку или CLI для специализированных атак.

import com.bishopfox.gadgetprobe.GadgetProbe
...
// Call the GadgetProbe constructor with your authoritative nameserver (or use Burp collaborator).
GadgetProbe gp = new GadgetProbe("dnscallback.burpcollaborator.net");
// The crafted object "obj" is now ready to be sent using any custom implementation :)
Object obj = gp.getObject("org.apache.commons.collections.functors.invokertransformer");

Сборка из исходников

# Build JAR (run first)
./gradlew shadowJar

# Build wordlists
./generate_wordlists.sh

Как это работает

Смотрите мою статью в блоге Bishop Fox.

Автор

Twitter: @theBumbleSec

GitHub: the-bumble

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





