
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit

 0xsteph/pentest-ai
ИИ-пентестер с открытым исходным кодом, который доказывает каждую находку. Машинные оракулы повторно запускают каждый эксплойт; подтверждённые баги…
 openai/php2shell-checker
CLI-утилита, которая проверяет версию PHP веб-сайта или локальный бинарный файл PHP на соответствие встроенным пороговым значениям патчей, чтобы…
 danmcinerney/xsscrapy
XSS-паук — обнаружено 66/66 XSS в wavsep
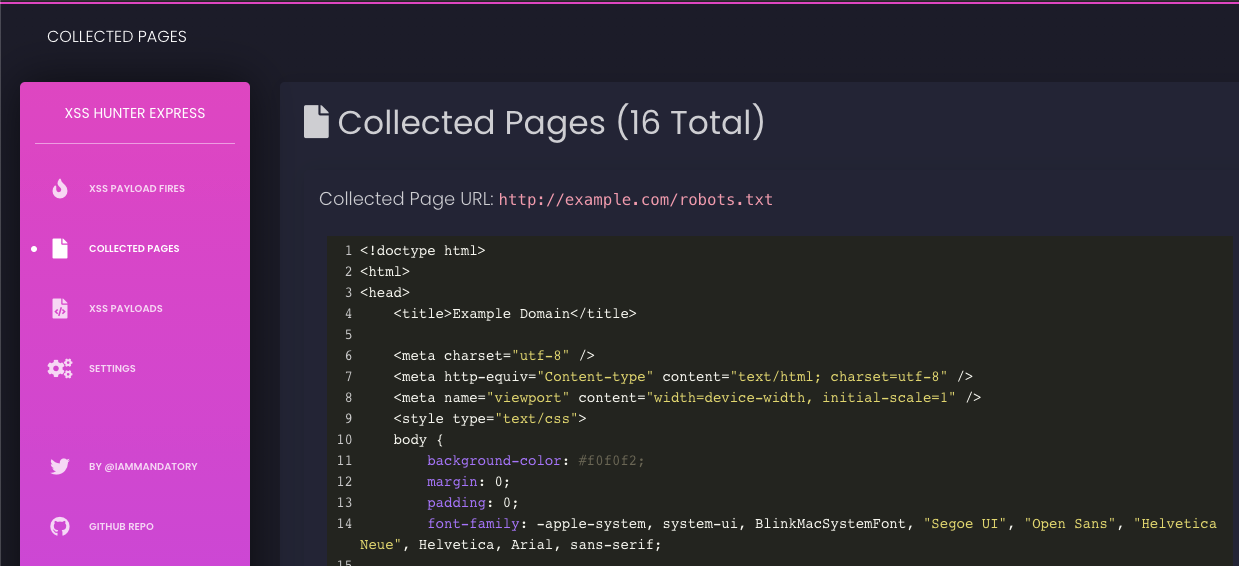 mandatoryprogrammer/xsshunter-express
Простая в настройке версия XSS Hunter. Развёртывается за пять минут и не требует обслуживания!
 s0md3v/smap
замена Nmap «как есть» на основе shodan.io
 sheeki03/tirith
Терминальная безопасность для разработчиков и агентов ИИ. Перехватывает гомографные URL, конвейер к оболочке, ANSI-инъекции, обфусцированные полезные…
 moham3driahi/xattacker
X Attacker Tool ☣ Сканер уязвимостей веб-сайтов и автоматический эксплойтер
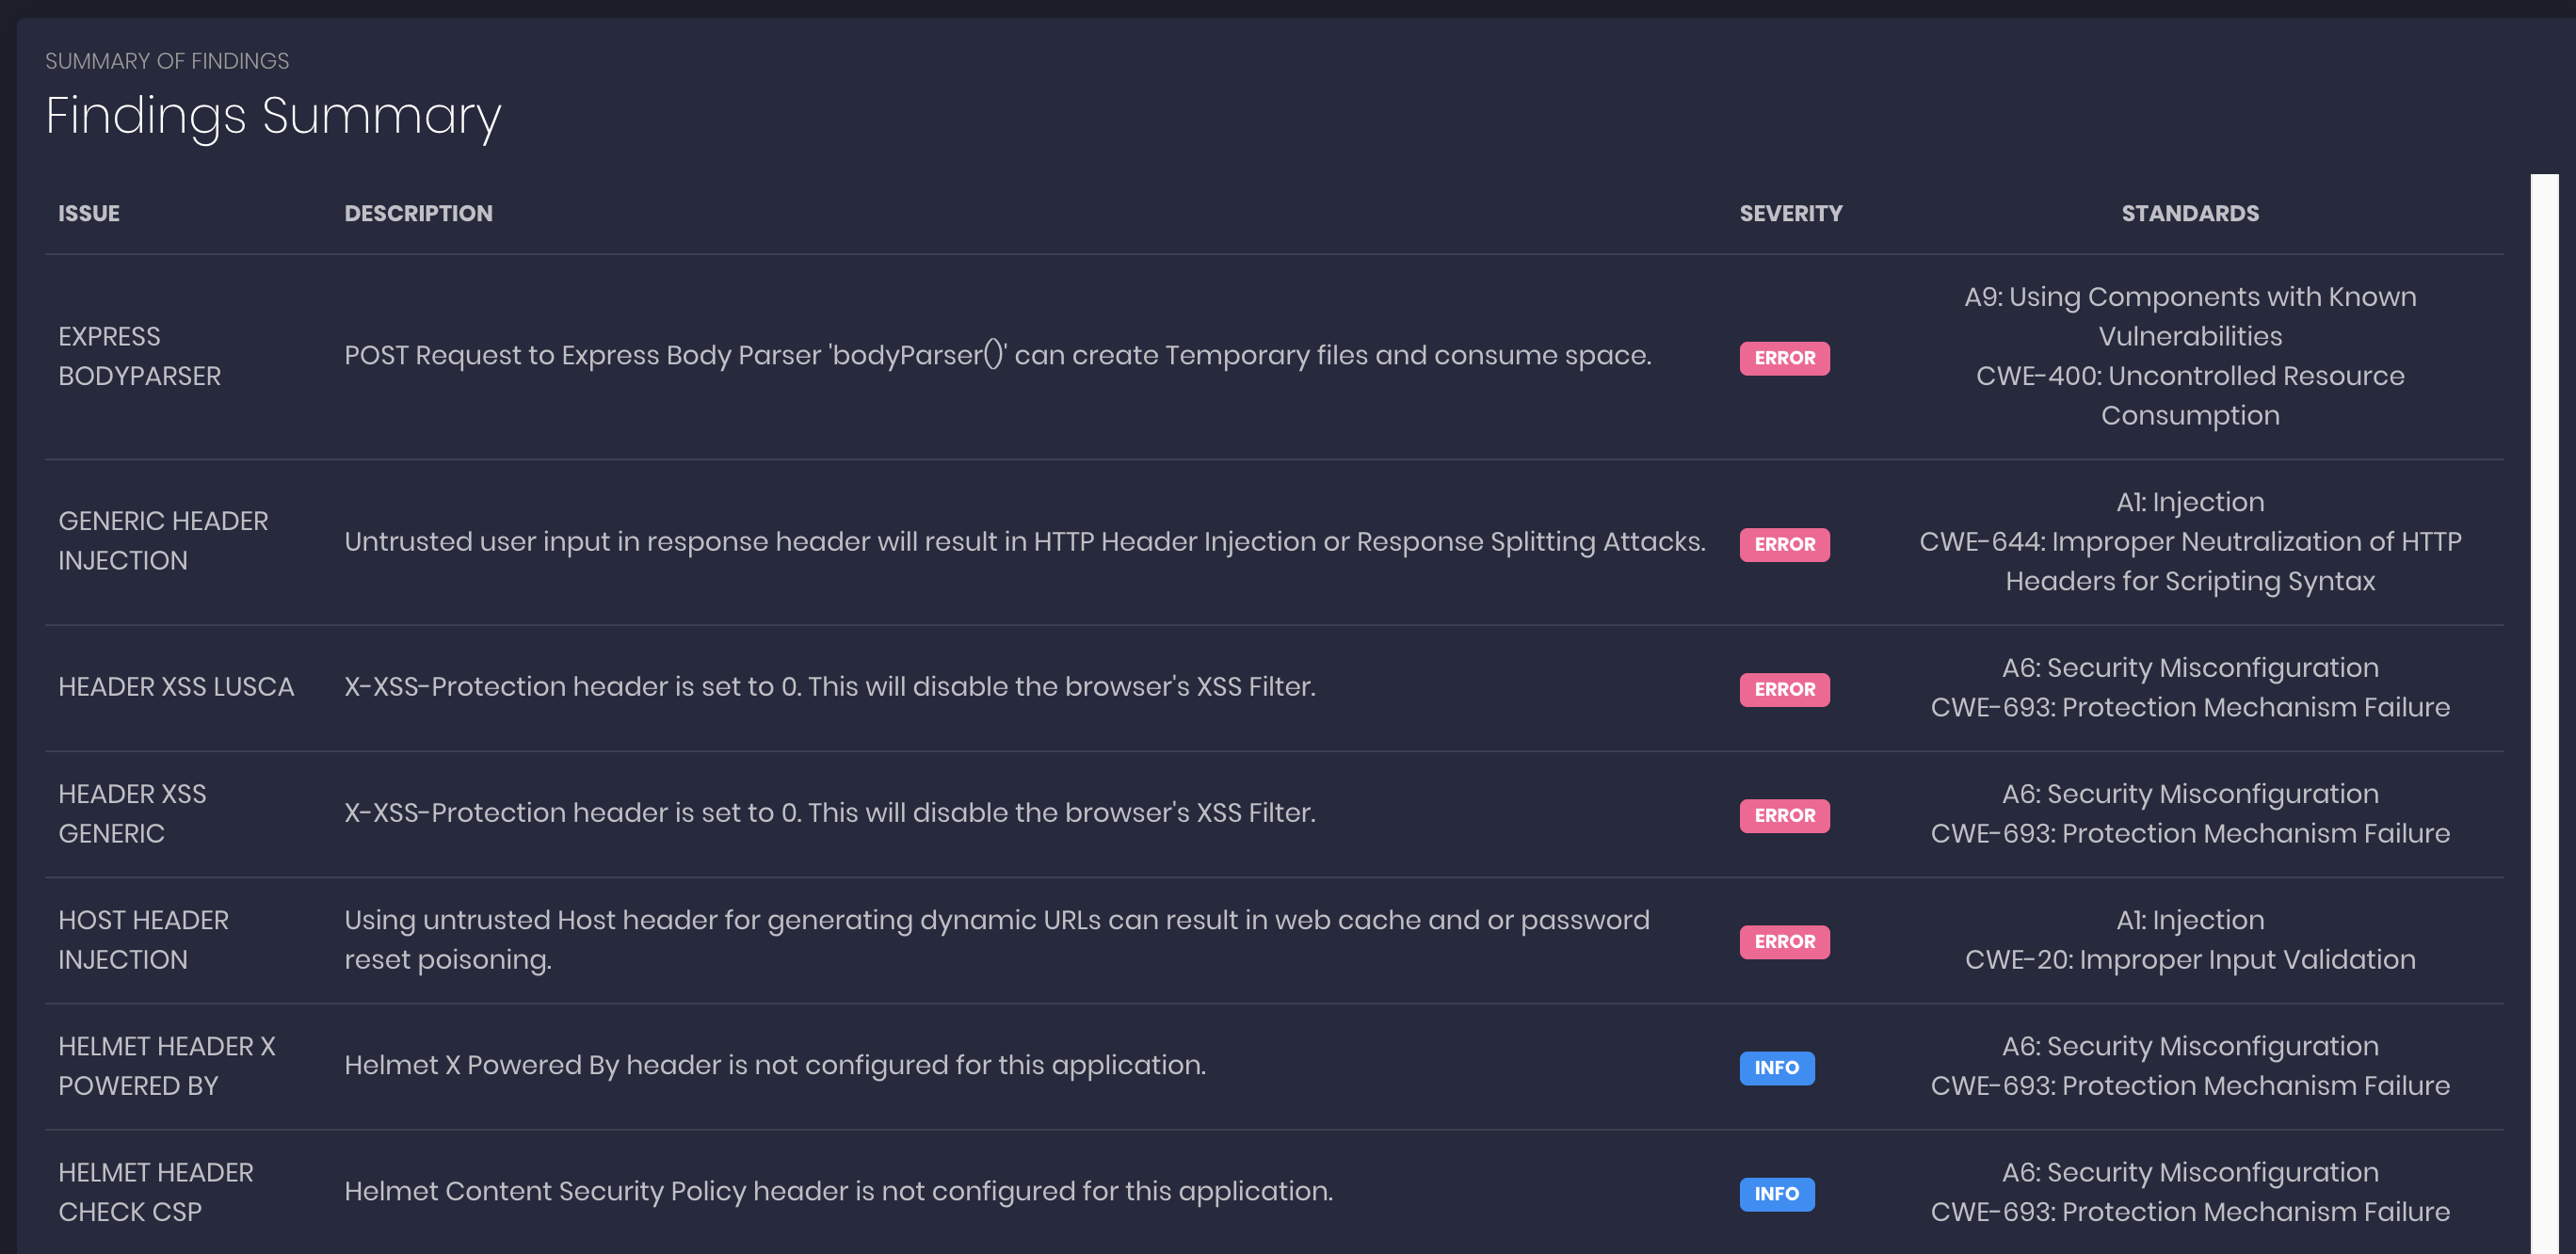 ajinabraham/nodejsscan
nodejsscan — это статический анализатор безопасности кода для приложений Node.js.
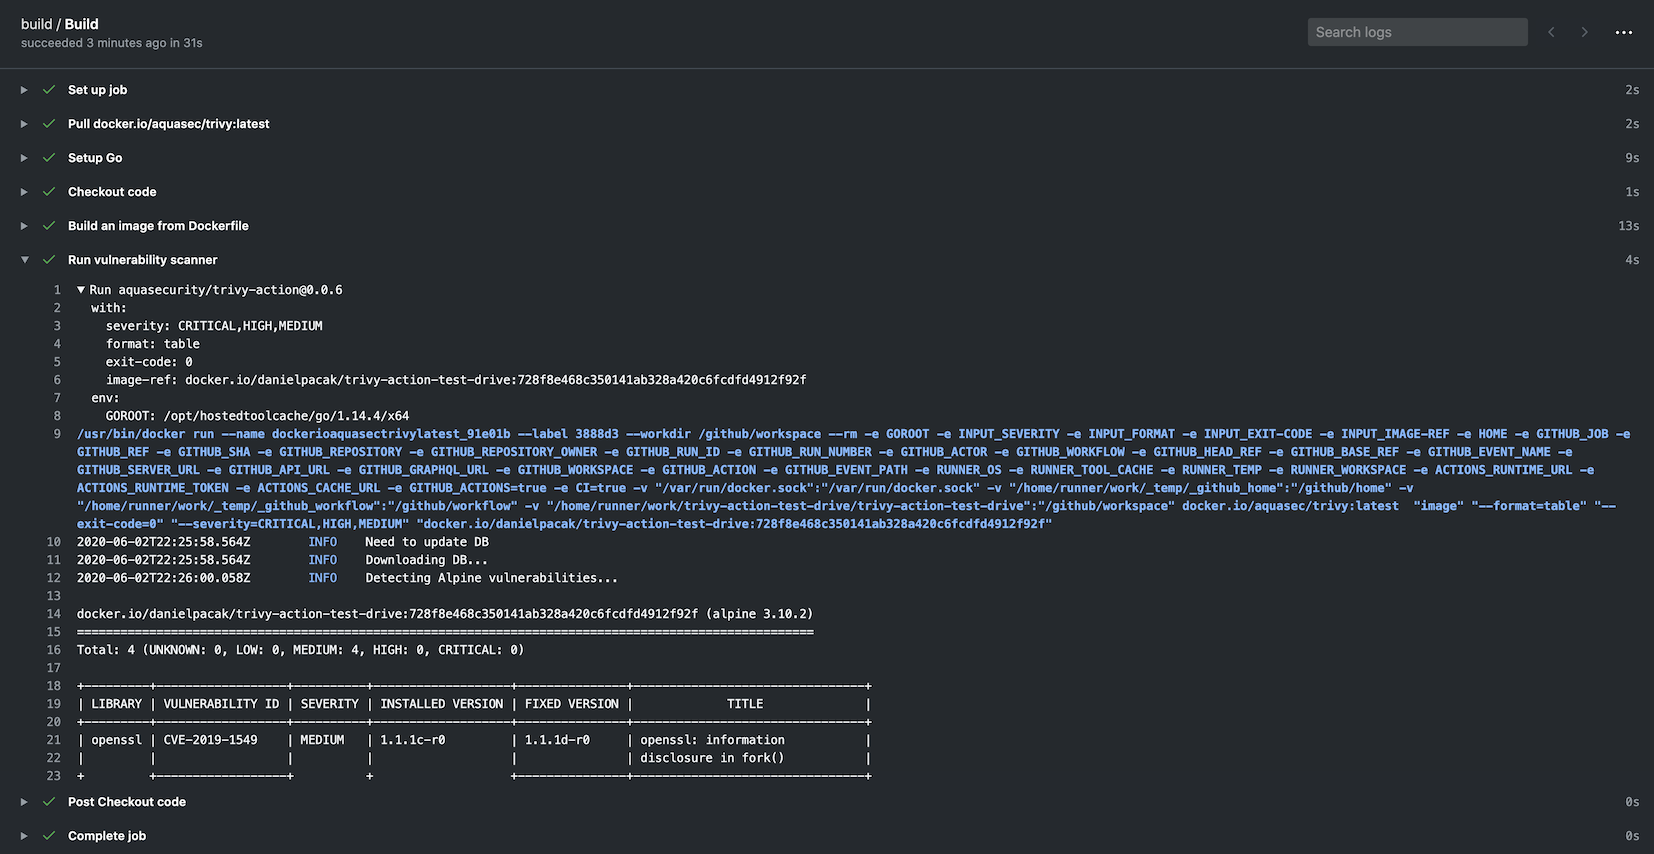 aquasecurity/trivy-action
Runs Trivy as GitHub action to scan your Docker container image for vulnerabilities
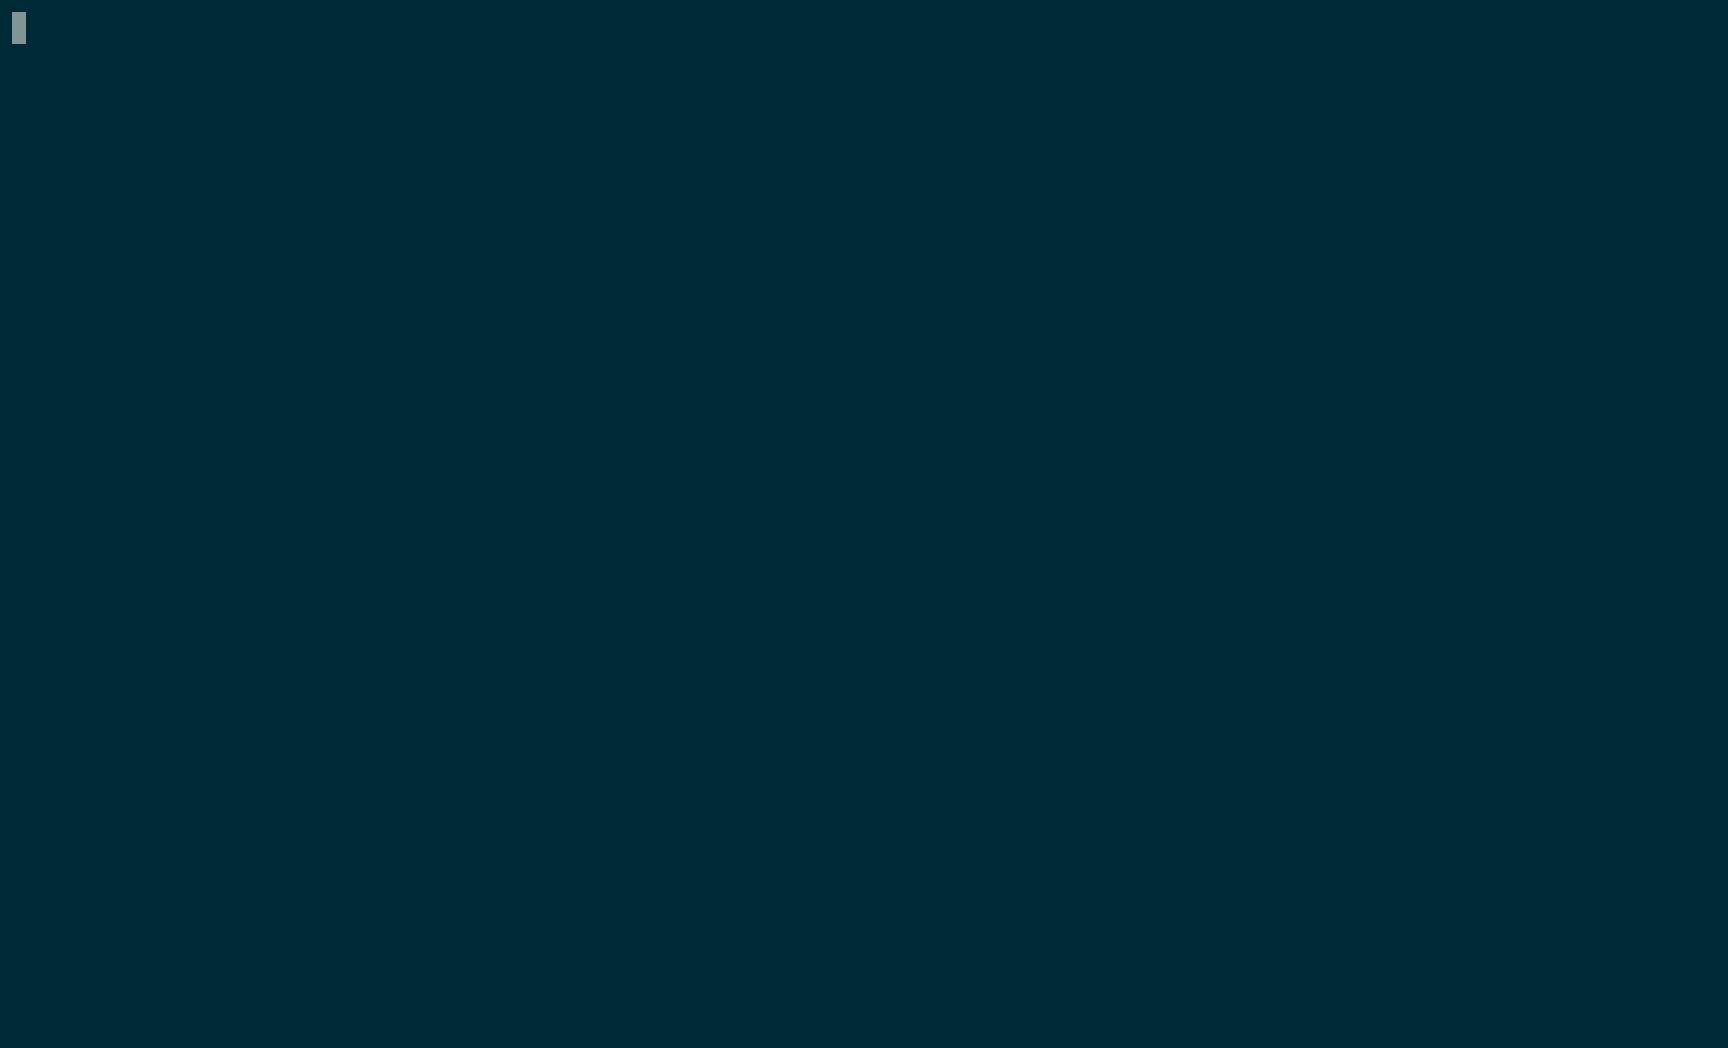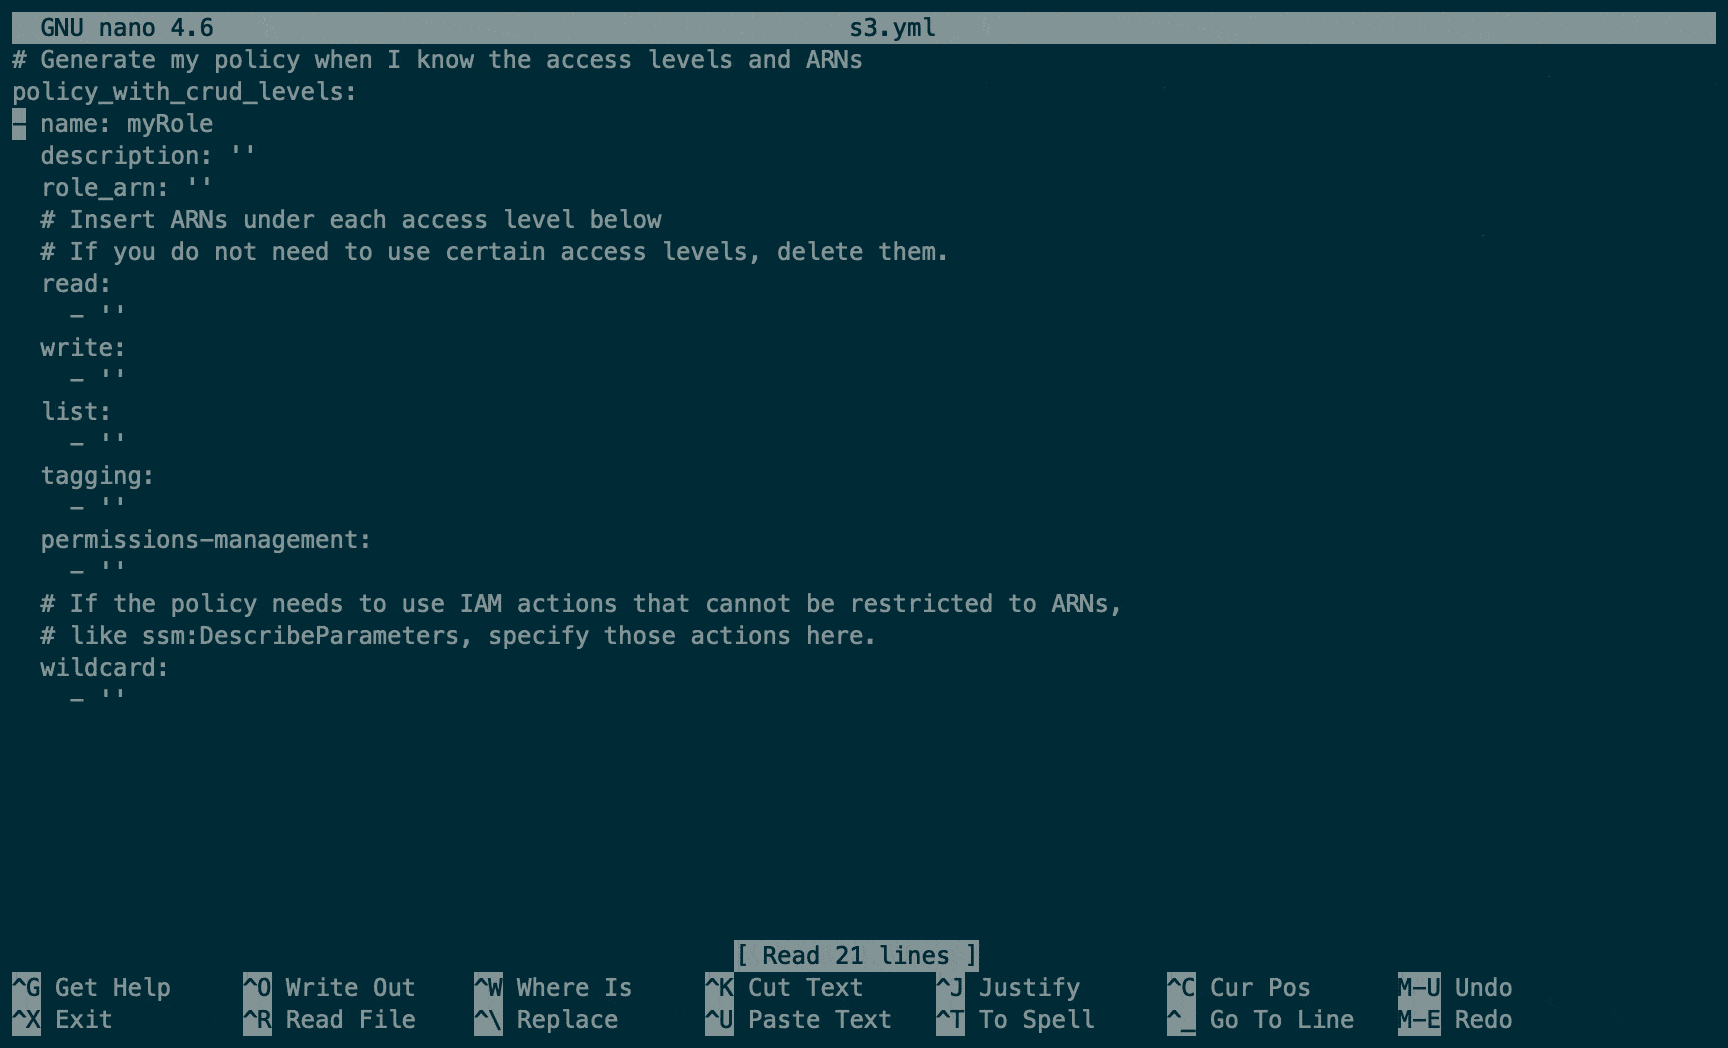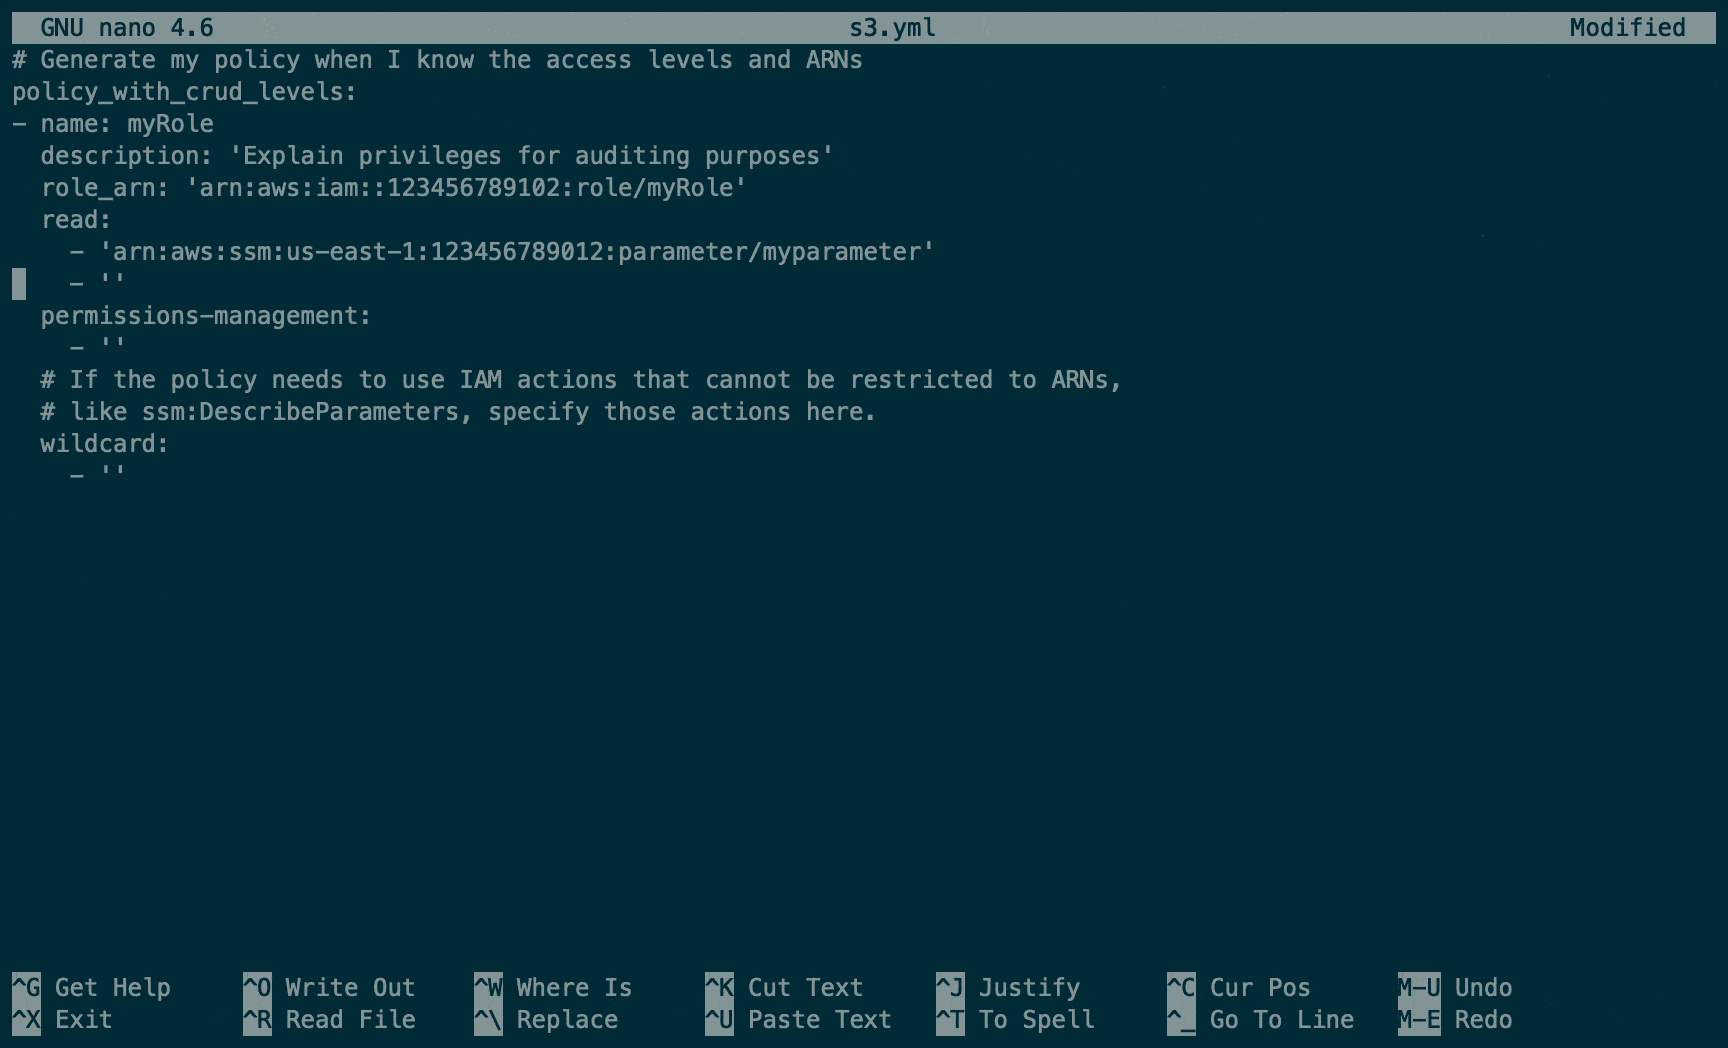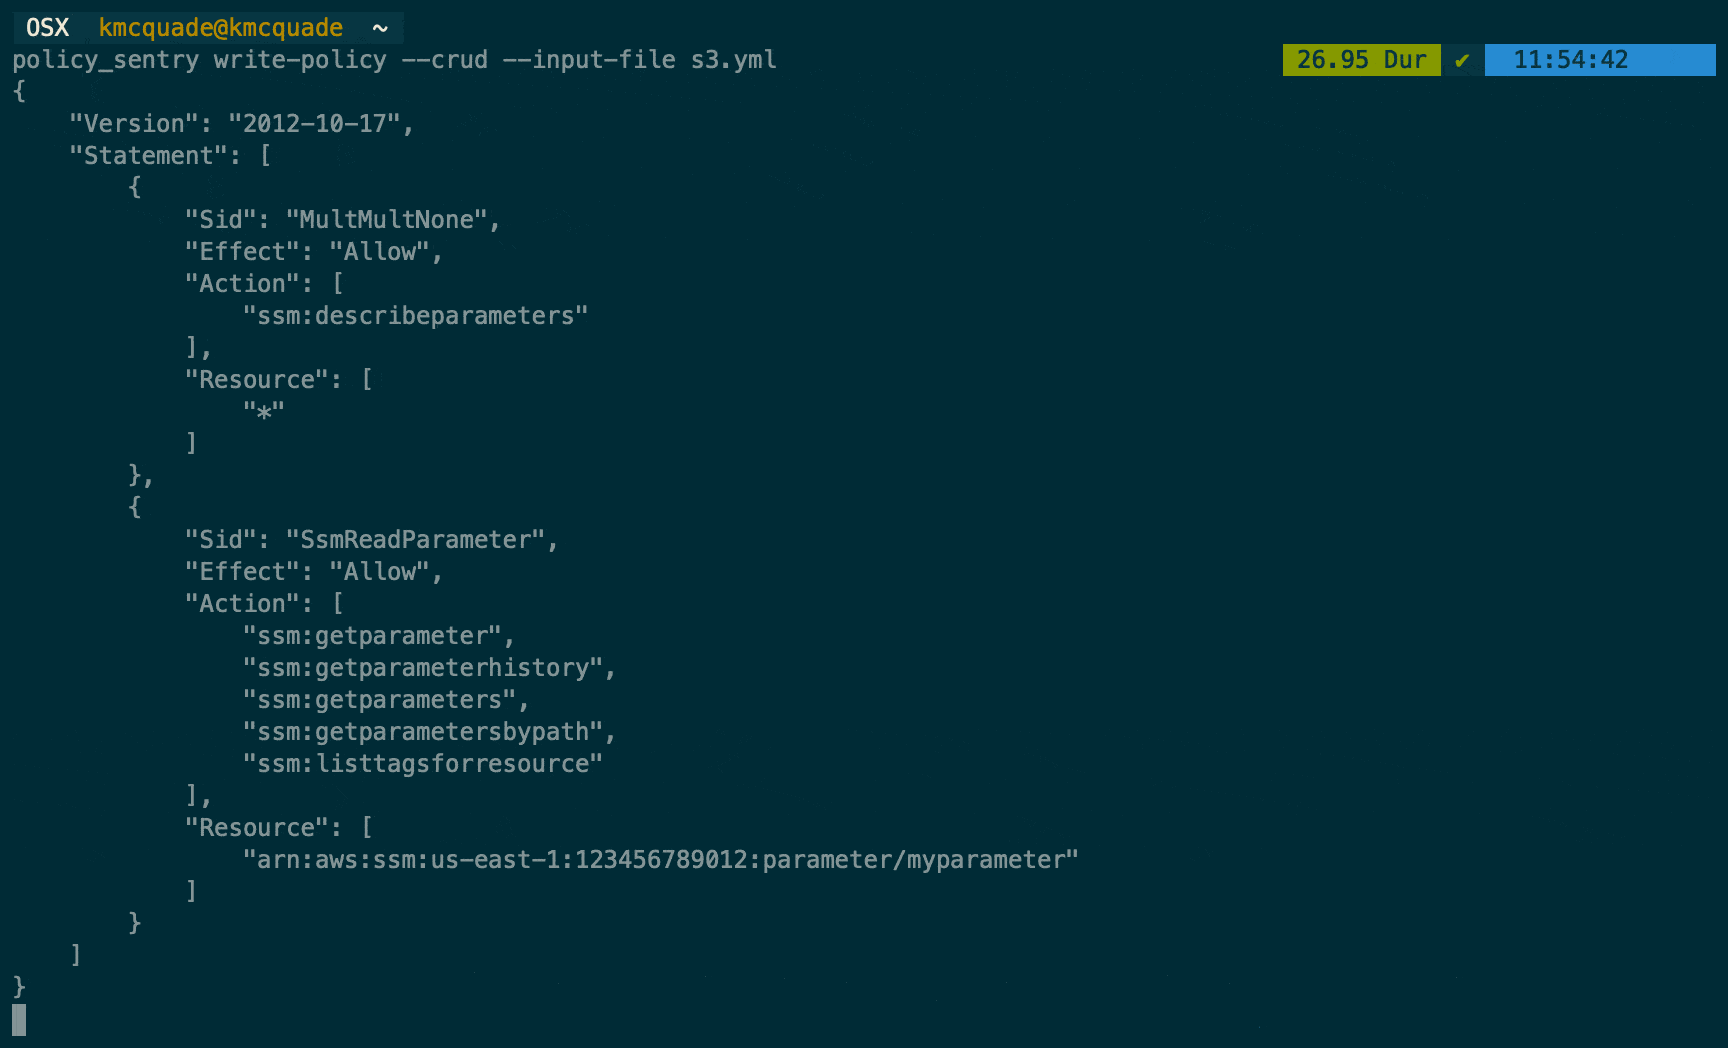 salesforce/policy_sentry
Генерирует политики AWS IAM с минимальными привилегиями на основе ARN ресурсов и уровней доступа, автоматизируя создание безопасных политик для…
 diego-treitos/linux-smart-enumeration
Инструмент перечисления Linux для пентестинга и CTF с уровнями детализации
 simsong/bulk_extractor
Это дерево разработки. Производственные загрузки доступны по адресу:
 googleprojectzero/jackalope
Бинарный, покрытие-ориентированный фаззер для Windows, macOS, Linux и Android
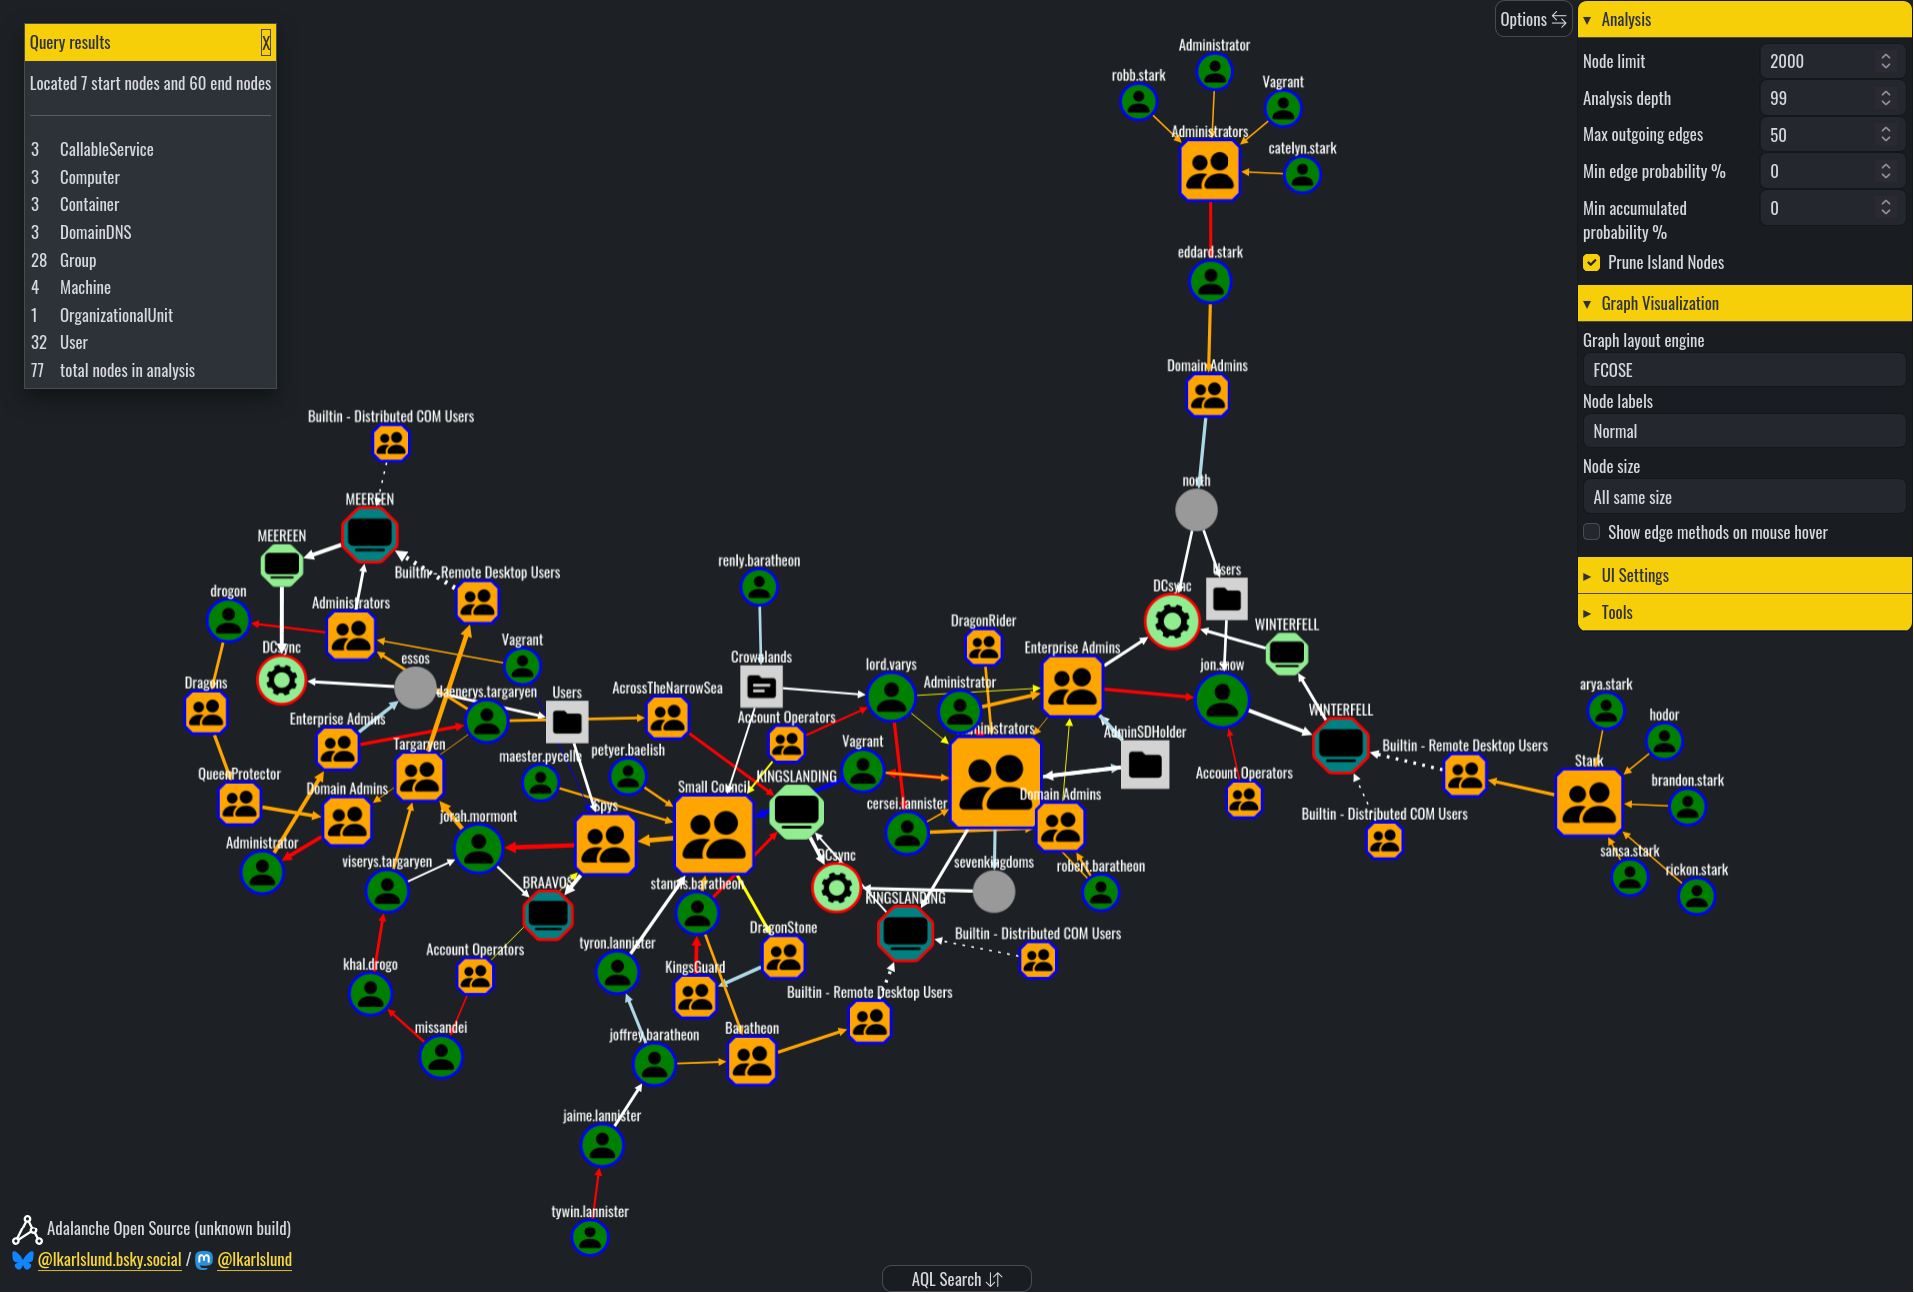 lkarlslund/adalanche
Визуализатор и исследователь графа атак (Active Directory) ...Кто на самом деле *Domain Admin*?
 xiphosresearch/exploits
Различный эксплойт-код
 cr0hn/dockerscan
Самый всесторонний сканер безопасности Docker
 guacsec/guac
Агрегирует метаданные безопасности цепочки поставок программного обеспечения (SBOM, аттестации, уязвимости) в доступную для запросов графовую базу…
 epinna/weevely3
Вооружённый веб-шелл








