
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit

 1n3/sn1per
Automated penetration testing & attack surface management platform. Recon, scan, exploit, report - 600+ exploits, 90+ integrations, 10K+ detections.
 safedep/pmg
PMG protects developers, AI agents from malicious open source packages using proxy, sandbox and SafeDep's threat intelligence feed.
 intuitem/ciso-assistant-community
Платформа GRC для управления рисками, соответствия требованиям и аудита с более чем 200 фреймворками, автоматическим сопоставлением контролей,…

 sqlmapproject/sqlmap
Инструмент для автоматического внедрения SQL-инъекций и захвата базы данных
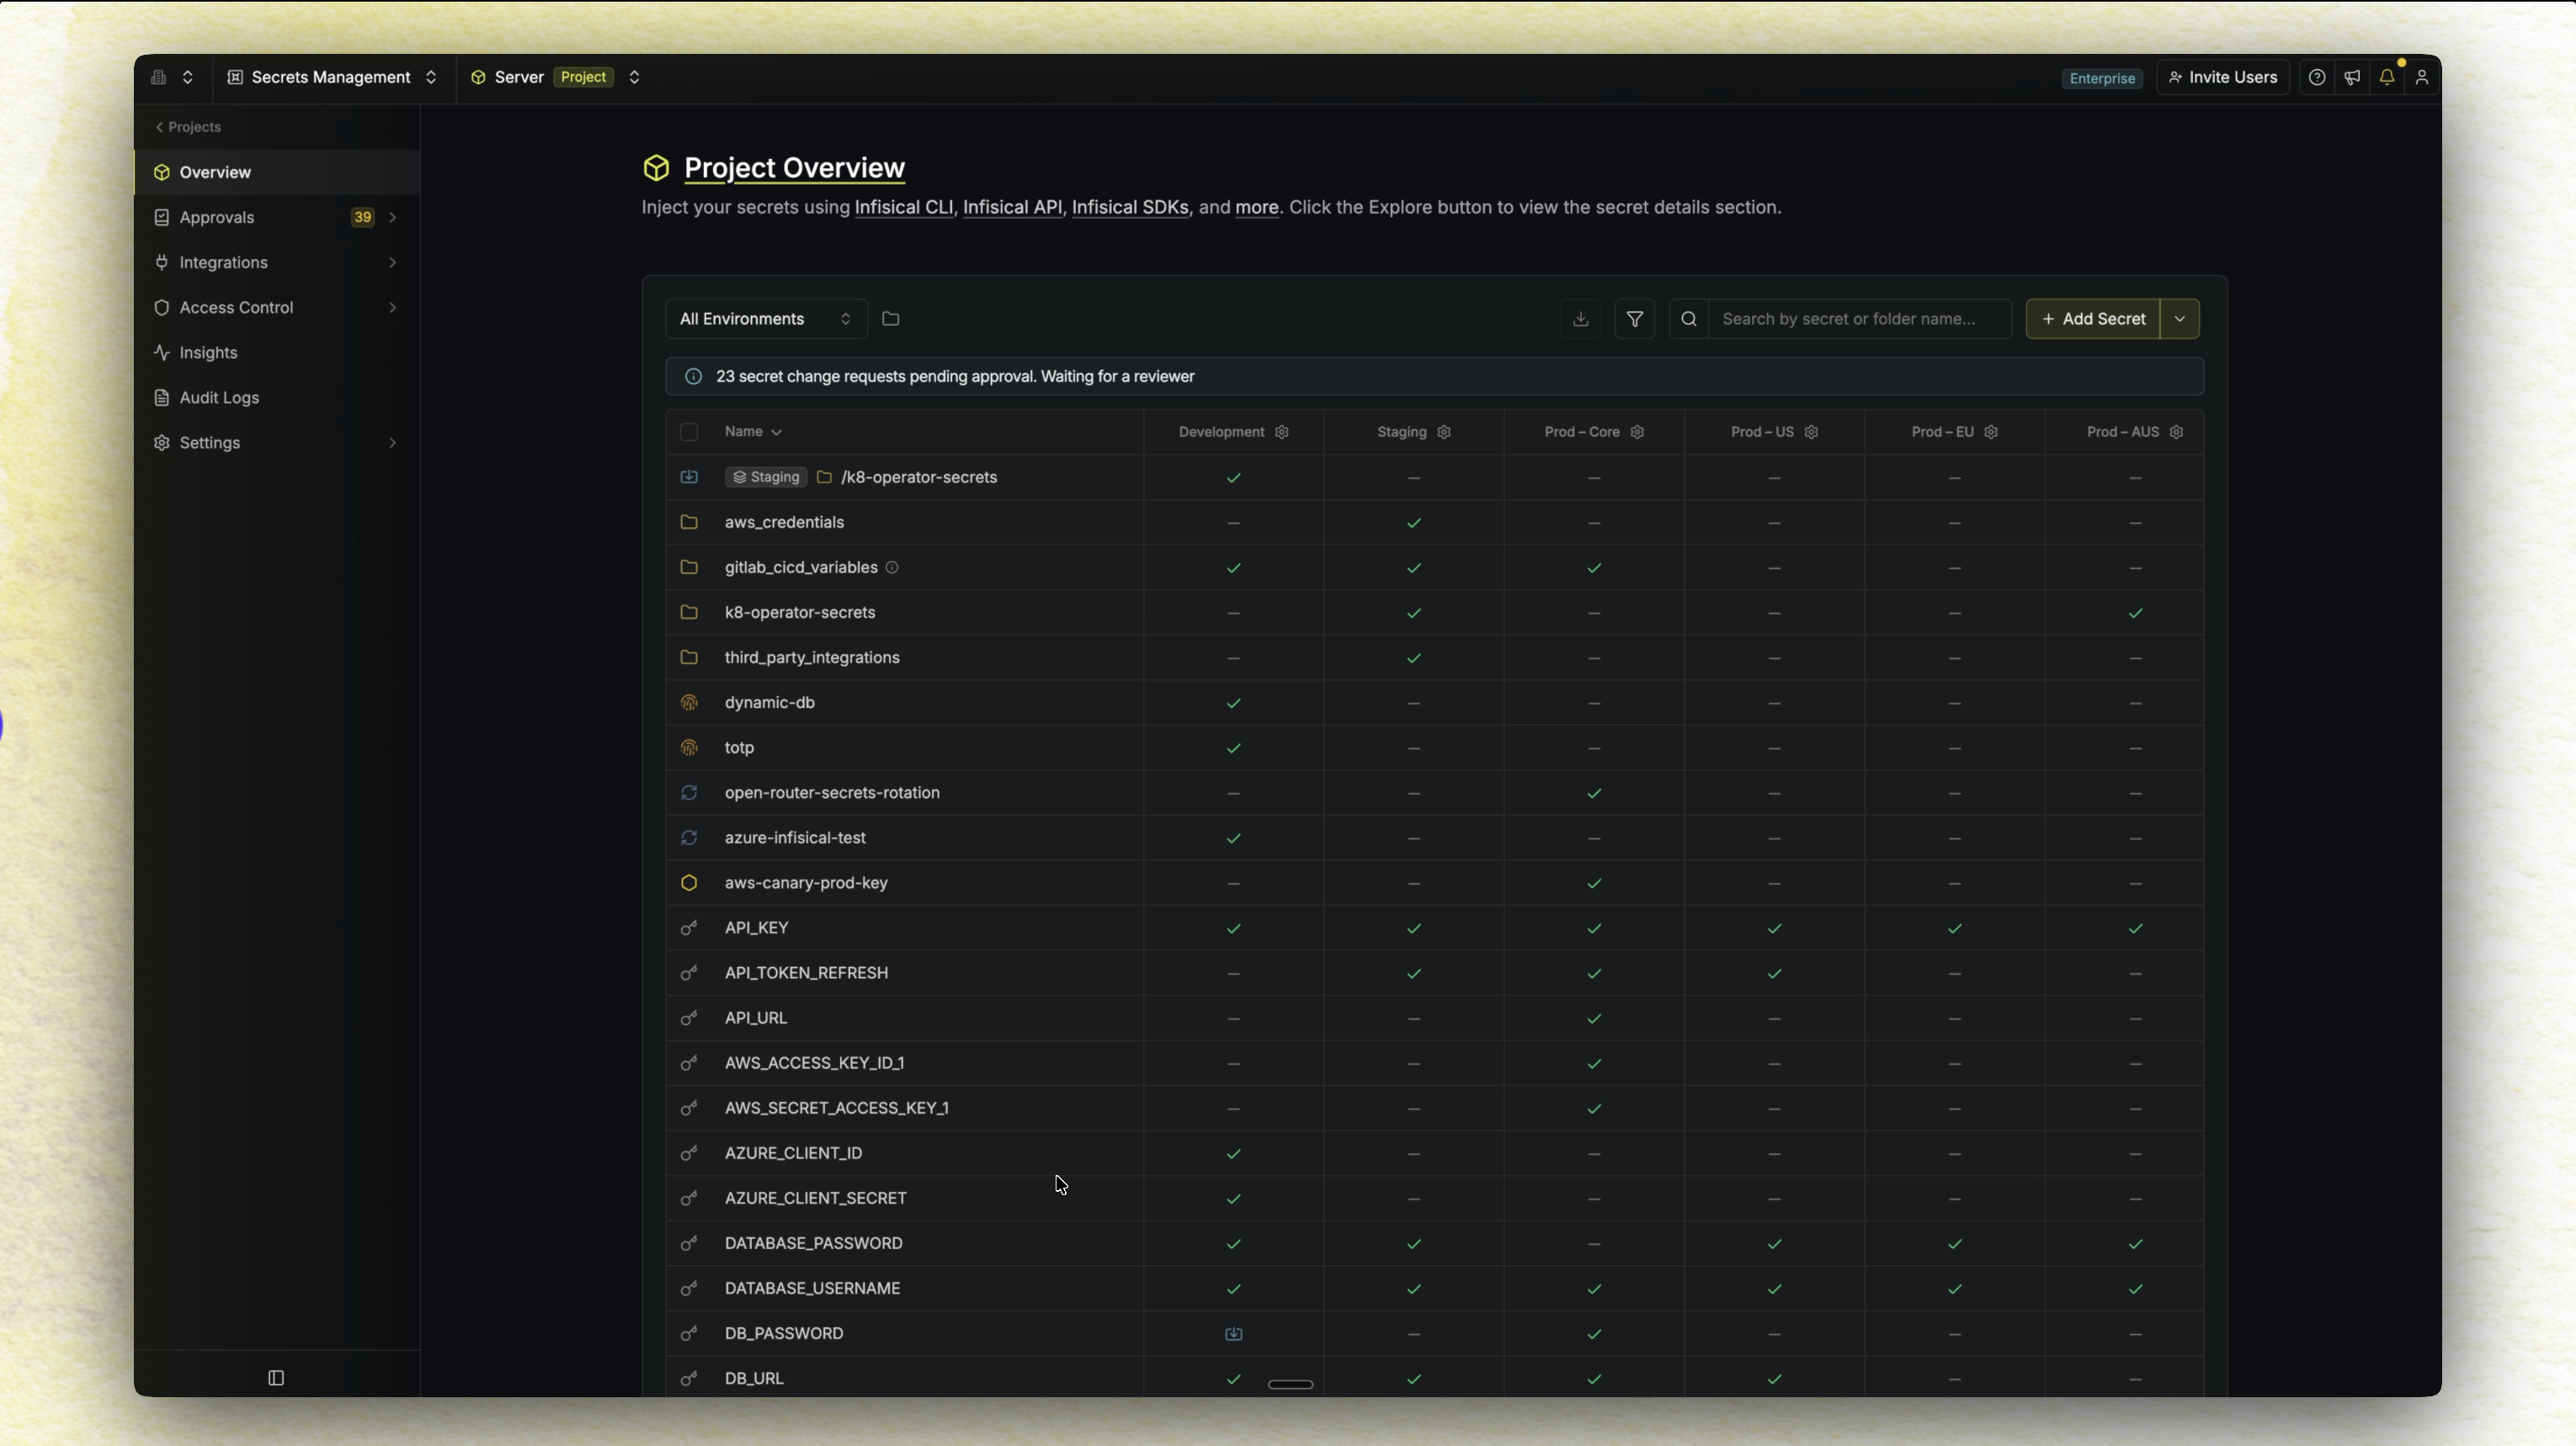 infisical/infisical
Infisical — это платформа с открытым исходным кодом для управления секретами, сертификатами и привилегированным доступом.

 checkmk1/checkmk_php2shell
Расширение Checkmk с плагином агента, который инвентаризирует бинарные файлы PHP и Apache mod_php на хостах Linux и сообщает статус PHP2Shell…
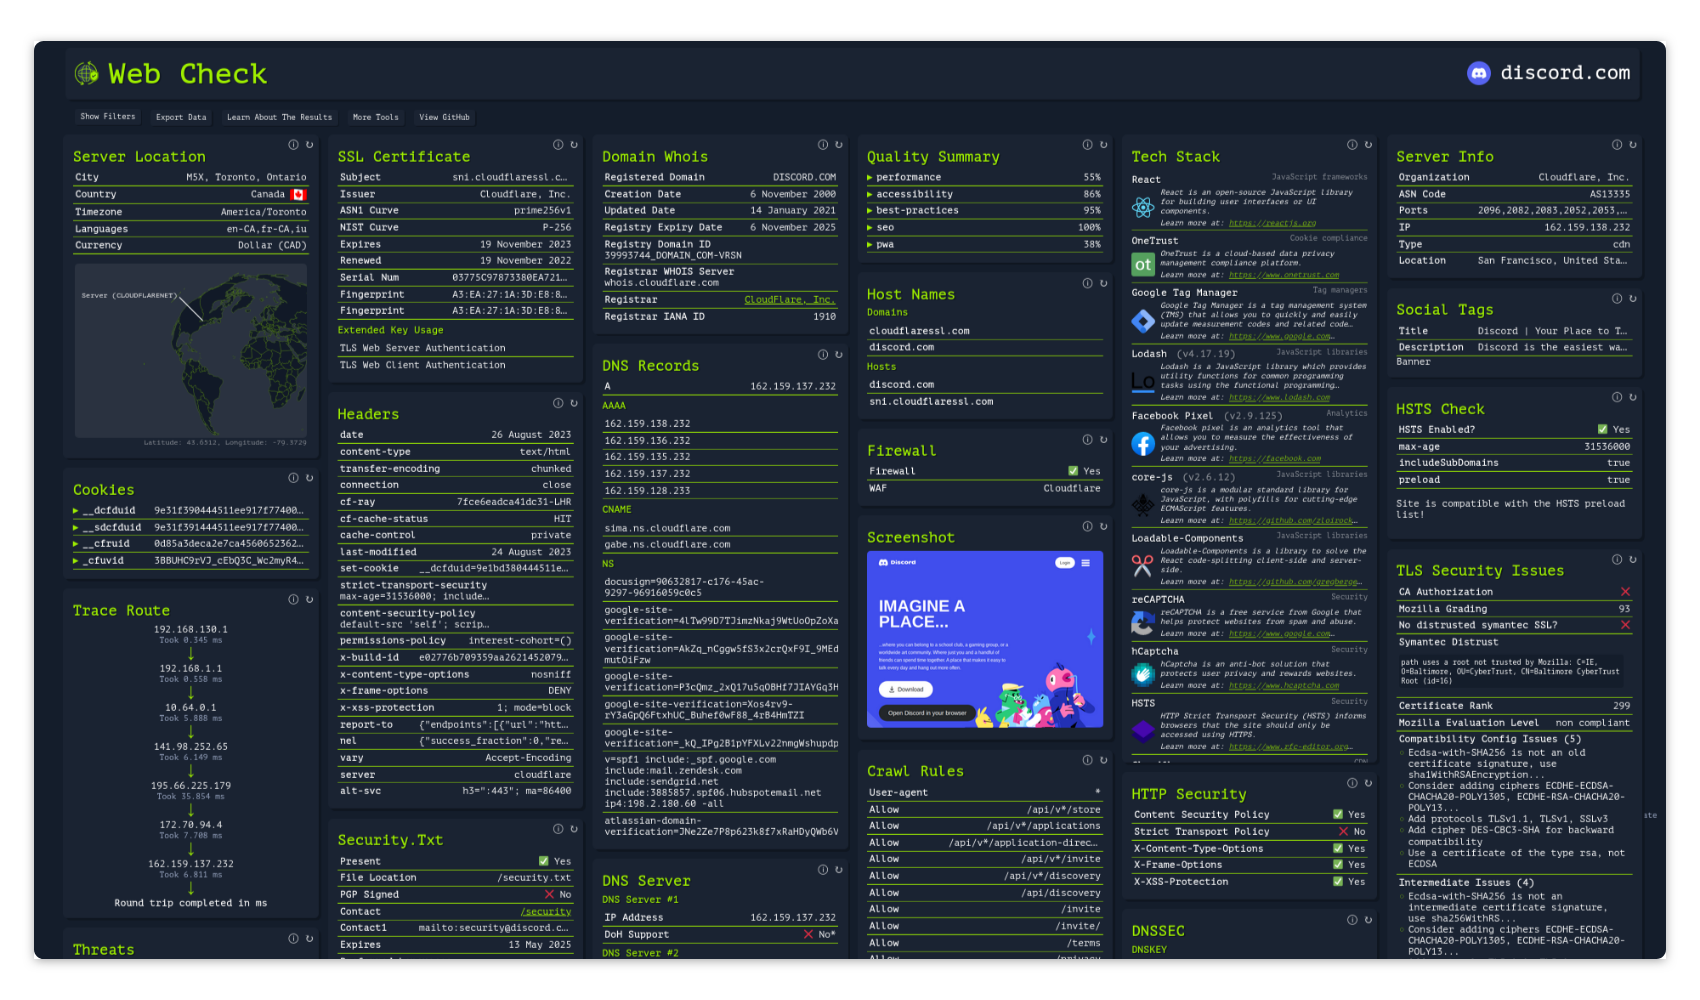 lissy93/web-check
🕵️♂️ Универсальный OSINT-инструмент для анализа любого веб-сайта
 winsiderss/systeminformer
Монитор системы Windows в реальном времени с расширенным анализом процессов, сети и диска, отладкой с помощью стек-трейсов, обнаружением вредоносного…
 freelabz/secator
secator - швейцарский нож пентестера
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 nomi-sec/poc-in-github
📡 PoC auto collect from GitHub. ⚠️ Be careful Malware.
 horsicq/detect-it-easy
Программа для определения типов файлов для Windows, Linux и MacOS.
 navikt/cplt
Sandbox for AI coding agents. Runs Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose or a plain shell inside a kernel-level…
 pypa/advisory-database
Сообщественная база данных уведомлений о безопасности для Python-пакетов на PyPI, предоставляющая структурированные данные об уязвимостях в формате…
 garrytan/gstack
Use Garry Tan's exact Claude Code setup: 23 opinionated tools that serve as CEO, Designer, Eng Manager, Release Manager, Doc Engineer, and QA
 snyk/cli
Snyk CLI сканирует и отслеживает ваши проекты на предмет уязвимостей безопасности.
 cveproject/cvelistv5
Кэш CVE официального списка CVE в формате CVE JSON 5








