Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
policy_sentry — Генерирует политики AWS IAM с минимальными привилегиями на основе ARN ресурсов и уровней доступа, автоматизируя создание безопасных политик для облачной инфраструктуры. | Kitploit
Инструменты/GitHubGitHub/salesforce/policy_sentry
Безопасность облачной инфраструктурыАудит конфигурацииБезопасность облачных средDevSecOpsУправление идентификацией и доступом (IAM)
GitHubsalesforce/policy_sentry

policy_sentry

Генерирует политики AWS IAM с минимальными привилегиями на основе ARN ресурсов и уровней доступа, автоматизируя создание безопасных политик для облачной инфраструктуры.

Репозиторий
2.2k157378 дней назадПроверено Kitploit
Сайт
Поделиться

Policy Sentry

IAM Генератор политик с минимальными привилегиями.

continuous-integration Documentation Status Join the chat at https://gitter.im/salesforce/policy_sentry Twitter PyPI Python Version Downloads

  • Руководство
    • Установка
      • Менеджеры пакетов
      • Автодополнение в оболочке
    • Шаг 1: Создание шаблона
    • Шаг 2: Копирование ARN
    • Шаг 3: Команда write-policy
  • Шпаргалки
    • Шпаргалка по написанию политик
    • Шпаргалка по запросам к базе данных IAM
    • Локальная инициализация (опционально)
  • Другое использование
    • Команды
    • Использование библиотеки Python
    • Docker
    • Terraform
  • Ссылки

Документация

Пошаговые руководства и полную документацию можно найти на проекте ReadTheDocs.

Смотрите статью в блоге Salesforce Engineering о Policy Sentry.

Обзор

Написание безопасных IAM-политик вручную может быть очень утомительным и неэффективным. Многие разработчики Infrastructure as Code сталкивались с чем-то подобным:

  • Вы полны решимости дать пользователям и ролям минимально необходимый набор прав для выполнения их обязанностей, но тратите слишком много времени на изучение документации AWS IAM по [действиям, ресурсам и ключам условий для сервисов AWS][1].
  • Ваш руководитель команды призывает вас встроить безопасность в IAM-политики для качества продукта, но в итоге вы разочаровываетесь из-за сроков проекта.
  • У вас нет выделенного специалиста по безопасности в команде, который мог бы написать эти IAM-политики за вас, и нет автоматизированного инструмента, который бы магическим образом определял вызовы AWS API, которые вы выполняете, и затем писал их с ограничениями по ARN ресурсов.
  • После фантазий об этом уровне автоматизации вы понимаете, что написание политик с минимальными привилегиями, почти что по доброте душевной, поставит под угрозу вашу способность завершить код в срок.
  • Вы используете управляемые политики (потому что, ну, почему бы и нет) или прикидываете названия API-вызовов на глаз и используете подстановочные знаки, чтобы просто двигаться дальше.

Такой процесс не идеален ни для безопасности, ни для разработчиков Infrastructure as Code. Нам нужно упростить написание IAM-политик безопасным образом и скрыть сложность написания политик с минимальными привилегиями. Именно поэтому я создал этот инструмент.

Policy Sentry позволяет пользователям создавать IAM-политики с минимальными привилегиями за считанные секунды, вместо того чтобы часами выписывать их вручную. Эти политики ограничены по уровням доступа и ресурсам. В случае взлома это помогает ограничить радиус поражения скомпрометированных учётных данных, предоставляя IAM-принципалам только необходимый доступ.

До этого инструмента создание IAM-политики с ограничениями по ARN ресурсов могло занять часы — теперь это занимает секунды. Таким образом, разработчикам нужно только определить ресурсы, к которым им требуется доступ, а Policy Sentry абстрагирует сложность IAM-политик от процессов разработки.

Написание безопасных политик на основе ограничений по ресурсам и уровням доступа

Ключевая особенность Policy Sentry — это возможность создавать IAM-политики на основе ARN ресурсов и уровней доступа. Наша функциональность CRUD придерживается мнения, что разработчики IAC не должны понимать все тонкости AWS IAM — мы должны абстрагировать эту сложность за них. По сути, разработчики должны просто сказать...

  • "Мне нужен доступ Read/Write/List к arn:aws:s3:::example-org-sbx-vmimport"
  • "Мне нужен доступ Permissions Management к arn:aws:secretsmanager:us-east-1:123456789012:secret:mysecret"
  • "Мне нужен доступ Tagging к arn:aws:ssm:us-east-1:123456789012:parameter/test"

...и наша автоматизация должна создавать политики, соответствующие этим уровням доступа.

Как мы этого добиваемся? Policy Sentry использует документацию AWS по [действиям, ресурсам и ключам условий][1] для поиска действий, уровней доступа и типов ресурсов, и генерирует политики в соответствии с ARN и уровнями доступа. Рассмотрим фрагмент таблицы ниже:

Действия Уровень доступа Типы ресурсов
ssm:GetParameter Read parameter
ssm:DescribeParameters List parameter
ssm:PutParameter Write parameter
secretsmanager:PutResourcePolicy Permissions management secret
secretsmanager:TagResource Tagging secret

Policy Sentry агрегирует всю эту документацию в единую базу данных и использует её для генерации политик в соответствии с действиями, ресурсами и уровнями доступа.

Руководство

Установка

Менеджеры пакетов

  • Homebrew
brew tap salesforce/policy_sentry https://github.com/salesforce/policy_sentry
brew install policy_sentry
  • Pip
pip3 install --user policy_sentry

Автодополнение в оболочке

Чтобы включить автодополнение Bash, добавьте это в ваш .bashrc:

eval "$(_POLICY_SENTRY_COMPLETE=bash_source policy_sentry)"

Чтобы включить автодополнение ZSH, добавьте это в ваш .zshrc:

eval "$(_POLICY_SENTRY_COMPLETE=zsh_source policy_sentry)"

Шаг 1: Создание шаблона

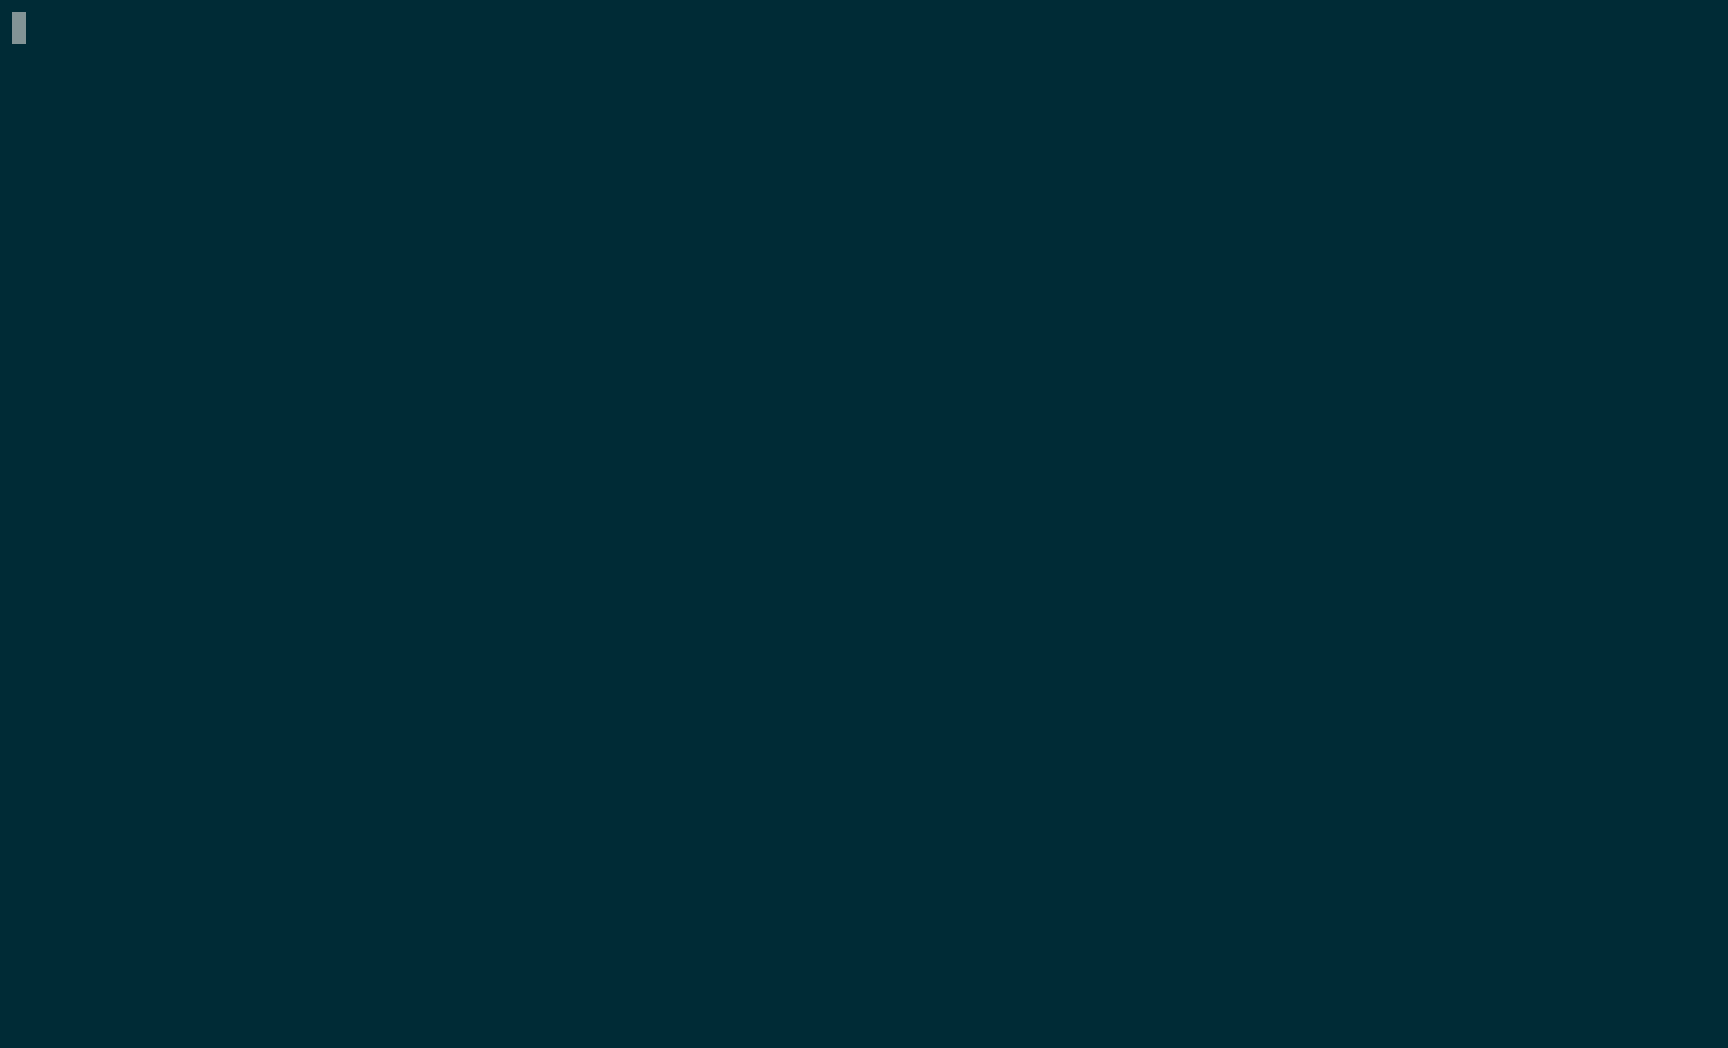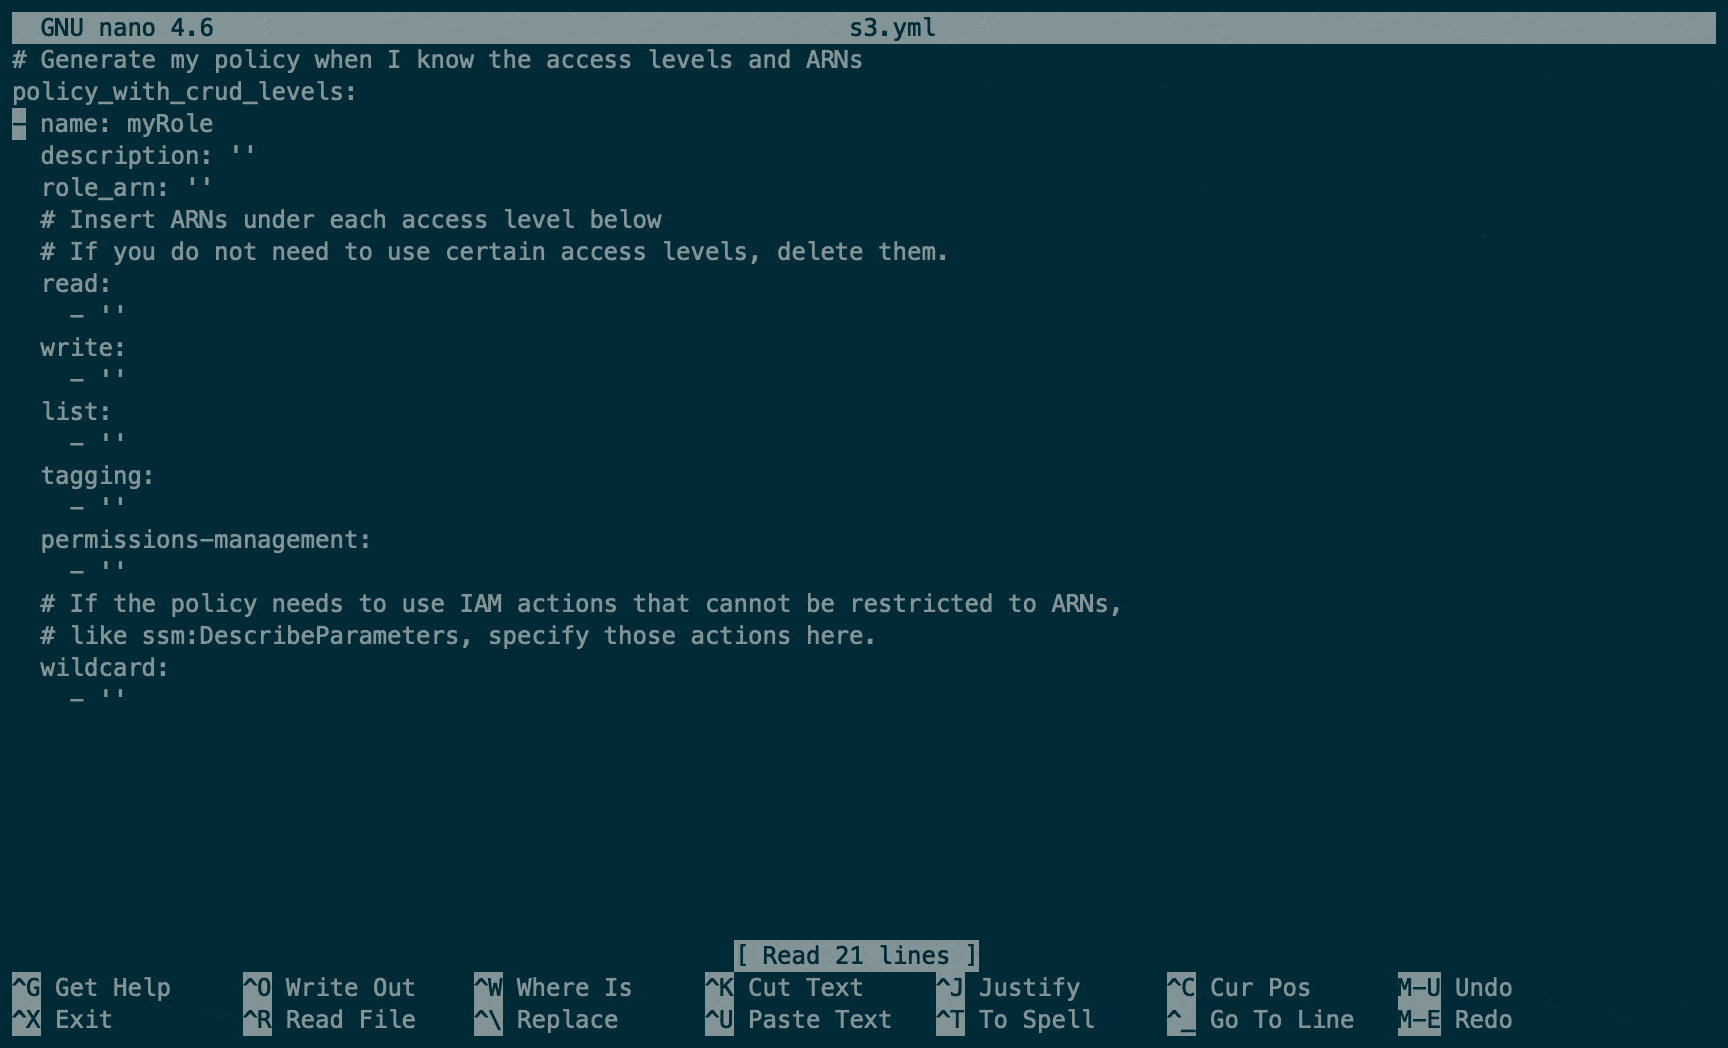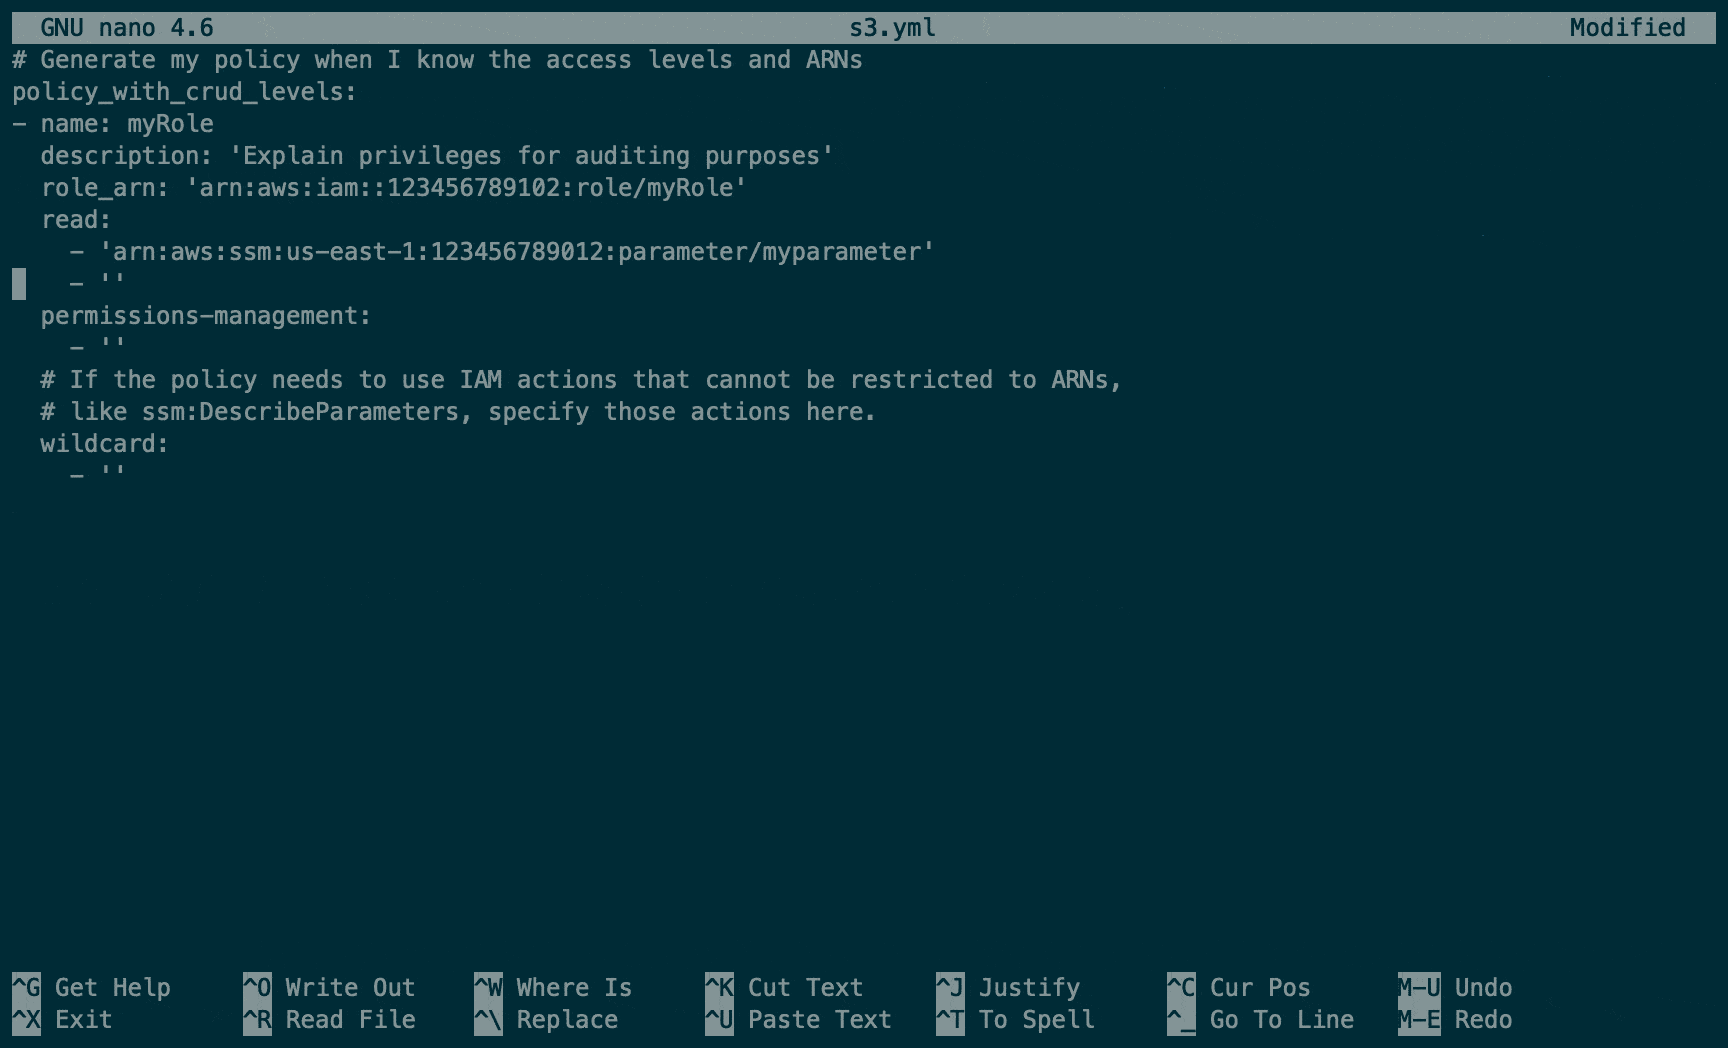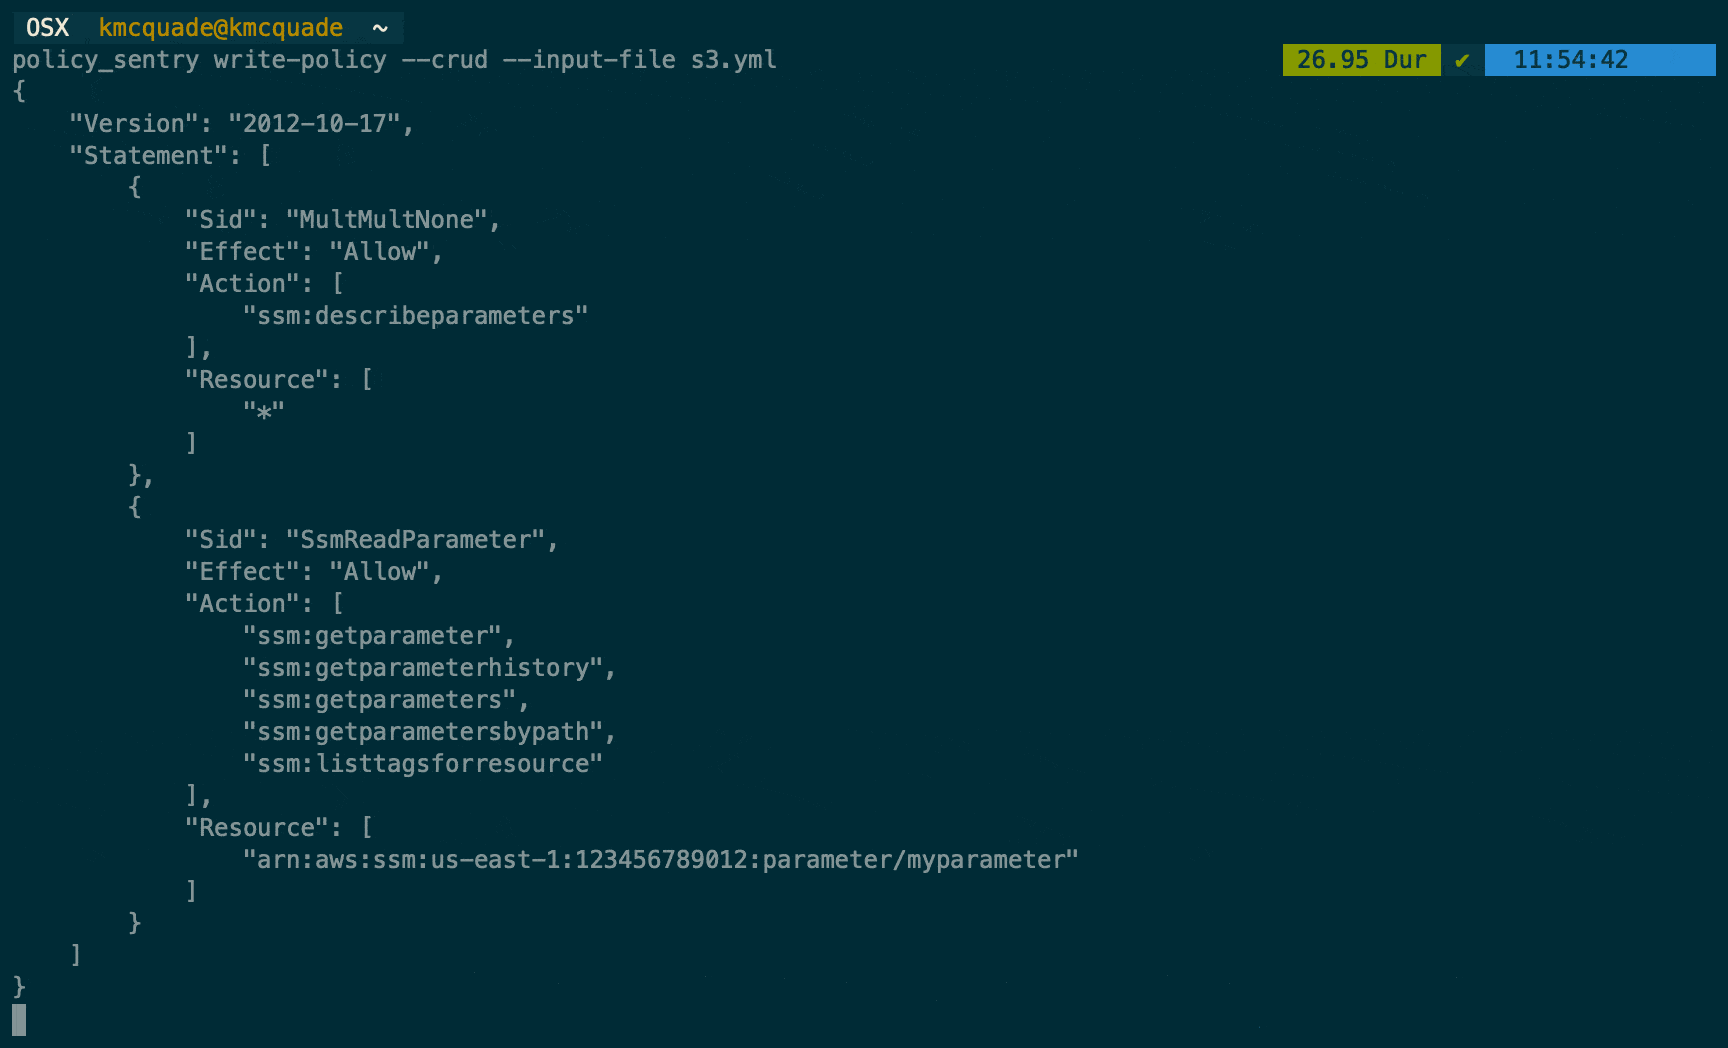
  • Чтобы сгенерировать политику на основе ресурсов и уровней доступа, начните с создания шаблона с помощью этой команды, чтобы вы могли просто заполнить ARN:
policy_sentry create-template --output-file crud.yml --template-type crud

  • Она сгенерирует файл примерно такого содержания:
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →