
 aquasecurity/trivy-action
Запускает Trivy как действие GitHub для сканирования вашего образа Docker контейнера на уязвимости

GitHub Action для Trivy
[![GitHub Release][release-img]][release] [![GitHub Marketplace][marketplace-img]][marketplace] [![License][license-img]][license]
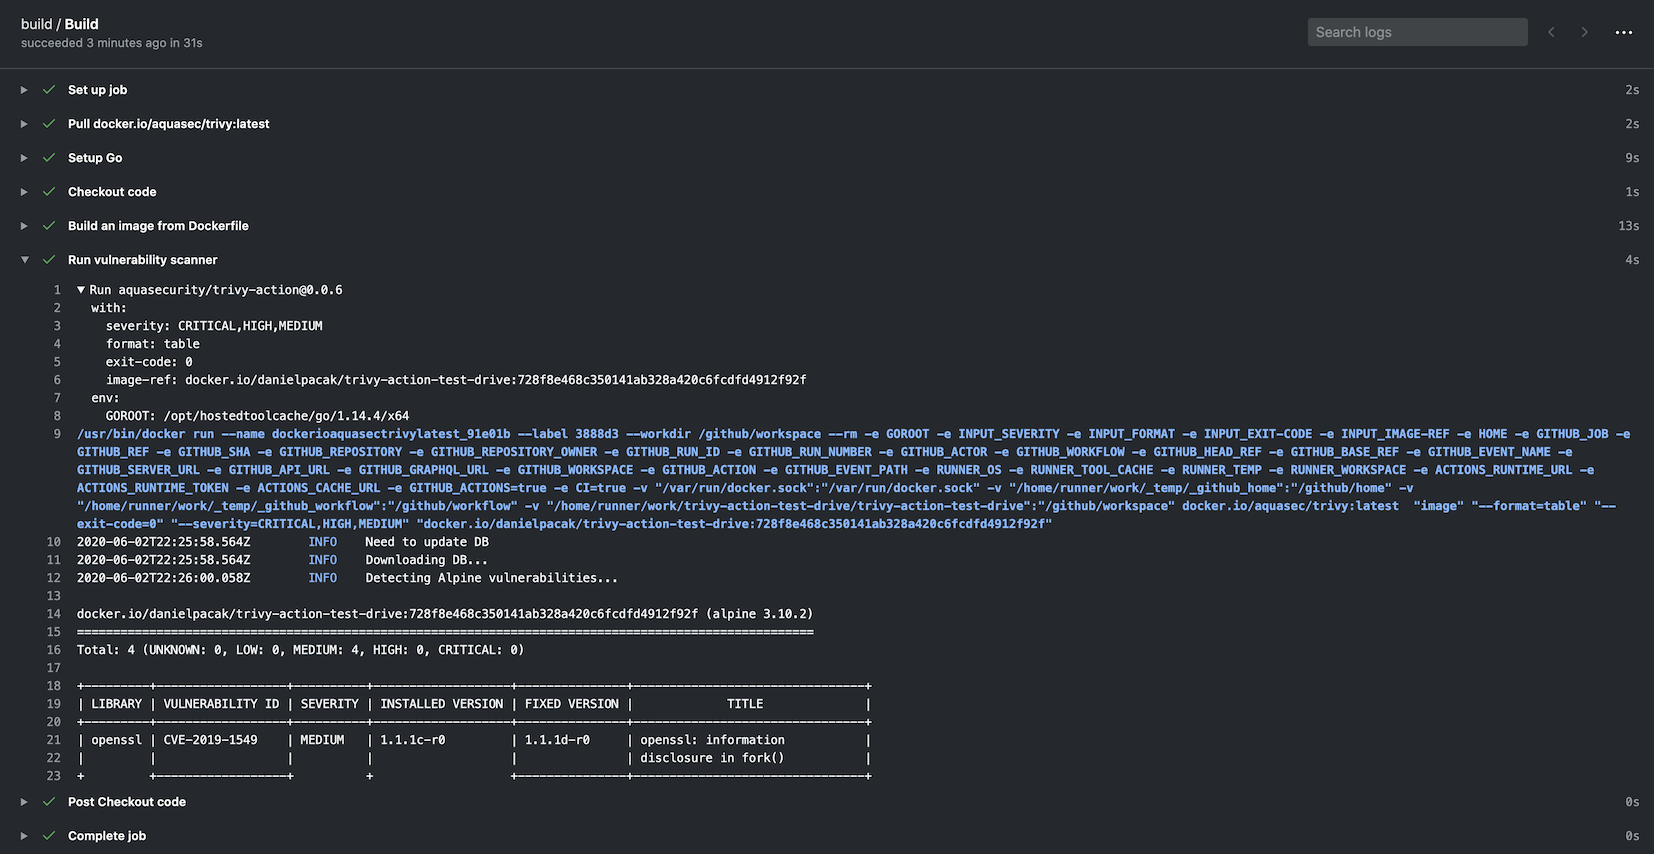
name: build
on:
  push:
    branches:
      - main
  pull_request:
jobs:
  build:
    name: Build
    runs-on: ubuntu-24.04
    steps:
      - name: Checkout code
        uses: actions/checkout@v4
      - name: Build an image from Dockerfile
        run: docker build -t docker.io/my-organization/my-app:${{ github.sha }} .
      - name: Run Trivy vulnerability scanner
        uses: aquasecurity/[email protected]
        with:
          image-ref: 'docker.io/my-organization/my-app:${{ github.sha }}'
          format: 'table'
          exit-code: '1'
          ignore-unfixed: true
          vuln-type: 'os,library'
          severity: 'CRITICAL,HIGH'
name: build
on:
  push:
    branches:
    - main
  pull_request:
jobs:
  build:
    name: Build
    runs-on: ubuntu-24.04
    steps:
    - name: Checkout code
      uses: actions/checkout@v4

    - name: Run Trivy vulnerability scanner in fs mode
      uses: aquasecurity/[email protected]
      with:
        scan-type: 'fs'
        scan-ref: '.'
        trivy-config: trivy.yaml
В этом случае trivy.yaml — это YAML-конфигурация, которая хранится в репозитории. Подробная информация доступна на сайте Trivy, а пример выглядит следующим образом:
format: json
exit-code: 1
severity: CRITICAL
secret:
  config: config/trivy/secret.yaml
Можно определить все параметры в файле trivy.yaml. Указание отдельных параметров через action оставлено для обратной совместимости. Обязательным является определение следующих параметров, так как их нельзя задать в конфигурационном файле:
scan-ref: при использовании сканирований fs, repo.image-ref: при использовании сканирования image.scan-type: для определения типа сканирования, например image, fs, repo и т. д.Trivy использует Viper, в котором определён порядок приоритета параметров. Порядок следующий:
Action имеет встроенную функциональность для кэширования и восстановления базы уязвимостей, Java DB и набора проверок, если они загружаются во время сканирования.
По умолчанию кэш хранится в каталоге $GITHUB_WORKSPACE/.cache/trivy.
Кэш восстанавливается перед началом сканирования и сохраняется после его завершения.
Под капотом используется actions/cache, но требуется меньше настроек. Входной параметр кэша необязателен, и кэширование включено по умолчанию.
Если вы хотите отключить кэширование, установите входной параметр cache в значение false, но мы рекомендуем оставить его включённым, чтобы избежать проблем с ограничением частоты запросов.
    - name: Run Trivy scanner without cache
      uses: aquasecurity/[email protected]
      with:
        scan-type: 'fs'
        scan-ref: '.'
        cache: 'false'
Обратите внимание, что в GitHub Actions существуют ограничения на доступ к кэшу между ветками.
По умолчанию рабочий процесс может получать доступ к кэшу, созданному в текущей ветке или в ветке по умолчанию (обычно main или master), и восстанавливать его.
Если вам нужно совместно использовать кэши между ветками, возможно, потребуется создать кэш в ветке по умолчанию и восстановить его в текущей ветке.
Чтобы оптимизировать рабочий процесс, вы можете настроить задание cron для регулярного обновления кэша в ветке по умолчанию. Это позволит последующим сканированиям использовать кэшированную БД без повторной загрузки.
# Note: This workflow only updates the cache. You should create a separate workflow for your actual Trivy scans.
# In your scan workflow, set TRIVY_SKIP_DB_UPDATE=true and TRIVY_SKIP_JAVA_DB_UPDATE=true.
name: Update Trivy Cache

on:
  schedule:
    - cron: '0 0 * * *'  # Run daily at midnight UTC
  workflow_dispatch:  # Allow manual triggering

jobs:
  update-trivy-db:
    runs-on: ubuntu-latest
    steps:
      - name: Setup oras
        uses: oras-project/setup-oras@v1

      - name: Get current date
        id: date
        run: echo "date=$(date +'%Y-%m-%d')" >> $GITHUB_OUTPUT

      - name: Download and extract the vulnerability DB
        run: |
          mkdir -p $GITHUB_WORKSPACE/.cache/trivy/db
          oras pull ghcr.io/aquasecurity/trivy-db:2
          tar -xzf db.tar.gz -C $GITHUB_WORKSPACE/.cache/trivy/db
          rm db.tar.gz

      - name: Download and extract the Java DB
        run: |
          mkdir -p $GITHUB_WORKSPACE/.cache/trivy/java-db
          oras pull ghcr.io/aquasecurity/trivy-java-db:1
          tar -xzf javadb.tar.gz -C $GITHUB_WORKSPACE/.cache/trivy/java-db
          rm javadb.tar.gz

      - name: Cache DBs
        uses: actions/cache/save@v4
        with:
          path: ${{ github.workspace }}/.cache/trivy
          key: cache-trivy-${{ steps.date.outputs.date }}
При выполнении сканирования установите переменные окружения TRIVY_SKIP_DB_UPDATE и TRIVY_SKIP_JAVA_DB_UPDATE, чтобы пропустить процесс загрузки.
    - name: Run Trivy scanner without downloading DBs
      uses: aquasecurity/[email protected]
      with:
        scan-type: 'image'
        scan-ref: 'myimage'
      env:
        TRIVY_SKIP_DB_UPDATE: true
        TRIVY_SKIP_JAVA_DB_UPDATE: true
По умолчанию действие вызывает aquasecurity/setup-trivy в качестве первого шага,
который устанавливает версию trivy, указанную во входном параметре version. Если вы уже установили trivy другим
способом, например, вызвав aquasecurity/setup-trivy напрямую, или вызываете это действие несколько раз, то вы можете использовать
входной параметр skip-setup-trivy, чтобы отключить этот шаг.






