
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit

 bugcrowd/hunt
Помечает параметры, обычно ассоциируемые с инъекциями, SSRF, path traversal, IDOR и SSTI, при пассивном сканировании Burp/ZAP; также упорядочивает…
 owasp/nodegoat
Проект OWASP NodeGoat предоставляет среду для изучения того, как риски безопасности из OWASP Top 10 применимы к веб-приложениям, разработанным с…
 vanhoefm/krackattacks-scripts
Скрипты для проверки клиентов и точек доступа WPA2 на уязвимости повторной установки ключей KRACK с использованием модифицированного hostapd и…
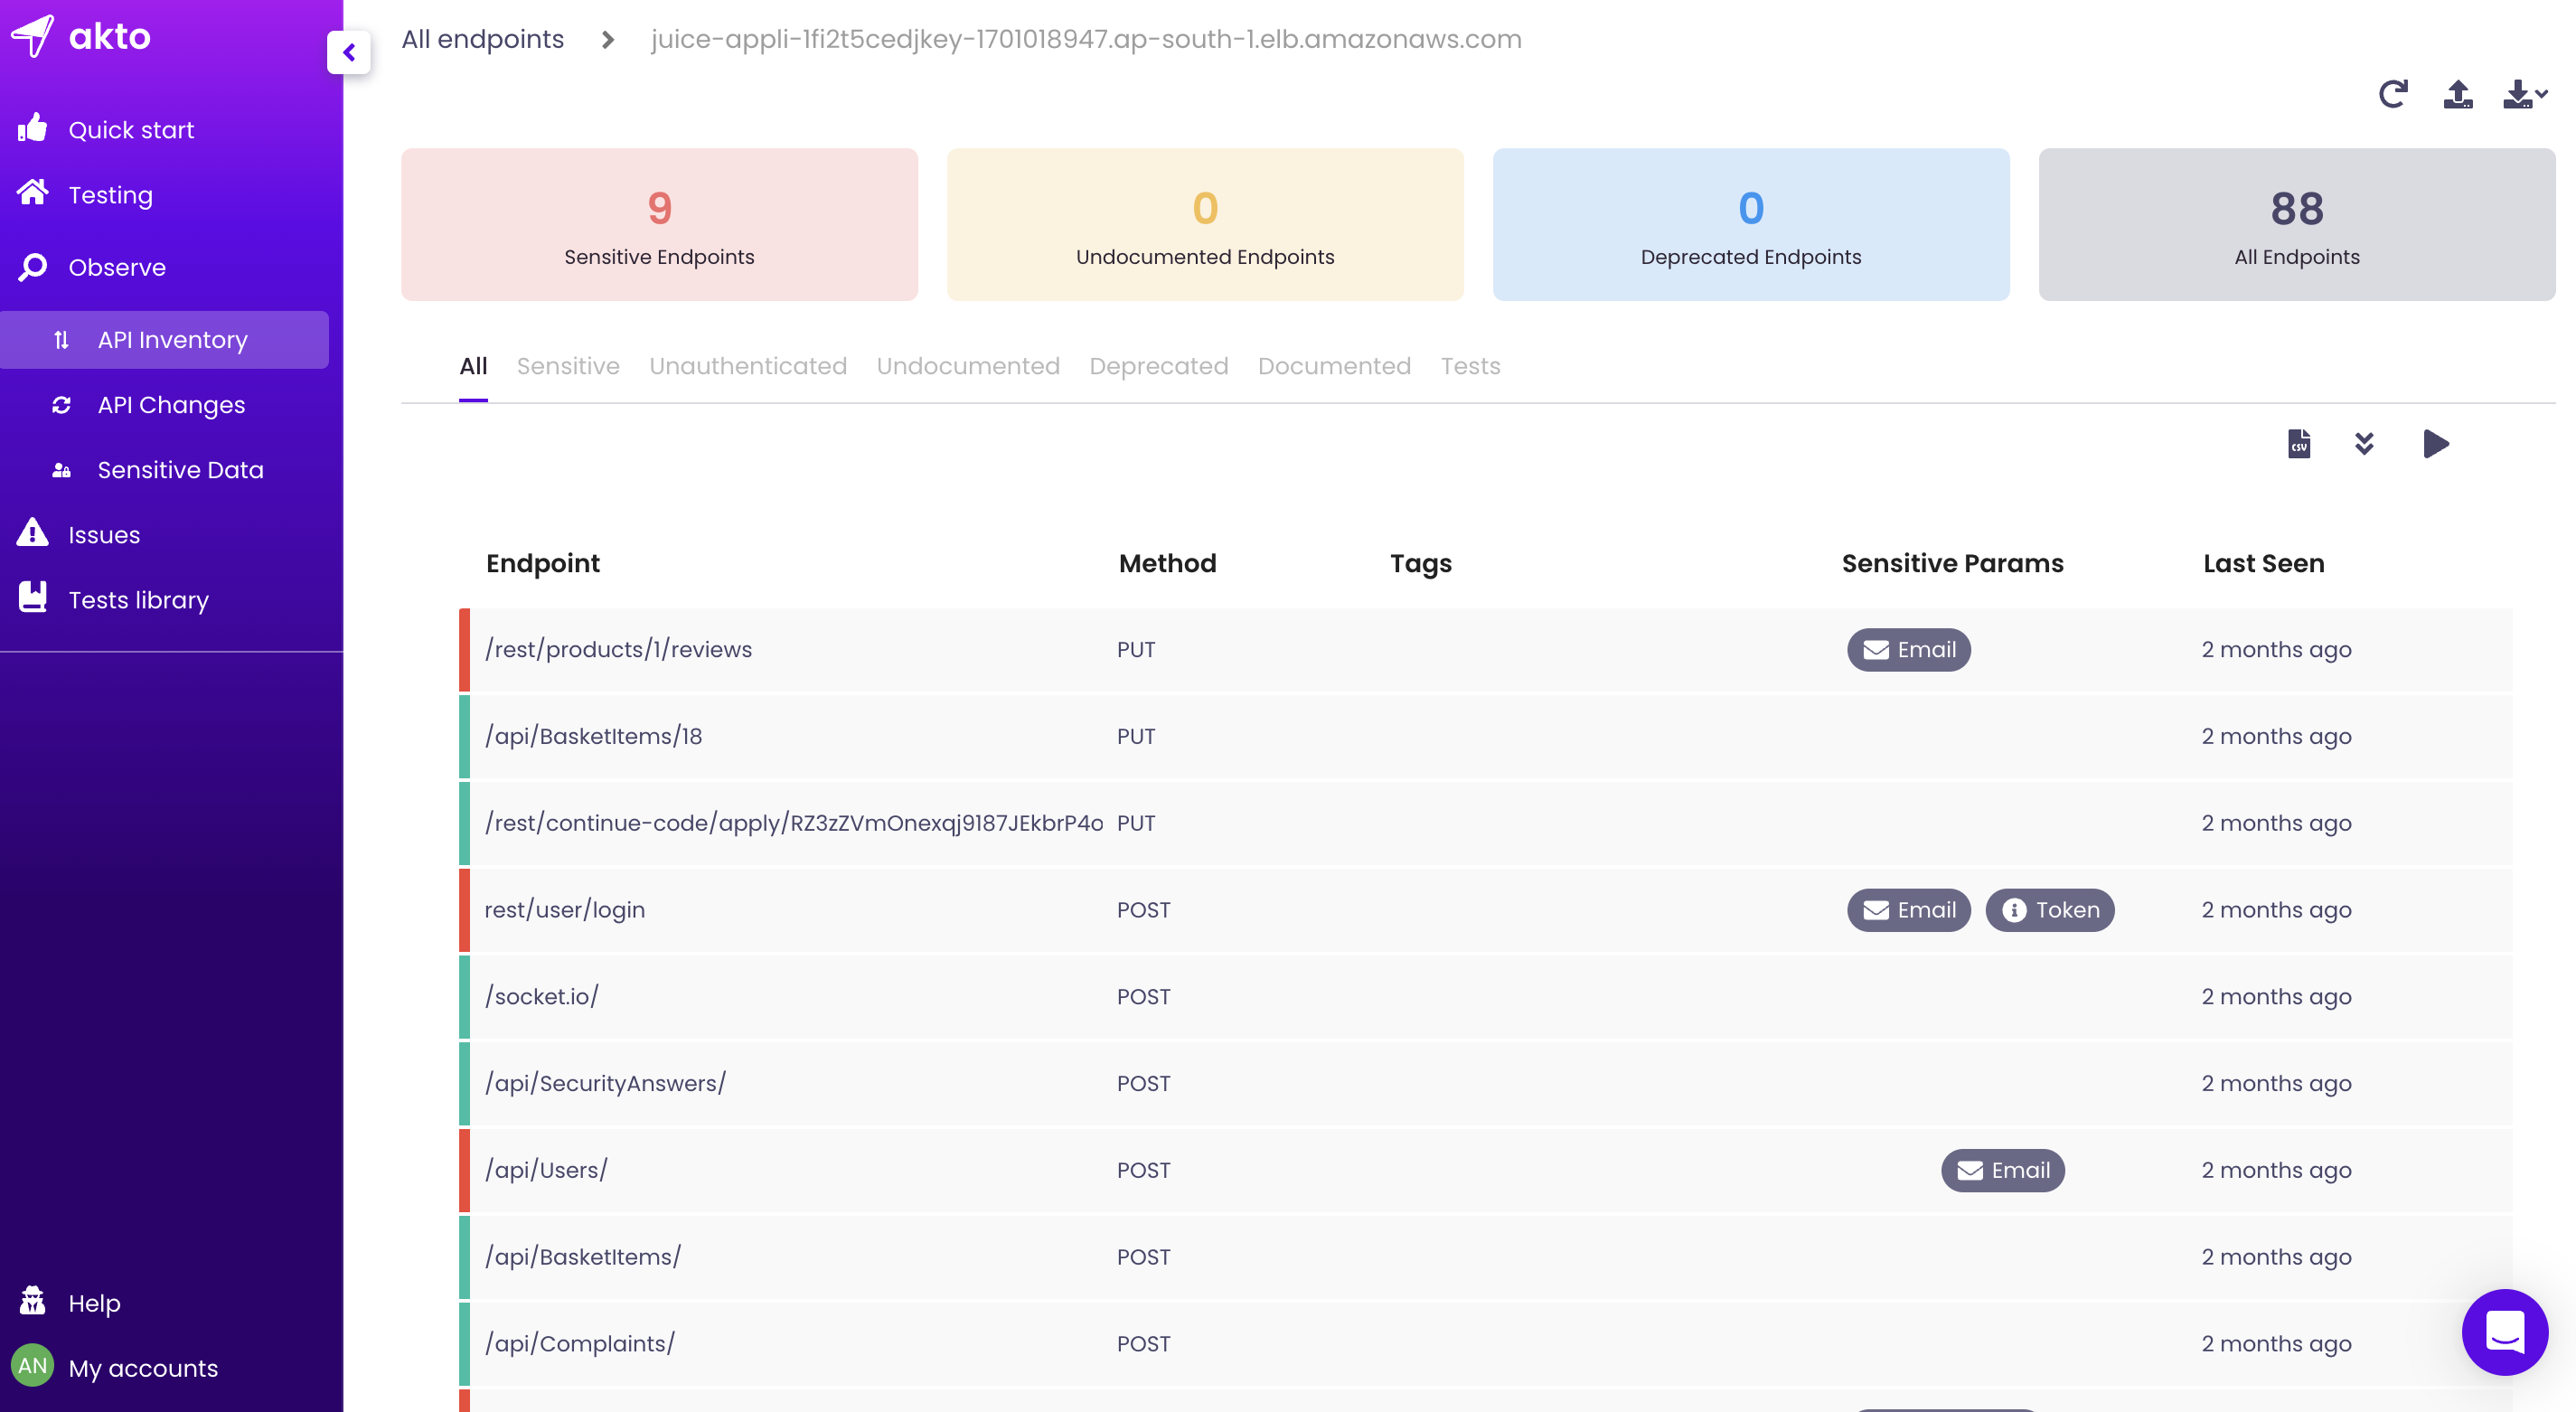 akto-api-security/akto
Платформа безопасности API с открытым исходным кодом для непрерывного обнаружения API, тестирования уязвимостей и обнаружения угроз во время…
 hengyoush/kyanos
Kyanos - это инструмент анализа сетевых подключений, использующий eBPF. Он может визуализировать время, которое пакеты проводят в ядре, захватывать…
 comodosecurity/openedr
Публичный репозиторий Open EDR
 attify/firmware-analysis-toolkit
Firmware security research platform combining binary analysis, taint tracing, and emulation across IoT, edge AI, mobile devices, and robotics.
 tom0li/collection-document
Подборка качественных статей по безопасности. Отличные статьи.
 bittentech/bug-bounty-beginner-roadmap
Это фабрика ресурсов для всех, кто хочет начать заниматься баг-хантингом и нуждается в руководстве для начинающих.
 lcvvvv/kscan
Многопротокольный сканер портов с распознаванием отпечатков, обнаружением служб и тестированием аутентификации методом перебора. Поддерживает 1200+…
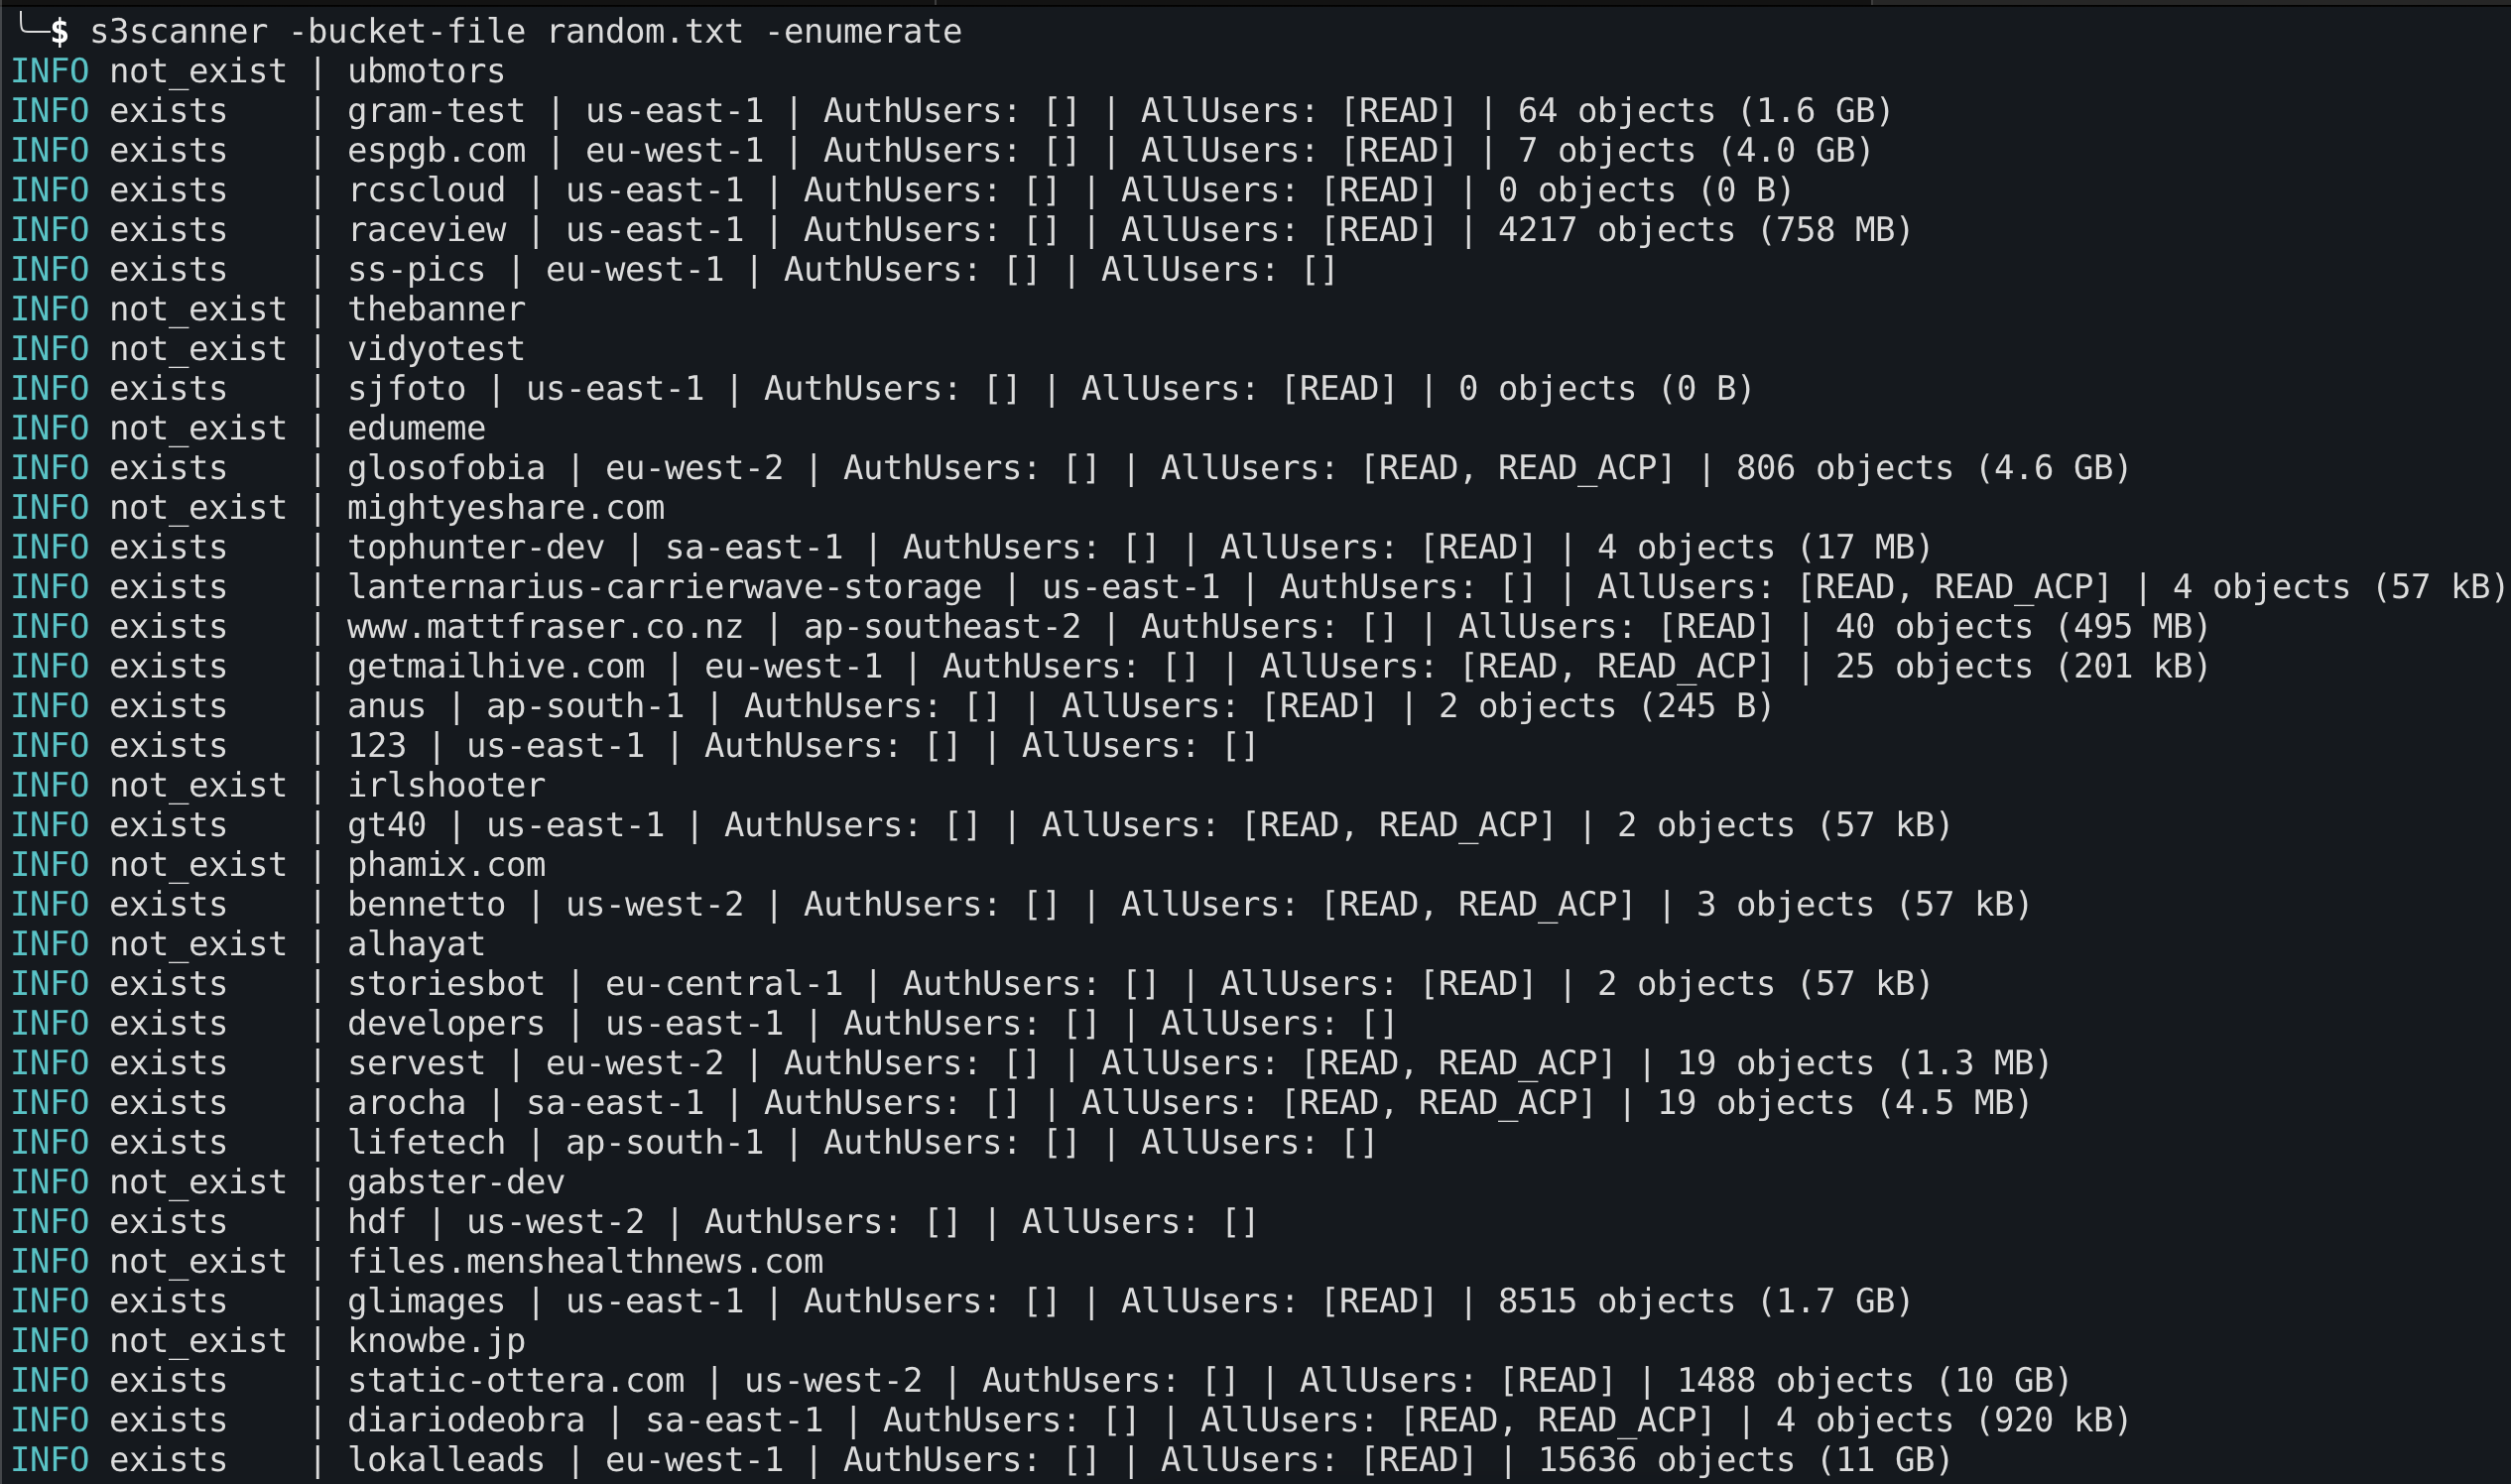 sa7mon/s3scanner
Сканирование неправильно настроенных S3-корзин в S3-совместимых API!
 0xsteph/pentest-ai
Open-source AI pentester that proves every finding. Machine oracles re-run each exploit; verified bugs ship a proof capsule you can replay yourself.
 portswigger/turbo-intruder
Высокоскоростное расширение для Burp Suite, предназначенное для отправки больших объёмов HTTP-запросов с пользовательским стеком, конфигурацией атак…
 sw33tlie/bbscope
Инструмент агрегации scope для HackerOne, Bugcrowd, Intigriti, YesWeHack и Immunefi!
 s-rah/onionscan
OnionScan — это бесплатный инструмент с открытым исходным кодом для исследования Даркнета.
 openai/php2shell-checker
CLI-утилита, которая проверяет версию PHP веб-сайта или локальный бинарный файл PHP на соответствие встроенным пороговым значениям патчей, чтобы…
 rabbitmask/weblogicscan
Автоматизированный сканер уязвимостей для Oracle WebLogic Server, обнаруживающий исторические CVE, включая десериализацию, SSRF и произвольную…
 linkedin/qark
Инструмент для поиска нескольких уязвимостей безопасности в Android-приложениях








