
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Adalanche — Визуализатор и исследователь графа атак (Active Directory) ...Кто на самом деле *Domain Admin*? | Kitploit
Инструменты/GitHubGitHub/lkarlslund/adalanche
РазведкаАнализ уязвимостейТестирование на ПроникновениеRed Teaming
GitHublkarlslund/adalanche

Adalanche

Визуализатор и исследователь графа атак (Active Directory) ...Кто на самом деле *Domain Admin*?

Репозиторий
2.2k2026320 дней назадПроверено Kitploit
Поделиться
Сайт

Adalanche с открытым исходным кодом

Визуализатор и исследователь графов атак
GitHub release (latest SemVer) GitHub all releases GitHub Workflow Status

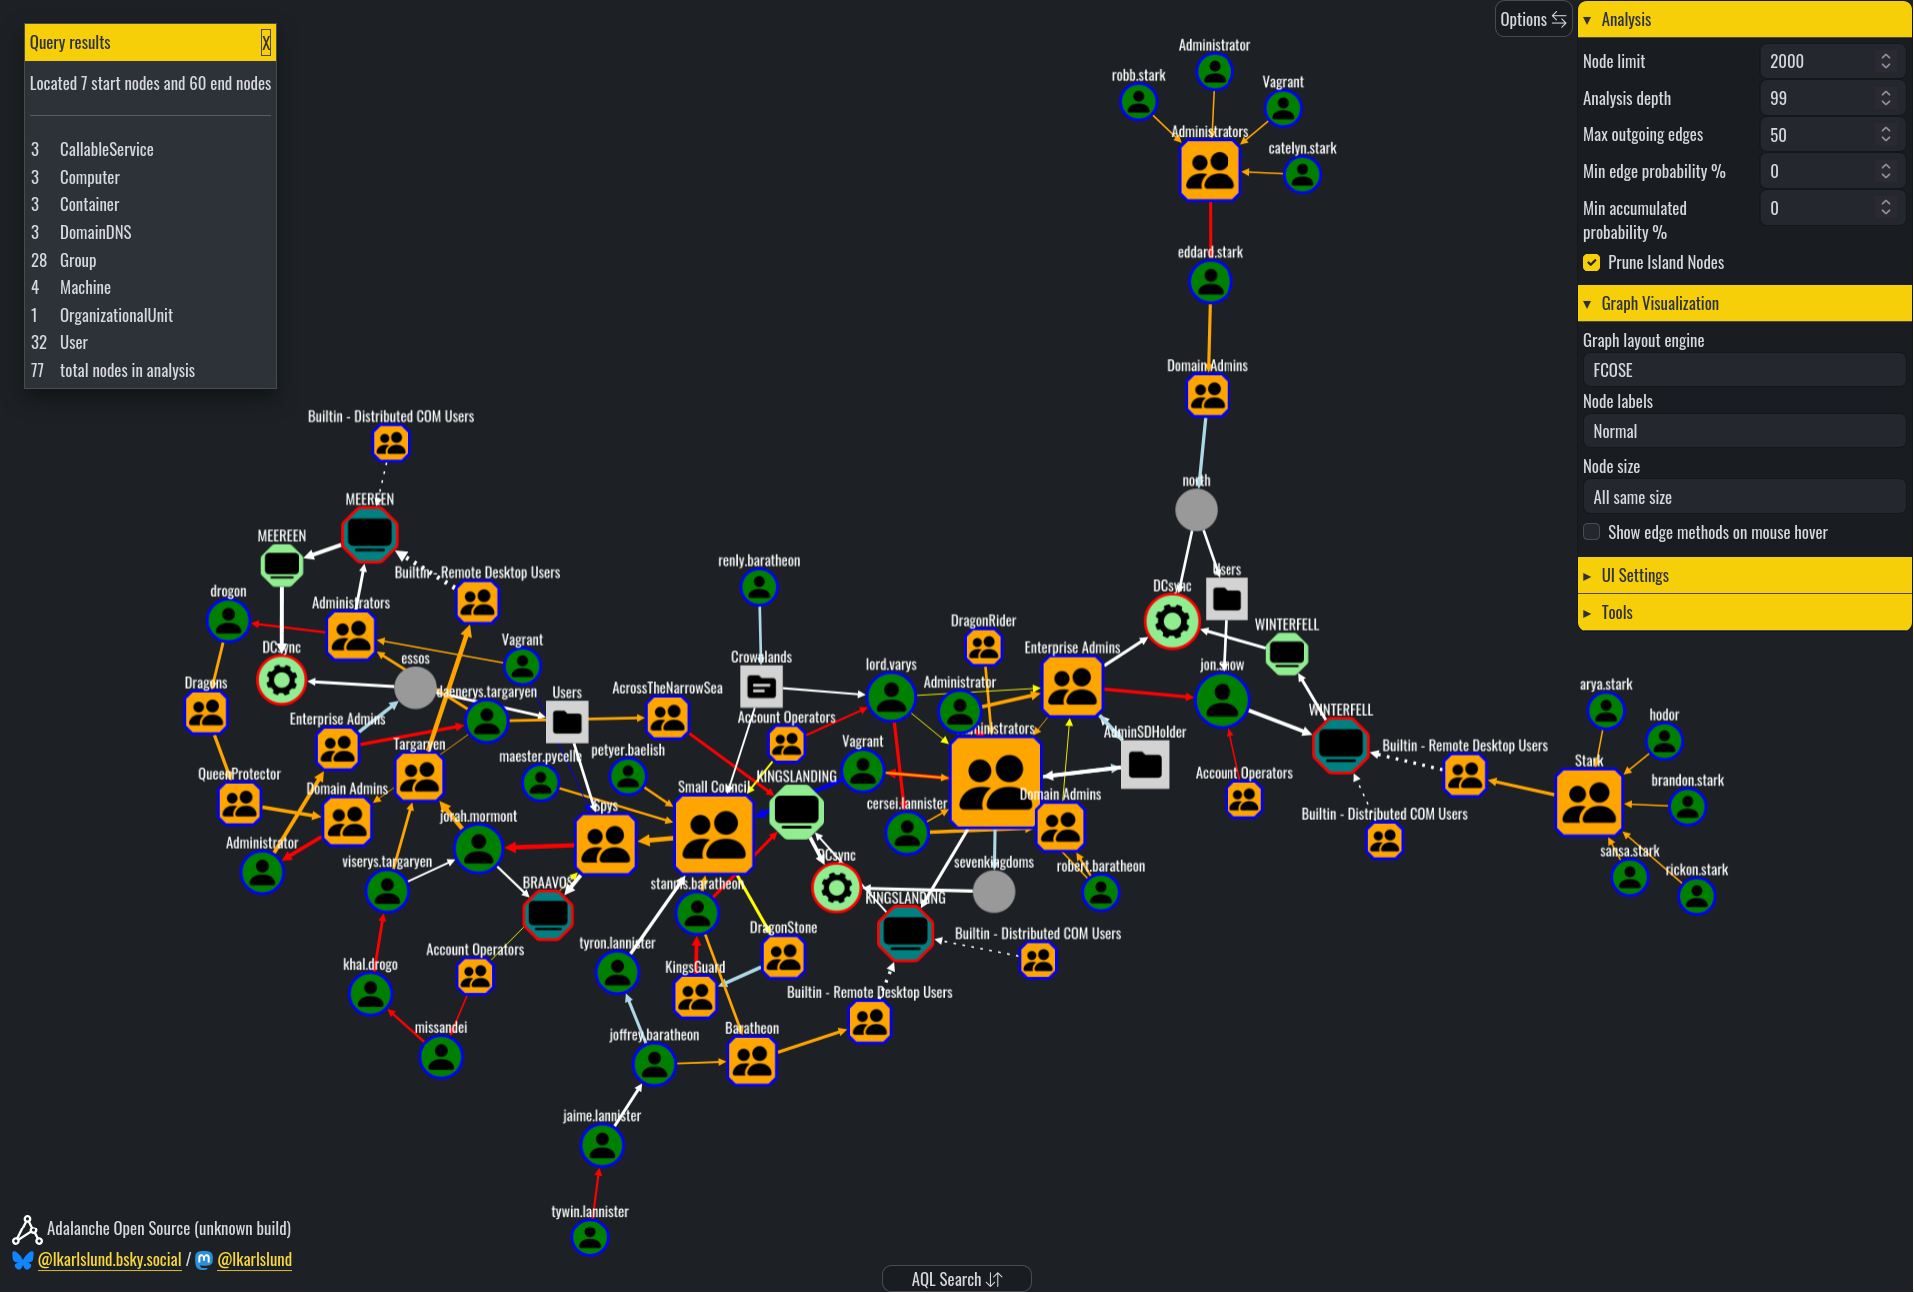
Пример графа Adalanche с использованием лаборатории GOAD Adalanche даёт мгновенные результаты, показывая, какие разрешения имеют пользователи и группы в Active Directory. Он полезен для визуализации и исследования того, кто может захватить учётные записи, компьютеры или весь домен, и может использоваться для поиска и отображения неправильных конфигураций.

Могу ли я стать администратором домена?

Безопасность Active Directory, как известно, сложна. Небольшие организации обычно не понимают, что делают, и слишком много людей просто добавляются в группу «Администраторы домена».

В крупных организациях есть множество людей с разными потребностями, и им делегируются различные уровни полномочий в AD. В какой-то момент кто-то совершает ошибку, и это может дорого обойтись.

Adalanche визуализирует проблемы делегирования, учётные записи, подверженные Kerberoast, проблемы AD CS и многое, многое другое.

Возможности

Анализ предлагает углублённый анализ владения, ACL и других связей узлов. Визуализация позволяет исследовать узлы и рёбра через веб-интерфейс графа, чтобы найти неправильные конфигурации, которые злоумышленники могли бы использовать против вас при атаке на вашу инфраструктуру.

Язык запросов Adalanche (AQL) предоставляет широкие возможности поиска в графе. AQL — это язык, похожий на GQL, позволяющий выполнять сложные запросы.

Adalanche может собирать данные из:

  • Active Directory
  • Windows-машин
  • VMware vSphere*

Adalanche интегрирует данные из:

  • Active Directory
  • Windows-машин (присоединённых к домену или изолированных)
  • VMware vSphere(*)
  • CyberArk(*)
  • Хэши паролей / взломанные пароли(*)
  • Модели уровней(*)
  • Пользовательские узлы и рёбра(*)

Функция отчётов находится в разработке(*)

(*) = платная версия, см. сайт NetSection

Узнать больше

Для получения более подробной информации вы можете просмотреть документацию здесь на Github или из интерфейса Adalanche UI.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →