
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 certbn/cve-2021-44228-apache-log4j2-jndi-lookup
Учебный анализ CVE-2021-44228 (Log4Shell): первопричина, схема атаки через JNDI-инъекцию, патч-диффы, правила обнаружения, индикаторы компрометации и…
 aminaljabre77-collab/outlook-ntlm-leak-investigation
Исследование и обнаружение zero-day уязвимости Outlook CVE-2026-124194 (утечка NTLM-хэша): цепочка атаки, поисковые запросы для обнаружения в Splunk,…
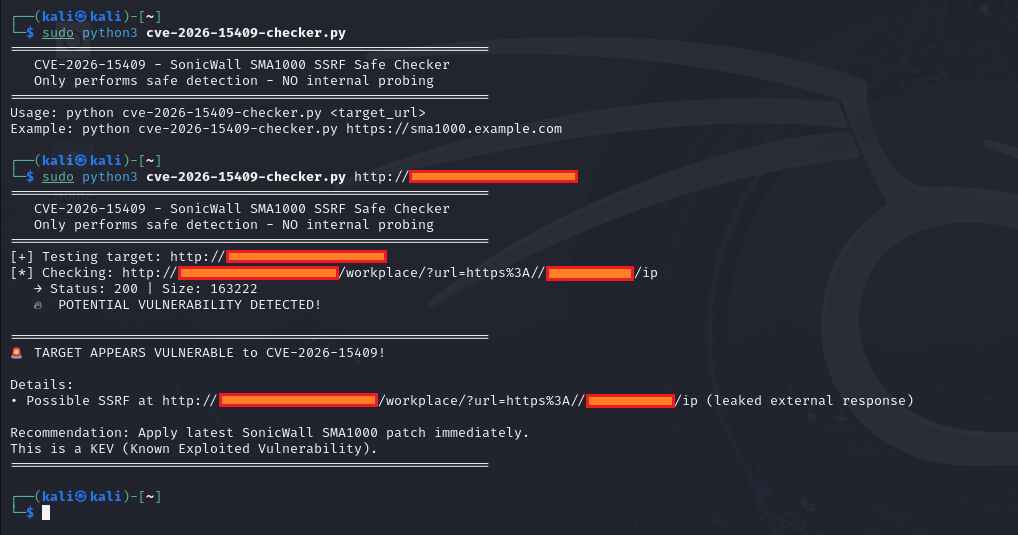 ashrafzaryouh/cve-2026-15409
Документация по рекомендациям для CVE-2026-15409 — критической неаутентифицированной SSRF-уязвимости в устройствах SonicWall SMA1000, охватывающая…
 ashrafzaryouh/cve-2026-20127
Рекомендации по CVE-2026-20127 — критическому обходу аутентификации в Cisco Catalyst SD-WAN (CVSS 10.0): первопричина, сценарий эксплуатации,…
 ashrafzaryouh/cve-2026-20245
Рекомендации по CVE-2026-20245 — аутентифицированному повышению привилегий в Cisco Catalyst SD-WAN Manager, позволяющему выполнять команды с правами…
 ashrafzaryouh/cve-2026-20253
Консультативный и обнаружительный пакет для CVE-2026-20253 — уязвимости неаутентифицированного создания произвольных файлов в Splunk Enterprise,…
 ashrafzaryouh/cve-2026-21643
Репозиторий рекомендаций, документирующий CVE-2026-21643 — SQL-инъекцию до аутентификации в административном интерфейсе FortiClientEMS 7.4.4, с…
 ashrafzaryouh/cve-2026-21962
Рекомендации по CVE-2026-21962 — критической уязвимости обхода аутентификации без аутентификации в Oracle HTTP Server и прокси-плагинах WebLogic, с…
 ashrafzaryouh/cve-2026-22557
Аналитическая заметка о CVE-2026-22557 — неаутентифицированном обходе пути (CWE-22) в Ubiquiti UniFi Network Application, включая сведения о…
 ashrafzaryouh/cve-2026-22812
Рекомендации по безопасности и технический анализ CVE-2026-22812 — неаутентифицированного RCE через локальный HTTP-сервер на localhost в OpenCode, с…
 ziqi/starshield-forensics
Детерминированный офлайн-карвер Chromium LevelDB .log, инспектор происхождения ICC для PNG/JPEG, валидатор финансовых контрольных сумм и…
 virustotal/virustotal-mcp
MCP-сервер, предоставляющий AI-агентам данные об угрозах VirusTotal: отчёты о файлах, URL, доменах и IP-адресах, отправка на анализ и восстановление…
 0xanalyst/email-security-header-analyzer
Анализатор заголовков писем и файлов .eml для проверки SPF/DKIM/DMARC, подделки отправителя и фишинга. Работает на 100% в вашем браузере, поэтому…
 devtox/awesome-cybersecurity-blueteam
Подборка ресурсов для blue team, охватывающая операции SOC, инженерию обнаружения, охоту за угрозами, реагирование на инциденты, DFIR, анализ…
 mafarricos/badbox-tv-audit
Проверяет устройства Android TV и Google TV через ADB на наличие вредоносного ПО BadBox, XCPE и Vo1d, с сетевым стражем VPN-трафика, блок-листами IoC…

 novacode1337/sakuraosinttryhackme-completed
Прохождение комнаты TryHackMe Sakura по OSINT, охватывающее извлечение метаданных SVG, пивотинг по именам пользователей, анализ ключей PGP,…
 novacode1337/prism-platform
Самостоятельно размещаемая OSINT-платформа. Укажите ей домен, IP-адрес, электронную почту, телефон или имя пользователя — и 26 модулей запустятся…
 entropq2/prism-platform
Самостоятельно размещаемая OSINT-платформа. Укажите ей домен, IP-адрес, электронную почту, телефон или имя пользователя — и 26 модулей запустятся…







