
 ashrafzaryouh/cve-2026-21962
Рекомендации по CVE-2026-21962 — критической уязвимости обхода аутентификации без аутентификации в Oracle HTTP Server и прокси-плагинах WebLogic, с указанием затронутых версий, индикаторов обнаружения и рекомендаций по устранению.



🔥 Уязвимость максимальной степени опасности (10.0), позволяющая получить неаутентифицированный удалённый доступ к системам промежуточного ПО Oracle.
CVE ID        : CVE-2026-21962
Severity      : CRITICAL
Published     : 2026-01-20
Category      : Authentication Bypass
CWE           : CWE-284 (Improper Access Control)
- Граница аутентификации реализована некорректно
- Специально сформированные HTTP-запросы обходят контроль доступа
+ Прямой доступ к защищённым внутренним ресурсам
⚡ Вход не требуется — атакующий взаимодействует напрямую с открытыми сервисами.
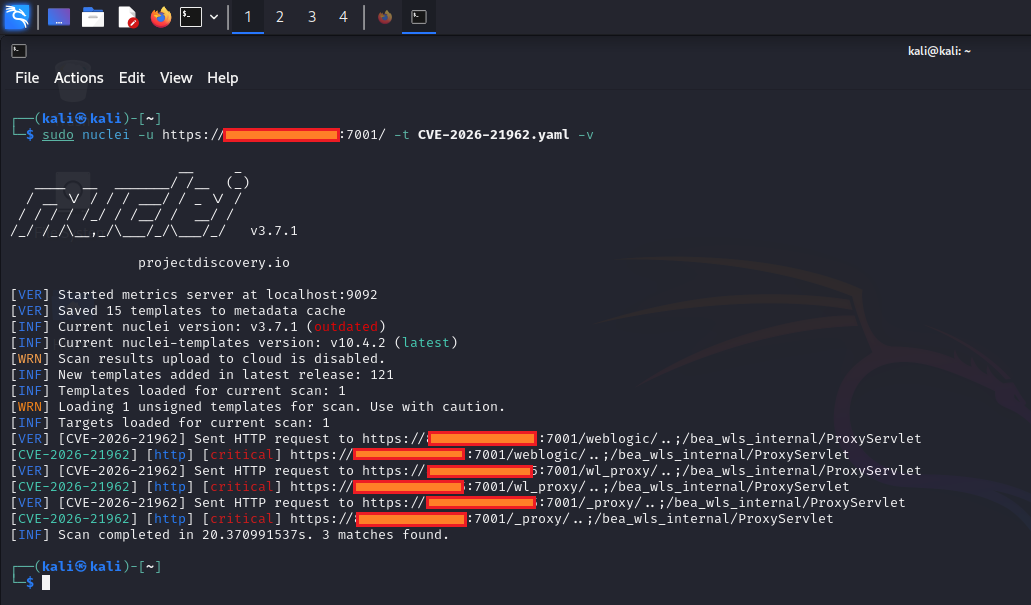
+ Полный несанкционированный доступ к данным приложения
+ Изменение или удаление данных
+ Раскрытие внутренней системы через цепочку прокси
+ Потенциальное горизонтальное перемещение между сервисами
| Атрибут | Значение |
|---|---|
| 🌍 Вектор | Сеть |
| ⚙️ Сложность | Низкая |
| ❌ Требуемые привилегии | Нет |
| 👤 Взаимодействие пользователя | Нет |
| 🔄 Область действия | Изменена |
Apache
IIS
+ Установите последнее критическое обновление Oracle (январь 2026)
# Reduce exposure
- Restrict proxy endpoints
- Limit external access
- Enforce network segmentation

# Detection & monitoring
- Enable HTTP request inspection
- Log and analyze anomalies
- Deploy WAF protections
+ Неожиданные HTTP-запросы к прокси-эндпоинтам
+ Доступ без токенов аутентификации
+ Нерегулярные шаблоны запросов или заголовков
+ Внезапные всплески ответов внутренней системы
| Фактор | Оценка |
|---|---|
| 🔥 Опасность | КРИТИЧЕСКАЯ |
| ⚡ Эксплуатируемость | ВЫСОКАЯ |
| 💥 Воздействие | МАКСИМАЛЬНОЕ |
Entry Point   : HTTP Request
Attack Type   : Remote
Auth Needed   : No
Skill Level   : Low
🚨 Системы, доступные из интернета, подвергаются непосредственному риску. 🔓 Аутентификацию можно полностью обойти. 🛠️ Немедленно установите исправление или изолируйте затронутые сервисы.
[ Attacker ]
      │
      ▼
[ Crafted HTTP Request ]
      │
      ▼
[ Proxy Bypass ]
      │
      ▼
[ Backend Access ]
      │
      ▼
[ Data Compromise ]
- Эта уязвимость требует немедленного внимания
- Отсрочка установки исправления значительно повышает риск
+ Рассматривайте её как активно эксплуатируемую в реальных условиях







