
 ashrafzaryouh/cve-2026-20253
Консультативный и обнаружительный пакет для CVE-2026-20253 — уязвимости неаутентифицированного создания произвольных файлов в Splunk Enterprise, включающий технический анализ, правила Sigma/YARA, индикаторы компрометации (IOC) и рекомендации по устранению.

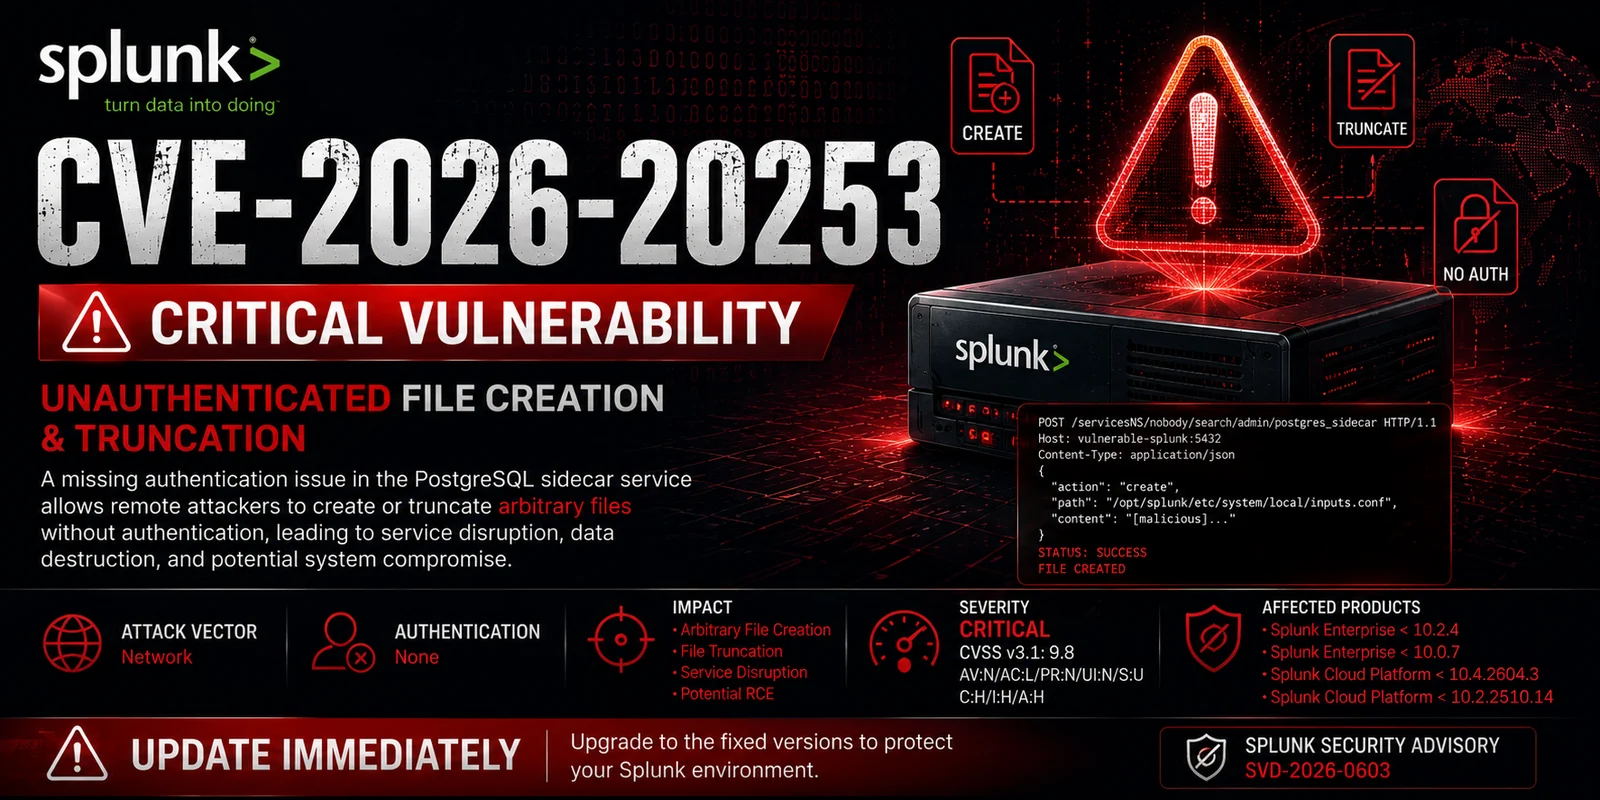


Уязвимость неаутентифицированного создания и усечения произвольных файлов, затрагивающая Splunk Enterprise и Splunk Cloud Platform.
CVE-2026-20253 — критическая уязвимость в Splunk Enterprise и Splunk Cloud Platform, позволяющая неаутентифицированному удалённому злоумышленнику создавать или усекать произвольные файлы через открытую конечную точку вспомогательного сервиса PostgreSQL.
Поскольку уязвимая функциональность не имеет механизмов аутентификации, злоумышленники могут выполнять файловые операции без действительных учётных данных.
Успешная эксплуатация может привести к:
| Свойство | Значение |
|---|---|
| CVE | CVE-2026-20253 |
| Производитель | Splunk |
| Критичность | Критическая |
| CVSS v3.1 | 9.8 |
| CWE | CWE-306 |
| Тип уязвимости | Отсутствие аутентификации |
| Вектор атаки | Сетевой |
| Аутентификация | Отсутствует |
| Взаимодействие с пользователем | Отсутствует |
| Воздействие | Создание файлов / усечение файлов |
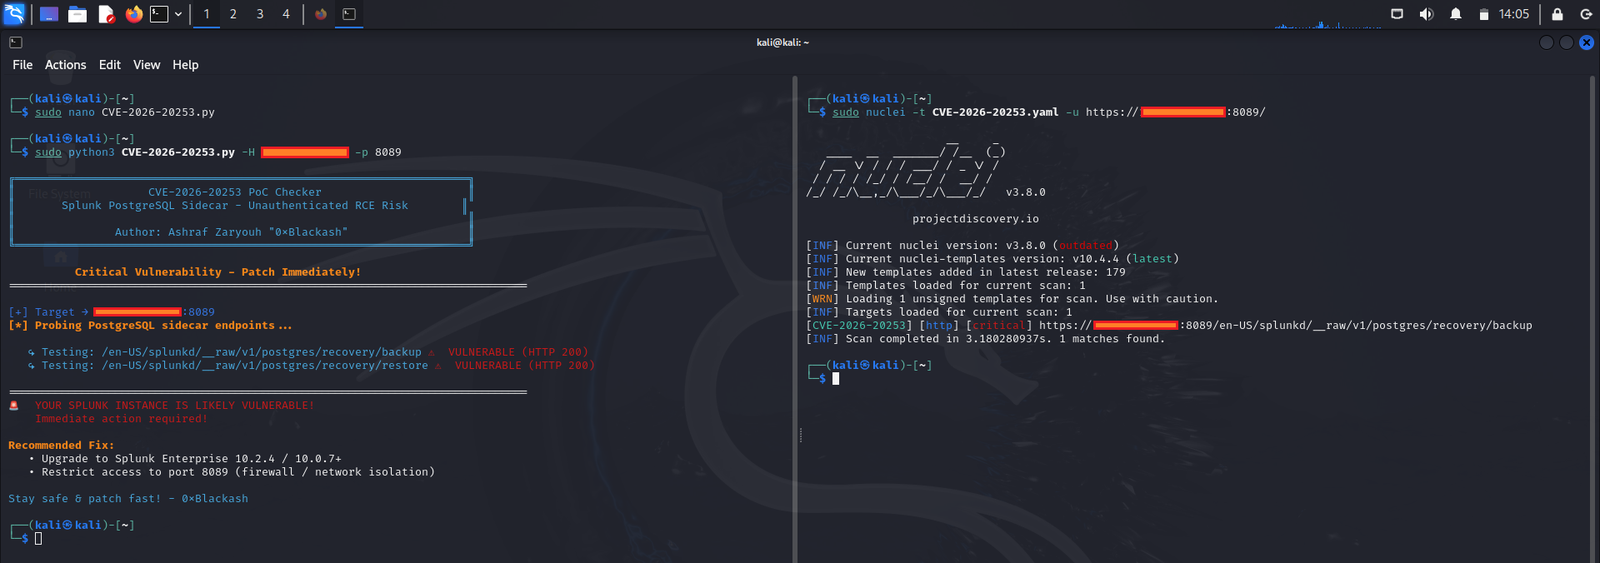
Уязвимость присутствует во вспомогательном сервисном компоненте PostgreSQL, который предоставляет доступ к функциональности опасных файловых операций.
Из-за отсутствия проверок аутентификации:
Remote User
        │
        ▼
Accessible Sidecar Endpoint
        │
        ▼
Create Arbitrary Files
        │
        ▼
Truncate Existing Files
        │
        ▼
System Impact
Злоумышленнику достаточно лишь сетевого доступа к открытому сервису.
Attacker
    │
    ▼
Locate Exposed Splunk Service
    │
    ▼
Connect To PostgreSQL Sidecar
    │
    ▼
Unauthenticated Request
    │
    ▼
Create/Overwrite Files
    │
    ▼
Service Disruption
    │
    ▼
Potential Escalation
Potential exposure of sensitive operational data.
Arbitrary file modification can compromise system integrity.
Critical files may be truncated, causing outages.
SIEM infrastructure may become unreliable or unavailable.
| Версия | Статус |
|---|---|
| < 10.2.4 | Уязвима |
| < 10.0.7 | Уязвима |
| Версия | Статус |
|---|---|
| < 10.4.2604.3 | Уязвима |
| < 10.2.2510.14 | Уязвима |
| Продукт | Безопасная версия |
|---|---|
| Splunk Enterprise | 10.2.4+ |
| Splunk Enterprise | 10.0.7+ |
| Splunk Cloud Platform | 10.4.2604.3+ |
| Splunk Cloud Platform | 10.2.2510.14+ |
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
| Показатель | Значение |
|---|---|
| Вектор атаки | Сеть |
| Сложность атаки | Низкая |
| Требуемые привилегии | Отсутствуют |
| Взаимодействие с пользователем | Отсутствует |
| Конфиденциальность | Высокая |
| Целостность | Высокая |
| Доступность | Высокая |
Распространённые порты:
8000
8089
8191
5432
http.title:"Splunk"
product:"Splunk"
http.html:"Splunk"
title="Splunk"
body="Splunk"
app="Splunk"
app:"Splunk"
Неожиданные:
File creation events
File truncation events
Service failures
Configuration changes
Database sidecar access
find /opt/splunk -mtime -1
find /opt/splunk -size 0
journalctl -xe
grep -Ri "postgres" /opt/splunk/var/log/
Ищите:
Unexpected empty files
Modified configuration files
Splunk restart anomalies
Unauthorized service access
Network connections to sidecar components
Возможные цели:
server.conf
inputs.conf
outputs.conf
authentication.conf
web.conf
1. Discover vulnerable Splunk instance
2. Reach PostgreSQL sidecar endpoint
3. Submit crafted request
4. Create or truncate target file
5. Observe system impact
⚠️ Код эксплойта, пригодный для использования в качестве оружия, намеренно опущен.
10.2.4+
10.0.7+
VPN-only access
Internal management network
ACL restrictions
Firewall filtering
File creation activity
Configuration modifications
Unexpected service restarts
Management Interfaces
        │
        ├── Internal VLAN
        ├── VPN Access
        └── Zero Trust Controls
Включить:
Auditd
Sysmon for Linux
EDR telemetry
Network monitoring
Почему эта уязвимость важна:
Компрометация Splunk может существенно повлиять на способность организации обнаруживать атаки.
CVE-2026-20253/
│
├── README.md
│
├── assets/
│   ├── CVE-2026-20253.png
│   └── screenshots/
│
├── advisory/
│   ├── technical-analysis.md
│   ├── attack-surface.md
│   └── patch-guidance.md
│
├── detection/
│   ├── sigma/
│   ├── yara/
│   ├── splunk-searches/
│   └── hunting-guide.md
│
├── iocs/
│   └── indicators.md
│
└── references/
    └── links.md
Этот репозиторий предназначен исключительно для:
Все тестирования должны проводиться только в отношении систем, которыми вы владеете или на оценку которых у вас есть явное разрешение.
Splunk Enterprise • Критический • CVSS 9.8









