 ashrafzaryouh/cve-2026-15409
Документация по рекомендациям для CVE-2026-15409 — критической неаутентифицированной SSRF-уязвимости в устройствах SonicWall SMA1000, охватывающая затронутые модели, последствия, рекомендации по обнаружению и устранению.

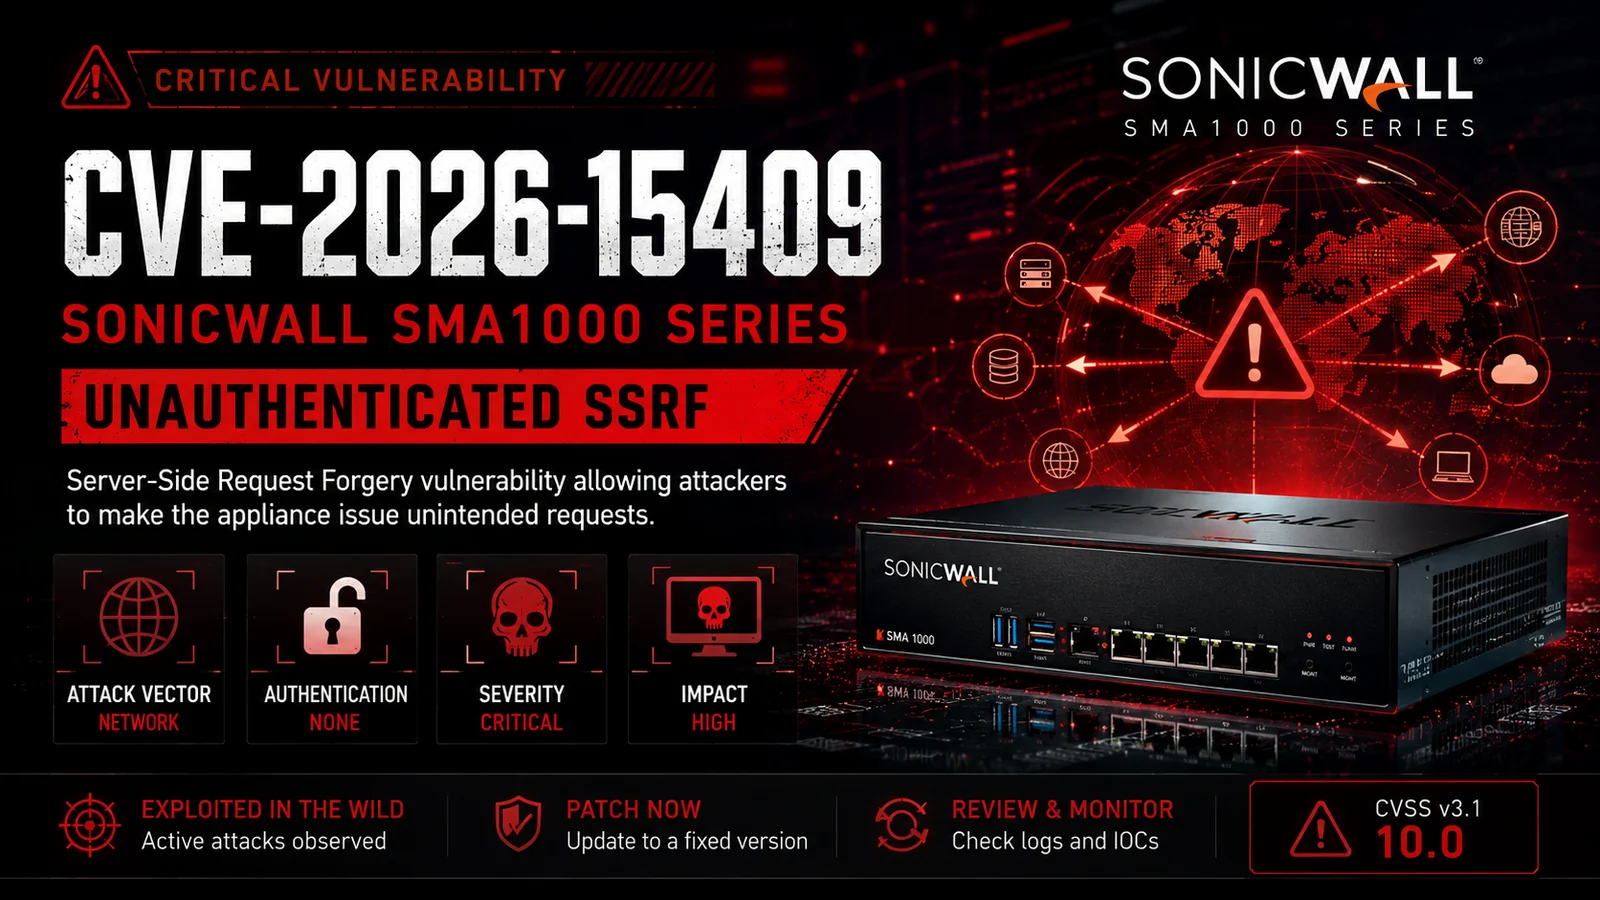



Критическая уязвимость Server-Side Request Forgery (SSRF), затрагивающая устройства SonicWall SMA1000 Series.
В этом репозитории описаны уязвимость, затронутые продукты, технический обзор, последствия, рекомендации по обнаружению и устранению.
CVE-2026-15409 — это критическая неаутентифицированная уязвимость Server-Side Request Forgery (SSRF) в устройствах SonicWall SMA1000 Series.
Эта уязвимость позволяет удалённому атакующему заставить устройство выполнять непредусмотренные HTTP-запросы к внутренним или внешним ресурсам. Согласно публичным рекомендациям, уязвимость эксплуатировалась в реальных атаках и может использоваться в связке с другими уязвимостями для дальнейшей компрометации.
| Поле | Значение |
|---|---|
| CVE ID | CVE-2026-15409 |
| Уровень опасности | Критический |
| CVSS v3.1 | 10.0 |
| Вектор атаки | Сетевой |
| Аутентификация | Отсутствует |
| Взаимодействие с пользователем | Не требуется |
| Тип | Server-Side Request Forgery (SSRF) |
| Воздействие | Доступ к внутренним ресурсам, объединение атак |
| Продукт | Статус |
|---|---|
| SonicWall SMA1000 Series | Уязвим |
| SMA6210 | Уязвим |
| SMA7210 | Уязвим |
| SMA8200v | Уязвим |
Успешная эксплуатация может позволить атакующим:
Internet
      │
      ▼
Attacker
      │
      ▼
SonicWall SMA1000
      │
      ▼
Unexpected Internal HTTP Requests
      │
      ▼
Internal Services / Cloud Metadata / Management Interfaces
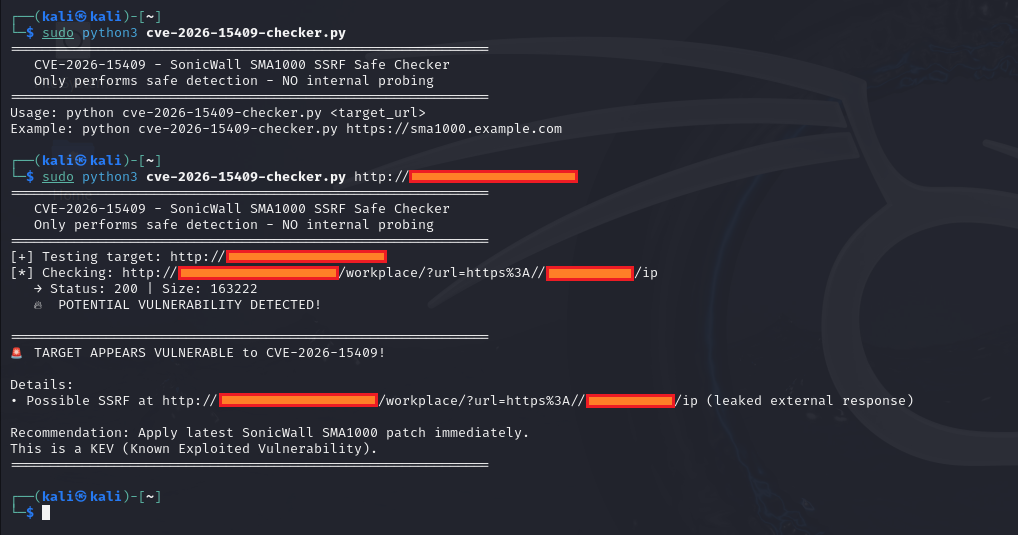
Специалистам по безопасности следует отслеживать:
.
├── README.md
├── assets
│   └── banner.png
├── docs
│   ├── overview.md
│   ├── timeline.md
│   └── mitigation.md
└── LICENSE
| Метрика | Оценка |
|---|---|
| Серьёзность | 🔴 Критическая |
| Эксплуатируемость | ⭐⭐⭐⭐⭐ |
| Аутентификация | Отсутствует |
| Сложность | Низкая |
| Публичная известность | Высокая |
| Доступность исправления | ✅ Да |
Этот репозиторий предназначен исключительно для защитной безопасности, исследований и образовательных целей. Он не содержит эксплойт-кода или инструкций для несанкционированного доступа. Пользователи несут ответственность за соблюдение применимых законов и организационных политик.
Подумайте о том, чтобы поставить звезду ⭐ в поддержку исследований в области кибербезопасности.


Будьте защищены • Патчите раньше • Мониторьте непрерывно






