

Самостоятельно размещаемая OSINT-платформа. Укажите ей домен, IP-адрес, электронную почту, телефон или имя пользователя — и 26 модулей запустятся параллельно: WHOIS, DNS, threat intel, утечки данных, поиск по имени пользователя. Единая панель управления, оценка подверженности риску, граф сущностей, отчёты в форматах HTML и PDF.
Self-hosted OSINT-платформа с 26 модулями, оценкой OPSEC, AI-сводкой и веб-панелью в реальном времени.
Сканируйте домен, IP, email, телефон или имя пользователя и получайте WHOIS, DNS, threat intel, данные об утечках, поиск по имени пользователя, зеркала даркнета, оценку OPSEC, графы сущностей и HTML/PDF-отчёты за секунды.
Живая демонстрация · Быстрый старт с Docker · Конфигурация · Архитектура · Безопасность · Журнал изменений · FAQ



AI-анализ на живой демонстрации может работать медленно. Демо-сервер находится в регионе, который блокируют все хостинговые провайдеры LLM, поэтому его AI-запросы маршрутизируются через прокси, прежде чем достичь модели. Это работает, просто медленнее, чем на обычном экземпляре, поэтому дайте сводке минуту. Самостоятельно размещённый экземпляр с вашим собственным провайдером отвечает на полной скорости. См. FAQ.
Также от меня: Claude Security Skills — восемь навыков безопасности для Claude Code, которые также работают в CI. Он запускается в CI как GitHub Action,
uses: NovaCode37/claude-security-skills@v1, который выводит результаты сканирования секретов и Python SAST прямо на конкретную строку вашего pull request; 1.4.0 добавляет поддержкуgo.modи перехватывает HTTP-вызовы без таймаута. Только стандартная библиотека, ничего устанавливать не нужно.
Почему PRISM? • Обзор • Сравнение • Сценарии использования • Возможности • Скриншоты • Быстрый старт • Конфигурация • API • Структура проекта • Запуск тестов • CI/CD • Планы • История звёзд • Правовая информация • Поддержать проект • Участие в разработке • Благодарности • Лицензия
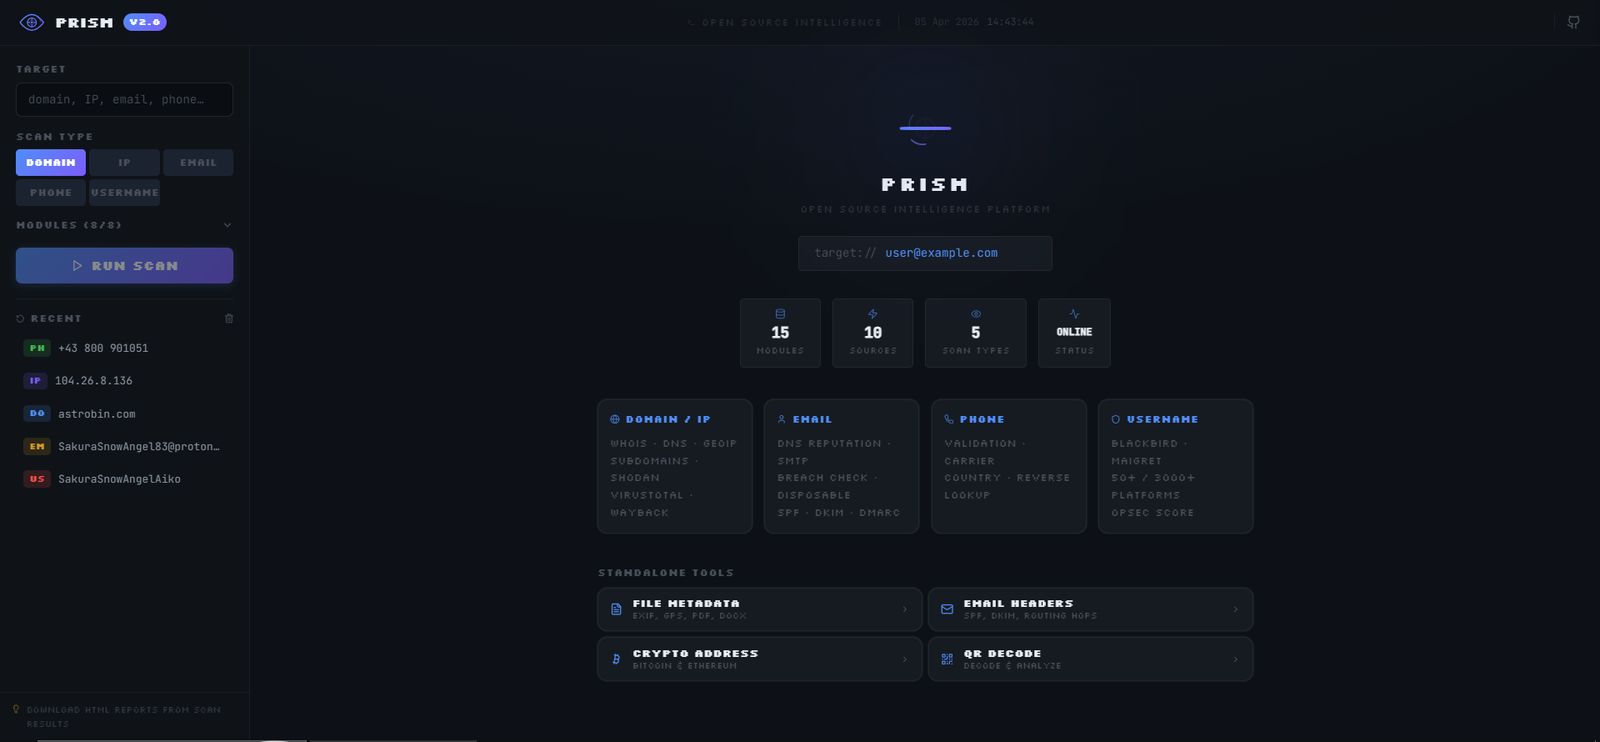
python cli.py scan example.com --json, управление запланированными повторными сканированиями через python cli.py watchlist add example.com --interval 6, а также просмотр того, какие модули принимает -m и у каких отсутствует API-ключ, через python cli.py modulesX-API-Key / Bearer), никаких секретов в query-строке, строгий CORS, изоляция сканирований по принципалуdocker run ghcr.io/novacode37/prism-platform без необходимости что-либо собирать (amd64 и arm64)modules/PRISM опрашивает более двадцати внешних источников и собирает полученные данные в одном месте. Целью может быть домен, IP, email, номер телефона или имя пользователя. Результаты появляются на дашборде по мере поступления, вместе с графом связей, картой GeoIP, оценкой экспозиции и экспортом в HTML или PDF.
Стек:
flowchart LR
    U[User / Browser] -->|HTTPS + X-API-Key| FE[Next.js 15 Dashboard]
    FE -->|REST + WebSocket| API[FastAPI Backend]
    API --> SCH[Scan Orchestrator<br/>asyncio + queues]
    SCH --> MOD[26 OSINT Modules]
    MOD --> EXT[(External APIs<br/>Shodan / VT / Censys<br/>crt.sh / Wayback / etc.)]
    SCH --> CACHE[(Module Cache<br/>TTL JSON)]
    SCH --> STORE[(Scan Storage<br/>per-principal)]
    SCH --> WH[Webhook Dispatcher<br/>HMAC + SSRF guard]
    API --> AI[AI Summary / Chat<br/>OpenRouter / Groq]
    API --> RPT[Report Generator<br/>HTML + xhtml2pdf]
SpiderFoot, theHarvester, Recon-ng и Maltego охватывают те же области, что и PRISM, а некоторые из них делают это лучше. theHarvester и Recon-ng — это CLI-инструменты, и их удобно использовать в скриптах. У SpiderFoot гораздо больше модулей. Работа с графами в Maltego — это совсем другой уровень.
Что PRISM делает, а перечисленные инструменты, как правило, нет: результаты поступают в браузер во время сканирования, всё работает в одном контейнере, и для начала не нужны ключи, а сканирование завершается отчётом, который можно передать человеку, не являющемуся аналитиком. Если вам нужна глубина и вы уже живёте в терминале, SpiderFoot или Recon-ng, вероятно, будут лучшим выбором. Если вы хотите направить что-то на домен и прочитать ответ, этот инструмент создан именно для этого.

