
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit
 vichhka-git/magisk-renef
Модуль Magisk, который автоматически упаковывает renef_server (динамическая инструментация для Android)
 deepquantum/dconstruct
Дисассемблер и экспериментальный декомпилятор для скриптов TLOU2 DC.
 caoweiquan322/notenough
Этот инструмент вычисляет сложную каноническую гистограмму Хаффмана для CVE-2023-4863.
 redteamfortress/cve-2026-36425
CVE-2026-36425 OPSWAT AppRemover (ardrv.sys) рекомендации по неправильному контролю доступа
 liji32/snatchbox
SnatchBox (CVE-2020-27935) 是一个影响 macOS 至 10.15.x 版本的沙箱逃逸漏洞和漏洞利用
 badchemical/iot-vulnerability-research-public
Независимые исследования безопасности IoT, раскрытие уязвимостей и PoC, посвященные анализу прошивки, аппаратным интерфейсам и криптографическим…
 leandrofroes/malware-research
Общие материалы по анализу вредоносного ПО
 mretallack/androidauto
Open-source Android Auto phone-side implementation with protocol reverse engineering, TLS mutual authentication, H.264 video projection, touch input…
 0p4n1k/noctyra
Фреймворк для трансформации и деобфускации Python-кода на основе AST
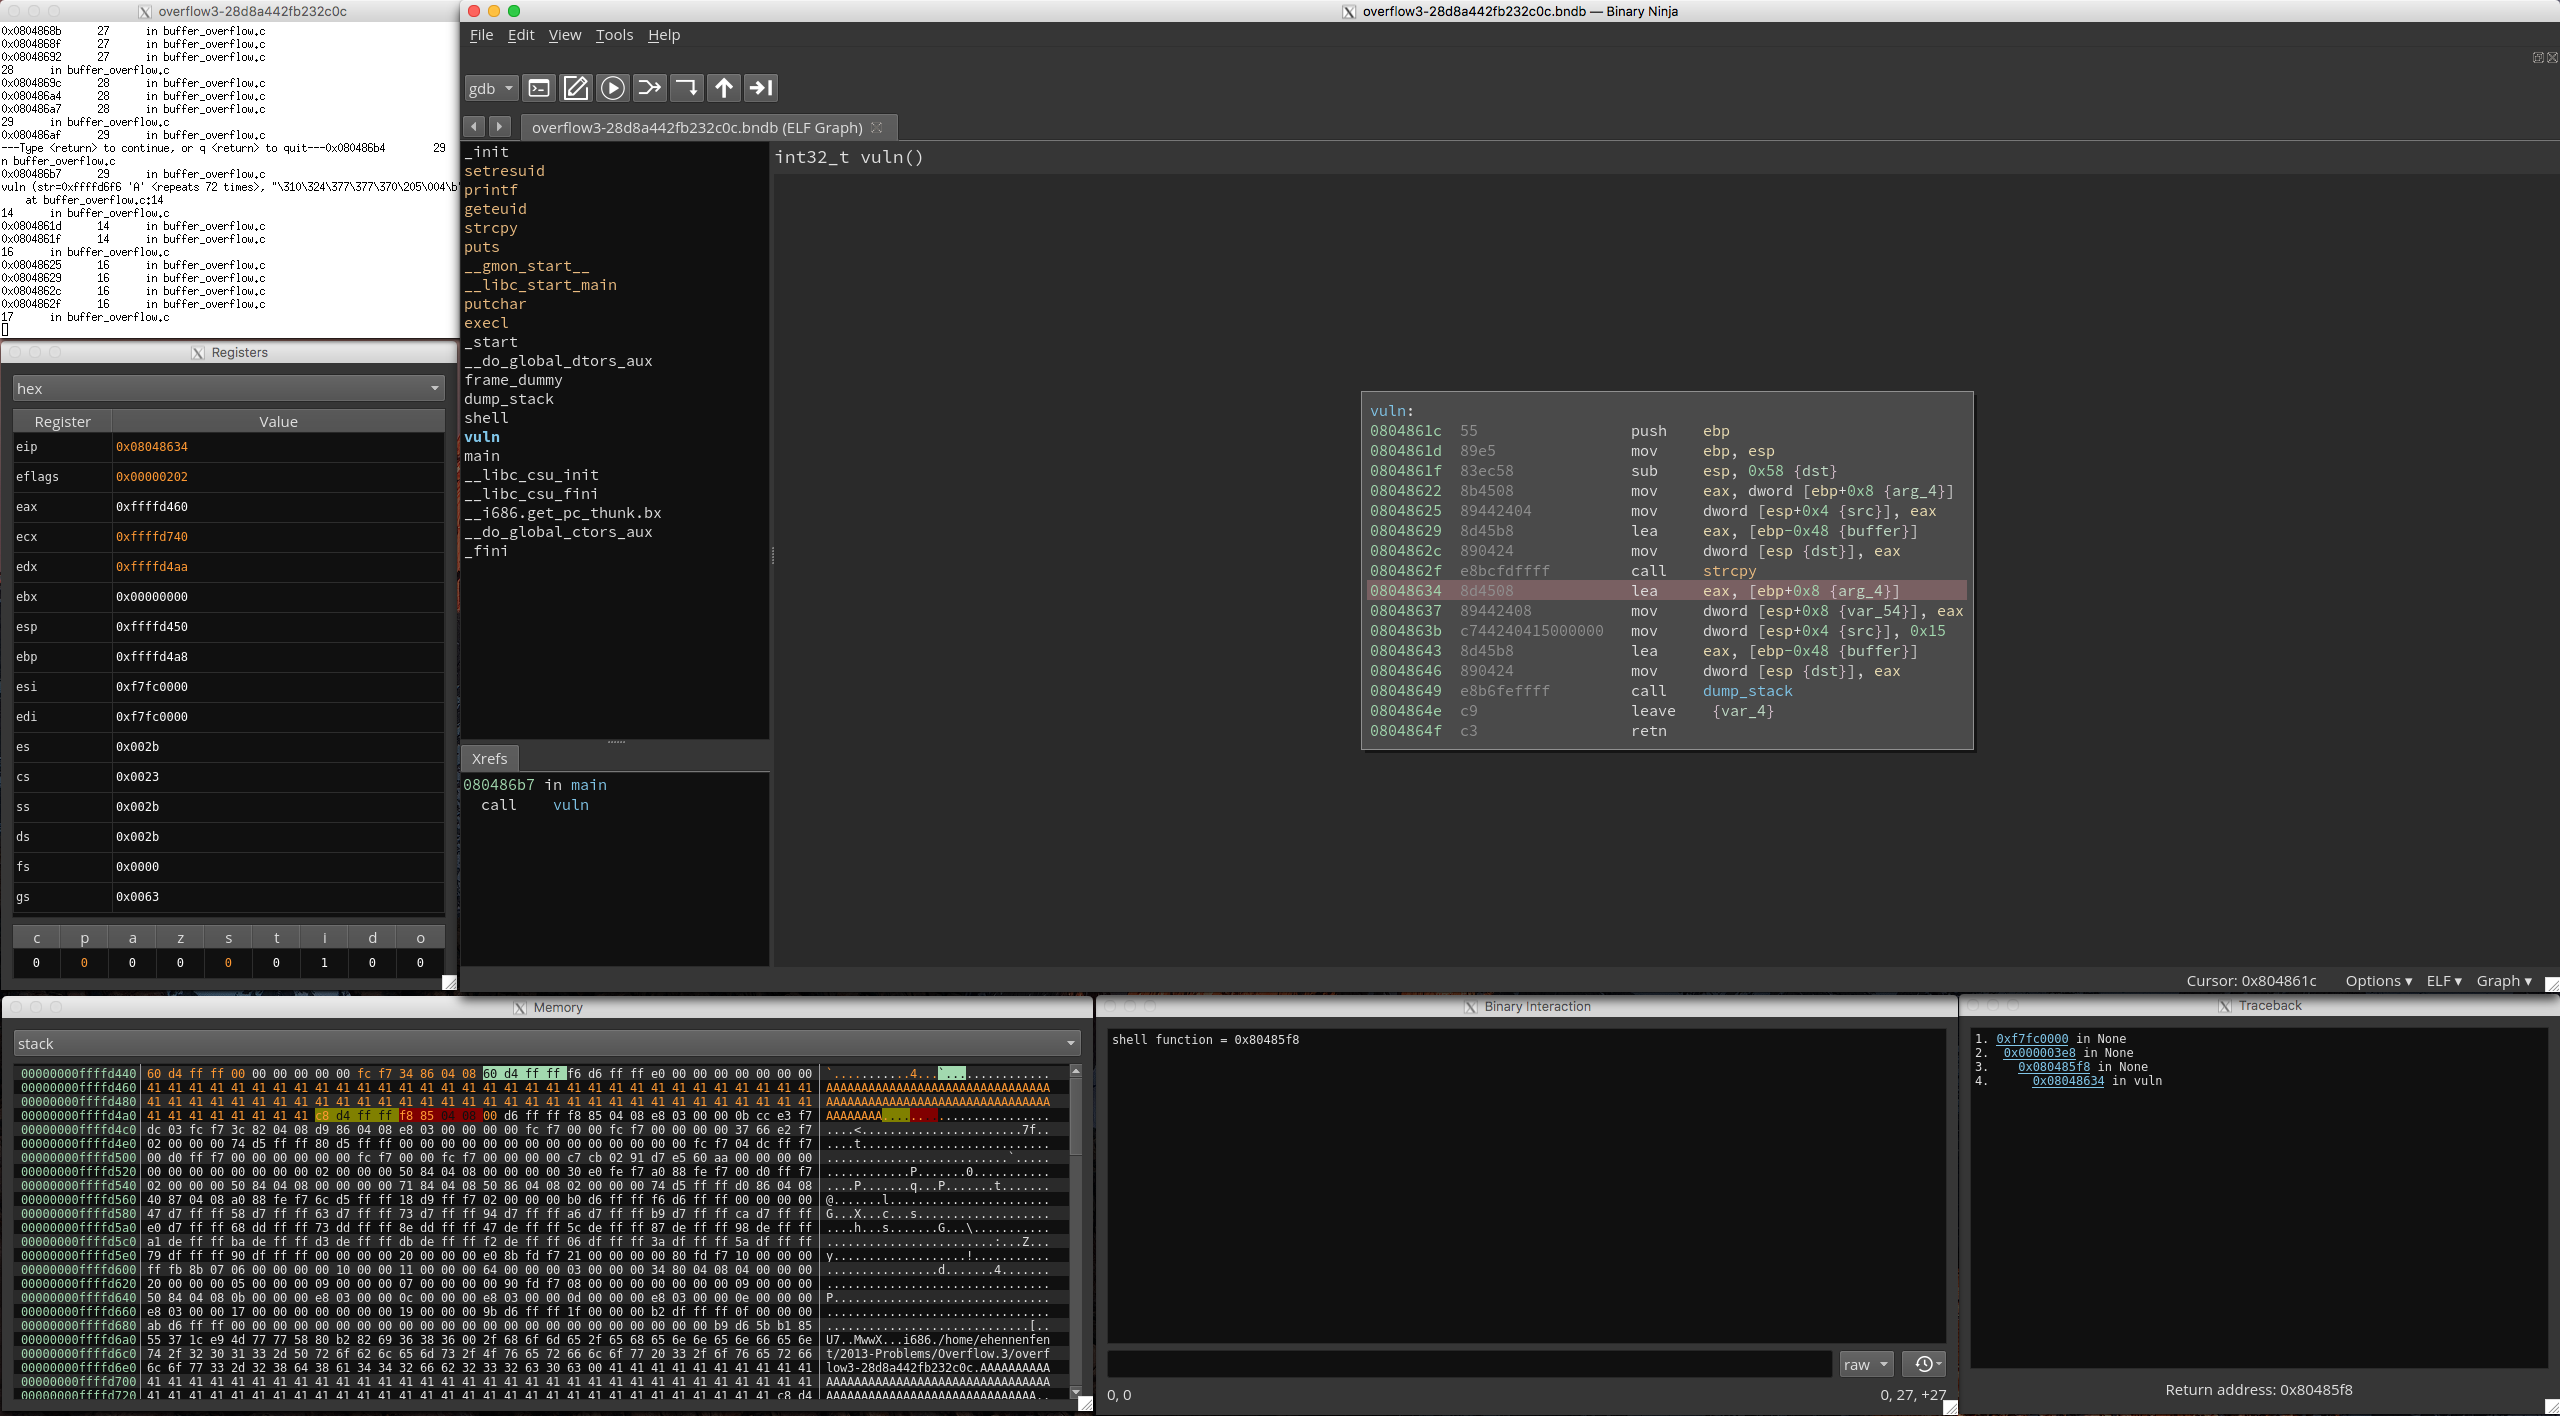 nccgroup/binja_sensei
Плагин, предоставляющий ресурсы для новичков по изучению реверс-инжиниринга с помощью Binary Ninja. Он автоматически устанавливает несколько других…
 omair2084/msmq_re
PoC-эксплойт для RCE-уязвимости QueueJumper в MSMQ: формирует повреждённые пакеты, чтобы инициировать неаутентифицированное удалённое выполнение кода…
 nextronsystems/gimphash
Вычисление imphash-подобных значений для бинарных файлов Golang
 reecdeep/hivev5_file_decryptor
Hive v5 алгоритм расшифровки файлов
 stuxctf/mhf
Mobile Helper Framework (mhf) — это инструмент, который автоматизирует процесс определения фреймворка/технологии, использованной для создания…
 malwaretech/msdia-x64
Включите поддержку Microsoft PDB в Ghidra без установки Visual Studio
 pr0xylife/icedid
Документация и аналитические артефакты для известного банковского трояна, обеспечивающие исследование вредоносных программ, реверс-инжиниринг и…
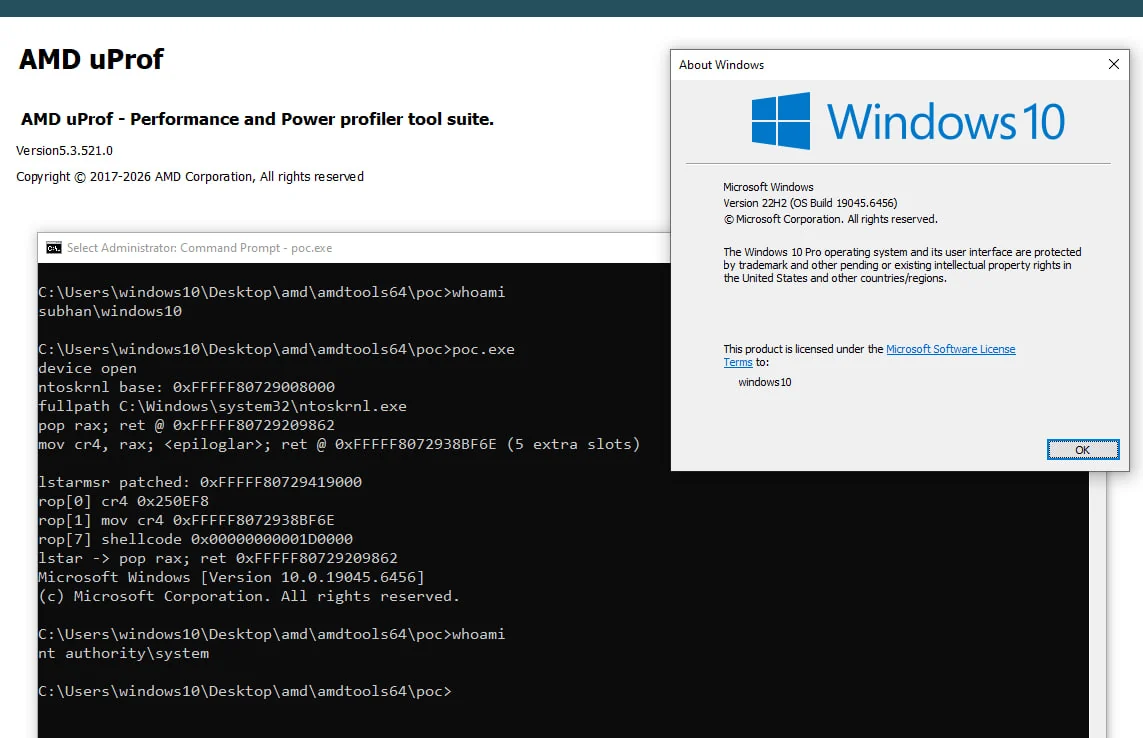 mein-0/mercilessamd
Proof-of-concept, эксплуатирующий IOCTL-интерфейсы чтения/записи MSR в AMD AmdTools64.sys для перезаписи IA32_LSTAR, обхода SMEP и повышения…
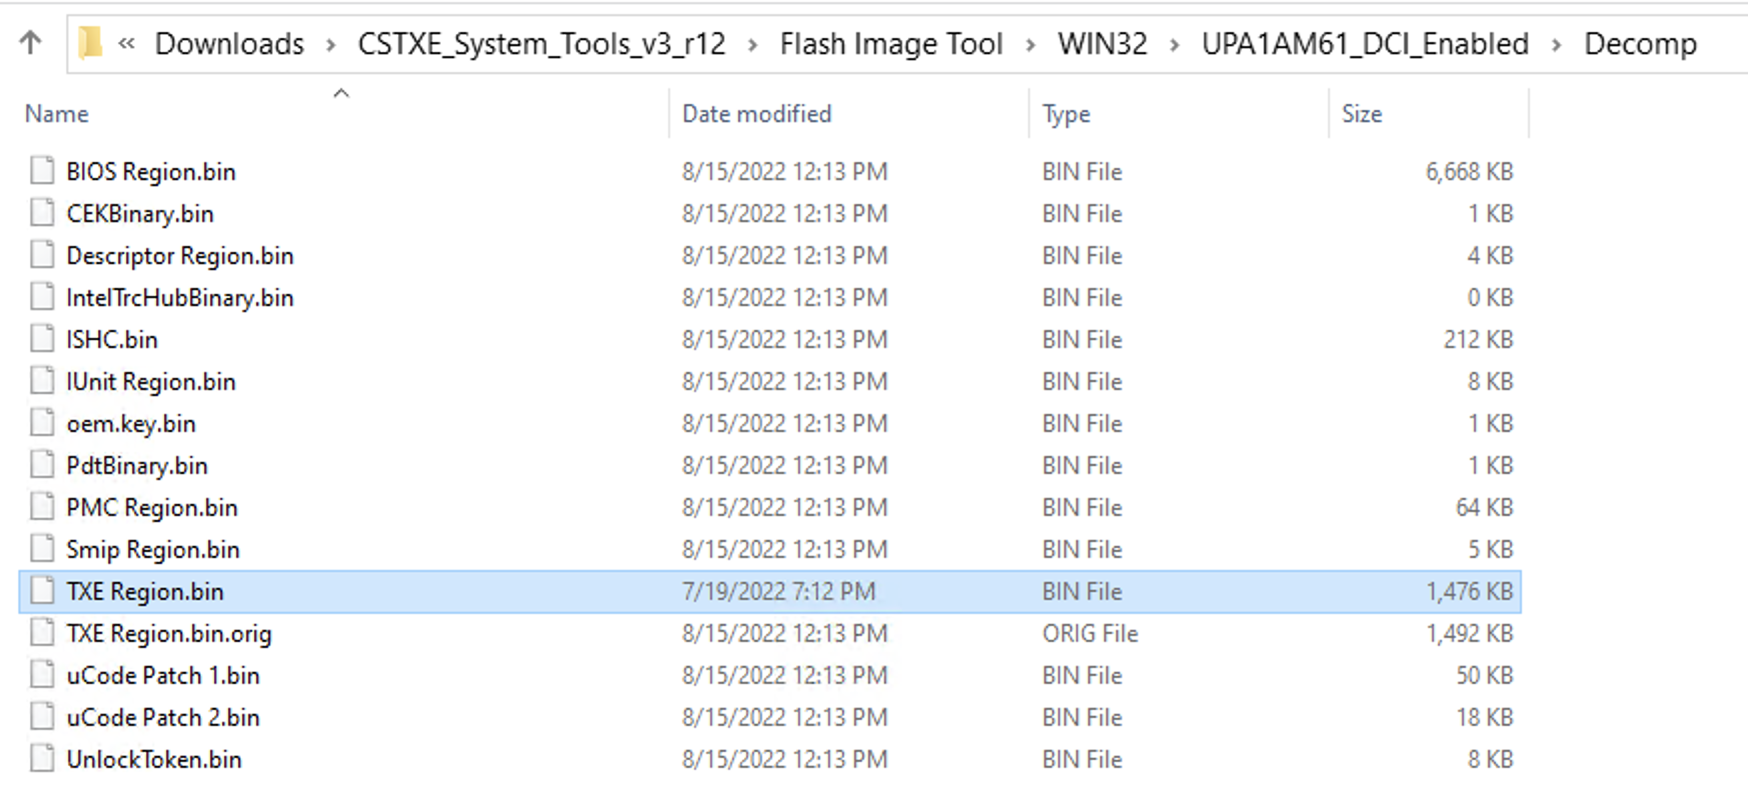 xenokovah/inteltxe-poc
Intel Management Engine JTAG Proof of Concept — инструкции 2022 года








