
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Noctyra — Фреймворк для трансформации и деобфускации Python-кода на основе AST | Kitploit

Инструменты/GitHubGitHub/0p4n1k/noctyra
Статический анализСтатический анализ кода (SAST)Анализ КодаОбратная инженерияАнализ вредоносных программАнализ Бинарных Файлов
GitHub0p4n1k/noctyra

Noctyra

Фреймворк для трансформации и деобфускации Python-кода на основе AST
Репозиторий
17494 месяцев назадЕщё не проверено
Поделиться

Noctyra

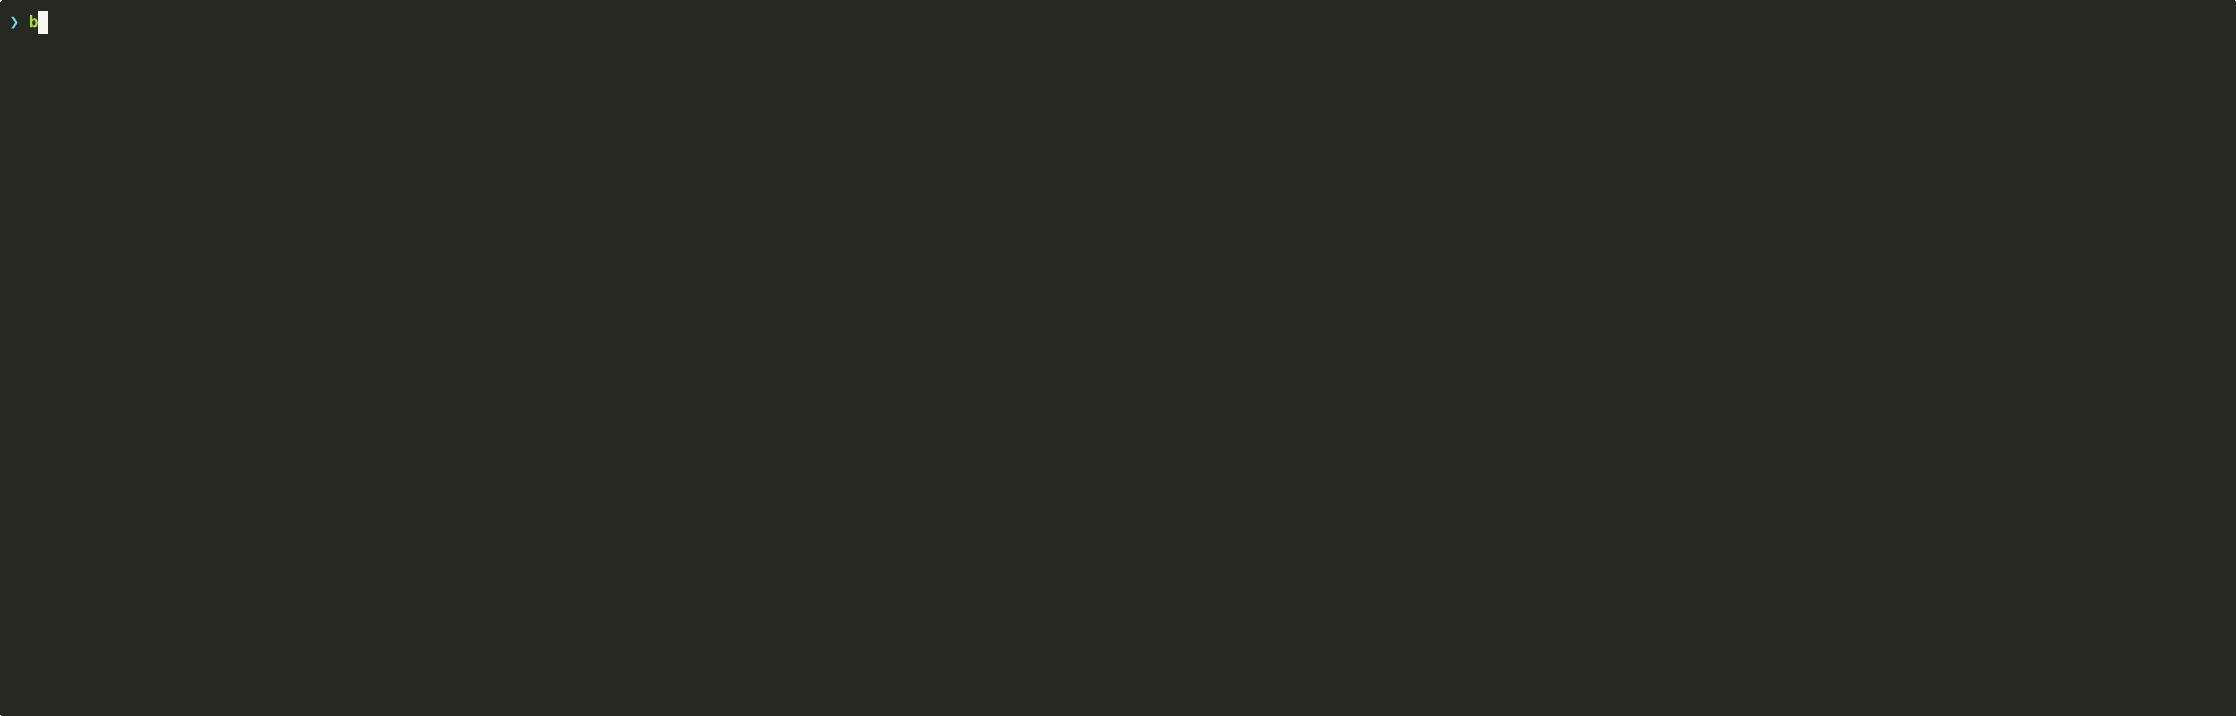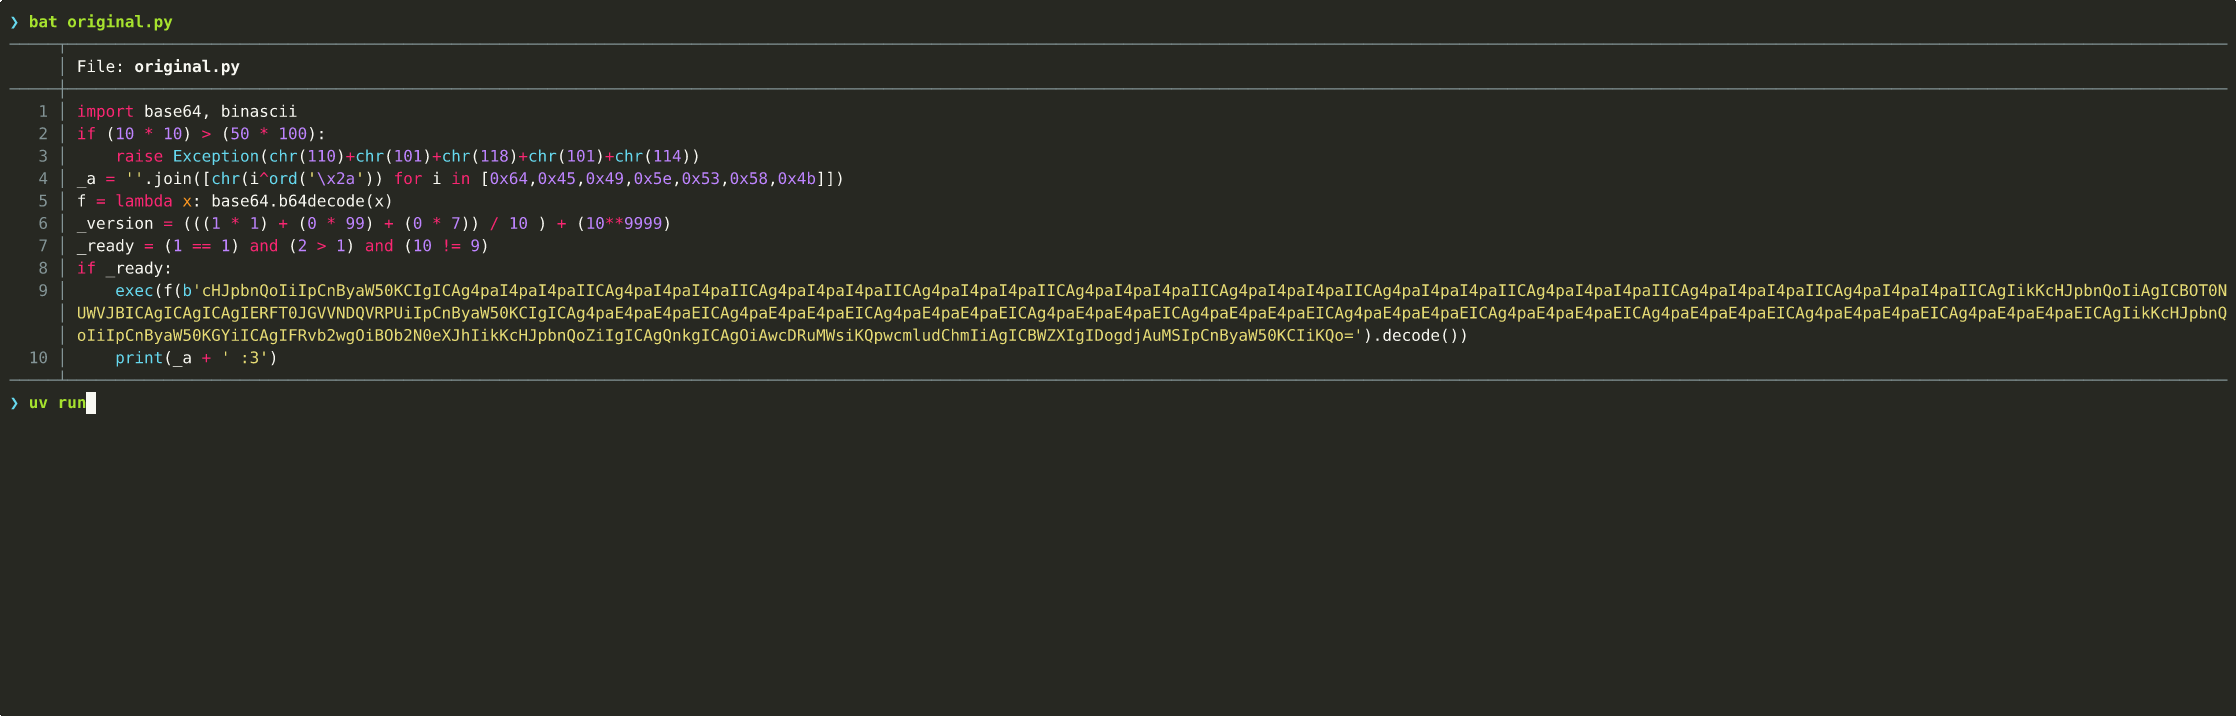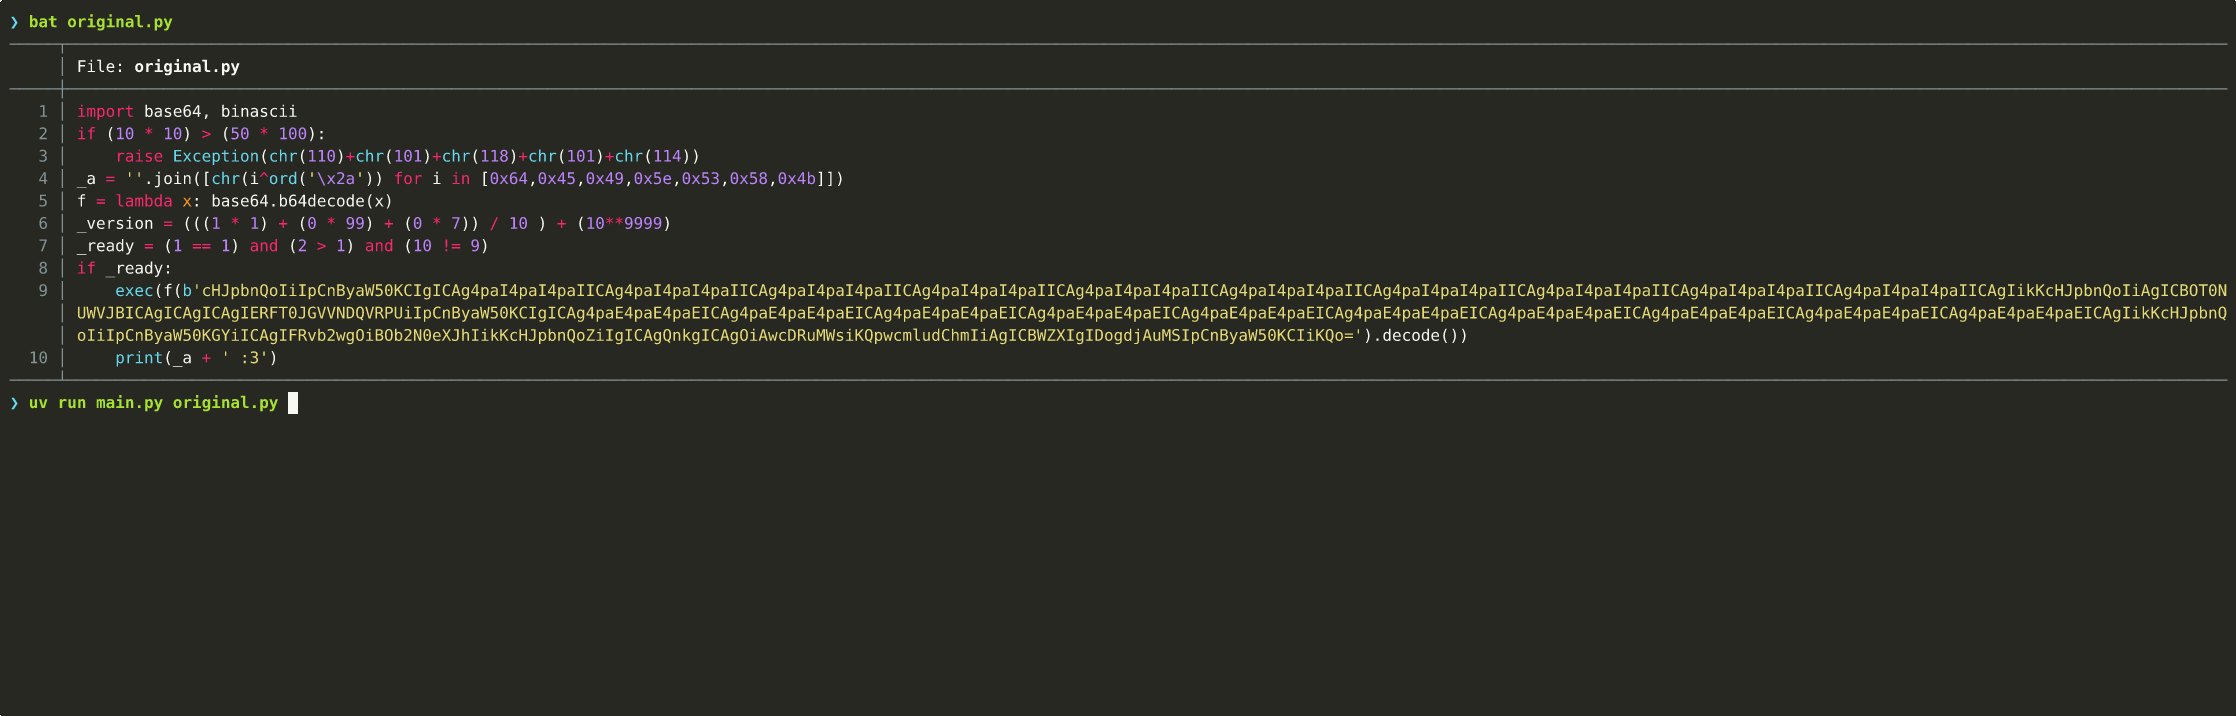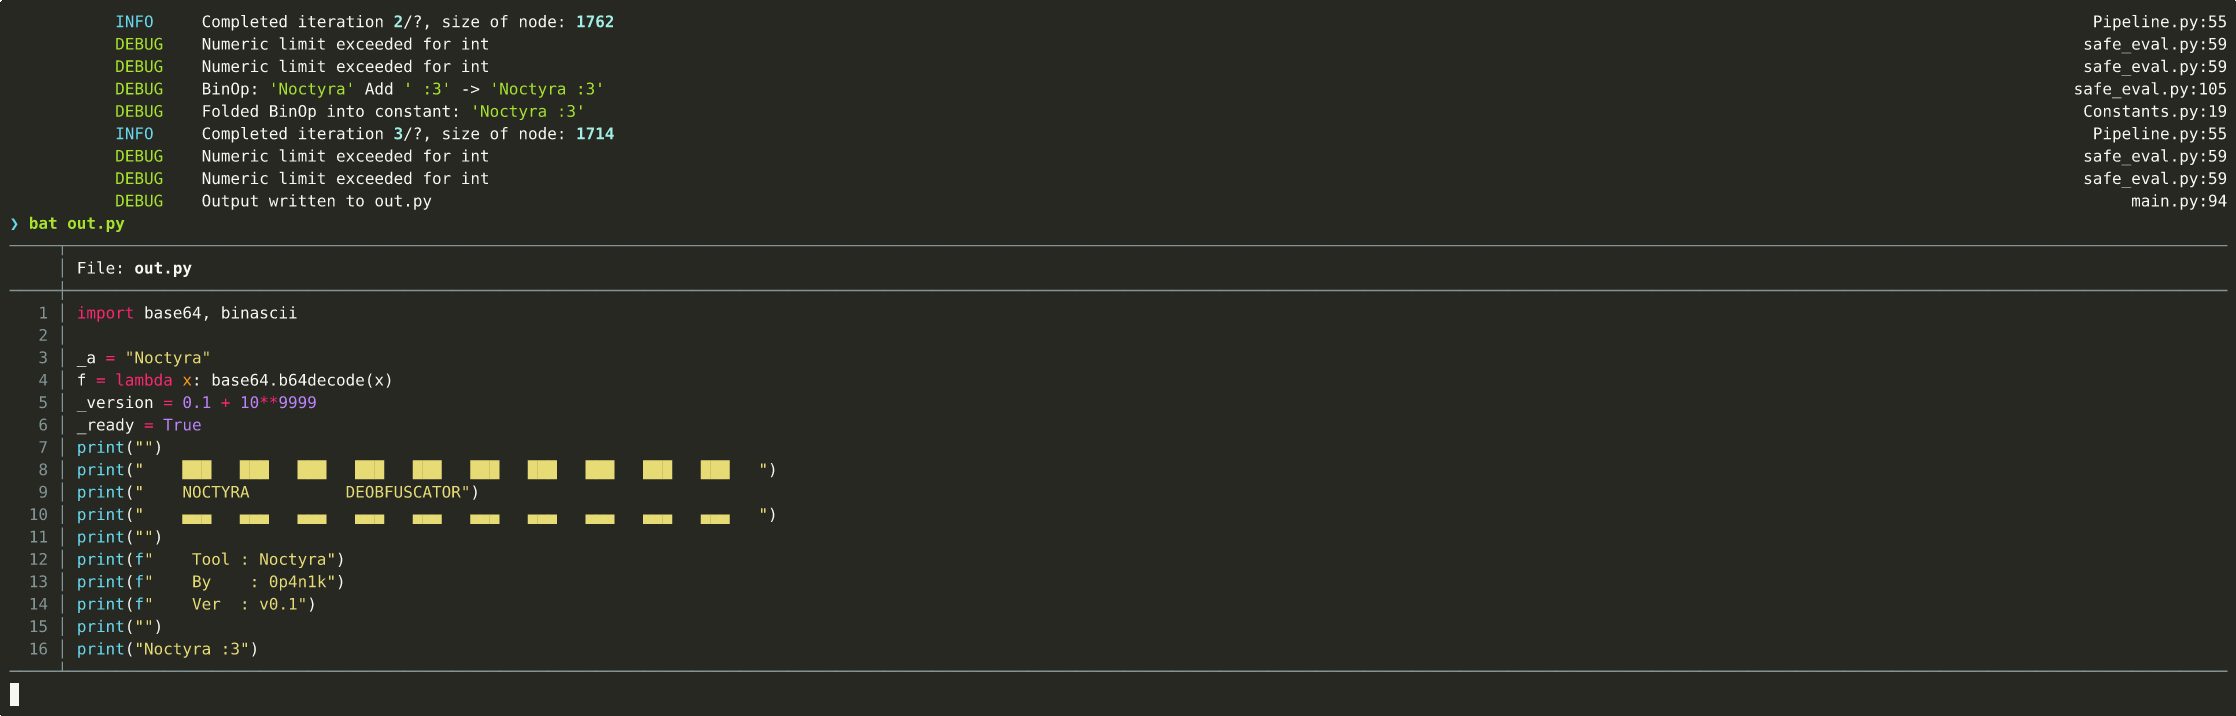
Демонстрация Noctyra

PyPI version Python versions Downloads License

Noctyra — это фреймворк на основе AST, предназначенный для трансформации и деобфускации кода. Он предоставляет модульный конвейер для анализа и упрощения исходного кода Python путем разрешения сложных выражений и логики.

Обзор

Проект направлен на предоставление гибкой среды для обработки абстрактного синтаксического дерева Python. Используя последовательность подключаемых трансформеров, Noctyra может:

  • Упрощать вложенную логику и условия.
  • Разрешать статические значения и распространённые шаблоны кодирования.
  • Разворачивать блоки динамического выполнения в читаемый код.
  • Оптимизировать и очищать запутанные конструкции.

Начало работы

Предварительные требования

Убедитесь, что у вас установлен uv для управления зависимостями.

uv sync

Запуск конвейера

Для обработки целевого скрипта используйте следующую команду:

python main.py <input_file> [options]

Параметры:

  • file: Путь к входному файлу Python (обязательно).
  • --output: Имя файла для преобразованного кода (по умолчанию: out.py).
  • --iterations: Установить фиксированное количество проходов трансформации (по умолчанию: 0 для автоматического определения).
  • --max-iterations: Ограничить количество проходов в автоматическом режиме (по умолчанию: 100).
  • --debug: Включить подробное логирование для отладки трансформаций. (выглядит круто)

Разработка

Этот проект использует uv для управления зависимостями и Makefile для стандартных задач.

Настройка

uv sync --all-extras --dev

Контроль качества

Перед отправкой pull request или внесением изменений убедитесь, что все проверки пройдены:

  • Запуск тестов: make test
  • Линтинг и форматирование: make format
  • Проверка типов: make typecheck

(Пользователи Windows: эти команды работают автоматически через make.bat.)

CI/CD

Автоматические проверки выполняются при каждом push через GitHub Actions, включая линтинг с помощью Ruff, проверку типов с помощью Mypy и юнит-тестирование с помощью Pytest.

Уведомление о безопасности

Noctyra включает внутренний движок оценки с базовыми ограничениями ресурсов. Однако при работе с недоверенным кодом настоятельно рекомендуется запускать конвейер в изолированной среде (например, в контейнере или песочнице), чтобы предотвратить возможные побочные эффекты или истощение ресурсов.



Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




