
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Категории

Обратная инженерия

Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 день назад
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k16 ч 33 мин назад
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k3 дней назад
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k1 день назад
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k8 дней назад
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4k29 дней назад
angr preview#7

angr

GitHubangr/angr
9.0k1 день назад
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2k8 месяцев назад
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9k2 дней назад
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7k3 месяцев назад
НовыеРелевантностьПопулярныеНедавно обновлённые
1881 результатов
umbra preview

umbra

GitHubymsniper/umbra

Внешний оверлей для игр, доступный только для чтения, для Linux. Производные смещения, составные скелеты, опциональный модуль ядра для чтения памяти…
memory-forensicsexploitationreverse-engineering+1
181 месяц назад
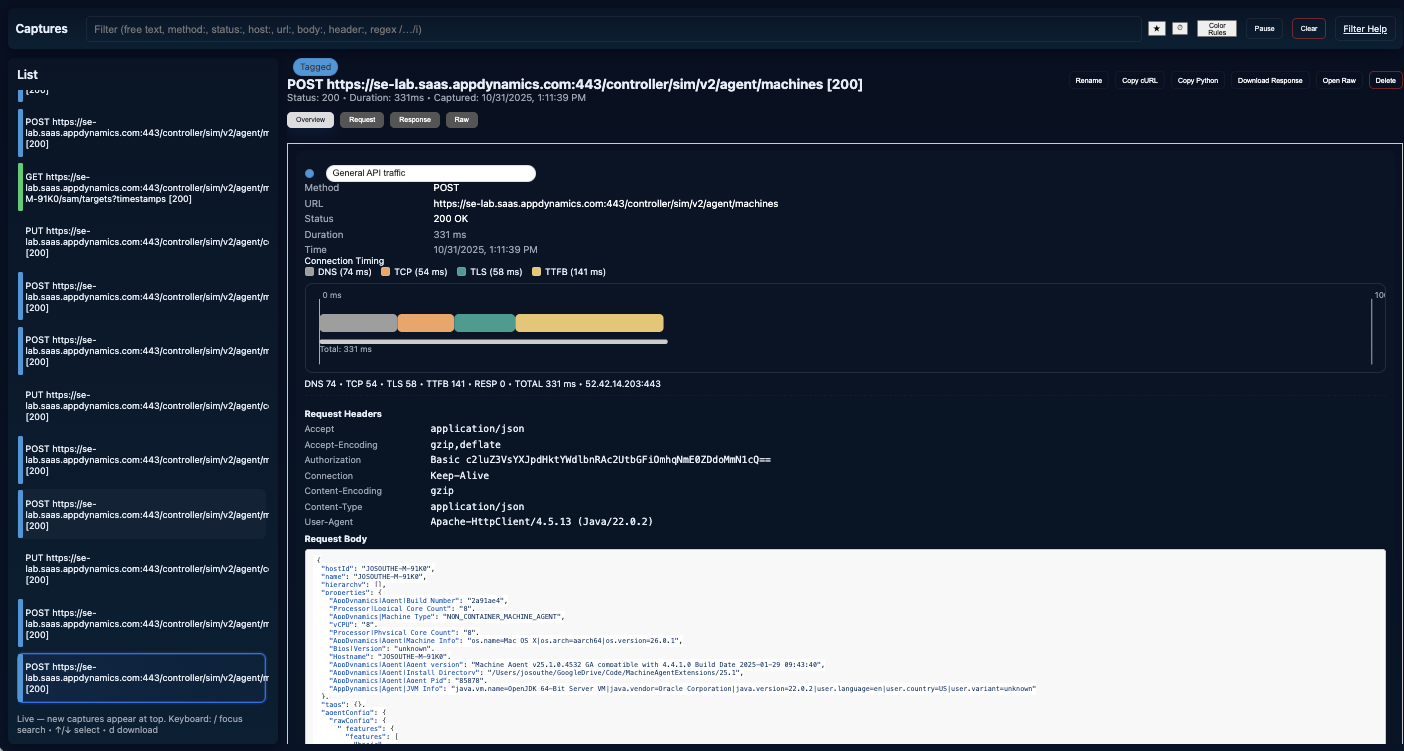
http-breakout-proxy preview

http-breakout-proxy

GitHubjbsouthe/http-breakout-proxy

Анализ HTTP-прокси для реверс-инжиниринга протокольного взаимодействия
web-proxies-interceptionreverse-engineeringscripting-automation+5
6311 месяцев назад
Ghidra-Rare preview

Ghidra-Rare

GitHubaleph-void/ghidra-rare

A repository of SLEIGH support for rare processor ISAs

embedded-systems-securitystatic-analysisreverse-engineering+4
212 дней назад
pythia preview

pythia

GitHubnccgroup/pythia

Инструмент для извлечения информации RTTI из исполняемых файлов Delphi, написанный на чистом Python
reverse-engineeringmalware-analysisbinary-analysis
247 лет назад
EUVA preview

EUVA

GitHubeuva-project/euva

Легковесный шестнадцатеричный редактор и декомпилятор для решения задач анализа бинарных файлов.

static-analysisreverse-engineeringdebuggers+5
443 месяцев назад
WhacAMole preview

WhacAMole

GitHubignacioj/whacamole

Анализ оперативной памяти в реальном времени для обнаружения IOCs вредоносного ПО в процессах, модулях, дескрипторах, токенах, потоках, .NET сборках,…
ioc-managementdynamic-analysis-sandboxingmemory-forensics+9
452 лет назад
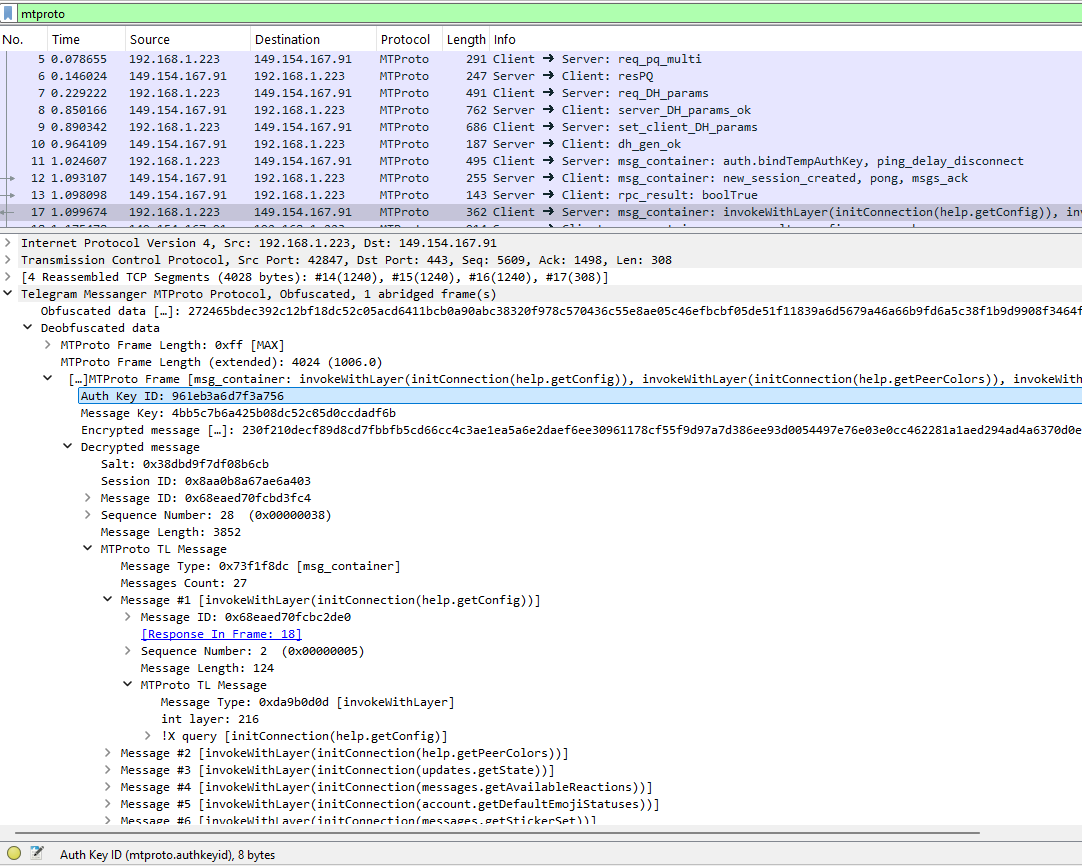
mtproto-dissector preview

mtproto-dissector

GitHubtomer8007/mtproto-dissector

Плагин Wireshark для анализа протокола Telegram

packet-sniffing-analysisencryption-decryption-toolsreverse-engineering+2
407 месяцев назад
amtracker preview

amtracker

GitHubjacobsoo/amtracker

Трекер вредоносных программ для Android
android-securityreverse-engineeringinformation-gathering+3
282 лет назад
luadec-tplink preview

luadec-tplink

GitHubsuperkhung/luadec-tplink

Модифицированная версия luadec для декомпиляции LUA-прошивки TP-Link Archer C7.

embedded-systems-securitystatic-analysisiot-security+4
336 лет назад
sony-vp-extract preview

sony-vp-extract

GitHubhelgesverre/sony-vp-extract

Расшифруйте и извлеките голосовые MP3-подсказки из зашифрованных голосовых пакетов Sony WH-1000XM4. Ключ AES извлечён через дамп прошивки Bluetooth…
embedded-systems-securitybluetooth-securityencryption-decryption-tools+5
254 месяцев назад
readable-thrift preview

readable-thrift

GitHubnccgroup/readable-thrift

Человеко-ориентированный кодировщик/декодировщик Thrift

web-proxies-interceptionreverse-engineeringweb-application-exploitation+2
244 лет назад
drvtrace preview

drvtrace

GitHubeversinc33/drvtrace

Плагин WinDbg для отслеживания переходов модулей из отлаживаемого драйвера.
reverse-engineeringdebuggersbinary-analysis
5410 месяцев назад
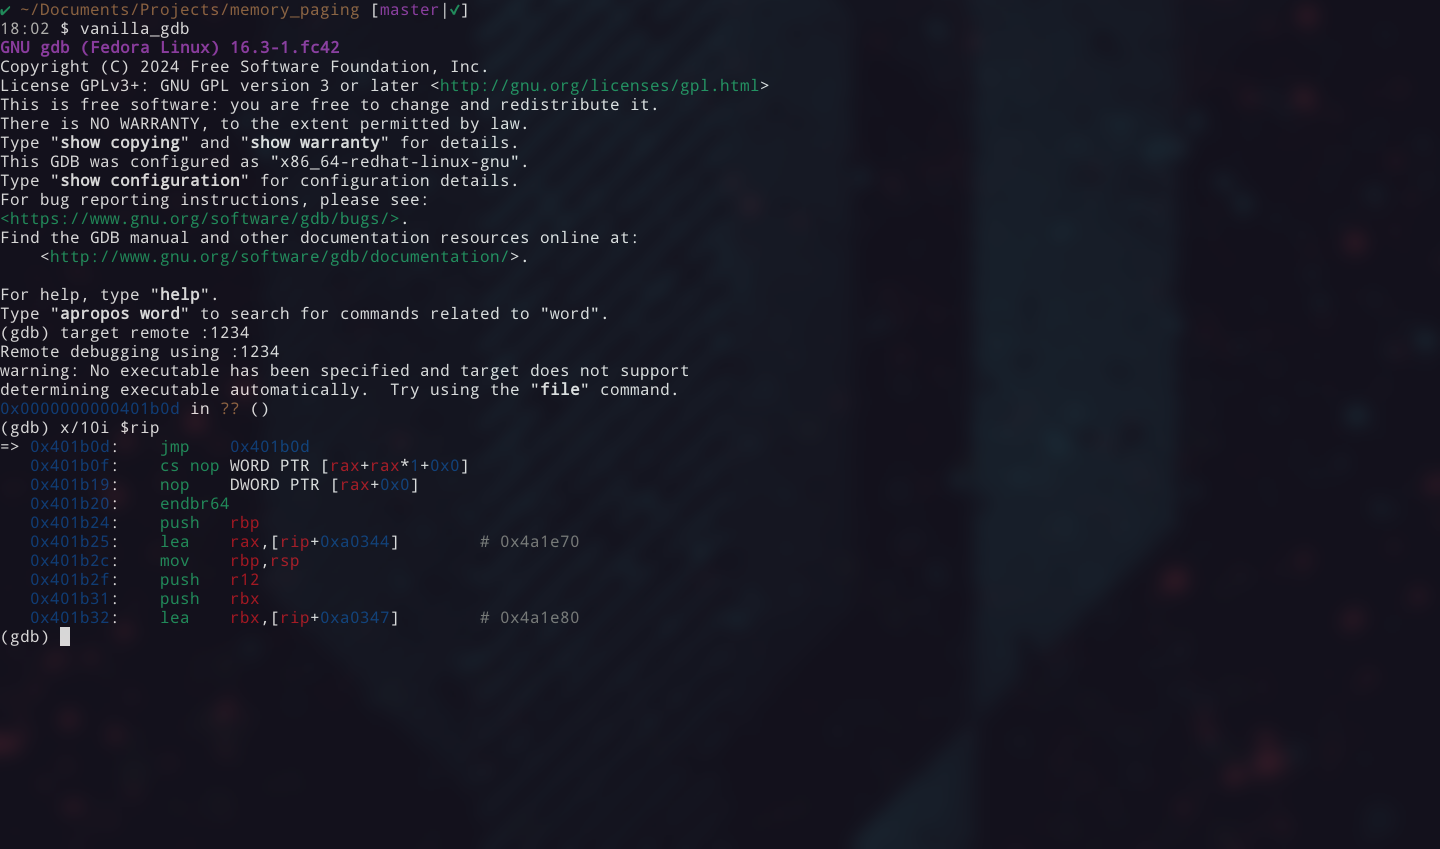
page_table_walk preview

page_table_walk

GitHubjazho76/page_table_walk

Вручную исследуйте таблицы страниц x86-64 в qemu и gdb. Разложите виртуальный адрес, проследуйте через cr3 по всем уровням физической памяти и…

memory-forensicsreverse-engineeringdebuggers+4
288 месяцев назад
witchcraft preview

witchcraft

GitHubcosmic-zip/witchcraft

WITCHCRAFT — это набор инструментов для кибердека, созданный для бегунов, которые ныряют глубоко в сеть. Это ваша универсальная система для…
osintphishing-toolsreconnaissance+8
527 ч 54 мин назад
CVE-2026-87902-Toolkit preview

CVE-2026-87902-Toolkit

GitHubtc4dy/cve-2026-87902-toolkit

WordPress CVE-2026-87902 LFI-to-RCE-набор инструментов с вооружённой цепочкой эксплойтов (PEAR RCE, веб-шелл, создание администратора, сбор данных) и…

defensive-toolsvulnerability-scannerspayload-generation+8
1525 дней назад
ida-pro-mcp preview

ida-pro-mcp

GitHubgrecandrei/ida-pro-mcp

Локальный, детерминированный MCP-сервер для IDA Pro/Home: 109 строго типизированных операций обратного инжиниринга, выводы с подтверждением…
static-analysisreverse-engineeringscripting-automation+7
151 месяц назад
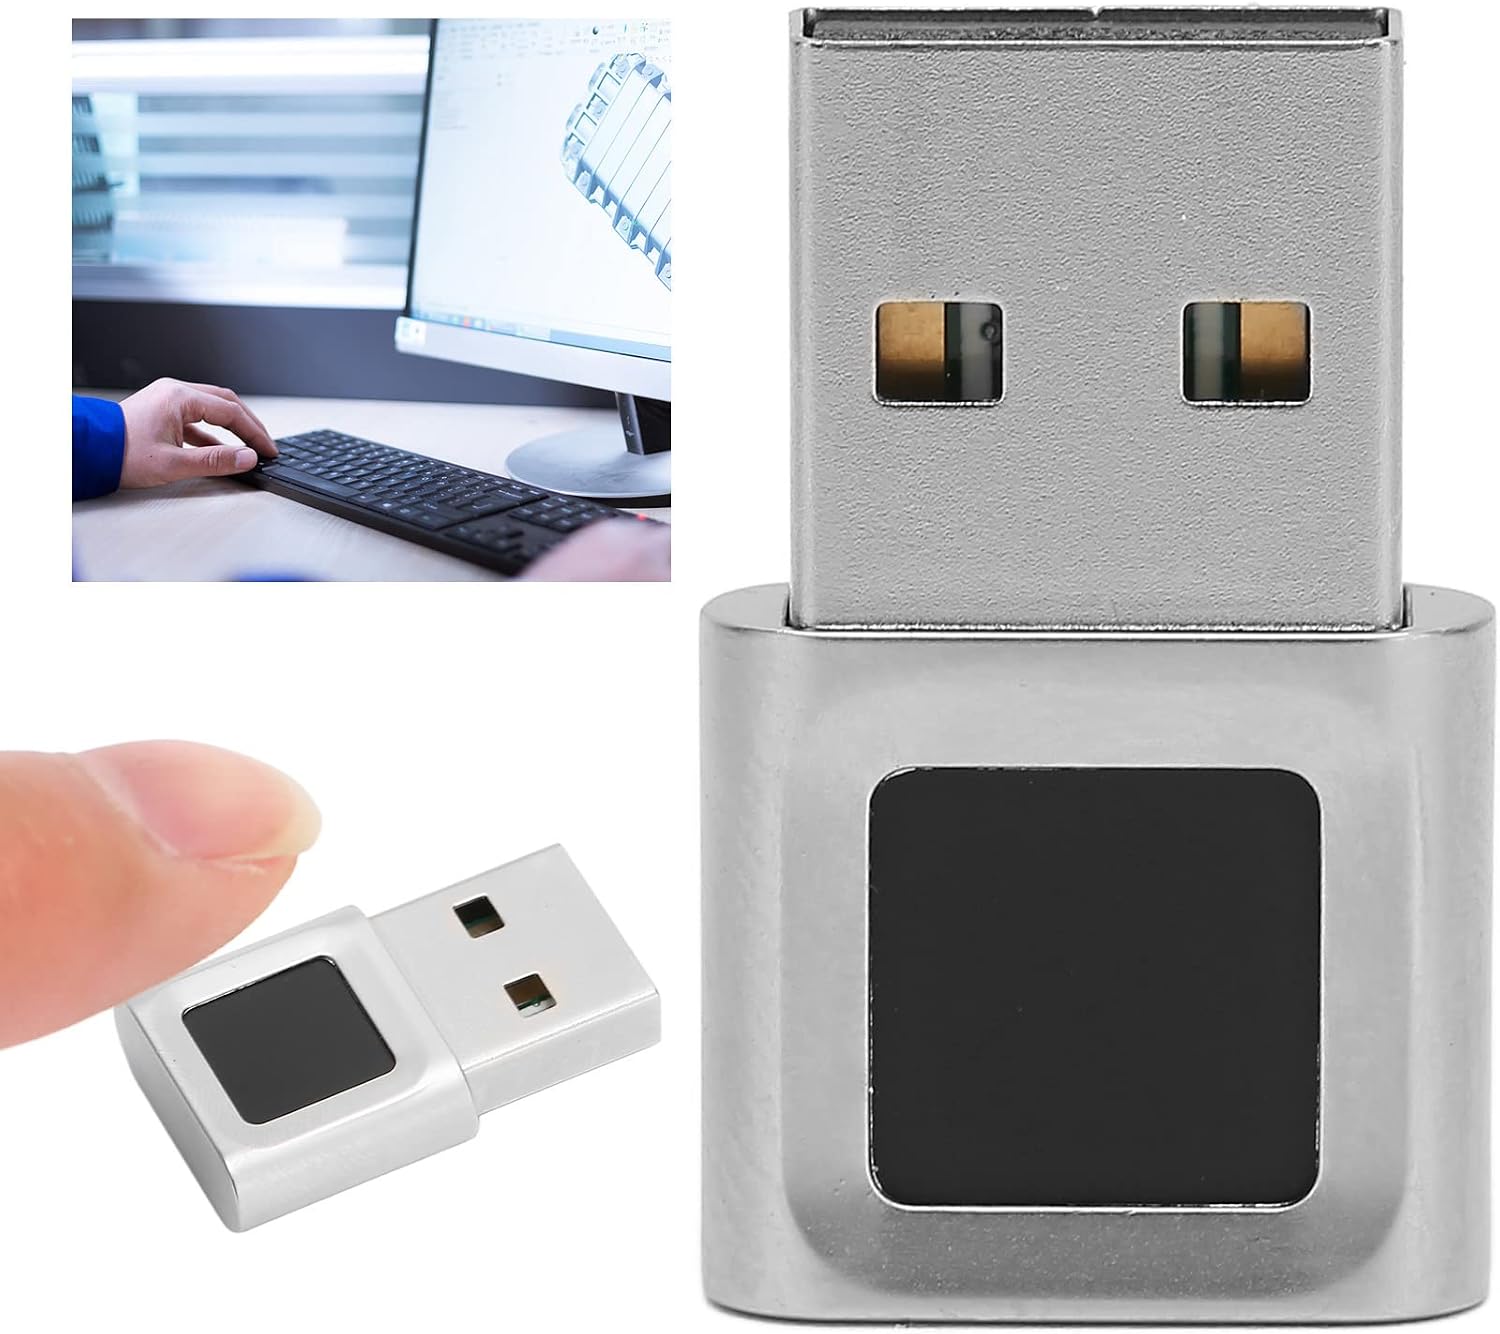
ft9201-libfprint preview

ft9201-libfprint

GitHubomgrant/ft9201-libfprint

Драйвер для libfprint в Linux для USB-сканера отпечатков пальцев Focal-systems FT9201 (2808:93a9) — нативно запускает собственный Windows-движок…
embedded-systems-securityreverse-engineeringhardware-hacking+4
213 месяцев назад
hexcymatix preview

hexcymatix

GitHubxoreaxeaxeax/hexcymatix

Визуализирует повторяющиеся последовательности байтов в бинарных файлах, чтобы выявить скрытую структуру, поддерживая реверс-инжиниринг и обнаружение…


static-analysisreverse-engineeringbinary-analysis
262 месяцев назад
Назад1…606162…100Вперёд







