
 #1
Инструменты для поддержания долгосрочного доступа к скомпрометированным системам, даже после перезагрузки.
Рекомендация Kitploit
 rvrsh3ll/bof_collection
Различные BOF для Cobalt Strike
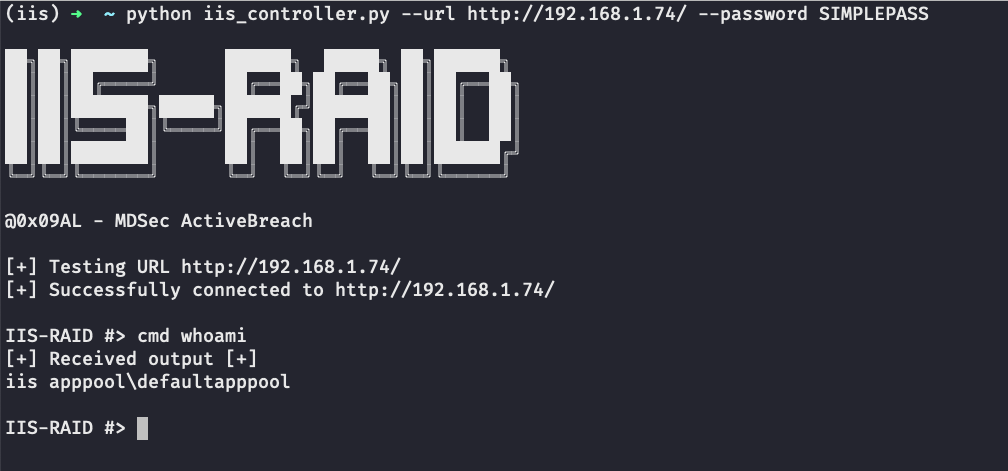 0x09al/iis-raid
Нативный бэкдор-модуль для Microsoft IIS (Internet Information Services)
 alex3434/wmi-static-spoofer
Спуфинг серийного номера HDD/дисковода Windows 10 из ядра без перехвата
 byt3bl33d3r/offensivedlr
Инструментарий, содержащий исследовательские заметки и PoC-код для weaponizing .NET DLR
 kkevsterrr/backdoorme
мощная утилита для автоматического бэкдоринга
 praetorian-inc/chromealone
Инструмент для преобразования браузеров Chromium в C2-имплант
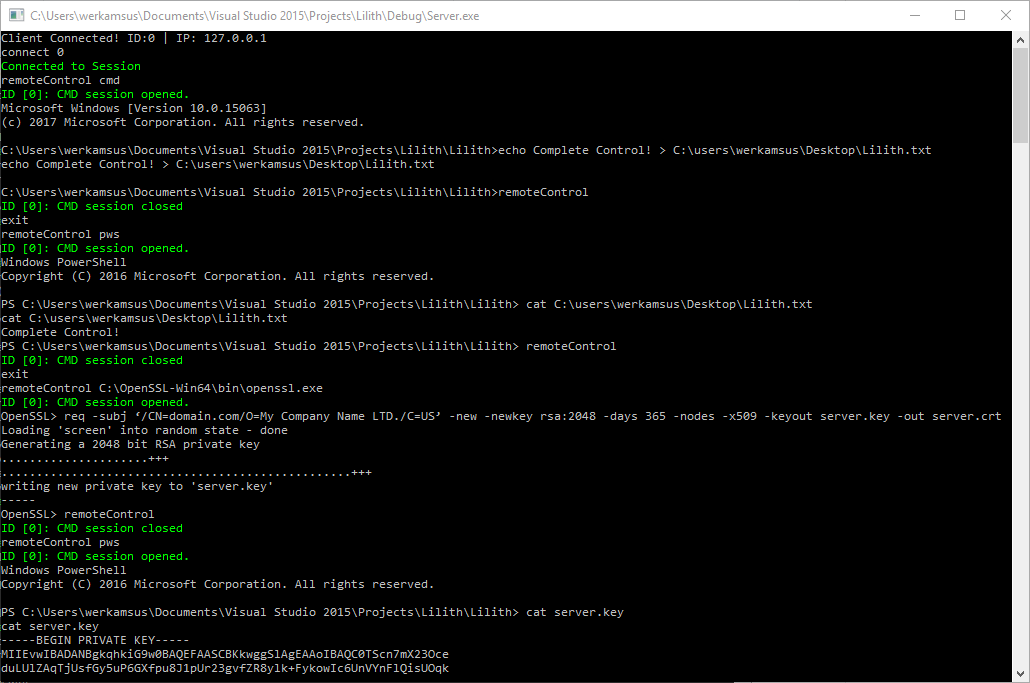 werkamsus/lilith
Lilith - Фундаментальный ресурс по реверс-инжинирингу для предпринимателей в сфере кибербезопасности на C++
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2 и так далее
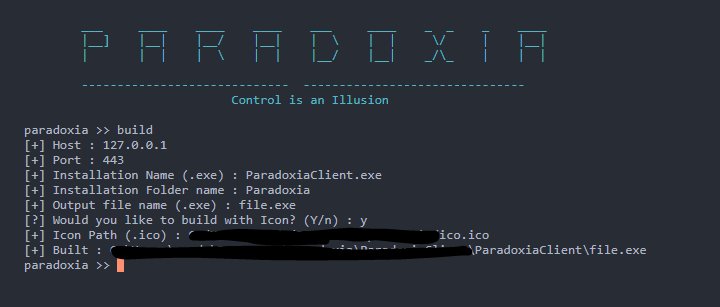 quantumcore/paradoxiarat
ParadoxiaRat : Нативный инструмент удаленного доступа для Windows.
 saumyajeetdas/godgenesis
C2-сервер на Python3, призванный немного облегчить жизнь красного командира. Полезная нагрузка способна обходить все известные антивирусы и конечные…
 knight0x07/impulsivedllhijack
Инструмент на C#, который автоматизирует процесс обнаружения и эксплуатации DLL Hijack'ов в целевых бинарных файлах. Обнаруженные пути перехвата…
 mwsrc/plasmarat
Троян удалённого доступа (RAT), майнер, DDoS
 aegrah/panix
Настраиваемый инструмент обеспечения персистентности в Linux для исследований в области безопасности и разработки средств обнаружения.
 mvelazc0/purplesharp
PurpleSharp — это написанный на C# инструмент для симуляции действий злоумышленников, который выполняет атакующие техники с целью генерации…
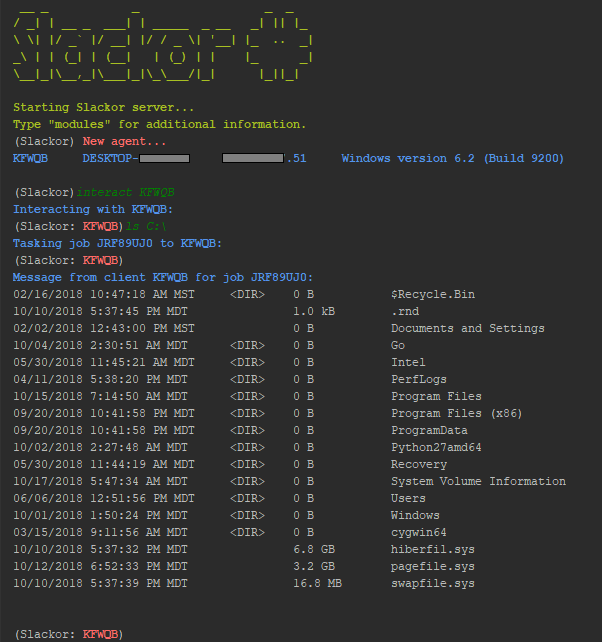 coalfire-research/slackor
Имплант на Golang, использующий Slack в качестве сервера управления и контроля
 nickvourd/com-hunter
Инструмент для сохранения постоянства с помощью перехвата COM в Windows с режимами: search, classic, Task Scheduler и TreatAs. Доступен в виде .NET…
 outflanknl/sharphide
Инструмент для создания скрытых ключей реестра.
 0xthirteen/sharpstay
Инструмент .NET для установки персистентности в Windows через ключи реестра, запланированные задачи, службы, события WMI, перехваты COM и бэкдоры…








