Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/alex3434/wmi-static-spoofer
Повышение привилегийКриминалистика памятиМеханизмы персистентностиЭксплуатацияАппаратный ХакингАппаратная БезопасностьБезопасность оборудования и IoT
GitHubalex3434/wmi-static-spoofer

wmi-static-spoofer

Спуфинг серийного номера HDD/дисковода Windows 10 из ядра без перехвата

Репозиторий
508139927 лет назадПроверено Kitploit
Поделиться

wmi-static-spoofer

Мотивация:

Изначальная мотивация — обход методов обнаружения HWID, используемых агрессивным программным обеспечением, таким как античиты и т.п., или обход лицензионных ограничений, реализованных в программном обеспечении. Концепция не нова, но другие решения требуют постоянно загруженного драйвера и перехвата на уровне ядра с возможной нестабильностью. Этот проект использует только прямое манипулирование памятью и позволяет подделывать серийные номера без перехвата функций и без постоянно загруженного модуля ядра.

Описание:

Подделывает серийный номер HDD/дисковых накопителей из режима ядра без перехвата чего-либо. Драйвер может быть полностью выгружен после изменения серийного номера.

  • Это скорее PoC, здесь многое можно оптимизировать
  • Он генерирует случайный серийный номер фиксированной длины, которую можно изменить в файле main.h
  • Офсеты для спуфера также можно изменить в файле main.h
  • Это НЕ закрывает все способы получения серийного номера! Позже я сделаю об этом подробный разбор.
  • Он также изменяет записи реестра на поддельный серийный номер с помощью внутренней функции ядра

Скриншоты:

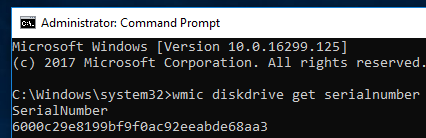
До:

После:

Поддержка/Тестирование:

Протестировано только на Windows 10 16299.125
Для целей тестирования добавьте: disk.EnableUUID="true" в ваш файл VMware .vmx, чтобы включить серийные номера


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    255
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    247

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →