
 #1
Инструменты для поддержания долгосрочного доступа к скомпрометированным системам, даже после перезагрузки.
Рекомендация Kitploit

 rapid7/metasploit-framework
Фреймворк для эксплуатации с открытым исходным кодом, включающий модульные полезные нагрузки, кодировщик и вспомогательную систему для тестирования…
 fortra/impacket
Python-библиотека для манипуляции сетевыми протоколами низкого уровня, включающая реализации SMB, MSRPC, Kerberos и WMI с инструментами для атак на…
 lolbas-project/lolbas
Living Off The Land: бинарные файлы и скрипты - (LOLBins и LOLScripts)
 peass-ng/peass-ng
PEASS - Набор отличных скриптов для повышения привилегий (с цветами)
 gentilkiwi/mimikatz
Небольшой инструмент для работы с безопасностью Windows
 bishopfox/sliver
Фреймворк эмуляции противника
 bmax121/apatch
Патчинг ядра Android и системы Android
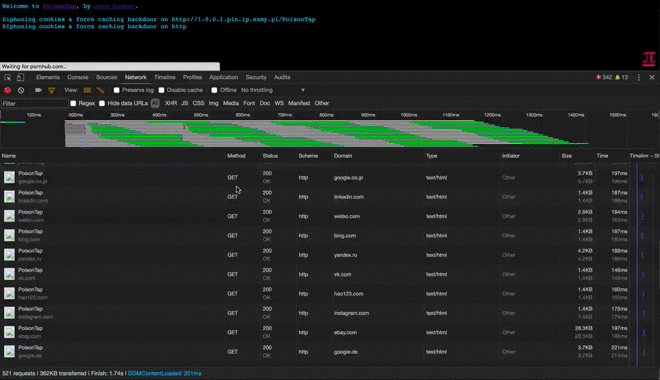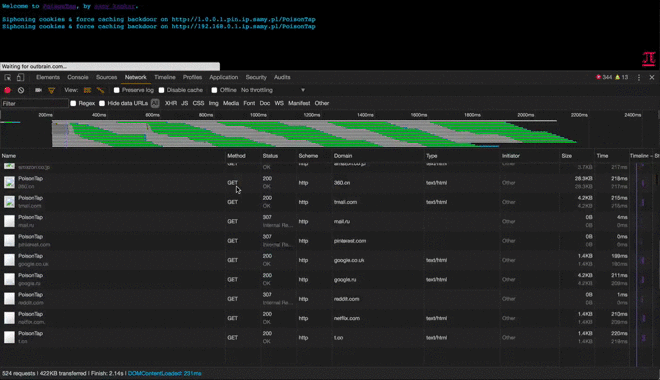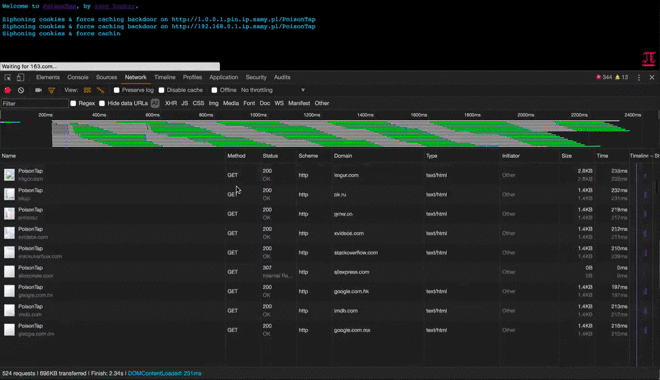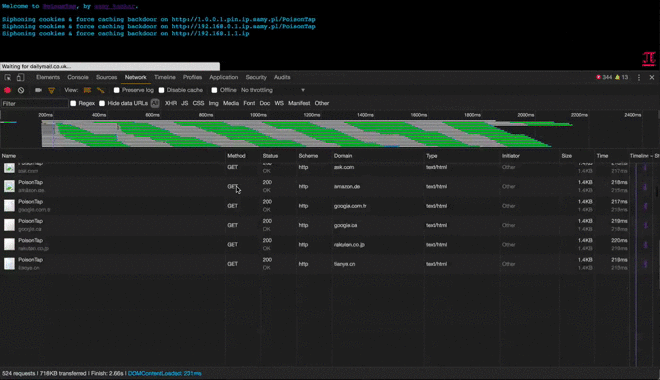 samyk/poisontap
Взламывает заблокированные/защищённые паролем компьютеры через USB, внедряет постоянный бэкдор на основе WebSocket, раскрывает внутренний роутер и…
 mantvydasb/redteaming-tactics-and-techniques
Всесторонние заметки по red teaming, охватывающие техники наступательной безопасности, включая внедрение кода, обход защиты, горизонтальное…
 pennyw0rth/netexec
Фреймворк для постэксплуатации, предназначенный для автоматизированного тестирования сетевой аутентификации, сбора учетных данных и латерального…
bc-security/empireEmpire — это фреймворк для пост-эксплуатации и эмуляции действий противника, который используется для оказания помощи Red Teams и специалистам по…
 alessandroz/lazagne
Кроссплатформенное средство восстановления учётных данных, извлекающее сохранённые пароли из браузеров, почтовых клиентов, баз данных, системных…
 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
Различные советы и хитрости
 its-a-feature/mythic
Совместный, кроссплатформенный фреймворк для red teaming
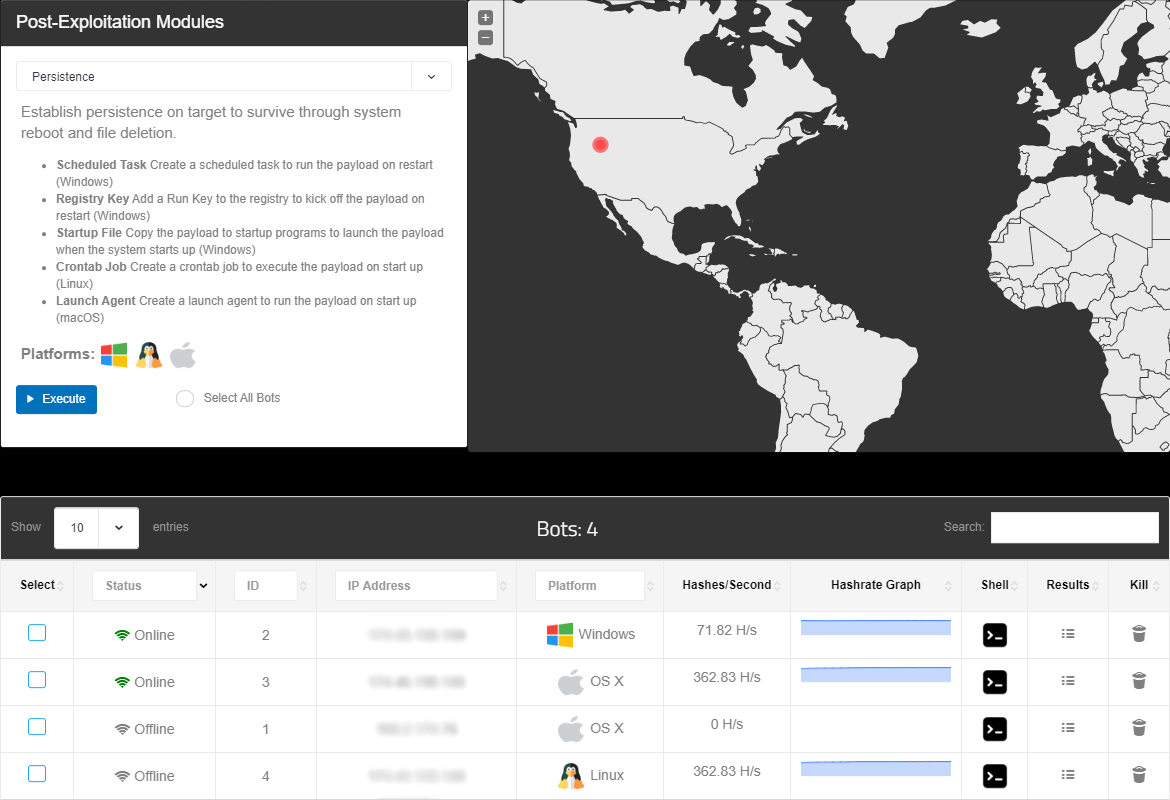 malwaredllc/byob
Открытый фреймворк для пост-эксплуатации, предназначенный для студентов, исследователей и разработчиков.
 gtworek/psbits
Простые (относительно) вещи, позволяющие копнуть немного глубже, чем обычно.
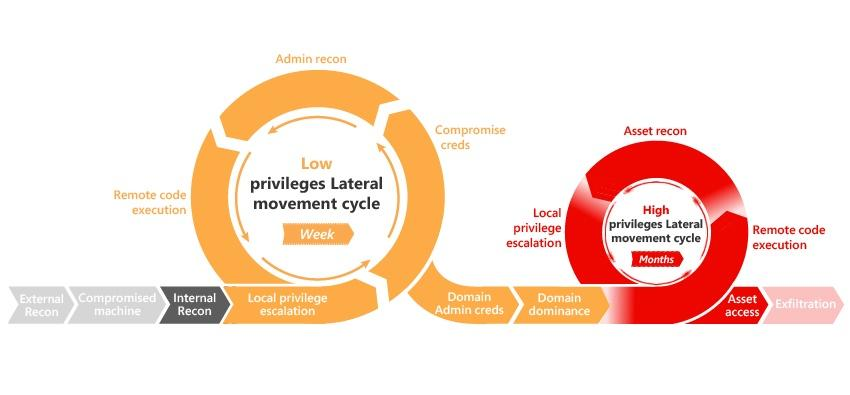 infosecn1nja/ad-attack-defense
Атакуйте и защищайте Active Directory, используя современную тактику противников после эксплуатации
 ghostpack/seatbelt
Seatbelt — это проект на C#, который выполняет ряд ориентированных на безопасность "проверок безопасности" хоста, актуальных как с точки зрения…


