
 #1
Инструменты для поддержания долгосрочного доступа к скомпрометированным системам, даже после перезагрузки.
Рекомендация Kitploit

 shadowforge-cyber/cve-2026-65660-poc
Эксплойт внедрения кода через директиву Malicious Register
 atlasvector/kestra-cve-2026-53576
Сквозное воспроизведение и кросс-слойное обнаружение CVE-2026-53576 — неаутентифицированной RCE в Kestra, — доведённое дальше базового PoC, чтобы…
 weedhashpeddler/rc4decryption
Злоупотребляет подписанным Microsoft LOLBin tlscsp.dll для выполнения RC4 шифрования/дешифрования через LsCsp_EncryptHwid, патча жёстко заданный ключ…
 gianlucaborello/libprocesshider
LD_PRELOAD разделяемая библиотека, которая скрывает процесс Linux от таких инструментов, как ps и lsof, путём перехвата readdir и вызовов файловой…
 0x574r/darkcloak
Инструмент для маскировки идентичности процессов Linux, который подменяет comm, argv, cmdline, environ, путь exe и VMA с помощью 11-фазного конвейера…
 racoten/reflectivepluginloader
Минимальный PE-маппер, который загружает DLL напрямую из памяти и вызывает их через чистый интерфейс плагинов, без необходимости в LoadLibrary.
 prox0959/omnitriage
Движок для быстрой цифровой криминалистики и реагирования на инциденты (DFIR) в Windows, работающий менее секунды и не требующий зависимостей, для…
 asmitdesai/ubuntils
Python CLI/TUI для форензической триажной проверки систем Ubuntu — обнаруживает и устраняет механизмы персистентности с помощью сбора артефактов,…
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
Обратно-инженерный анализ RAT PureRAT, злоупотребляющего msbuild.exe, с извлечением инфраструктуры C2, API обхода .NET, манипуляций с файловой…
 deancyl/s9180-rootmygalaxy
RootMyGalaxy для Galaxy S23 Ultra SM-S9180 (FZG1) — временный root через CVE-2026-43499, поздняя загрузка KernelSU, без прошивки разделов, без Knox
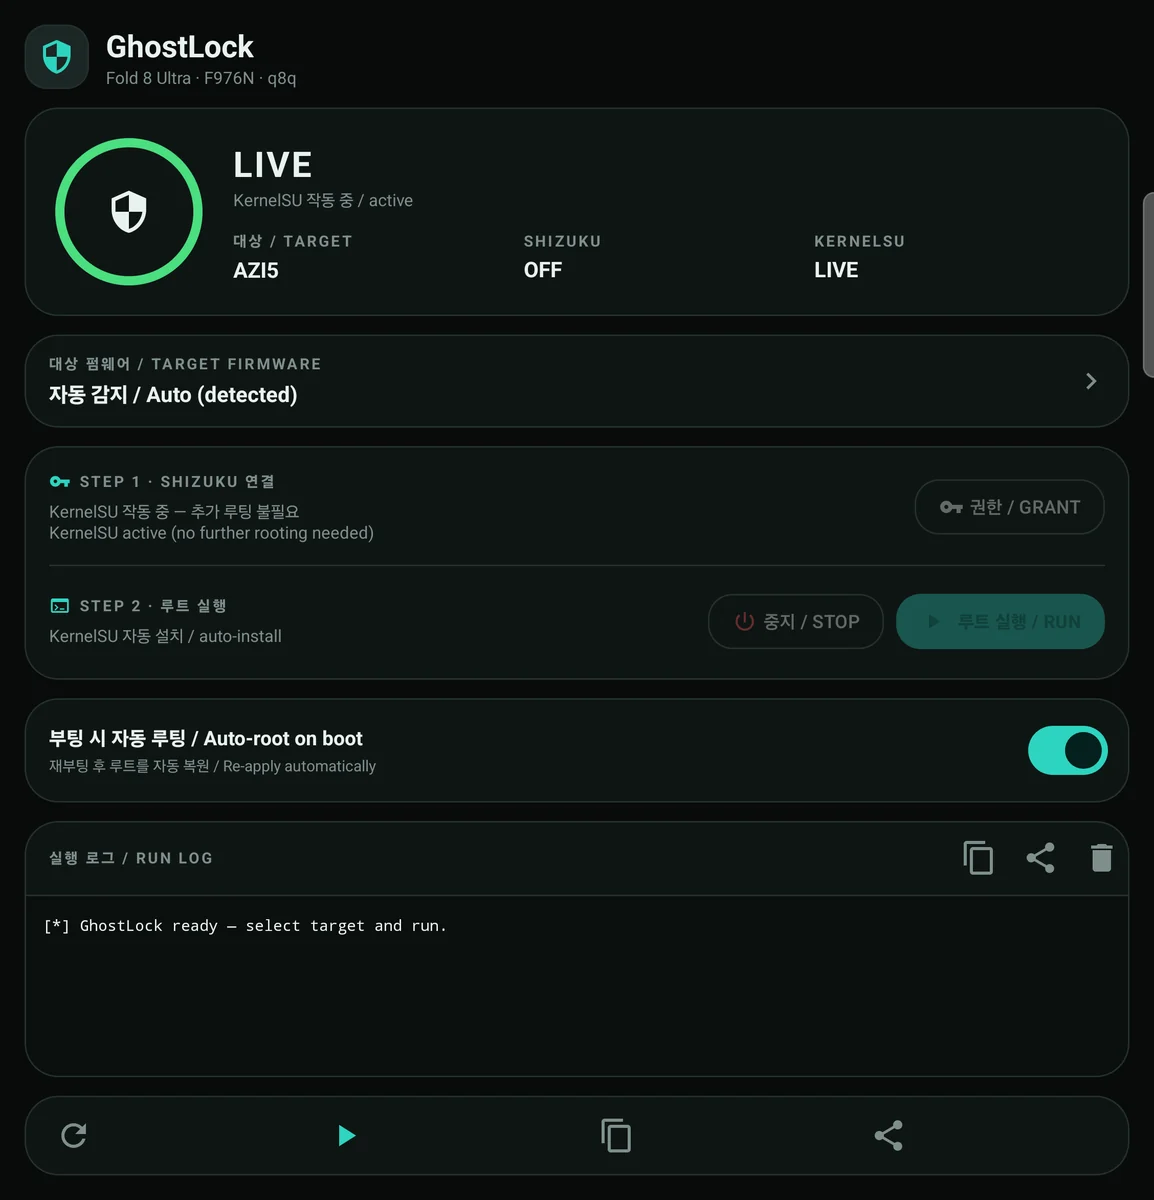 coey0814/fold8-ultra-root-f976n
Однонажатый установщик KernelSU для Galaxy Z Fold 8 Ultra (SM-F976N / q8q) с использованием эксплойта поздней загрузки CVE-2026-43499 через Shizuku.…
 gmh5225/evilkaspersky
Эксперимент с драйвером ядра Windows на основе KasperskyHook, использующий прямые системные вызовы для копирования памяти между процессами, с…
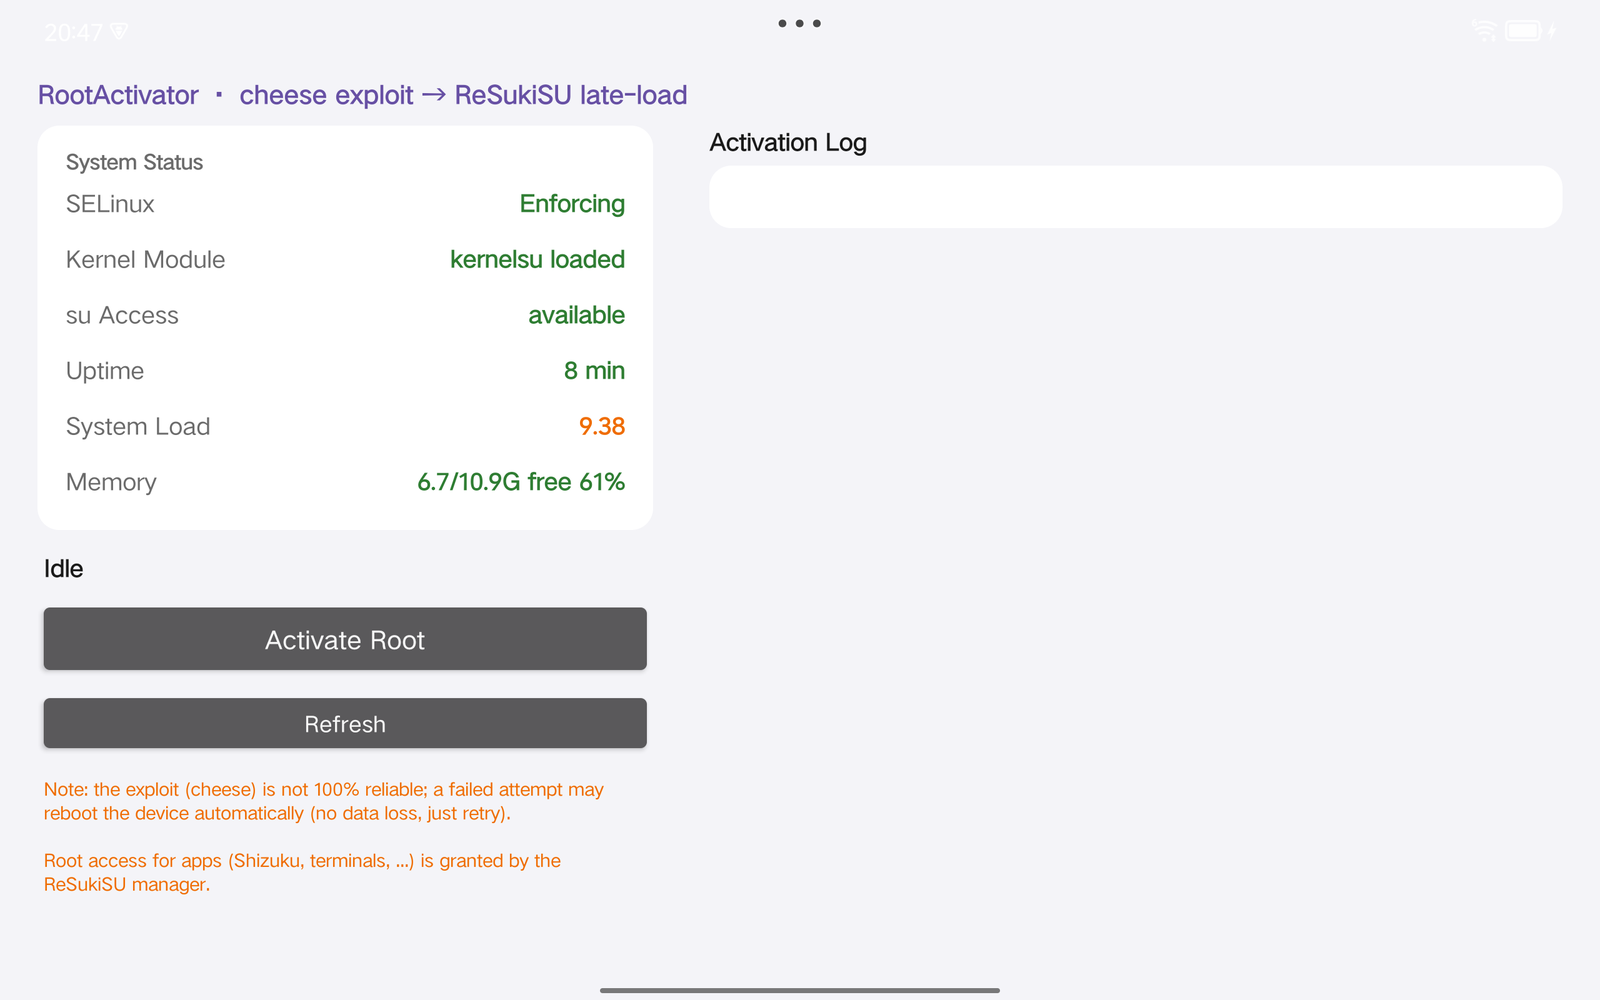 xjoker/lenovo_y700_tb320fc_on_cve-2025-21479
Повышение привилегий в ядре из памяти для Lenovo Legion Y700 2023 (TB320FC) с использованием CVE-2025-21479, уязвимости SMMU в GPU Qualcomm Adreno, с…
 idov31/silverseal
Linux-фреймворк для постэксплуатации с UEFI-буткитом, который постоянно и скрытно загружает руткит на основе модуля ядра, написанный на Rust, на…
 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) — приложение для серии Galaxy S26
 gmh5225/dse-patcher
Инструмент для Windows, отключающий проверку подписи драйверов путём патчинга переменных ядра, что позволяет загружать неподписанные драйверы для…
 saaedimam/sony-bravia-root-toolkit
CVE-2019-2215 и автоматизация эксплойта DirtyCOW + очистка от лишнего после получения root + модули Magisk для Sony BRAVIA KDL-43W800C
 lyravoid/folkpatch
Root access to the kernel can be achieved simply by patching the Boot partition for reflashing. This solution is based on a non-parallel extended…








