
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
PurpleSharp — PurpleSharp — это написанный на C# инструмент для симуляции действий злоумышленников, который выполняет атакующие техники с целью генерации телеметрии атак в отслеживаемых средах Windows. | Kitploit
Инструменты/GitHubGitHub/mvelazc0/purplesharp
Повышение привилегийМеханизмы персистентностиЛатеральное перемещениеТестирование на ПроникновениеОбучение и ОбразованиеRed TeamingСостязательная Атака
GitHubmvelazc0/purplesharp

PurpleSharp

PurpleSharp — это написанный на C# инструмент для симуляции действий злоумышленников, который выполняет атакующие техники с целью генерации телеметрии атак в отслеживаемых средах Windows.

Репозиторий
847115571 год назадПроверено Kitploit
Поделиться

PurpleSharp

Open_Threat_Research Community BlackHat Arsenal 2021 BlackHat Arsenal 2023

PurpleSharp Logo

Защита корпоративных сетей от атак по-прежнему представляет сложную задачу для синих команд. Предотвращение не оправдало ожиданий; улучшение возможностей обнаружения и реагирования стало шагом в правильном направлении. Однако без телеметрии, создаваемой поведением злоумышленника, создание новых и тестирование существующих возможностей обнаружения будет ограничено.

PurpleSharp — это инструмент симуляции действий злоумышленников с открытым исходным кодом, написанный на C#, который выполняет техники атак в средах Windows Active Directory. Полученная телеметрия может быть использована для оценки и повышения эффективности программы разработки средств обнаружения. PurpleSharp использует фреймворк MITRE ATT&CK и выполняет различные техники на протяжении всего жизненного цикла атаки: выполнение, закрепление, повышение привилегий, доступ к учетным данным, горизонтальное перемещение и т. д. В настоящее время он поддерживает 47 уникальных техник ATT&CK.
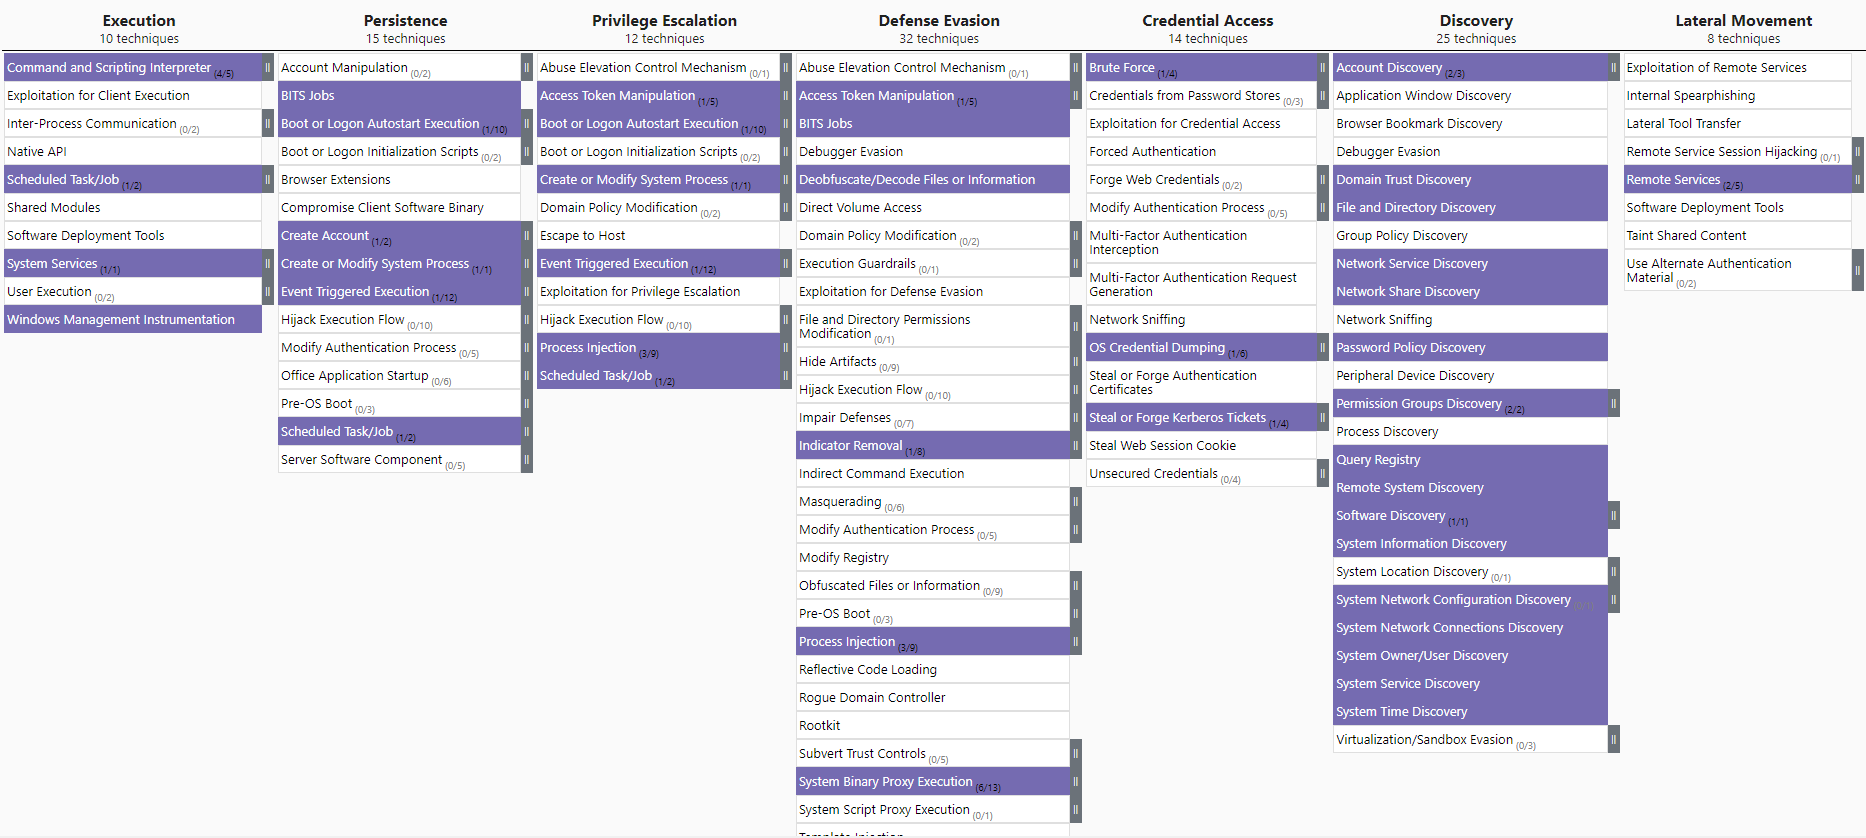
PurpleSharp был впервые представлен на Derbycon IX в сентябре 2019 года.

Обновленная версия была выпущена 6 августа 2020 года в рамках BlackHat Arsenal 2020. Последняя версия была выпущена в августе 2021 года в рамках BlackHat Arsenal 2021.

Посетите раздел Демонстрации, чтобы увидеть PurpleSharp в действии.

Цели / Варианты использования

Телеметрия атак, полученная в результате имитации техник с помощью PurpleSharp, помогает командам исследований и обнаружения:

  • Создавать новые аналитические данные обнаружения
  • Тестировать существующие аналитические данные обнаружения
  • Проверять устойчивость обнаружения
  • Выявлять пробелы в видимости
  • Выявлять проблемы с конвейером журналирования событий

Краткое руководство

Сборка из исходников

PurpleSharp можно собрать с помощью Visual Studio Community 2019 или 2022.

Загрузить последний релиз

Загрузите последний готовый к использованию бинарный файл для выполнения симуляций TTP.

Требуется .NET Framework 4.5.

Симуляция

Сборка PurpleSharp — это всё, что нужно для начала имитации атак.

Для идей по симуляции ознакомьтесь с Playbook для фиолетовой команды Active Directory, репозиторием готовых к использованию JSON-плейбуков для PurpleSharp.

Документация

https://www.purplesharp.com/

Авторы

  • Mauricio Velazco - @mvelazco

Благодарности

Сообщество — отличный источник идей и обратной связи. Спасибо вам всем.

  • Olaf Hartong
  • Roberto Rodriguez
  • Matt Graeber
  • Jonny Johnson
  • Keith McCammon
  • Andrew Schwartz

Лицензия

Этот проект лицензирован в соответствии с лицензией BSD 3-Clause — см. файл LICENSE для подробностей.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




