
 #1
Инструменты для поддержания долгосрочного доступа к скомпрометированным системам, даже после перезагрузки.
Рекомендация Kitploit

 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 bishopfox/sliver
Фреймворк эмуляции противника
 deadexpl0it/cve-2026-78006-poc
POC для CVE-2026-78006 The Events Calendar <= 6.17.4 — неаутентифицированная инъекция PHP-объектов с переходом к удалённому выполнению кода
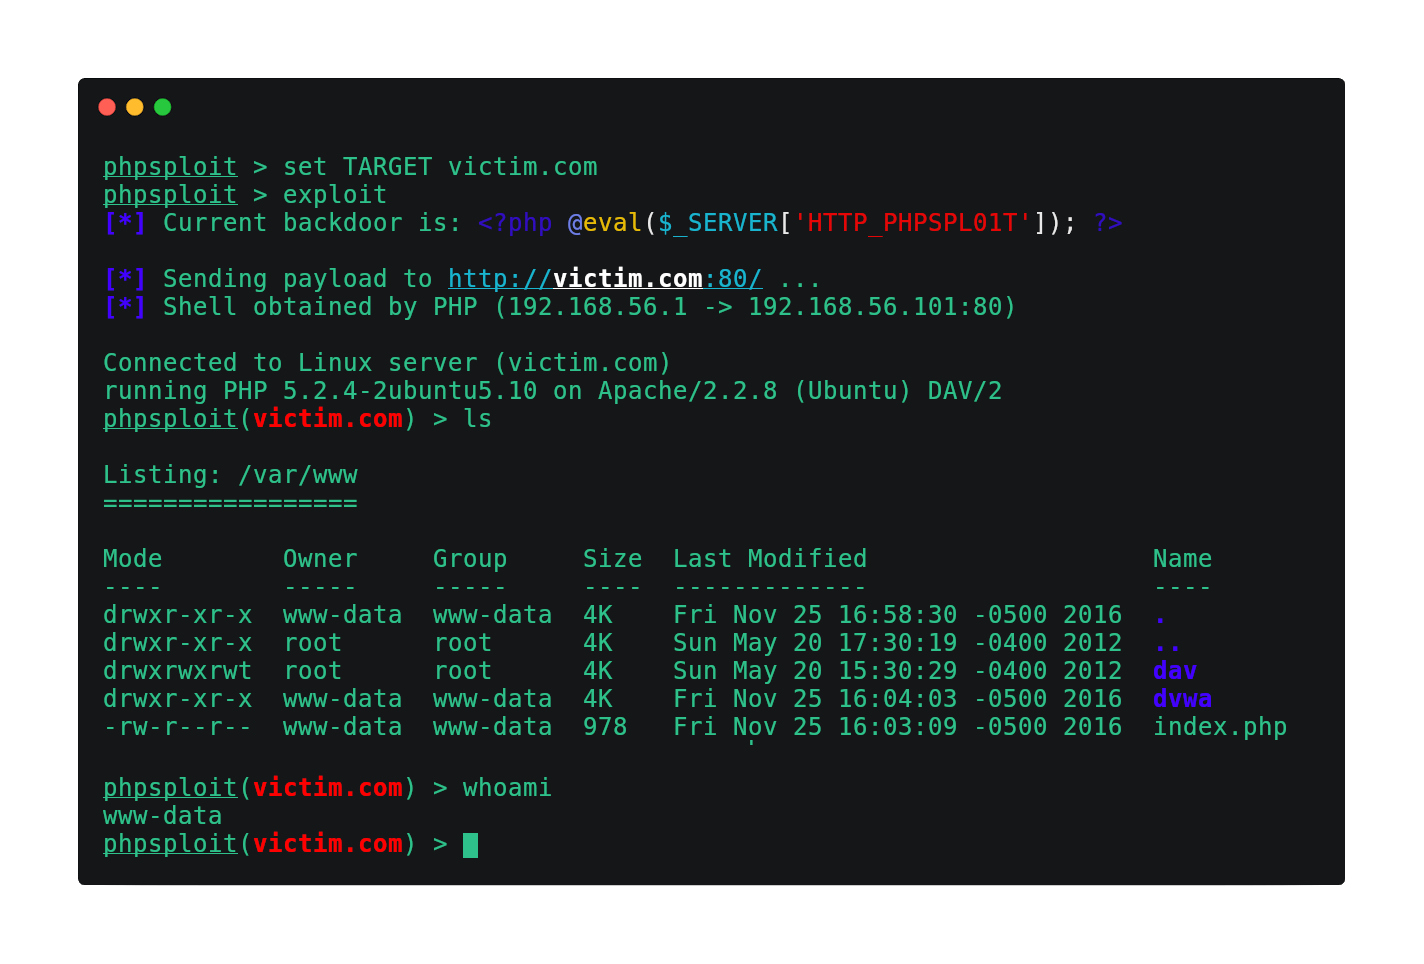 nil0x42/phpsploit
Полнофункциональный C2-фреймворк, который незаметно сохраняется на веб-сервере с помощью однострочного PHP-бэкдора.
 peass-ng/peass-ng
PEASS - Набор отличных скриптов для повышения привилегий (с цветами)
bc-security/empireEmpire — это фреймворк для пост-эксплуатации и эмуляции действий противника, который используется для оказания помощи Red Teams и специалистам по…
 user696/mrrat
:mouse: Это кроссплатформенный троян удалённого доступа (RAT) на Python 2.x
 bmax121/apatch
Патчинг ядра Android и системы Android
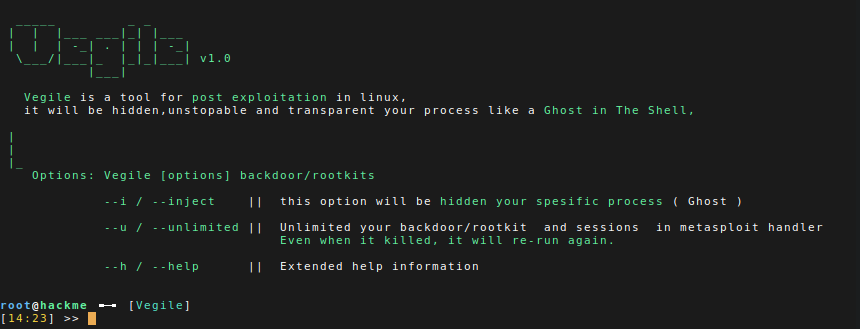 screetsec/vegile
Этот инструмент настроит ваши бэкдоры/руткиты: когда бэкдор уже установлен, он скроет ваш конкретный процесс, сделает вашу сессию в Metasploit…
 kitsuneshade/winrar-exploit-tool---rust-edition
Высокопроизводительная, безопасная по памяти реализация инструмента эксплойта WinRAR CVE-2025-8088, переписанная на Rust для повышения надежности и…
 lyravoid/folkpatch
Root access to the kernel can be achieved simply by patching the Boot partition for reflashing. This solution is based on a non-parallel extended…
 owasp/owasp-cstg
Руководство по тестированию безопасности облака, не зависящее от вендора, с структурированными фазами для перечисления, повышения привилегий,…
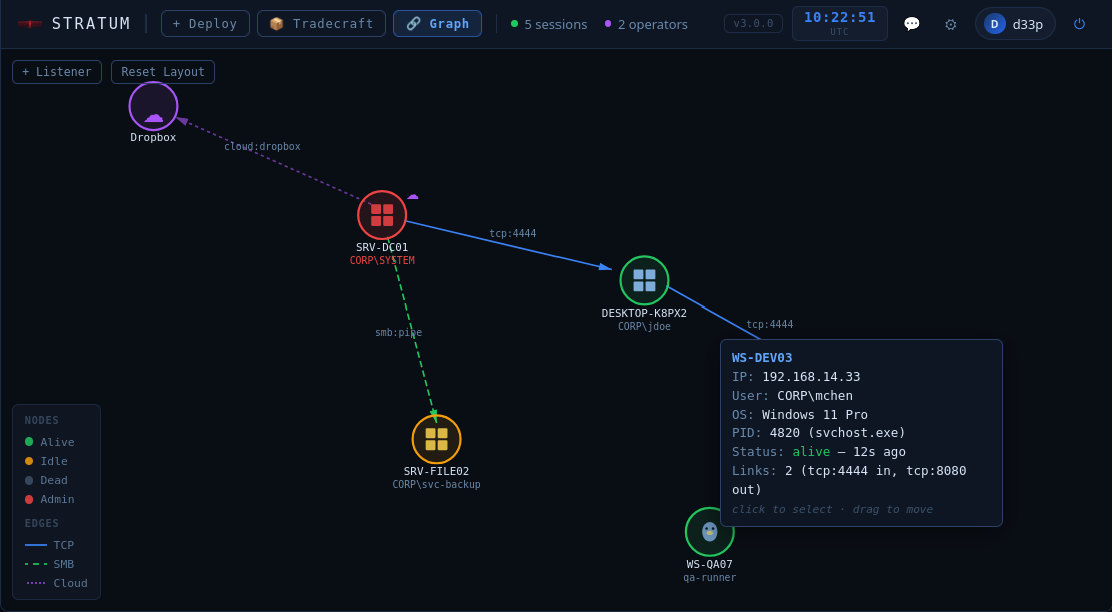 lame-projects/stratum-c2
Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting
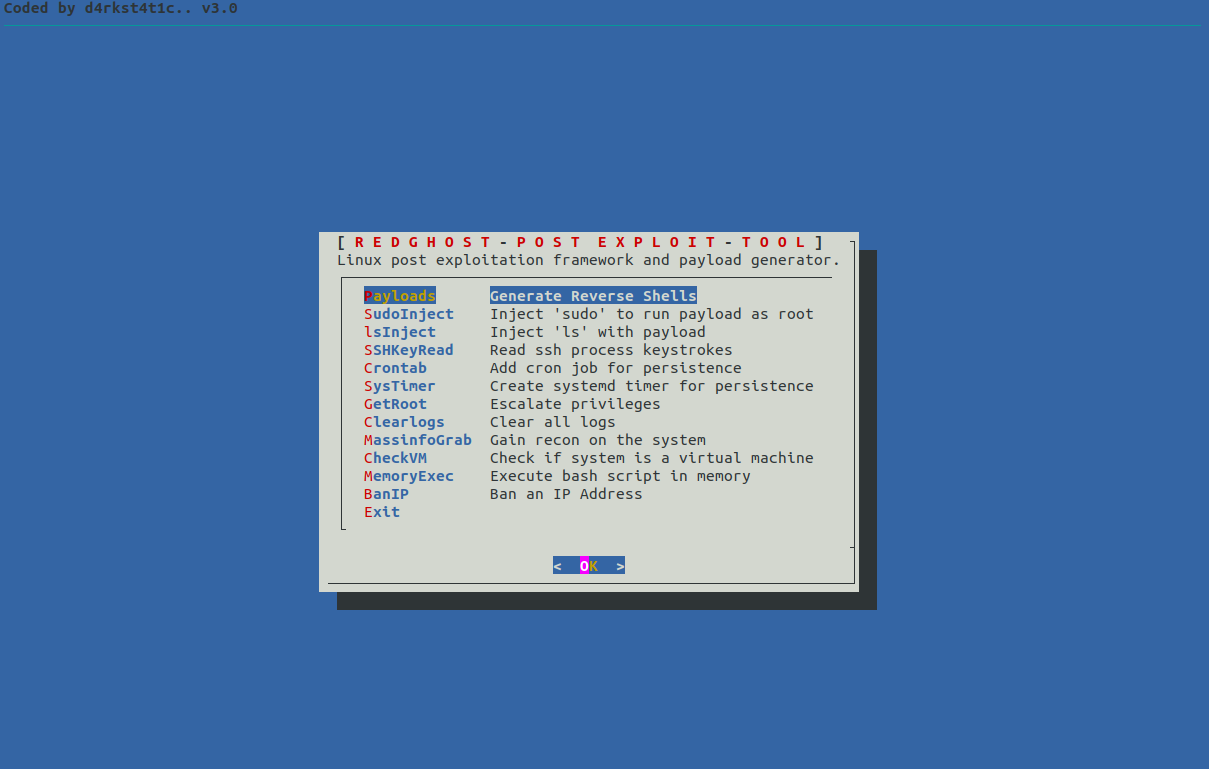 d4rk007/redghost
Фреймворк для постэксплуатации Linux, написанный на bash, предназначенный для помощи красным командам в закреплении, разведке, повышении привилегий и…
 its-a-feature/mythic
Совместный, кроссплатформенный фреймворк для red teaming
 alessandroz/lazagne
Кроссплатформенное средство восстановления учётных данных, извлекающее сохранённые пароли из браузеров, почтовых клиентов, баз данных, системных…
 last-byte/persistencesniper
Модуль PowerShell, который может использоваться синими командами, специалистами по реагированию на инциденты и системными администраторами для поиска…
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
Обратно-инженерный анализ RAT PureRAT, злоупотребляющего msbuild.exe, с извлечением инфраструктуры C2, API обхода .NET, манипуляций с файловой…






