 s3n4t0r-0x0/bear-c2
Эксплуатационный сервер для out-of-band находок. Направьте цель на домен, которым вы владеете. Каждый HTTP-запрос и каждое письмо, которые он отправляет обратно, попадают в панель управления, которую вы контролируете, и в ответ он получает тот ответ, который вы выберете.
BEAR-C2 — это фреймворк для симуляции и эмуляции противника, построенный вокруг реальных TTP, вдохновлённых российскими, китайскими, северокорейскими и иранскими APT-группами. Он предоставляет гибкую среду для разнообразных сценариев взаимодействия и обеспечивает реалистичную основу для операций red team и эмуляции противника, опираясь на соответствующие исследования по симуляции в APT Attack Simulation Repository. Он поддерживает техники уклонения от защиты и множество вариантов шифрования для точного воспроизведения реальных сценариев вторжения.

[!CAUTION] Важно отметить, что этот проект предназначен исключительно для образовательных и исследовательских целей, и любое несанкционированное использование может повлечь юридические последствия.
chmod +x Makefile && ./Makefile

./BEAR-C2
⚠️ ПРИМЕЧАНИЕ: Этот проект находится в активной разработке. Функции постоянно добавляются и улучшаются.
| Функция | Описание |
|---|---|
| Мультипротокольные слушатели | DoH, HTTPS, HTTP, QUIC, Reverse TCP |
| Шифрование для каждого слушателя | AES, XOR, RC4, DES, ChaCha20, RSA |
| Профили эксфильтрации | Google Drive, OneDrive, Dropbox |
| Интегрированные каналы C2 | Интегрированный канал связи C2 через Telegram, Discord |
| Поддержка прокси | Поддержка прокси и редиректоров SOCKS4, SOCKS4a и SOCKS5 |
| Динамический алгоритм генерации доменов | Поддержка DGA для имитации устойчивой инфраструктуры |
| Отпечатки JA3S | Настраиваемые отпечатки JA3S для имитации трафика и тонкой настройки сетевого профиля |
| Гибкие профили C2 | Поддержка Malleable C2 profiles сообщества для гибкой имитации сетевого трафика |
Точное воспроизведение техник APT требует гибкой среды, способной имитировать протоколы соединений, методы шифрования, техники эксфильтрации и каналы/профили C2, используемые в современных вторжениях. Однако достижение такого уровня точности всегда было проблемой.
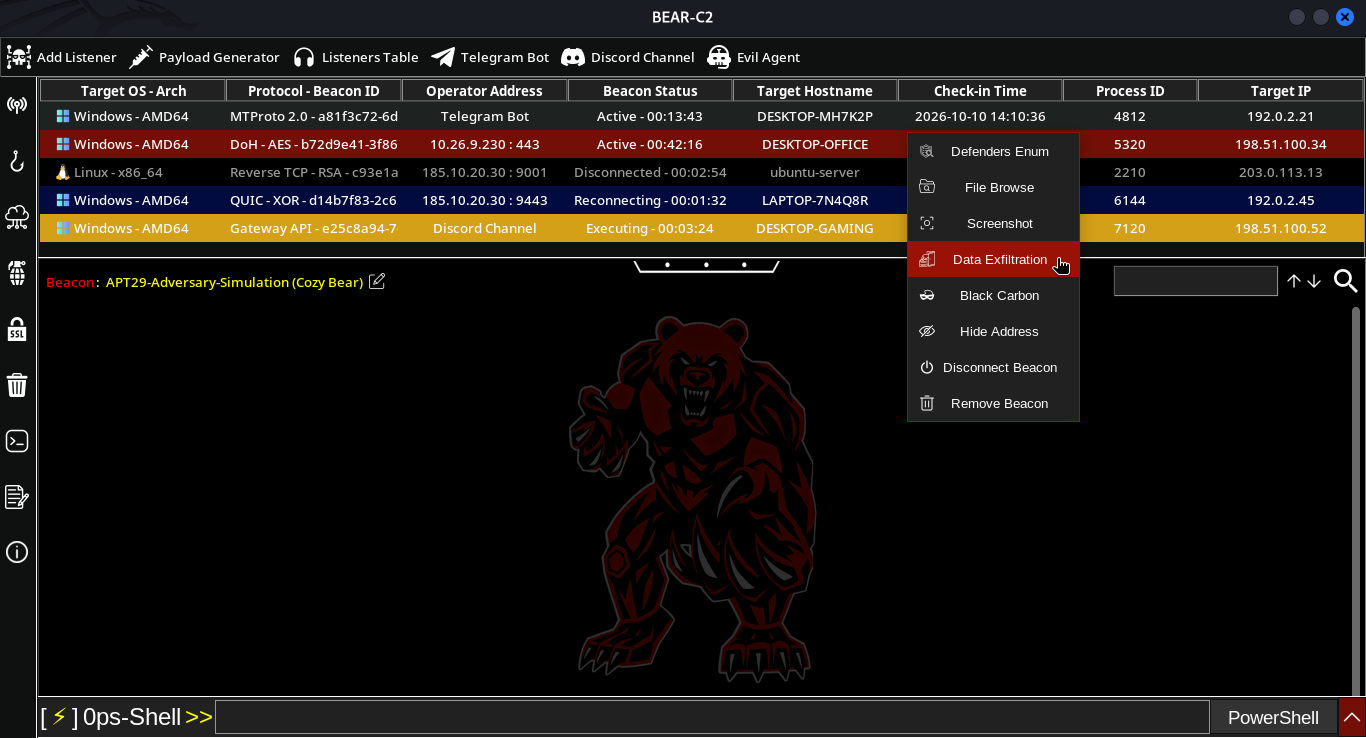
Каждый раз, когда оператору нужно протестировать конкретную схему шифрования с определённым профилем эксфильтрации, необходимо создать отдельный C2-скрипт, соответствующий сценарию атаки. Например, одна симуляция может требовать шифрования AES с эксфильтрацией через OneDrive, а другая — другого метода шифрования в сочетании с эксфильтрацией через Dropbox, чтобы отразить техники, наблюдаемые в реальных атаках. Этот недостаток гибкости делает процесс неэффективным и трудоёмким.
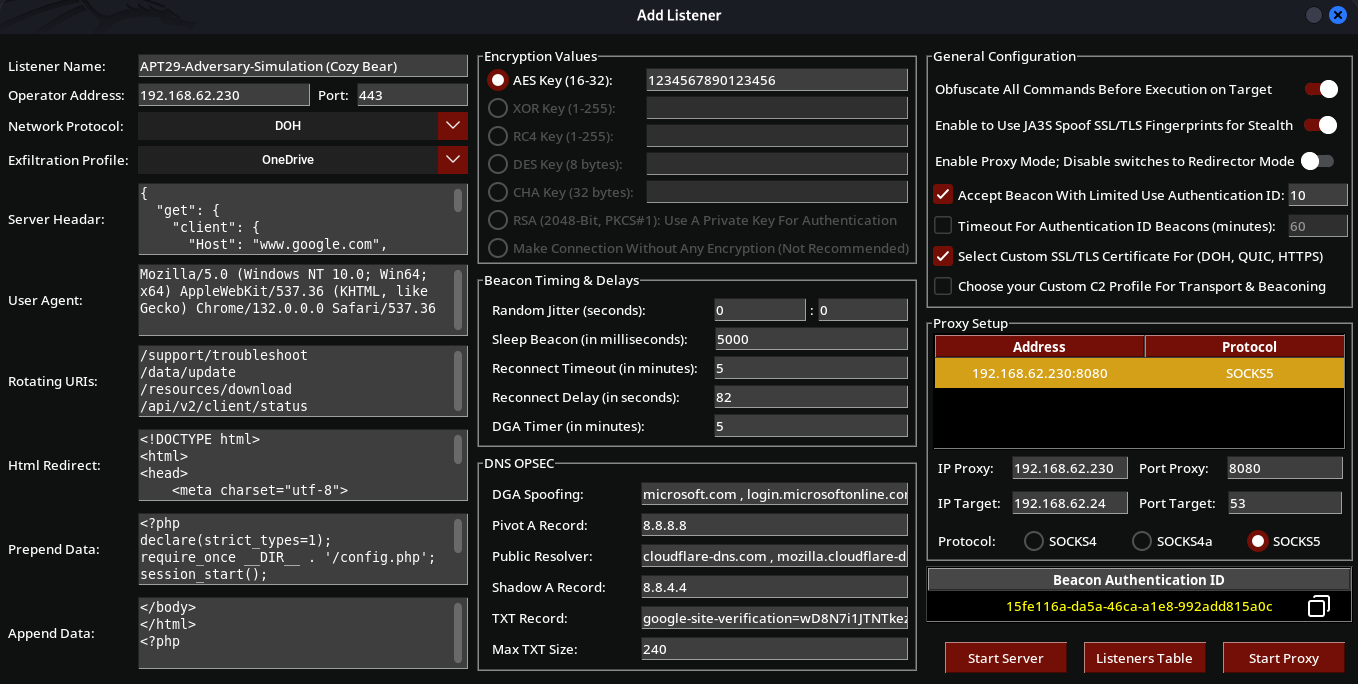
Именно поэтому был разработан BEAR C2, обеспечивающий имитацию противника с полной настройкой через новый слушатель, что позволяет без труда конфигурировать протоколы соединений, шифрование, эксфильтрацию и автоматизированные техники загрузки. Это гарантирует, что симуляции смогут точно отражать реальные вторжения APT без необходимости создавать пользовательские скрипты для каждого сценария.
Генератор полезной нагрузки BEAR-C2. Он автоматически создаёт настроенные полезные нагрузки / маяки в соответствии с выбранной конфигурацией слушателя, поддерживая типы полезной нагрузки (EXE, DLL, BIN, HEX), сетевые протоколы (DoH, HTTPS, HTTP, QUIC, Reverse TCP) и типы шифрования (AES, XOR, RC4, DES, ChaCha20, RSA или без шифрования). Кнопка Auto Fills открывает окно выбора слушателя, в котором перечислены все ранее настроенные слушатели из таблицы слушателей. При выборе слушателя Tactical Load автоматически заполняет имя слушателя, адрес оператора + порт, сетевой протокол, тип шифрования + ключ, Beacon Auth ID и путь URI. Это позволяет операторам быстро генерировать соответствующие полезные нагрузки без повторного ручного ввода данных слушателя.
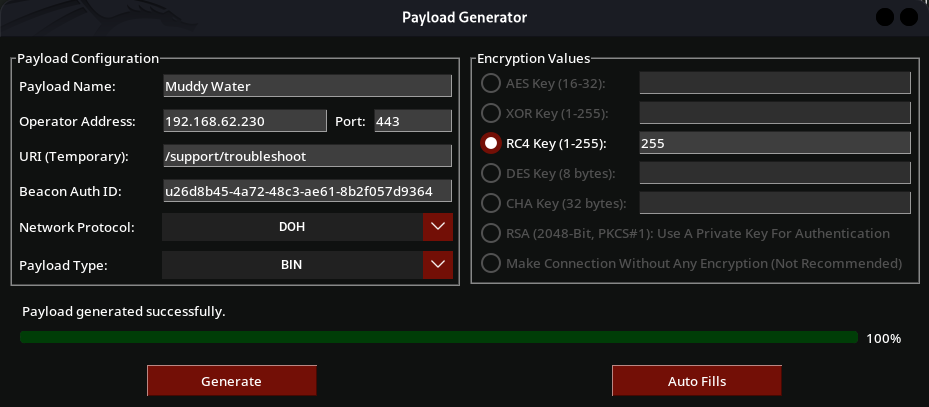
Таблица слушателей предоставляет централизованный обзор всех активных и настроенных слушателей C2. Она отображает важные сведения, такие как имя слушателя, адрес, сетевой протокол, метод шифрования, профиль эксфильтрации и текущий статус (Active или Stopped/Disconnected). Из этого интерфейса операторы могут легко запускать, останавливать, переименовывать или удалять слушателей. Она также предоставляет быстрый доступ к ключам шифрования и идентификаторам аутентификации для управления связью с маяками. Эта таблица служит командным центром для организации и мониторинга вашей инфраструктуры C2.

Настройте параметры эксфильтрации для каждой сессии для поддерживаемых провайдеров облачного хранения, таких как Google Drive, OneDrive, and Dropbox. Интерфейс Exfiltration Profile позволяет задавать токены доступа к API и пути к папкам назначения, что даёт возможность настраивать рабочие процессы сбора данных для каждой сессии. Каждая сессия может использовать собственный профиль эксфильтрации, что упрощает маршрутизацию собранных данных к разным провайдерам облачного хранения или в разные места назначения в зависимости от операции.

Уровень связи Telegram использует Telegram-бота в качестве посредника между сервером C2 и полезной нагрузкой. Сервер C2 аутентифицируется в аккаунте Telegram с помощью настроенных API ID, API Hash и номера телефона, а затем подключается к ранее созданному Telegram-боту через этот аккаунт.
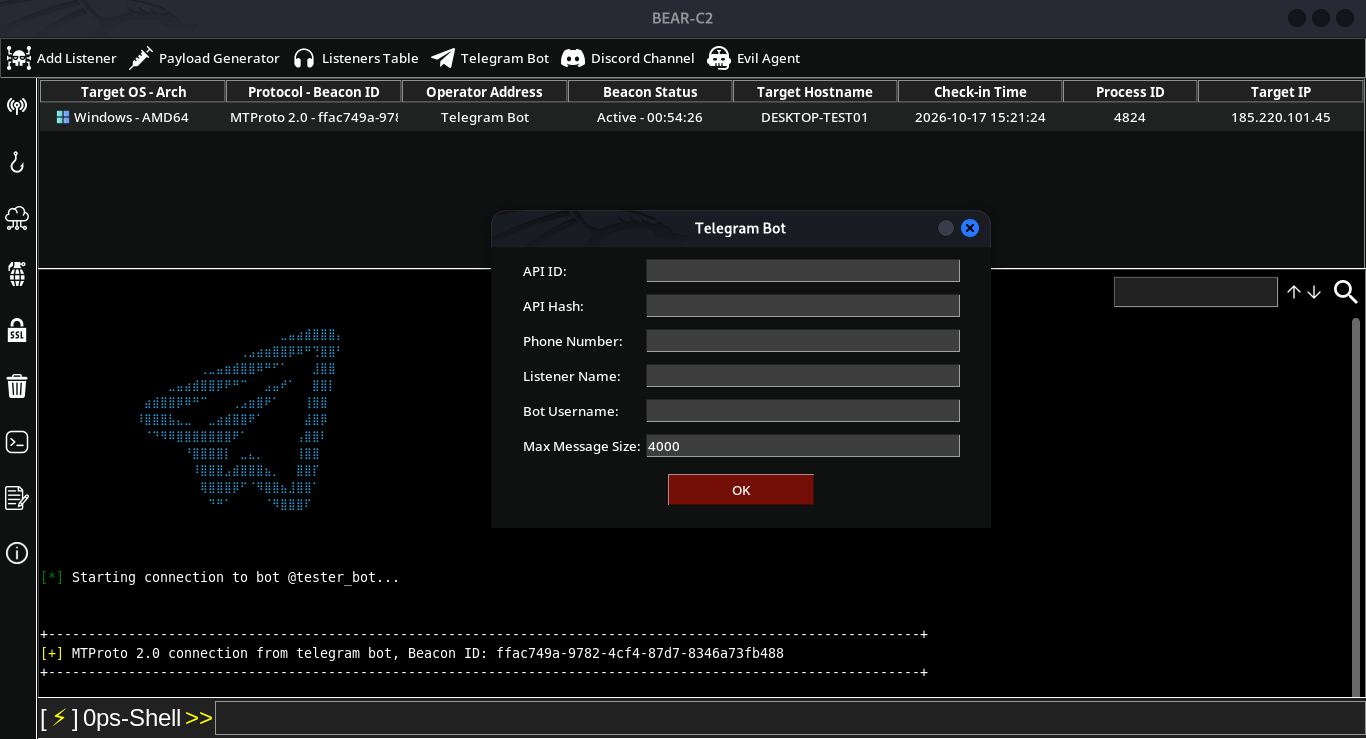
На этом этапе традиционный канал связи командования и управления заменяется уровнем связи на основе Discord с использованием Discord Gateway API. Вместо того чтобы полагаться на выделенные серверы, фиксированные IP-адреса или собственные домены, операторы взаимодействуют с имитируемым имплантом через приватный канал Discord.


