
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Механизмы персистентности — Страница 24 | Kitploit
Категории

Механизмы персистентности

Инструменты для поддержания долгосрочного доступа к скомпрометированным системам, даже после перезагрузки.

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
Empire preview#1

Empire

GitHubbc-security/empire
5.2k1 месяц назад
sliver preview#2

sliver

GitHubbishopfox/sliver
11.7k2 ч 54 мин назад
Mythic preview#3

Mythic

GitHubits-a-feature/mythic
4.7k10 дней назад
Seatbelt preview#7

Seatbelt

GitHubghostpack/seatbelt
4.7k1 год назад
SharpDPAPI preview#8

SharpDPAPI

GitHubghostpack/sharpdpapi
1.4k2 лет назад
NetExec preview#9

NetExec

GitHubpennyw0rth/netexec
5.8k10 ч 45 мин назад
impacket preview#10

impacket

GitHubfortra/impacket
16.0k12 ч 28 мин назад
mimikatz preview#11

mimikatz

GitHubgentilkiwi/mimikatz
21.8k6 месяцев назад
emp3r0r preview#13

emp3r0r

GitHubjm33-m0/emp3r0r
1.7k5 дней назад
merlin preview#14

merlin

GitHubne0nd0g/merlin
5.6k6 дней назад
НовыеРелевантностьПопулярныеНедавно обновлённые
508 результатов
Flowise-CVE-2026-58057-exploit preview

Flowise-CVE-2026-58057-exploit

GitHubcerberusmrxi/flowise-cve-2026-58057-exploit

Flowise Windows RCE-эксплойт для CVE-2026-58057. Обходит проверку переменных окружения через уязвимость, чувствительную к регистру. Использует…
persistence-mechanismsvulnerability-analysisexploitation+7
13 месяцев назад
hp-slate7-root-kit preview

hp-slate7-root-kit

GitHubvalentineus/hp-slate7-root-kit

HP Slate 7 2800 Android 4.1.1 руткит с использованием CVE-2015-1805.

android-securityprivilege-escalationpersistence-mechanisms+6
12 месяцев назад
CVE-2022-34301 preview

CVE-2022-34301

GitHubthemalwareguardian/cve-2022-34301

Демонстрирует обход Secure Boot через CVE-2022-34301 с использованием подписанной Eurosoft UEFI Shell (esdiags.efi), применяя команду mm для…
persistence-mechanismsvulnerability-analysisexploitation+4
11 месяц назад
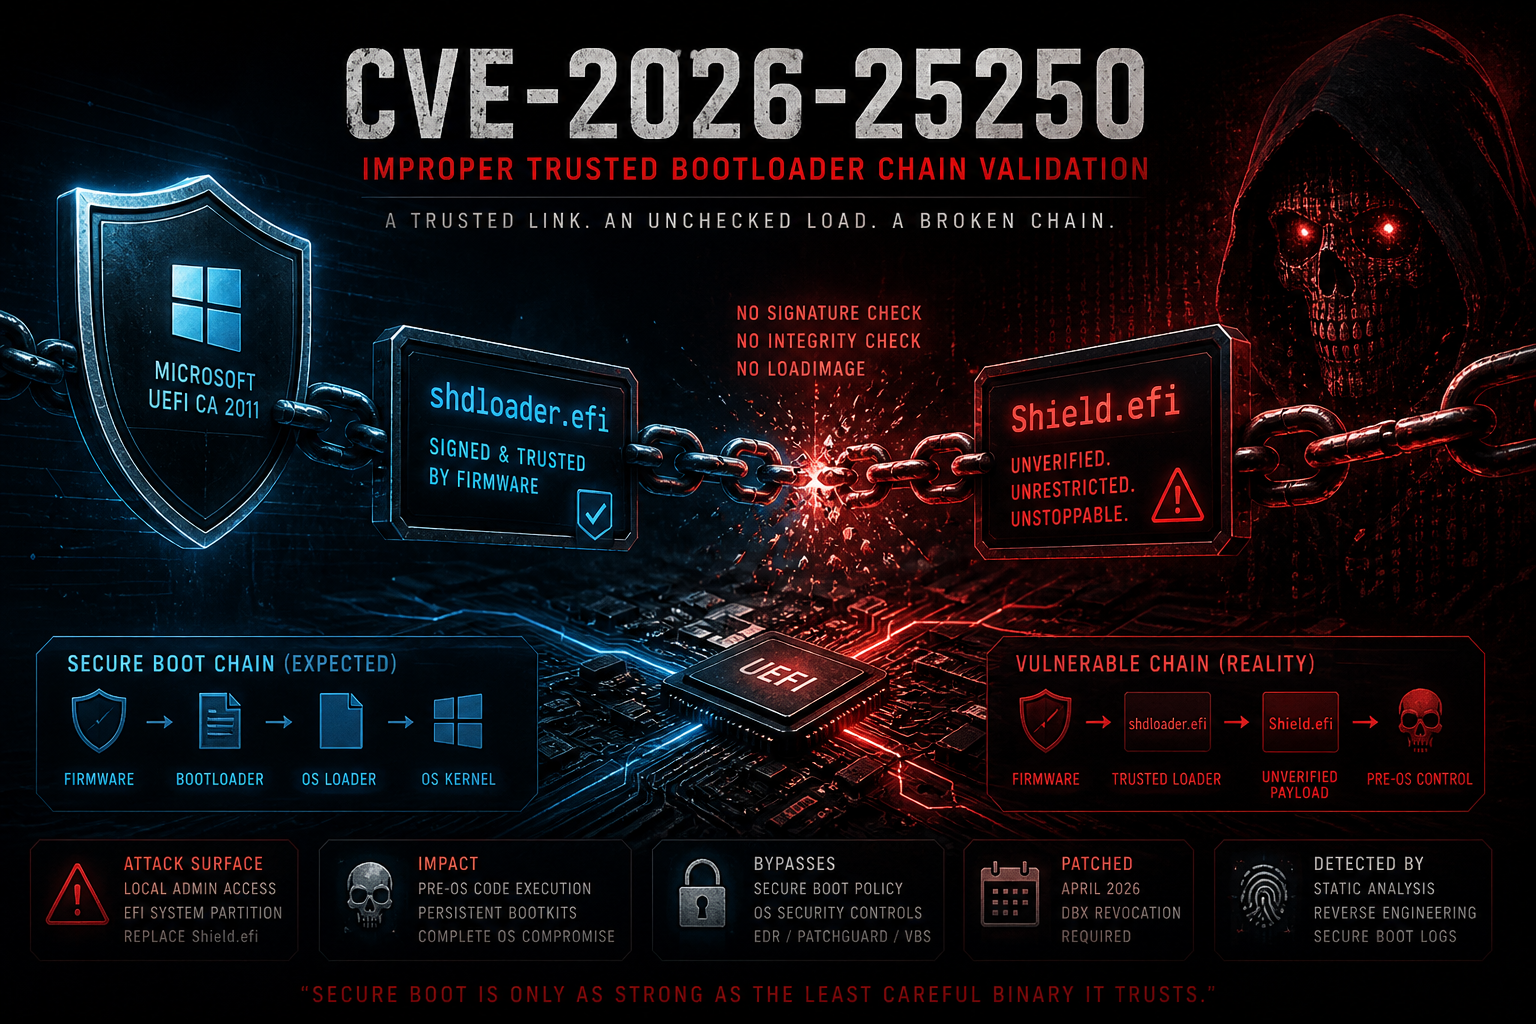
CVE-2026-25250 preview

CVE-2026-25250

GitHubthemalwareguardian/cve-2026-25250

Анализ и эксплойт для CVE-2026-25250, обход Secure Boot в Horizon DataSys Reboot Restore, где shdloader.efi загружает Shield.efi без проверки.
persistence-mechanismsvulnerability-analysisexploitation+3
12 месяцев назад
Project-CVE-2026-33017 preview

Project-CVE-2026-33017

GitHube4zyy/project-cve-2026-33017

CVE-2026-33017 — Эксплойт неаутентифицированного удаленного выполнения кода (RCE) в Langflow
reconnaissancepersistence-mechanismsvulnerability-analysis+6
11 месяц назад
WinRAR-CVE-2025-8088-Path-Traversal-PoC preview

WinRAR-CVE-2025-8088-Path-Traversal-PoC

GitHubpexlexity/winrar-cve-2025-8088-path-traversal-poc

Доказательство концепции для уязвимости CVE-2025-8088 в WinRAR (обход пути через ADS)

persistence-mechanismsvulnerability-analysisexploitation+3
21 год назад
RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis preview

RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis

GitHubkaandemir993/redline-stealer-c2-defender-bypass-payload-analysis

Реверс-инжиниринг RedLine Stealer — инфостилера на базе .NET, использующего C2-домены (198.46.86.63, tempuri.org), обход Windows Defender и…
memory-forensicspersistence-mechanismsreverse-engineering+4
12 месяцев назад
ExtensionHijack preview

ExtensionHijack

GitHubal1ex/extensionhijack

РасширениеПерехват
persistence-mechanismspost-exploitationred-teaming
26 лет назад
Windows-Defender-Security-Auditor-CVE-2026-50656- preview

Windows-Defender-Security-Auditor-CVE-2026-50656-

GitHubeh-amish/windows-defender-security-auditor-cve-2026-50656-

Аудитор безопасности PowerShell в режиме только для чтения для конечных точек и серверов Windows: проверяет конфигурацию Defender, статус обновлений,…
defensive-toolsioc-managementpersistence-mechanisms+8
12 месяцев назад
CVE-2024-54085 preview

CVE-2024-54085

GitHubmr-zapi/cve-2024-54085

Просто PoC для CVE 2024-54085
authentication-authorizationembedded-systems-securitypersistence-mechanisms+5
21 год назад
CVE-2025-8088-Winrar preview

CVE-2025-8088-Winrar

GitHubundefined-name12/cve-2025-8088-winrar

Продвинутый инструмент эксплуатации обхода пути WinRAR для CVE-2025-8088
payload-generationpersistence-mechanismsvulnerability-analysis+3
28 месяцев назад
Exploit-CVE-2014-4210- preview

Exploit-CVE-2014-4210-

GitHubzorvithonleo/exploit-cve-2014-4210-

Эксплойт для CVE-2014-4210, нацеленный на десериализацию WebLogic, с функциями пост-эксплуатации, включая развертывание программ-вымогателей,…
privilege-escalationpersistence-mechanismsexploitation+7
21 год назад
CVE-2026-5027-Langflow preview

CVE-2026-5027-Langflow

GitHublayer-6/cve-2026-5027-langflow

Мульти-CVE эксплойт-инструмент для удалённого выполнения кода без аутентификации на Ivanti Sentry и FortiSandbox. Включает интерактивную оболочку,…

privilege-escalationpersistence-mechanismsvulnerability-analysis+8
4 месяцев назад
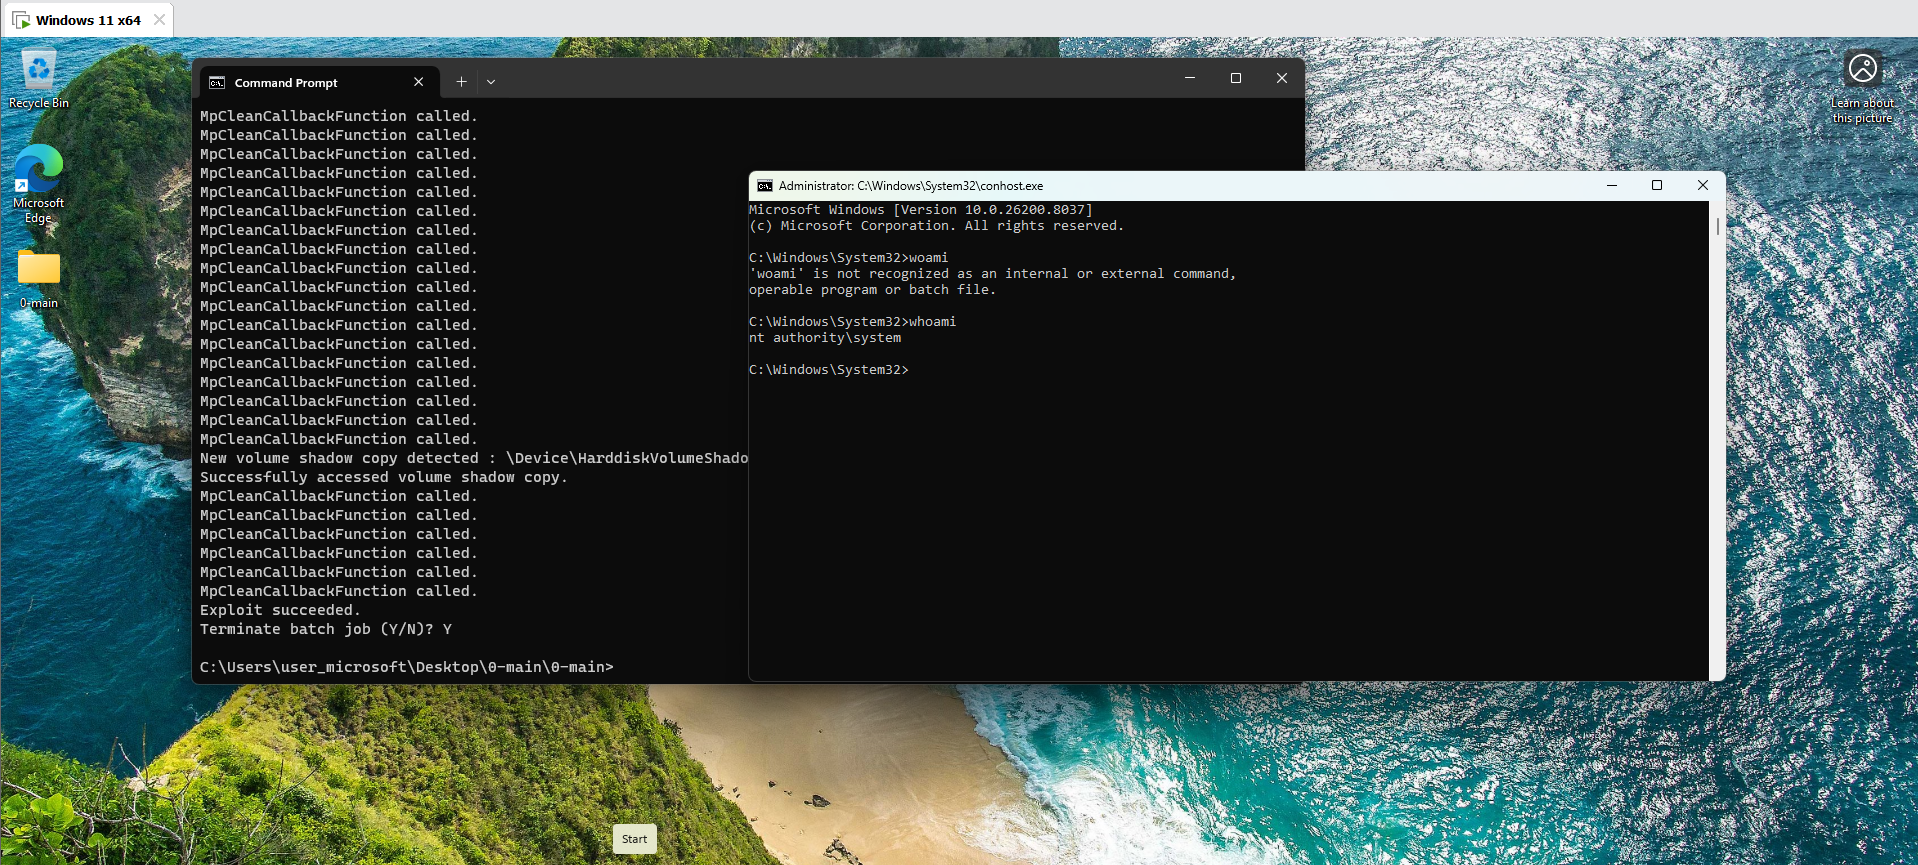
honda preview

honda

GitLabnu11secur1ty/0

Эксплойт для гонки условий в Windows Defender, которая повышает привилегии до SYSTEM через use-after-free, вызывает сбой MsMpEng.exe, запускает…
privilege-escalationpersistence-mechanismsexploitation+3
4 месяцев назад
lenovo-a1000g-mt8317-A412_01_09_130907-kernel-3.4.0-root-cve-2016-5195 preview

lenovo-a1000g-mt8317-A412_01_09_130907-kernel-3.4.0-root-cve-2016-5195

GitHubvoidgguy/lenovo-a1000g-mt8317-a412_01_09_130907-kernel-3.4.0-root-cve-2016-5195

[при поддержке ИИ] Метод получения root для Lenovo IdeaTab A1000G (MT8317, kernel 3.4.0, Android 4.1) через CVE-2016-5195 (Dirty COW)
android-securityprivilege-escalationpersistence-mechanisms+4
3 месяцев назад
cve-2025-57819-exploit preview

cve-2025-57819-exploit

GitHubits1zero/cve-2025-57819-exploit

Эксплойт на Python для CVE-2025-57819, нацеленный на FreePBX через неаутентифицированную SQL-инъекцию для достижения удалённого выполнения кода с…
persistence-mechanismsvulnerability-analysisexploitation+4
3 месяцев назад
chimera preview

chimera

GitHub1neptune/chimera

Загрузчик для перехвата DLL на основе Rust для MobaXterm (CVE-2026-6421) с персистентностью.
privilege-escalationpersistence-mechanismsvulnerability-analysis+4
3 месяцев назад
Powershell-C2 preview

Powershell-C2

GitHubal1ex/powershell-c2

Powershell-C2

persistence-mechanismspost-exploitationcommand-and-control+2
16 лет назад
Назад1…232425…29Вперёд








