
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
honda — Эксплойт для гонки условий в Windows Defender, которая повышает привилегии до SYSTEM через use-after-free, вызывает сбой MsMpEng.exe, запускает скрытую оболочку и сохраняется через запланированную задачу. | Kitploit
Инструменты/GitLabGitLab/nu11secur1ty/0
Повышение привилегийМеханизмы персистентностиЭксплуатацияПост-эксплуатацияРазработка Полезной НагрузкиЭксплуатация Бинарных Файлов
GitLabnu11secur1ty/0

honda

Эксплойт для гонки условий в Windows Defender, которая повышает привилегии до SYSTEM через use-after-free, вызывает сбой MsMpEng.exe, запускает скрытую оболочку и сохраняется через запланированную задачу.

Репозиторий
495 месяцев назадЕщё не проверено
Поделиться

RoguePlanet от Nightmare-Eclipse

HONDA от nu11secur1ty

RoguePlanet — уязвимость Windows Defender

Авторы:

  • Оригинальный разработчик эксплойта Nightmare-Eclipse
  • Разработка, тестирование и доведение до боевого состояния nu11secur1ty (инженер по тестированию на проникновение)

🧠 Технический анализ от nu11secur1ty

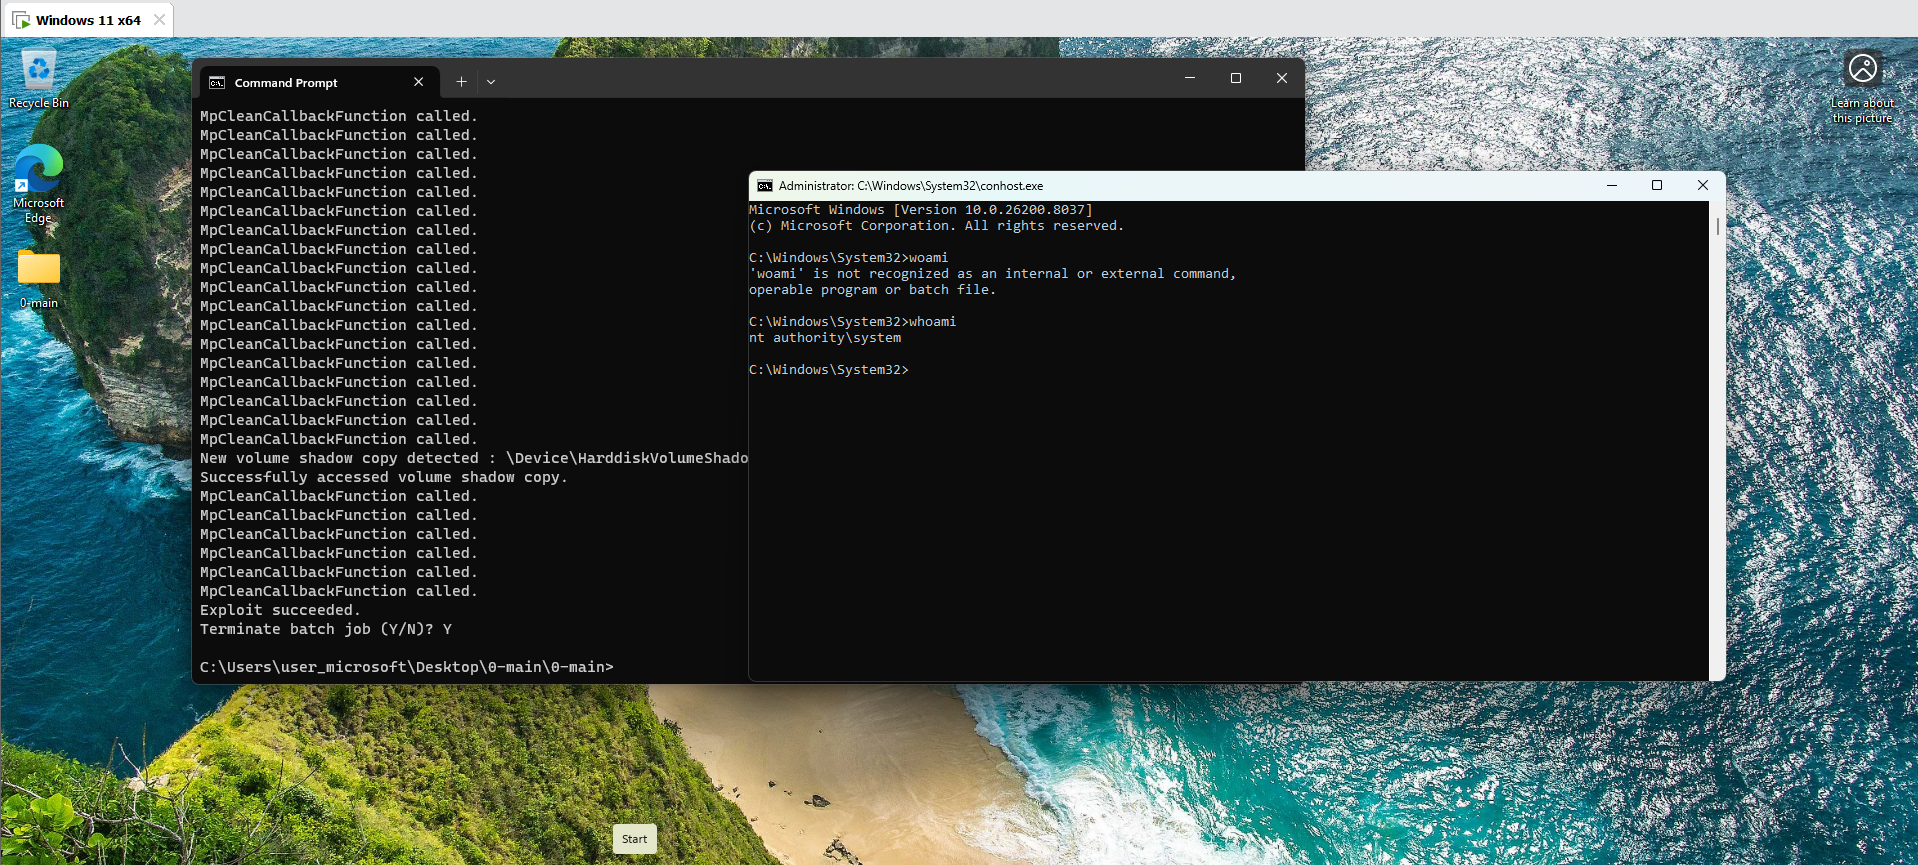
Эксплойт использует состояние гонки между процедурой очистки Windows Defender (MpCleanCallbackFunction) и процессом создания Volume Shadow Copy.

💀 Один выстрел, одно убийство – 0-DAY

При первом успешном попадании эксплойт:

  • Получает NT AUTHORITY\SYSTEM
  • Крашит Windows Defender (MsMpEng.exe) из-за use-after-free в конвейере очистки
  • Оставляет систему беззащитной до конца сеанса

Microsoft НЕ МОЖЕТ это пропатчить. Не потому, что они не знают как. А потому, что их логика безопасности и бизнес-логика АБСОЛЮТНО НЕВЕРНА.


🔧 Поведение после эксплуатации:

  • Поддельное монтирование устройства – Имитирует смонтированное ISO-устройство с помощью OpenVirtualDisk и AttachVirtualDisk
  • Оболочка SYSTEM – Запускает скрытую консоль через CreateProcessAsUser
  • Закрепление (persistence) – Запланированная задача Windows Error Reporting (QueueReporting)
  • Падение Defender – Повреждение памяти в конвейере очистки

🛠️ Улучшения от nu11secur1ty:

  • Повышение приоритета – REALTIME_PRIORITY_CLASS + THREAD_PRIORITY_TIME_CRITICAL
  • Замедление Defender – Sleep(50) внутри MpCleanCallbackFunction
  • Настройка скоростной гонки – Выигрыш гонки у ПОВЕЛИТЕЛЯ Windows Defender

🩹 ПАТЧ-НОТА (от nu11secur1ty):

"Этот README был ПРОПАТЧЕН – не для того, чтобы исправить сломанную безопасность Microsoft, а чтобы добавить единственное, чего не хватало: правду.

Один выстрел. Один SYSTEM. Defender повержен. Microsoft неправа.

Попробуй пропатчить это, Redmond."


📌 Финальное примечание от nu11secur1ty:

"Я доказал это ДЕРЬМО и АБСОЛЮТНО НЕВЕРНУЮ БЕЗОПАСНОСТЬ и БИЗНЕС-ЛОГИКУ Microsoft, используя эксплойт MSNightmare с небольшой настройкой СКОРОСТНОЙ ГОНКИ против ПОВЕЛИТЕЛЯ Windows Defender – фхахаха :)

Боже мой. Вы можете поддержать меня, дорогие мои, подписавшись на мой канал Patreon. Большое спасибо...

Да благословит вас всех Бог."

HONDA
🎯 Поддержите nu11secur1ty на Patreon 🎯

Один выстрел. Один SYSTEM. Defender повержен. Microsoft неправа.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





