
 #1
Инструменты для поддержания долгосрочного доступа к скомпрометированным системам, даже после перезагрузки.
Рекомендация Kitploit
 salaheldinfikri/kalim_backdoor
Kalim backdooe Malware Report
 go-lanz/persistnux
Инструмент обнаружения персистентности в Linux на Bash для расследований DFIR. Сканирует 15+ механизмов персистентности (systemd, cron, модули ядра,…
 flags-alt/abyss-c2
Полнофункциональный C2-фреймворк для эксплуатации IoT-устройств (CVE-2020-25078) с веб-панелью в реальном времени, сбором целей из нескольких…
 rootup/git-clean-filter
Это proof-of-work для злоупотребления git's clean filter против IDEs и Sublime.
 cenobyte-vincit/xspawn
Запускает программы macOS через частный интерфейс XPC launchd, не выполняя их через exec, из-за чего EDR фиксирует launchd как родительский процесс.…
 cenobyte-vincit/slot2
Буткит UEFI GRUB2, который устанавливает предзагрузочный сетевой имплант через загрузочный параметр NVRAM, выполняет цепочную загрузку UKI, запускает…
 g0d150ne/wp2shell
Модульный эксплойт-фреймворк WordPress для атак до аутентификации, объединяющий SQL-инъекции и обход аутентификации для обеспечения удалённого…
 creamyg31337/ncentral-compromise-ioc-triage
Read-only N-able N-central CVE-2026-18556/CVE-2026-18577 post-exploitation IoC hunter for Windows endpoints
 gmh5225/evilkaspersky
Эксперимент с драйвером ядра Windows на основе KasperskyHook, использующий прямые системные вызовы для копирования памяти между процессами, с…
 nikopmpm/fsociety-cve-2024-0670-checkmk-lpe
🔍 Эксплойт CVE-2024-0670 в агентах CheckMK для локального повышения привилегий с использованием надежного инструмента на C++, предназначенного для…
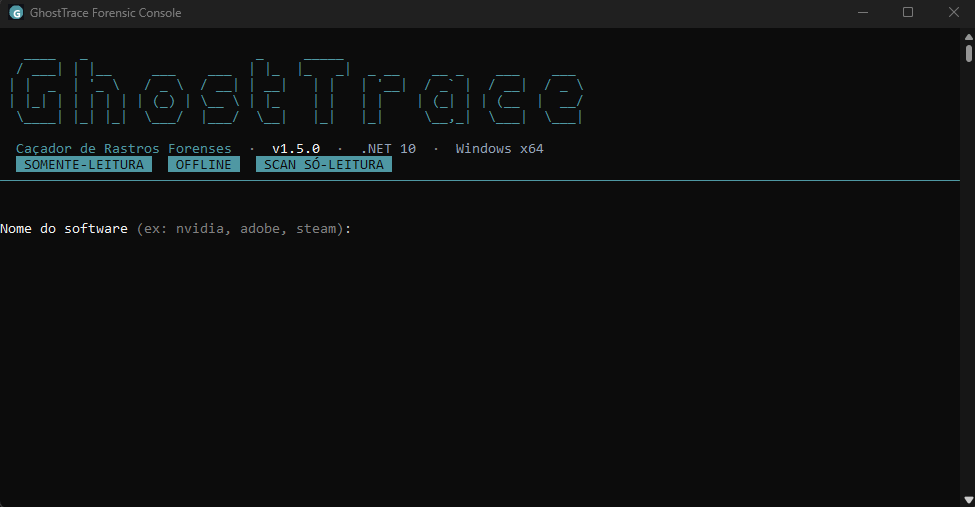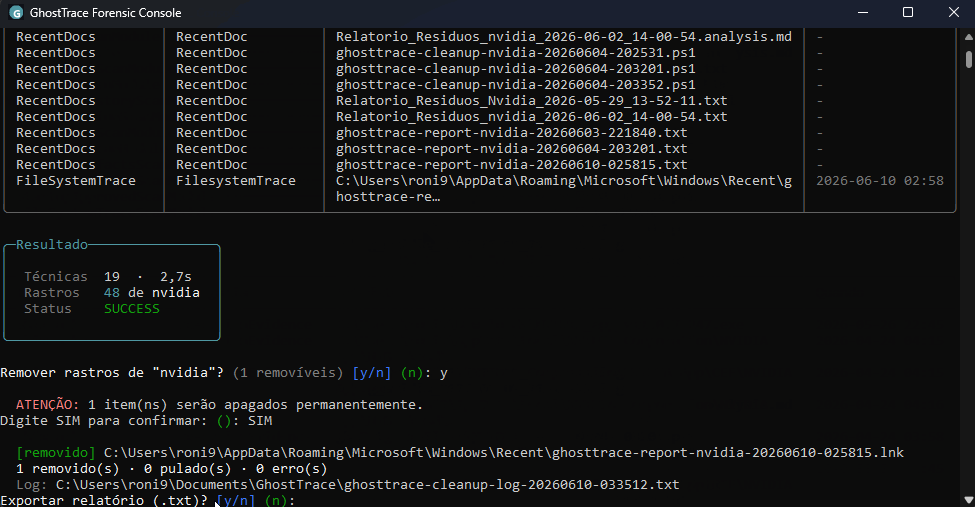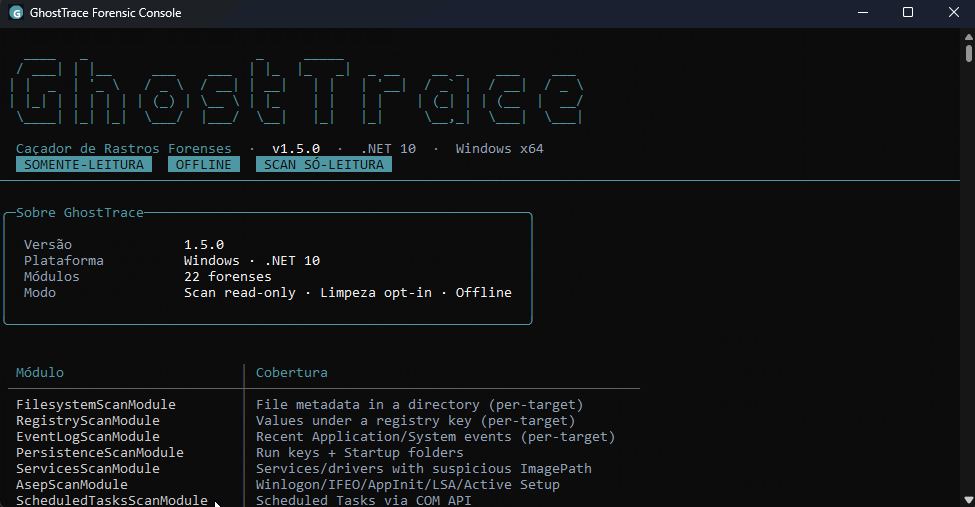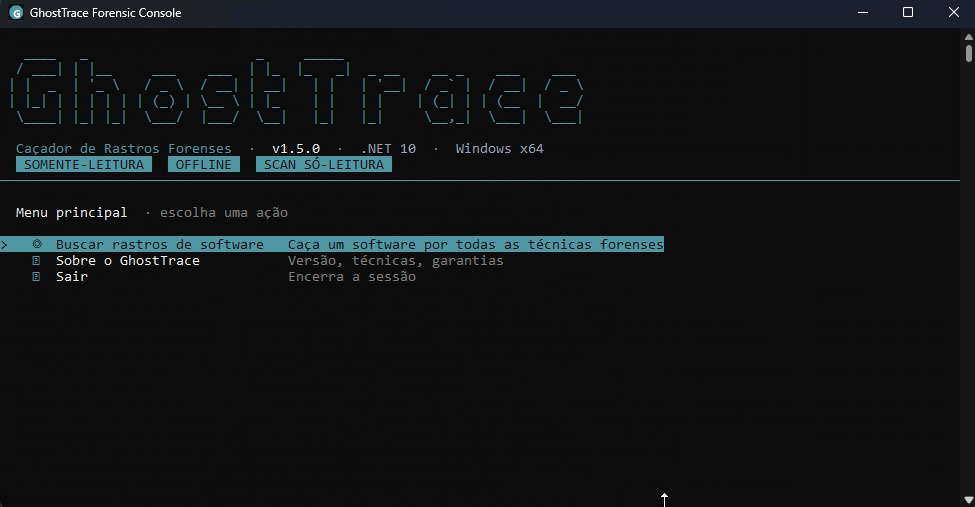 devzinh/ghosttrace
Сканер Windows для криминалистического анализа только для чтения, выявляющий следы программного обеспечения — постоянство, артефакты выполнения…
 dragon56yt/revshell
Всеобъемлющий учебный репозиторий, демонстрирующий эволюцию импланта обратной оболочки Windows: от простого доказательства концепции (v1.0) до…
 rayngnpc/cve-2024-49019-rayng
Эксплуатация для CVE-2024-49019
 chrxstxqn/cve-2025-6218-winrar-rce-poc
Всесторонний анализ и proof-of-concept для CVE-2025-6218 - уязвимость обхода пути и выполнения кода (RCE) в WinRAR, затрагивающая версии 7.11 и ранее.
 hann1bl3l3ct3r/fuxapwn
POC-эксплойт для CVE-2026-25895 FUXA: неаутентифицированный Path Traversal -> произвольная запись файлов -> RCE
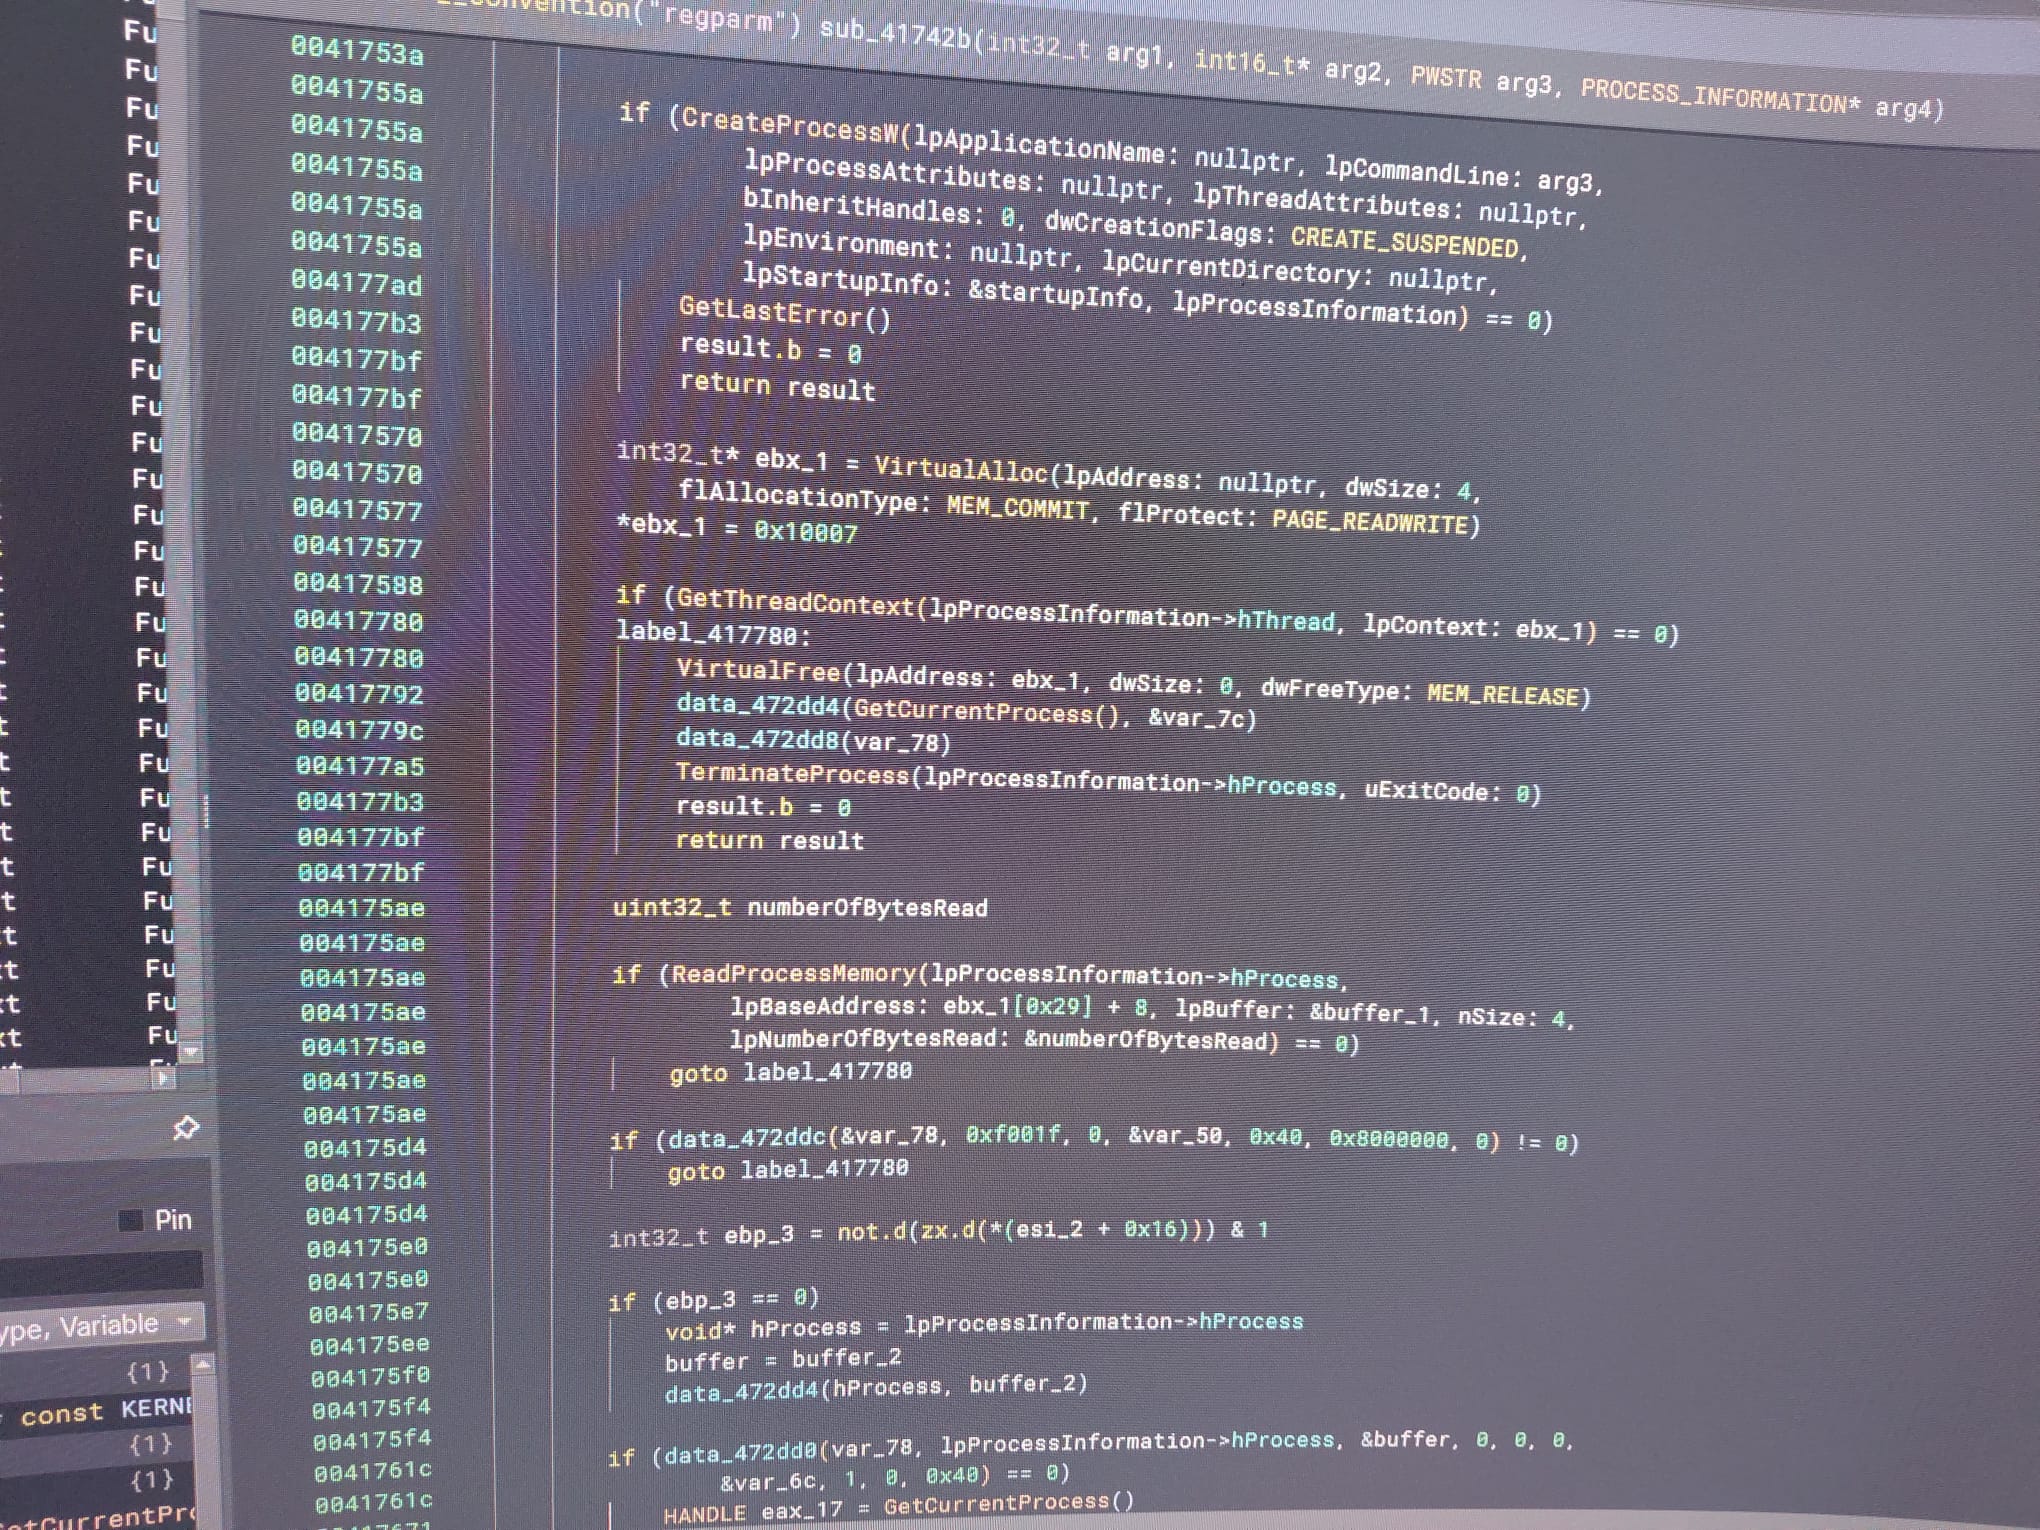 kaandemir993/-remcos-rat-fileless-svchost-injection-obfuscated-payload-analysis-
Анализ реверс-инжиниринга безфайлового варианта Remcos RAT, который внедряется в svchost.exe через вызовы Native API. Охватывает извлечение…
 intrudify/mini-shai-hulud-scanner
Сканер для червя цепочки поставок Mini Shai-Hulud npm/PyPI (NHS CC-4781 · CVE-2026-45321). Обнаруживает персистентность gh-token-monitor, артефакты…
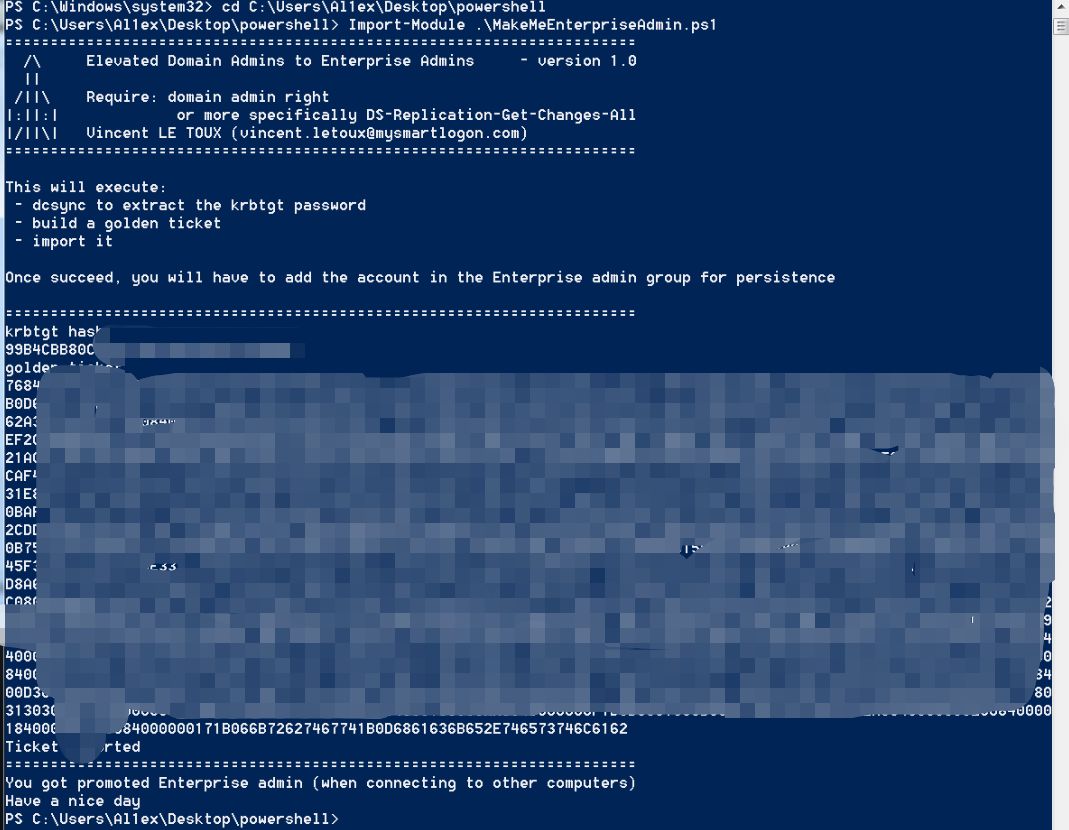 al1ex/makemeenterpriseadmin
MakeMeEnterpriseAdmin








