
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 securityward/mousejack
Все детали и шаги, необходимые для выполнения тактического mousejacking с использованием Autojack.
 doyensec/cve-2022-39299_poc_generator
Простой генератор PoC-эксплойтов CVE-2022-39299 для обхода аутентификации в интеграциях SAML SSO с использованием уязвимых версий passport-saml
 samdecrock/node-cve-2018-4407
Код PoC-эксплойта для Node.js (CVE-2018-4407)
 r00k5a58/pyc2
простой c2, написанный на Python для демонстрации концепций безопасности
 cybertechajju/cve-2025-55184-poc-expolit
Профессиональный фреймворк для эксплуатации отказа в обслуживании (DoS) для CVE-2025-55184, нацеленный на React Server Components. Включает 8 режимов…
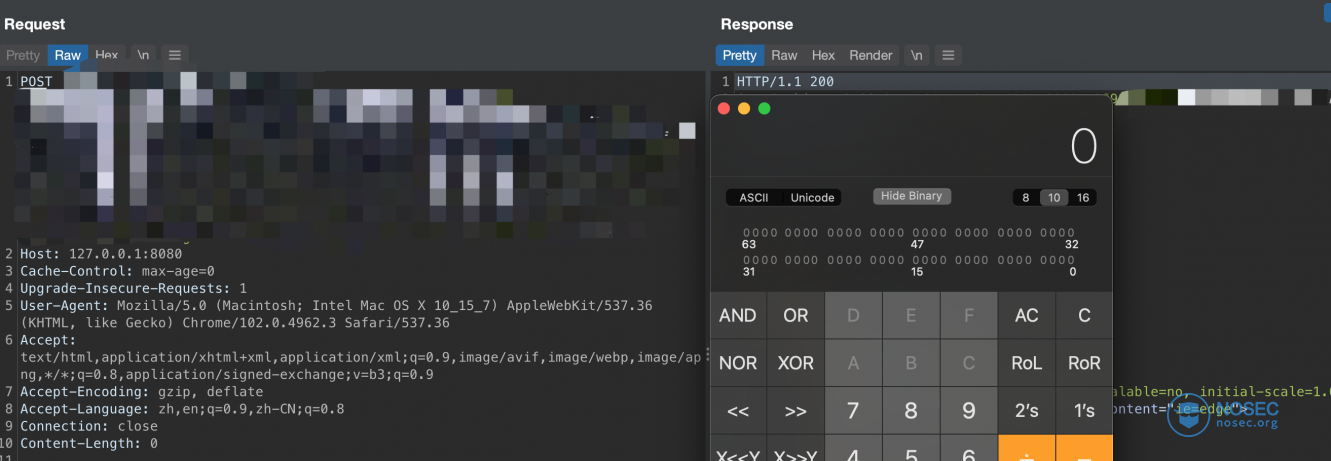 wjl110/cve-2022-22965_spring_core_rce
CVE-2022-22965\Spring-Core-RCE сопоставим с эксплойтом уязвимости ядерного уровня Apache Log4j2, однокнопочная эксплуатация RCE.
 whereisr0da/cve-2018-8414-poc
Простой PoC для уязвимости CVE-2018-8414 Windows Package Setting RCE
 fallen-angel-systems/fas-judgement-oss
Консоль для атак с использованием инъекций промптов с открытым исходным кодом. Проверяйте безопасность ИИ, запуская категоризированные атаки на любую…
 moch3n/cve-2022-22947-spring-cloud-gateway-spelrce
POC уязвимости удаленного выполнения кода в Spring Cloud Gateway, на основе выполнения команд добавлена операция обратного шелла
 aminetitrofine/cve-2022-30190
Follina (CVE-2022-30190) — это уязвимость нулевого дня в Microsoft Office, которая была недавно обнаружена. Это уязвимость высокой степени…
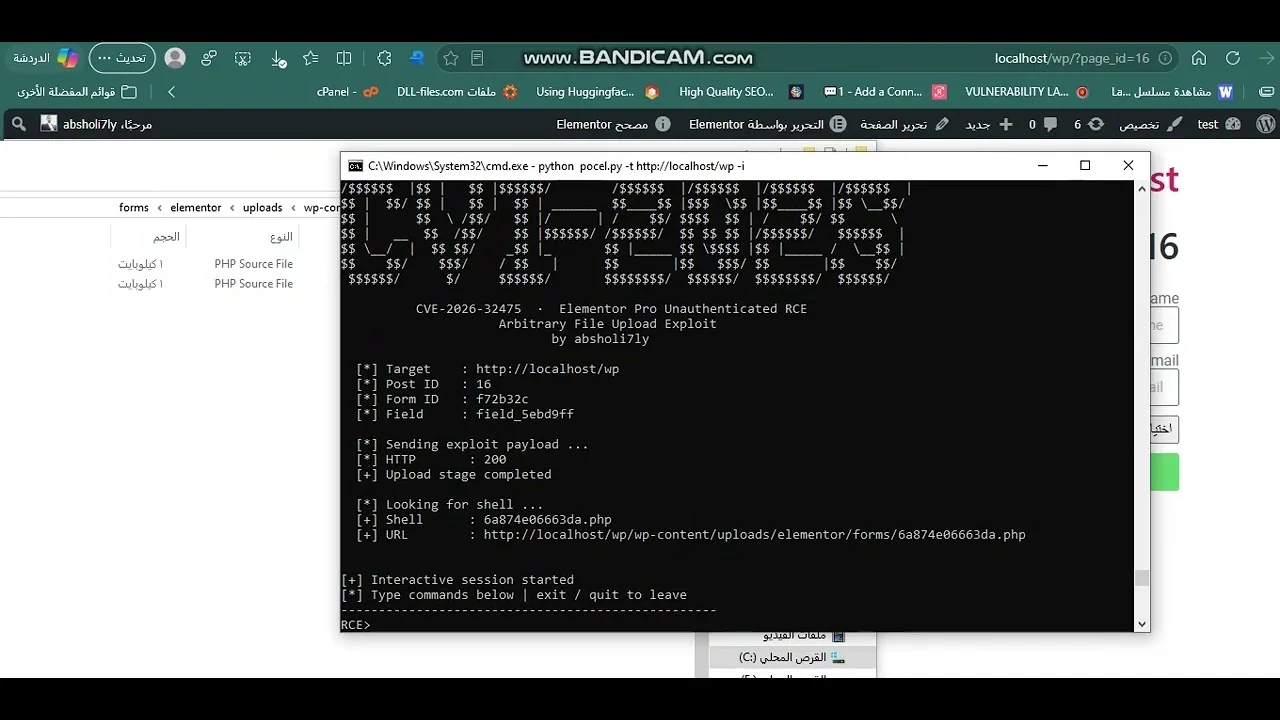 absholi7ly/elementor-pro-unauthenticated-arbitrary-file-upload-to-rce
CVE-2026-32475 Поле загрузки файлов в формах Elementor Pro обрабатывает проверку и обработку файлов в двух отдельных циклах с различной обработкой…
 viemsr/spring_cloud_gateway_memshell
CVE-2022-22947 memshell
 rmikehodges/hidensneak
CLI для временного тестирования на проникновение
 p0dalirius/cve-2018-16763-fuelcms-1.4.1-rce
Эксплойт для запуска RCE для CVE-2018-16763 на FuelCMS <= 1.4.1 и интерактивная оболочка.
 111ddea/cve-2018-2894
cve-2018-2894 другой метод эксплуатации.
 rvzsec/cve-2022-28368
Dompdf RCE PoC Exploit - CVE-2022-28368
 ianxtianxt/burpsuiefakeip
Скрипт брутфорса с подменой IP-адресов для Burp
 wrin9/cve-2022-22947
CVE-2022-22947_POC_EXP








