
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 fixedbyreboot/cve-2026-124020-poc
PoC для CVE-2026-124020 + CVE-2026-124021 — отравление reset-токена через заголовок Host в Control Web Panel, ведущее к захвату аккаунта…
 im0xfay/cve-2026-124990
PoC и Docker-лаборатория для CVE-2026-124990: неаутентифицированная инъекция PHP-объектов в Masteriyo LMS <= 3.5.1, приводящая к записи файлов и RCE,…
 dichen-l/cve-2026-16723-vul
Рабочая лаборатория для воспроизведения RCE в Spring Boot + fastjson 1.2.83 с PoC на Python, который генерирует и размещает вредоносный JAR и…
 cuttlefish520/fastjson1.2.83-genprobe2
Набор инструментов для воспроизведения CVE-2026-16723 — fastjson 1.2.83 jar: генератор полезной нагрузки для удалённой загрузки классов (POC.class,…
 ashrafzaryouh/cve-2026-20841
Репозиторий для исследования и анализа CVE-2026-20841 — уязвимости удалённого выполнения кода в Markdown-обработчике Windows Notepad, содержащий…
 maxprog-svg/cve-2026-21509
Эксплойт-набор для CVE-2026-21509 Microsoft Office RTF/OLE RCE: создаёт сконструированные RTF-полезные нагрузки, обслуживает ресурсы OLE-этапа и…
 cybersecurity91/redforge
Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии,…
 ossipher/quick-shift
Файлы Crapy Lnk, изменённые для сброса ваших NTLM-хэшей в ваш слушатель responder при взаимодействии пользователя
 twili8/homer
Развивающийся форк Donut для генерации позиционно-независимого шелл-кода, который загружает PE-полезные нагрузки Windows из памяти
 ashrafzaryouh/cve-2026-28289
Эксплойт proof-of-concept и техническое описание для CVE-2026-28289 (Mail2Shell) — RCE без аутентификации и без клика в FreeScout через обход…
 kaizoku73/cve-2026-31857-poc
Концепция доказательства для CVE-2026-31857 — аутентифицированной уязвимости удалённого выполнения кода в Craft CMS, вызванной небезопасной…
 amis13/openam-clean
Чистая реализация PoC на Python/Java для CVE-2026-33439, которая строит цепочку гаджетов десериализации Java, компилирует EvilTranslet и доставляет…
 teovmp/cve-2026-33439
Эксплойт pre-auth RCE для OpenAM <=16.0.5 через Java-десериализацию параметра jato.clientSession, с цепочкой гаджетов comparator и выводом команд в…
 duohnson/cve-2026-33439-poc
Уязвимость удалённого выполнения кода до аутентификации, затрагивающая OpenIdentityPlatform OpenAM в версиях 16.0.5 и более ранних.
 wgpsec/aboutsecurity
Всё для пентеста. | База знаний по тестированию на проникновение, в которой методологии безопасности представлены в формате, исполнимом для AI Agent.
 hackfutsecroot/-gotenberg-rce-chain
Цепочка эксплойтов на Python для CVE-2026-42589 и CVE-2026-40281 в Gotenberg: обнаруживает уязвимые экземпляры, внедряет полезные нагрузки в…
 lowlevelsec/reflected-xss-bludit-cve-2026-41456
Реализация различных полезных нагрузок межсайтового скриптинга для эксплуатации CVE-2026-41456
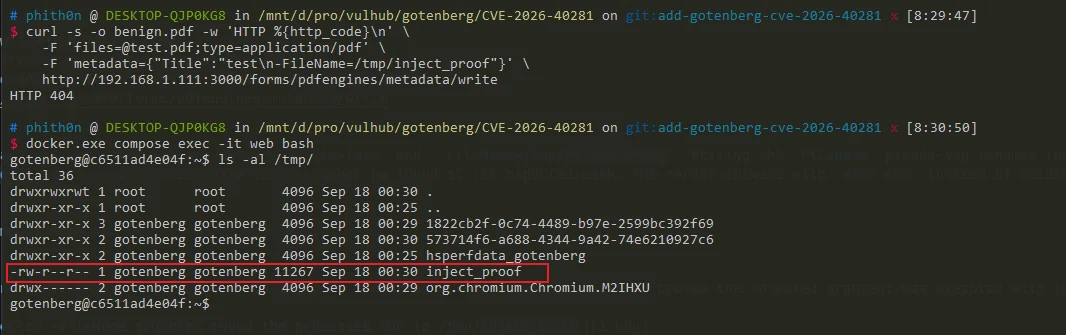 rabakuku/cve-2026-40281
Python PoC для CVE-2026-40281 — инъекции аргументов ExifTool в эндпоинте записи метаданных PDF в Gotenberg, позволяющей манипулировать файлами и…








