
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 wrin9/cve-2022-22947
CVE-2022-22947_POC_EXP
 blueisbeautiful/cve-2025-3515
WordPress File Upload RCE Exploit
 cr4at0r/next.js-rce-scanner-burpsuite-extension-
Используйте Burp для автоматического обнаружения уязвимости CVE-2025-55182 Next.js RCE
 kimstars/ashwesker-cve-2026-21509
Доказательство концепции эксплуатации обхода функции безопасности Microsoft Office (CVE-2026-21509). Генерирует вредоносные DOCX-файлы со встроенными…
 cvencoder/cve-2019-0708
Proof-of-concept эксплойт-скрипт для CVE-2019-0708 (BlueKeep), нацеленный на уязвимость RDP для достижения удалённого выполнения кода на…
 vesche/cve-2019-10475
Эксплойт для доказательства концепции отражённой XSS-уязвимости в плагине build-metrics для Jenkins (CVE-2019-10475), включающий скрипт на Python для…
 redteampentesting/moodle-rce-calculatedquestions
Скрипты для анализа RCE в вычисляемых вопросах Moodle (CVE-2024-43425)
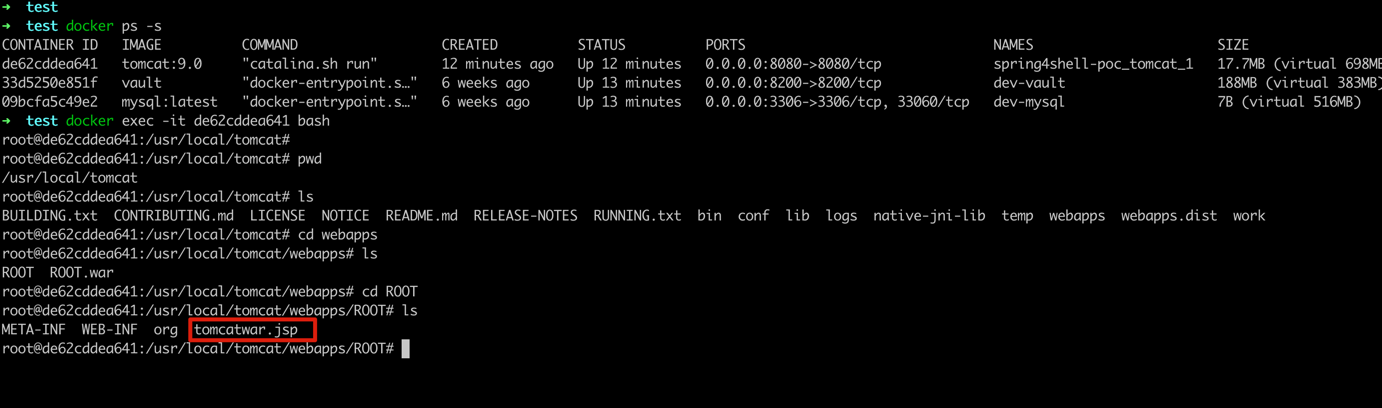 weijilab/spring4shell-poc
Воспроизводит уязвимость удаленного выполнения кода Spring4Shell (CVE-2022-22965) с помощью эксплойта на Python, разворачивая JSP-веб-шелл на Apache…
 jakabakos/cve-2024-23692-rce-in-rejetto-hfs
Неаутентифицированная уязвимость RCE в Rejetto HTTP File Server (CVE-2024-23692)
 aaaademo/confluence-eviljar
Использование CVE-2023-22515 для загрузки jar-пакета в фоновом режиме и реализации RCE
 syfi/cve-2017-0199
Вредоносный образец RTF-документа, эксплуатирующий CVE-2017-0199, для исследований и разработки средств обнаружения.
 hev0x/cve-2020-24186-wpdiscuz-7.0.4-rce
wpDiscuz 7.0.4 Удалённое выполнение кода
 b4kesn4ke/cve-2014-6271
Эксплойт Shellshock, также известный как CVE-2014-6271
 ajdumanhug/cve-2023-46818
CVE-2023-46818 Python3 Эксплойт для ISPConfig <= 3.2.11 (language_edit.php) Уязвимость внедрения PHP-кода
 desertdemons/cve-2025-4138-4517-poc
CVE-2025-4138 / CVE-2025-4517 — Python tarfile PATH_MAX Symlink Filter Bypass
 user0x1337/cve-2022-39227
CVE-2022-39227 : Proof of Concept
 me2nuk/cve-2022-22965
Spring Framework RCE через привязку данных на JDK 9+ / spring4shell / CVE-2022-22965
 leoanggal1/cve-2023-3452-poc
Плагин WordPress Canto < 3.0.5 - Удалённое включение файла (RFI) и удалённое выполнение кода (RCE)








