
 #1
Инструменты для захвата, инспекции и анализа сетевого трафика в реальном времени или из файлов захвата.
Рекомендация Kitploit
 sahilmgandhi/iotshark
IotShark - Мониторинг и анализ IoT-трафика
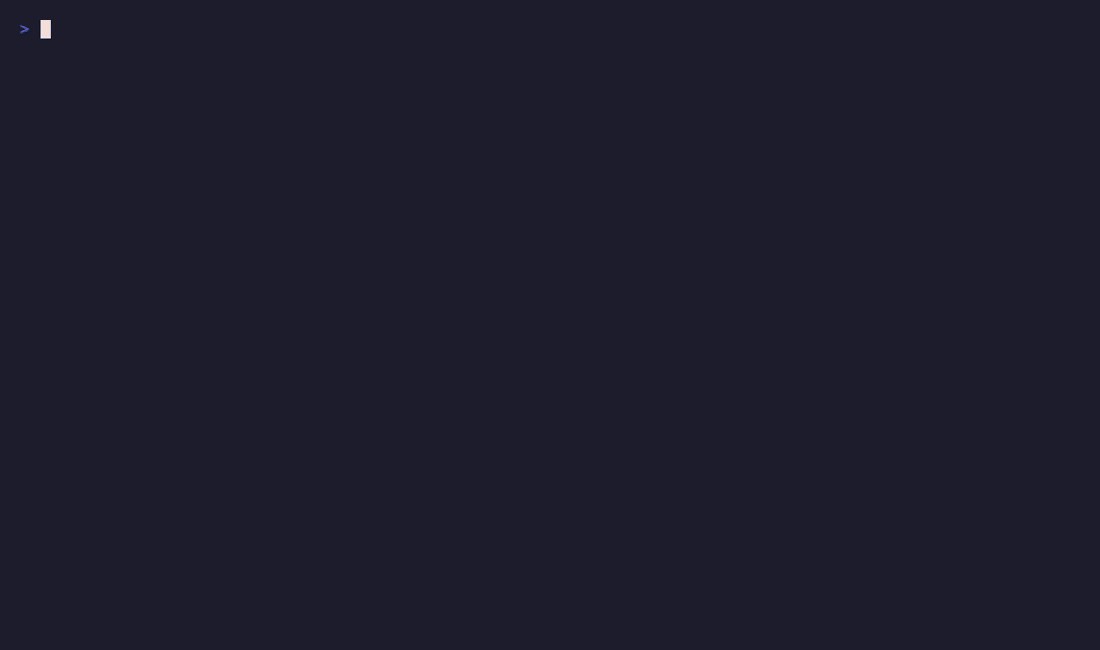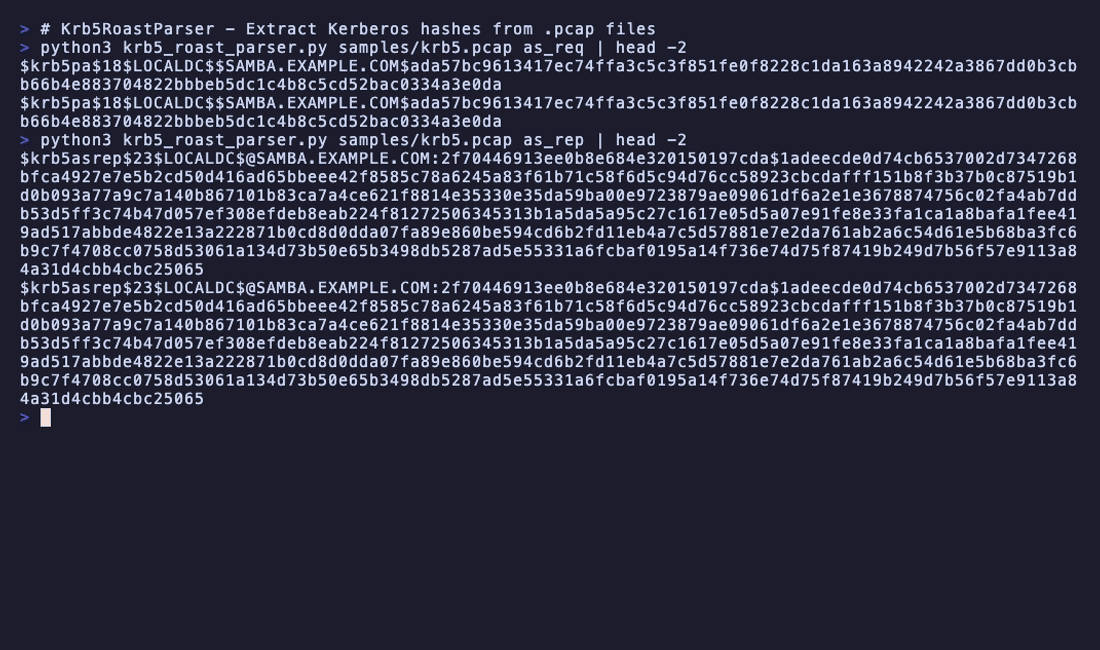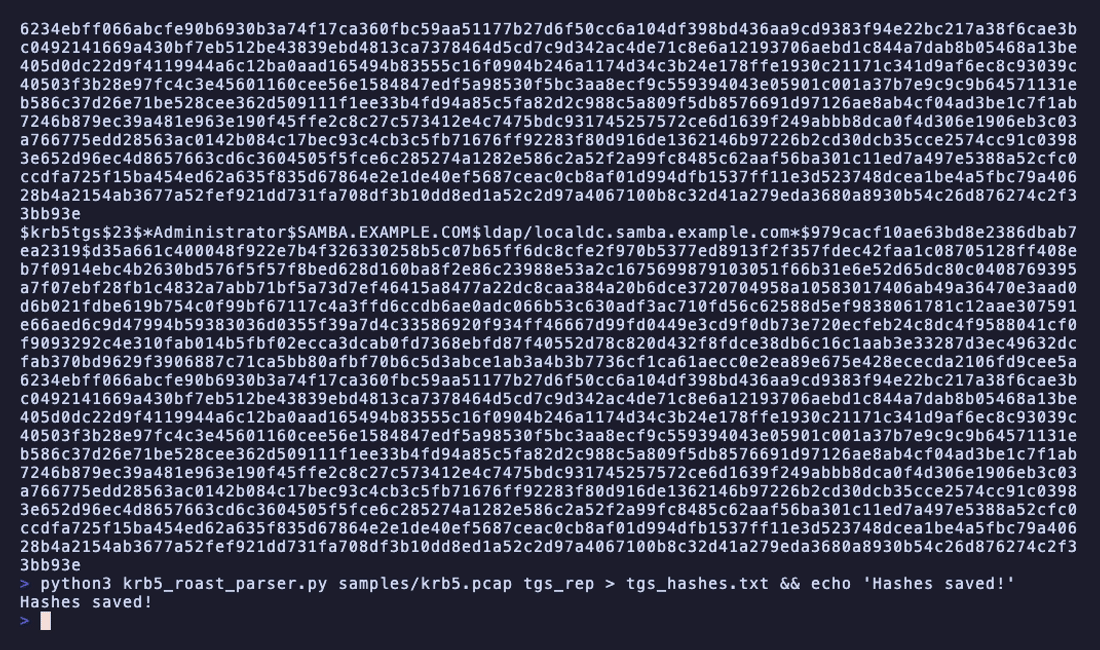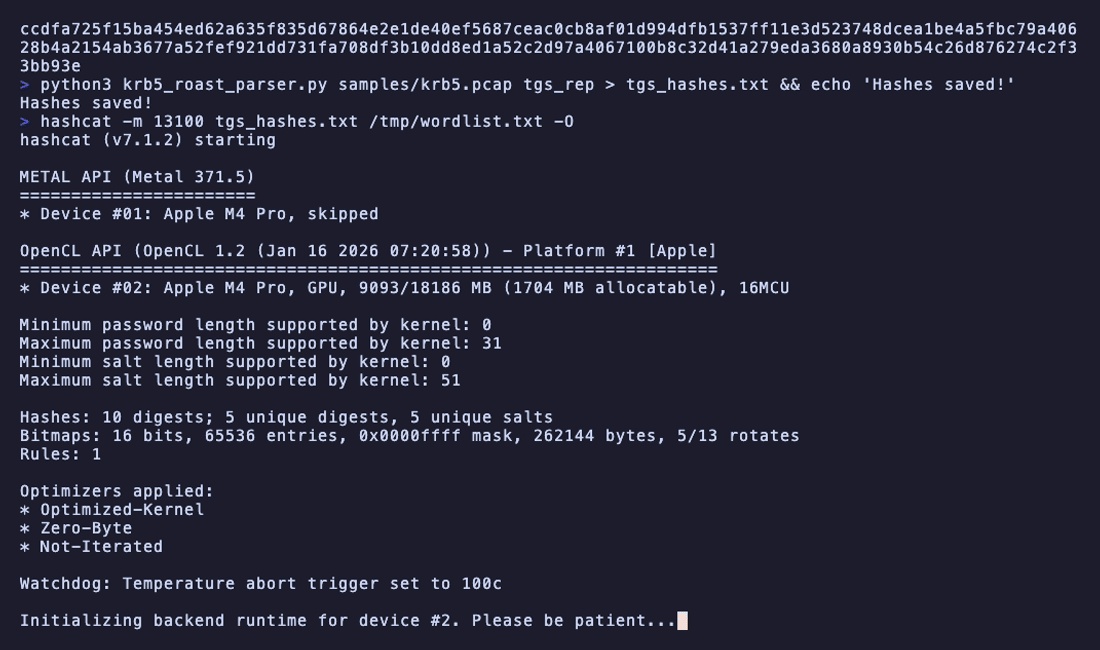 jalvarezz13/krb5roastparser
KrbRoastParser — это инструмент для анализа пакетов Kerberos из файлов pcap с целью извлечения хэшей AS-REQ, AS-REP и TGS-REP.
 pkb1s/sharprelay
Инструмент на C#, использующий драйвер WinDivert для перехвата и перенаправления трафика порта 445 Windows для атак NTLM relay через Cobalt Strike,…
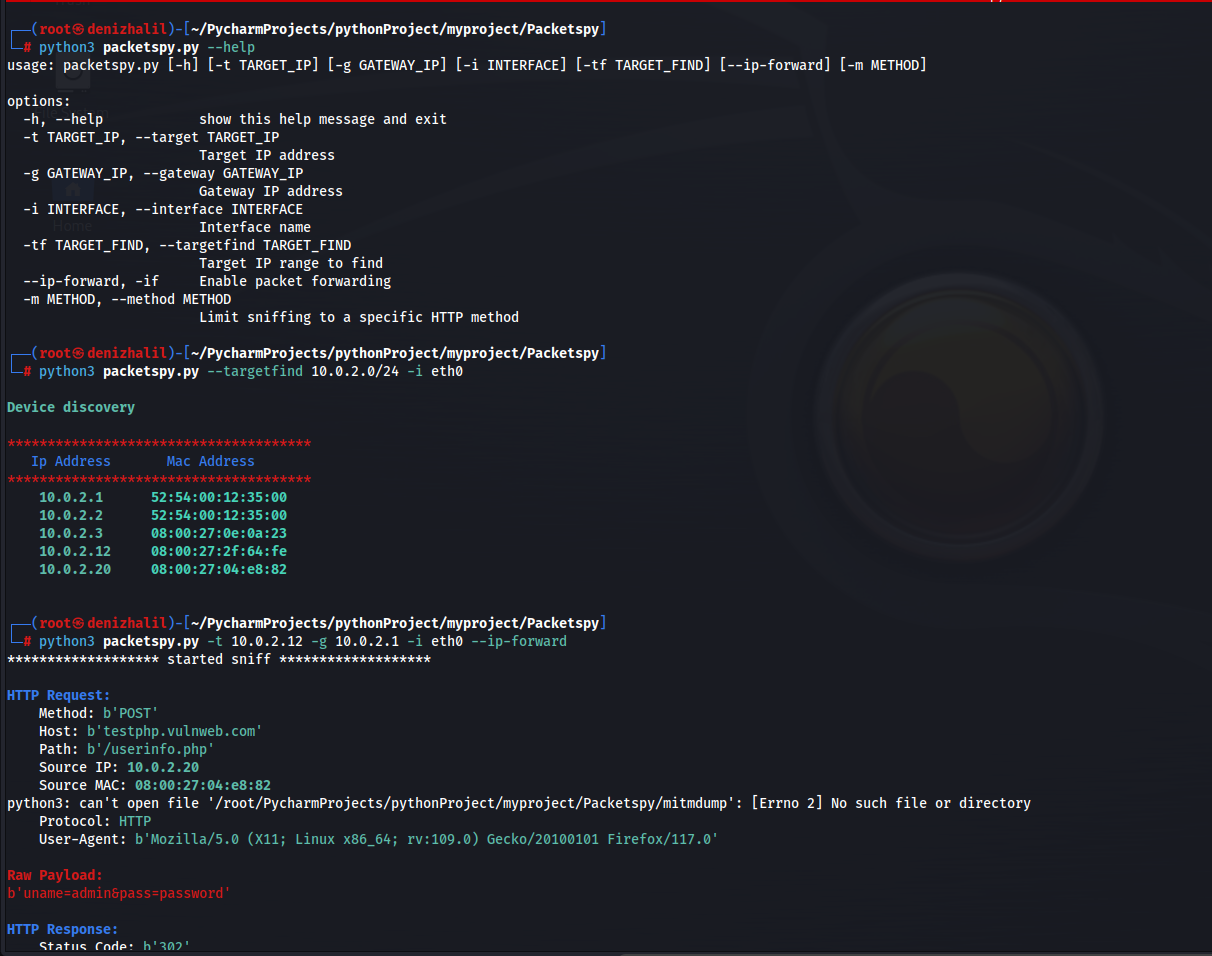 halildeniz/packetspy
Сетевой сниффер пакетов для захвата трафика в реальном времени, проверки HTTP, анализа сырых данных и обнаружения устройств со встроенными…
 codepr/creak
Отравление, сброс, подмена, перенаправление MITM-скрипт
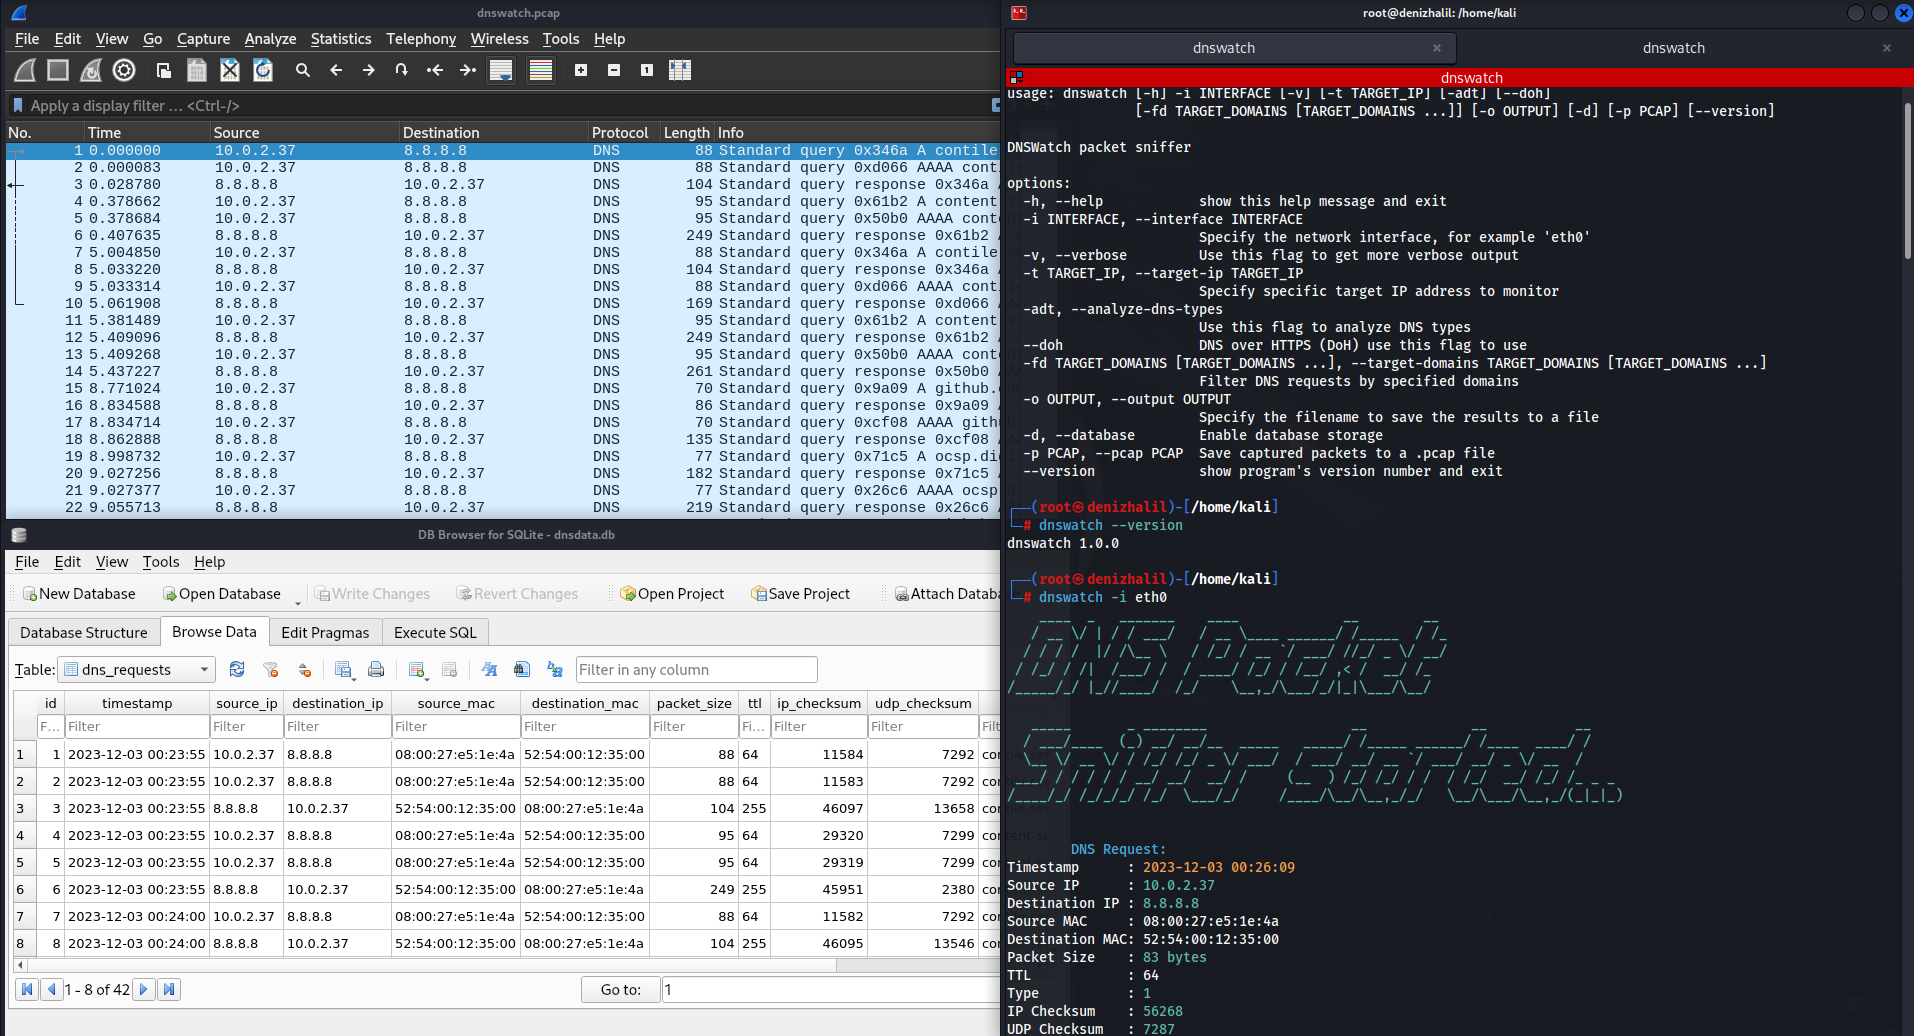 halildeniz/dnswatch
Сниффер и анализатор DNS-трафика для мониторинга, фильтрации и обнаружения аномалий в DNS-запросах. Возможности включают экспорт в PCAP, поддержку…
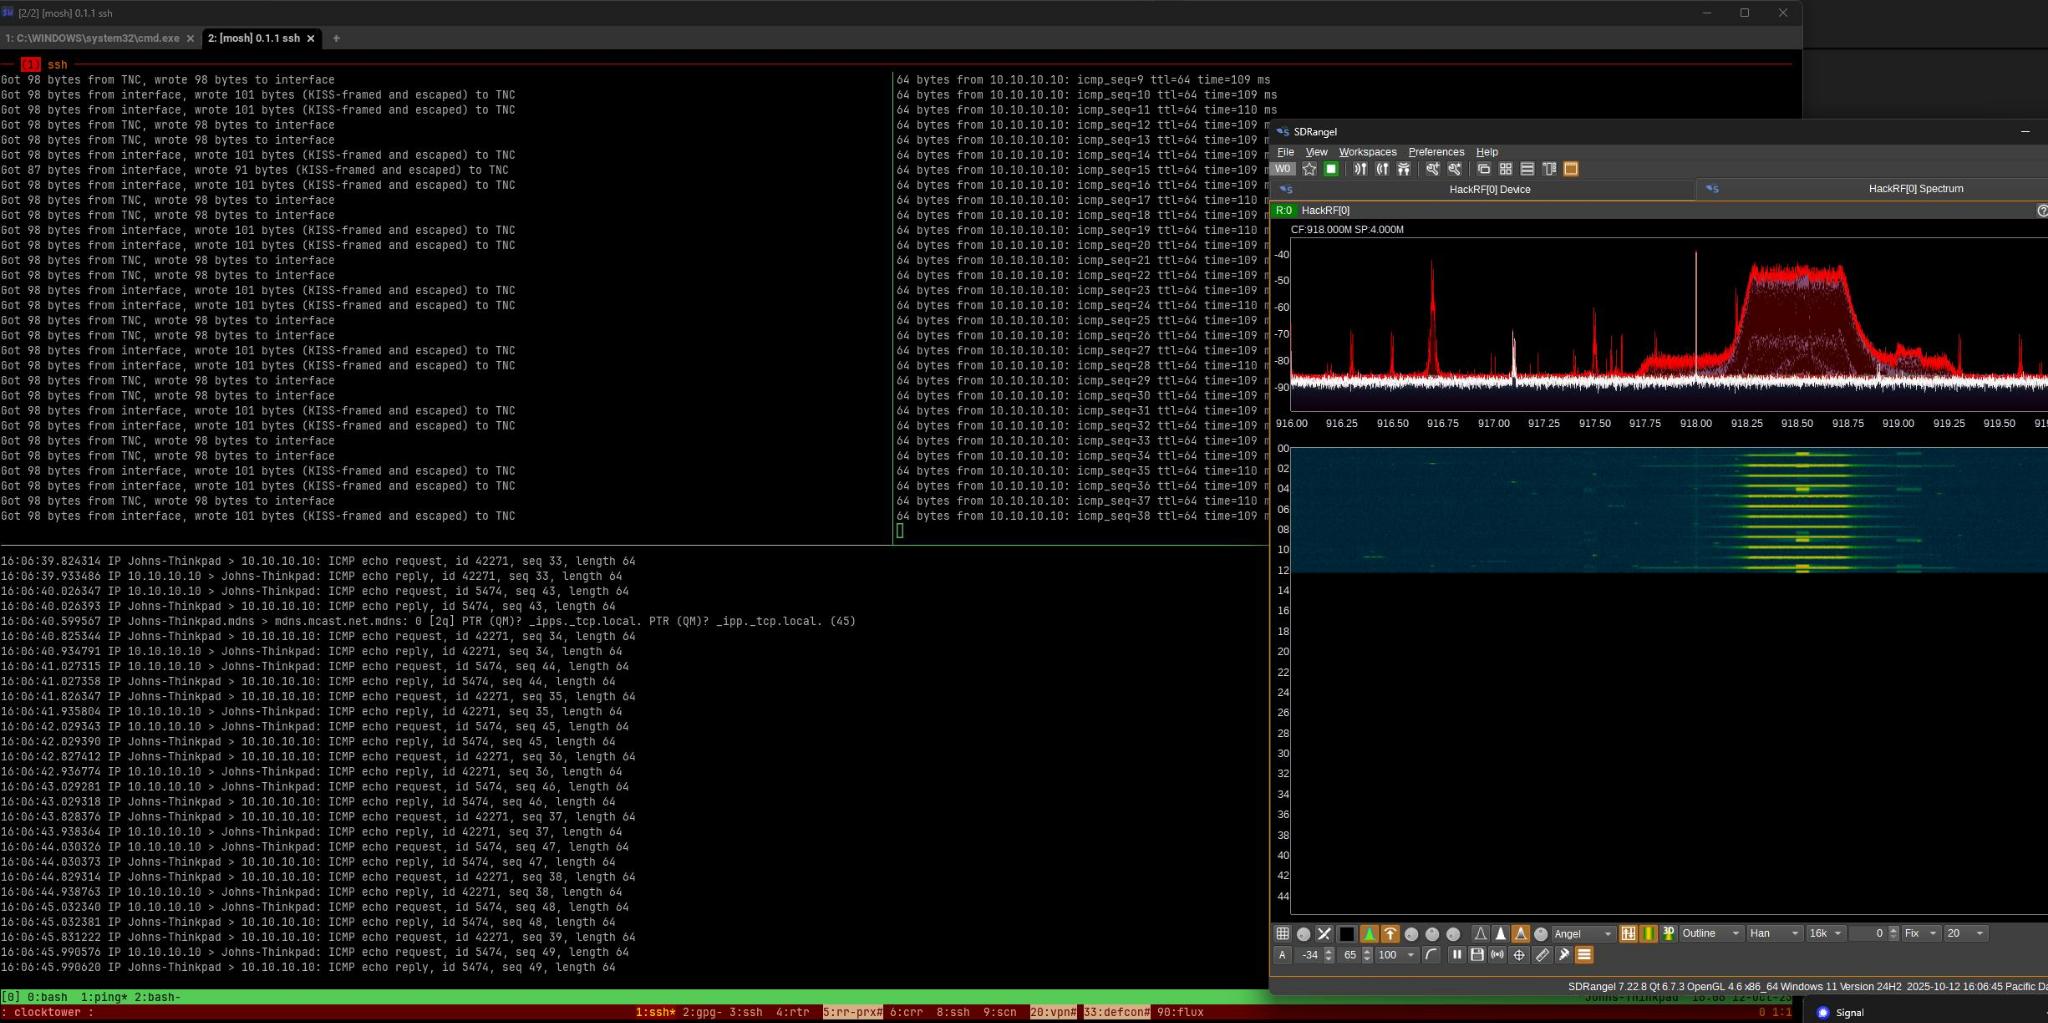 datapartyjs/meshtnc
Прошивка для преобразования потребительских LoRa-радиостанций в модемы KISS TNC с последовательным CLI, сниффингом пакетов BLE и совместимостью с…
 asaotomo/hx0-hawkeye
Легковесное расширение для браузера для захвата трафика и анализа безопасности, позволяющее выполнять захват, перехват, модификацию, повторную…
 nccgroup/pcap-burp
Pcap-импортер для Burp
 quarkslab/peetch
Инструментарий на основе eBPF для перехвата сетевого трафика, извлечения ключей TLS OpenSSL и перехвата/расшифровки соединений TLS 1.2 в реальном…
 azizaltuntas/network-analysis-tools
Набор инструментов для анализа Pcap (файлов захвата) (v.1)
 packetsifter/packetsiftertool
PacketSifter — это инструмент/скрипт, предназначенный для помощи аналитикам в фильтрации захвата пакетов (pcap) для поиска значимого трафика.…
 nccgroup/ebpf
eBPF — инструментарий расширенного фильтра пакетов Беркли
 mcp-shark/mcp-shark
Криминалистический анализ коммуникаций Model Context Protocol в стиле Wireshark Захватывайте, просматривайте и расследуйте все HTTP-запросы и ответы…
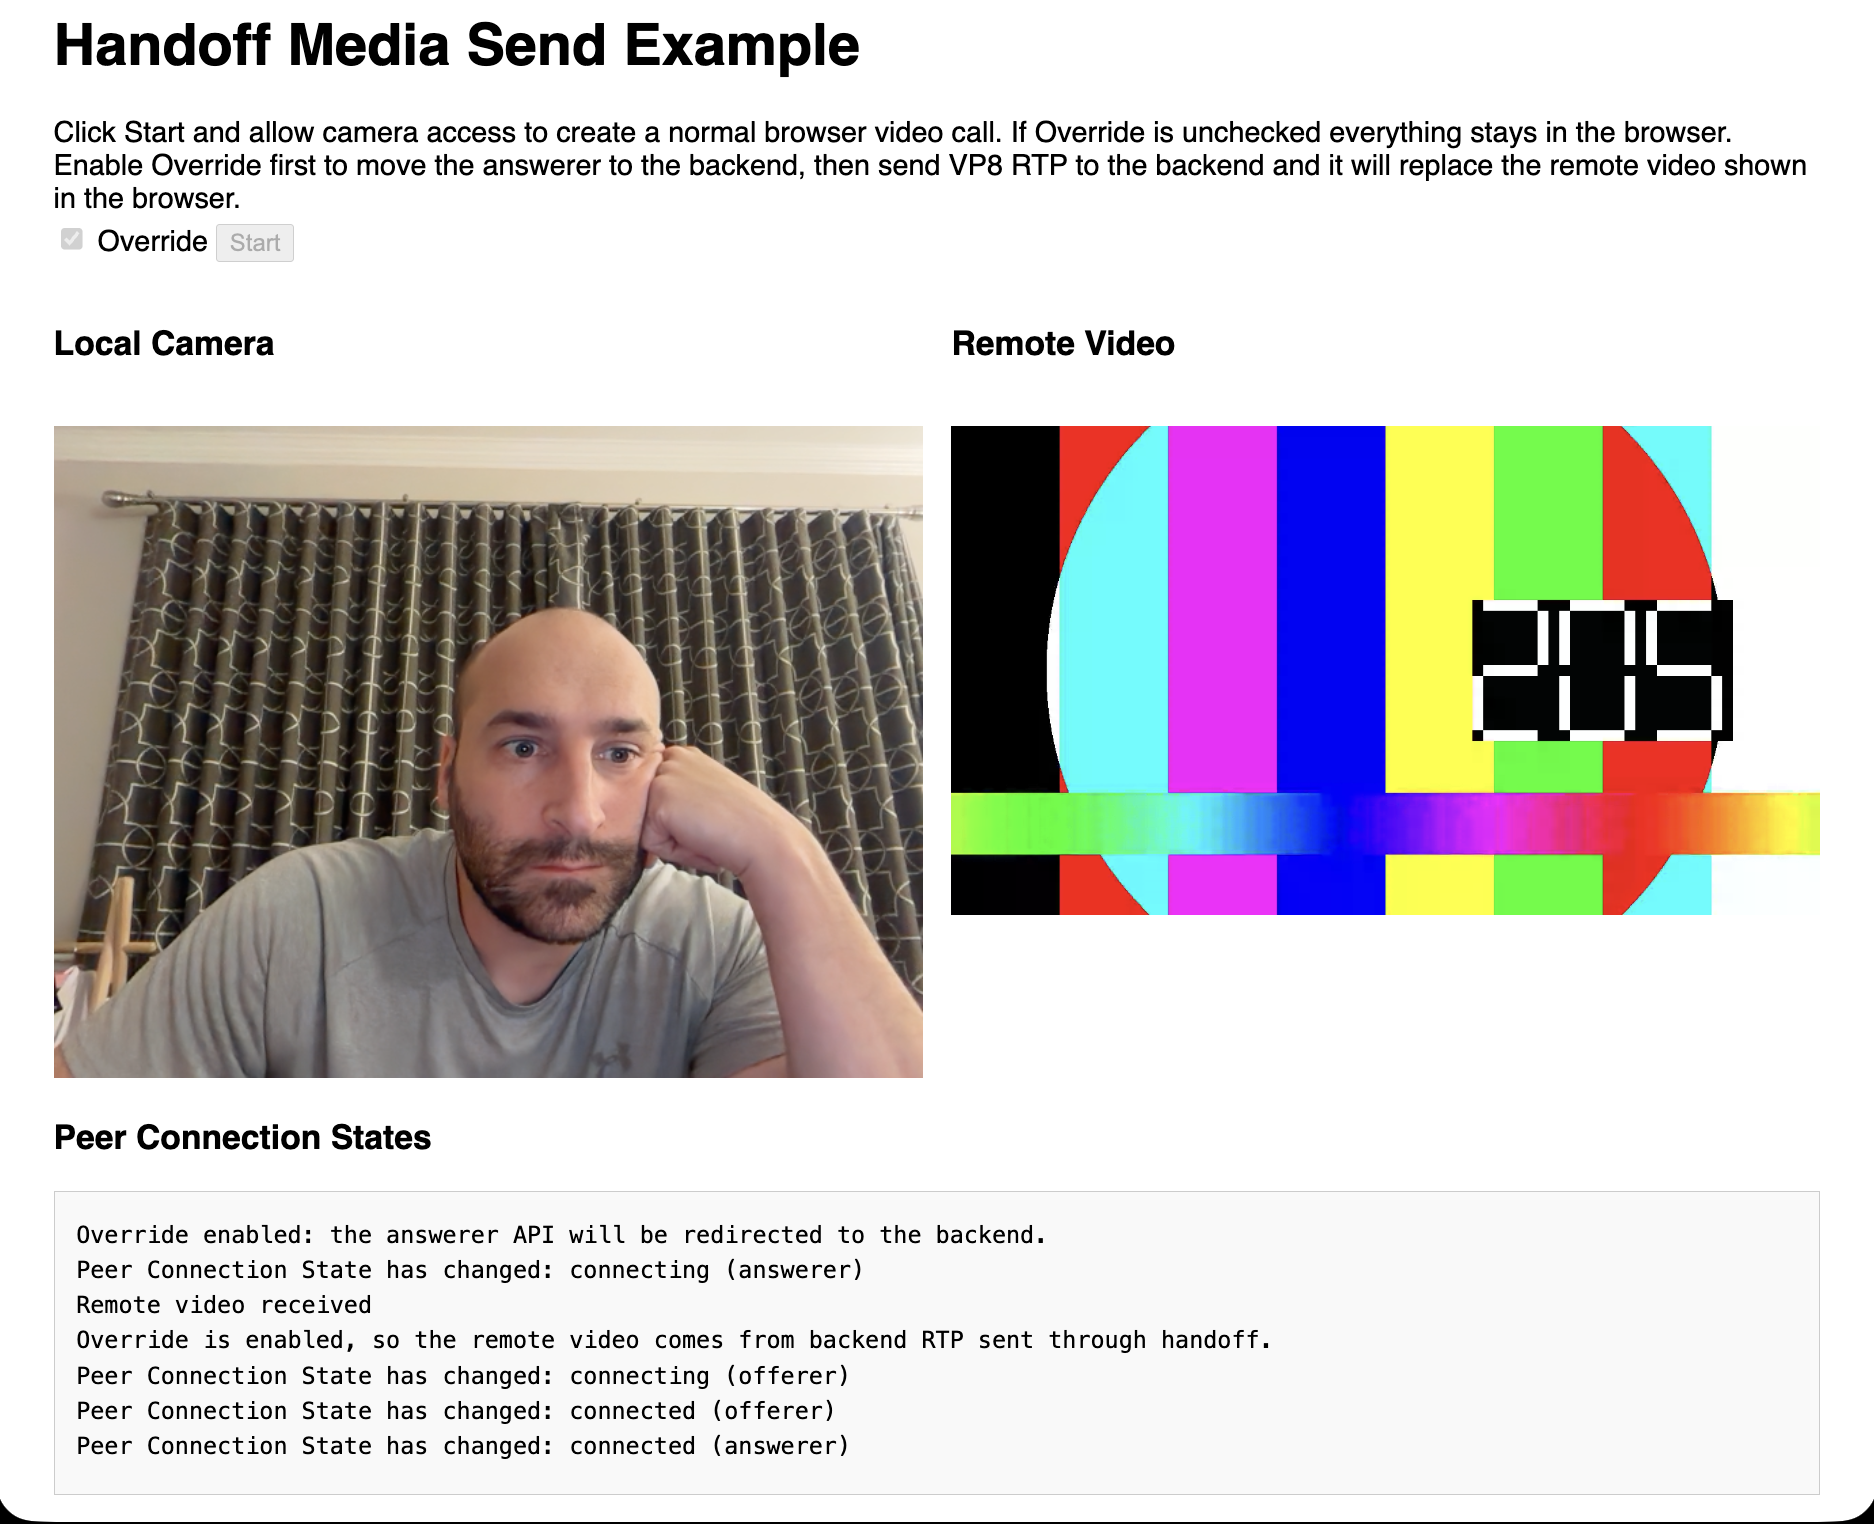 pion/handoff
Запустите WebRTC в браузере — выполняйте его в другом месте.
 iamckn/mousejack_transmit
Атака на беспроводные мышь/клавиатуру с повторением/передачей (poc)
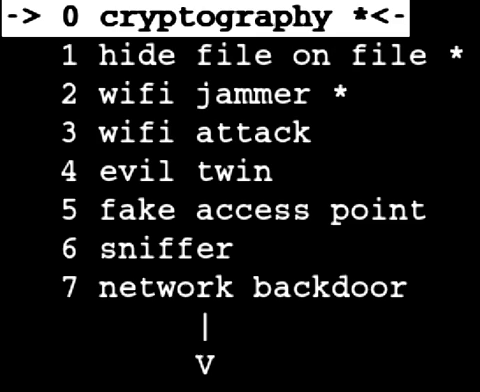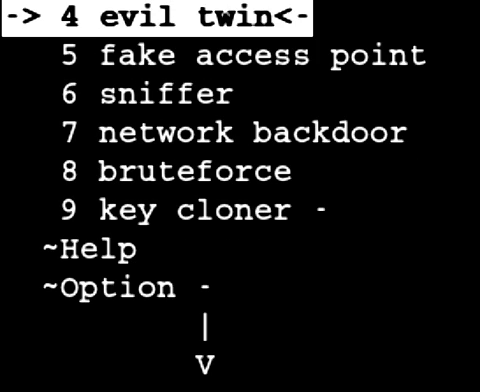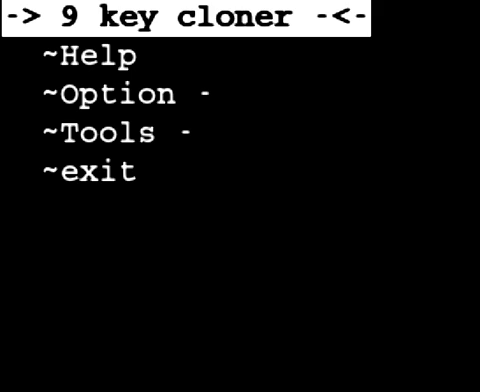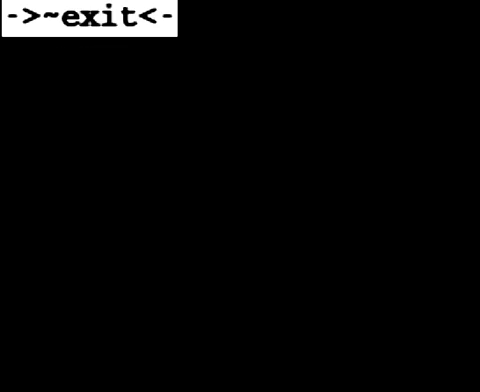 marcrowproject/bramble
Bramble — это набор инструментов для взлома с открытым исходным кодом.
 phillipmartin/gopassivedns
Сетевой пассивный регистратор DNS, захватывающий и регистрирующий DNS-запросы из живого трафика или файлов pcap, выводящий JSON для интеграции с…








