

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Krb5RoastParser — KrbRoastParser — это инструмент для анализа пакетов Kerberos из файлов pcap с целью извлечения хэшей AS-REQ, AS-REP и TGS-REP. | Kitploit
Инструменты/GitHubGitHub/jalvarezz13/krb5roastparser
Сниффинг и анализ пакетовВзлом паролейАнализ хэшейСетевая безопасностьТестирование на ПроникновениеАутентификация
GitHubjalvarezz13/krb5roastparser

Krb5RoastParser

KrbRoastParser — это инструмент для анализа пакетов Kerberos из файлов pcap с целью извлечения хэшей AS-REQ, AS-REP и TGS-REP.

Репозиторий
10911392 месяцев назадПроверено Kitploit
Поделиться

Krb5RoastParser

График истории звёзд

📑 Содержание

  • ❓ Что такое Krb5RoastParser?
  • ⭐ Возможности
  • ⚙️ Установка
  • ▶️ Запуск
  • 📈 После запуска
  • 📜 Лицензия

❓ Что такое Krb5RoastParser?

Krb5RoastParser — это инструмент, предназначенный для анализа пакетов аутентификации Kerberos (AS-REQ, AS-REP и TGS-REP) из файлов .pcap и генерации хешей, совместимых с программами для подбора паролей, для целей тестирования безопасности. Используя tshark, Krb5RoastParser извлекает необходимые данные из пакетов Kerberos и формирует хеши, готовые к использованию в таких инструментах, как Hashcat.
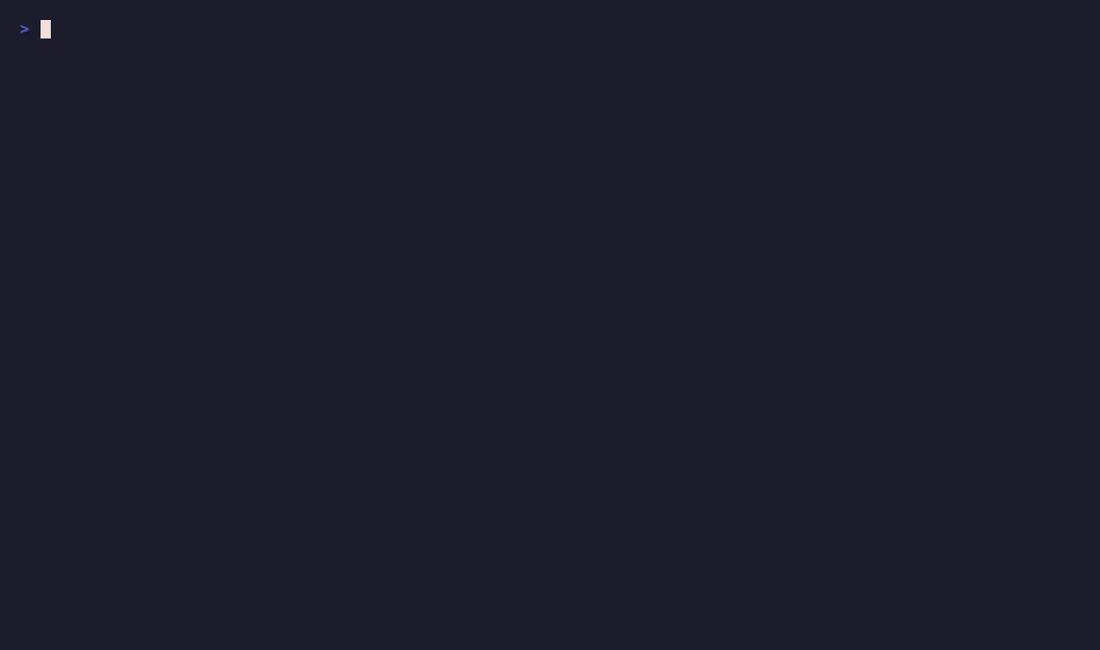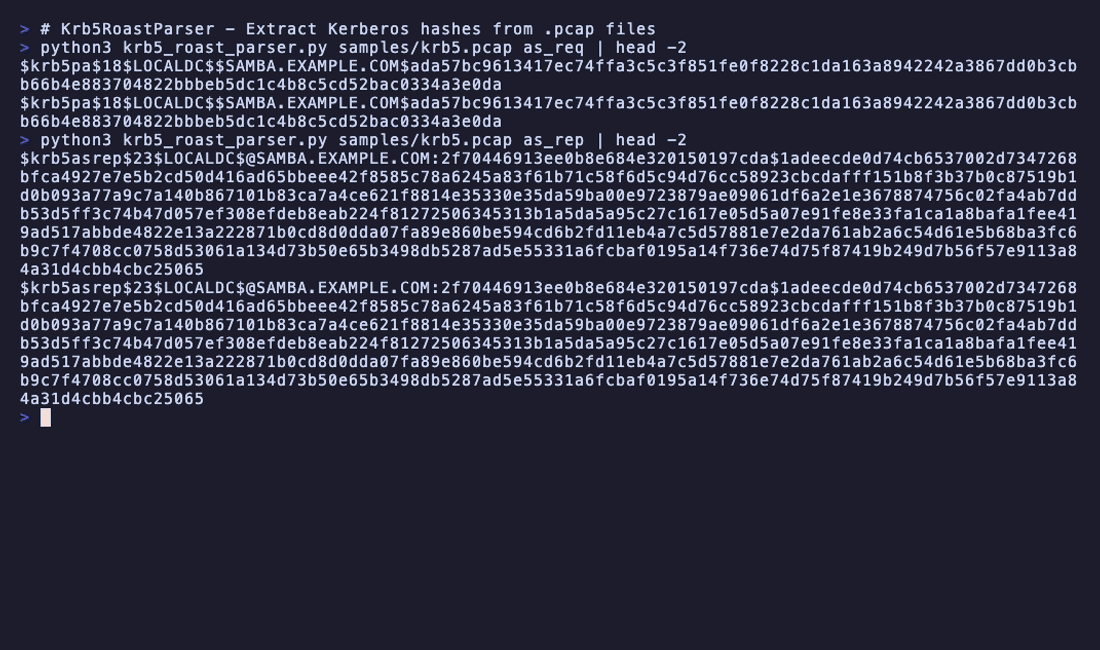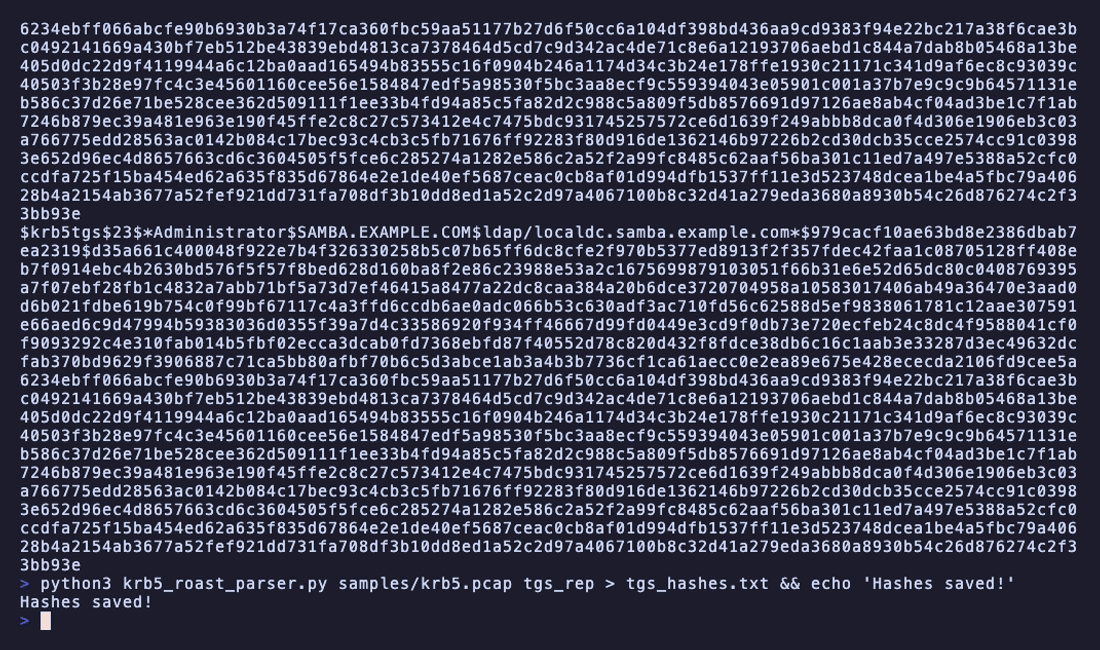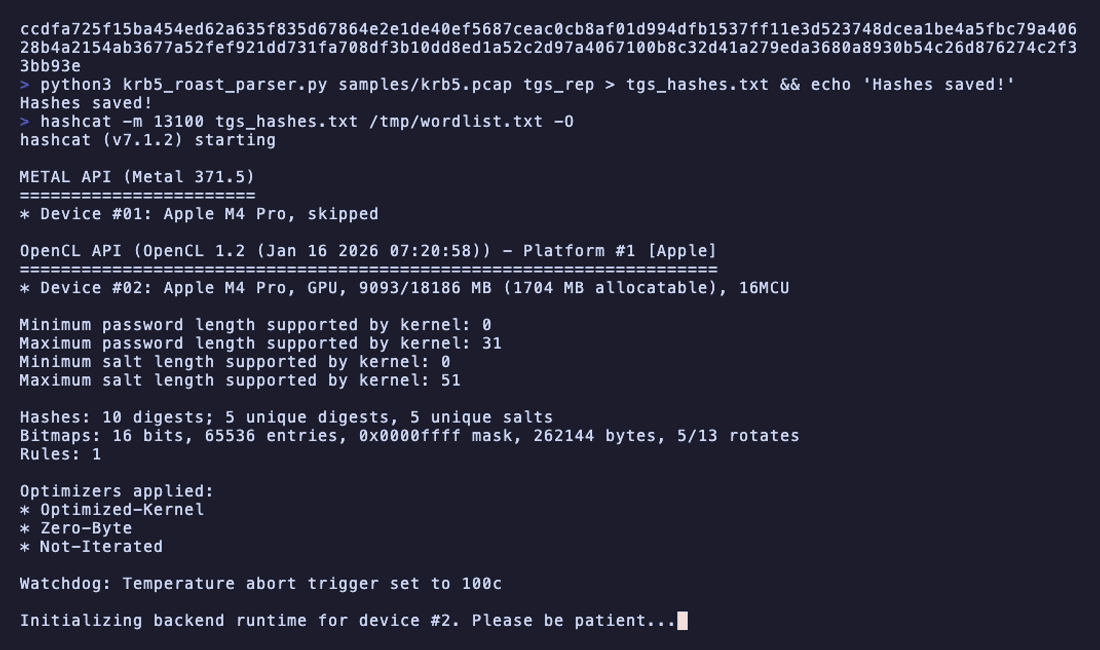
Демонстрация

⭐ Возможности

  • Анализ пакетов AS-REQ, AS-REP и TGS-REP из файлов .pcap.
  • Генерация хешей, совместимых с Hashcat для подбора паролей.
  • Простота расширения для поддержки будущих форматов хешей (например, john).

⚙️ Установка

Предварительные требования

Убедитесь, что у вас есть:

  • Python 3.7 или выше
  • tshark установлен и доступен в PATH

Для установки tshark (если ещё не установлен):

# На Debian/Ubuntu
sudo apt update
sudo apt install tshark -y

# На macOS (с помощью Homebrew)
brew install wireshark

# На Windows включён в установку Wireshark

Клонирование репозитория

git clone https://github.com/jalvarezz13/Krb5RoastParser.git
cd Krb5RoastParser

▶️ Запуск

Для запуска Krb5RoastParser используйте следующий синтаксис:

python krb5_roast_parser.py <pcap_file> <as_req/as_rep/tgs_rep>
  • <pcap_file>: путь к файлу .pcap, содержащему пакеты Kerberos.
  • <as_req/as_rep>: укажите тип пакета Kerberos для анализа.
    • Используйте as_req для пакетов AS-REQ
    • Используйте as_rep для пакетов AS-REP
    • Используйте tgs_rep для пакетов TGS-REP

Примеры команд

Анализ пакетов AS-REQ:

python krb5_roast_parser.py sample.pcap as_req

Анализ пакетов AS-REP:

python krb5_roast_parser.py sample.pcap as_rep

Анализ пакетов TGS-REP:

python krb5_roast_parser.py sample.pcap tgs_rep

Вывод

  • Для as_req: вывод будет в формате $krb5pa$18$....
  • Для as_rep: вывод будет в формате $krb5asrep$23$....
  • Для tgs_rep: вывод будет в формате $krb5tgs$23$....

Эти форматы совместимы с режимами хешей Hashcat.

[!NOTE]
На данный момент инструмент поддерживает только эти форматы хешей. Если вам требуется поддержка других форматов, не стесняйтесь создать issue или отправить pull request.

🔓 После запуска

После получения сгенерированных хешей вы можете использовать Hashcat для попытки их взлома.

Взлом хешей AS-REQ

Для хешей AS-REQ используйте режим Hashcat 19900:

hashcat -m 19900 <hashfile> <wordlist>

Взлом хешей AS-REP

Для хешей AS-REP используйте режим Hashcat 18200:

hashcat -m 18200 <hashfile> <wordlist>

Взлом хешей TGS-REP

Для хешей TGS-REP используйте режим Hashcat 13100:

hashcat -m 13100 <hashfile> <wordlist>

Замените <hashfile> на файл с извлечёнными хешами, а <wordlist> — на ваш файл со словарём.

📜 Лицензия

Этот проект лицензирован на условиях лицензии MIT. Подробнее см. в файле LICENSE.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





