
 #1
Инструменты для захвата, инспекции и анализа сетевого трафика в реальном времени или из файлов захвата.
Рекомендация Kitploit
 decrypto-org/rupture
Фреймворк для BREACH и других криптографических атак на основе сжатия
 clausing/scripts
Коллекция скриптов на Python и Perl для цифровой криминалистики, реагирования на инциденты и анализа сетей, включая инструменты хеш-сигнатур и…
 vignesh07/babyshark
Потоково-ориентированный PCAP TUI (файлы дел, потрясающий UX). Do do do do.
 hari-prasaanth/thick-client-pentest-checklist
A чек-лист на основе OWASP с более чем 80 тестовыми сценариями
 awakecoding/wireshark-rdp
Wireshark RDP ресурсы
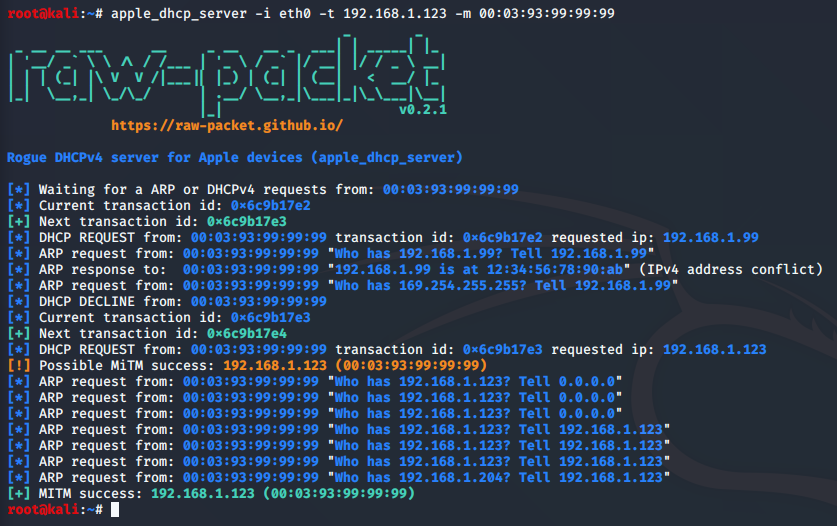 raw-packet/raw-packet
Проект Raw-packet
 vikwin/pcapfex
'Packet Capture Forensic Evidence eXtractor' — это инструмент, который находит и извлекает файлы из файлов захвата пакетов.
 niloofarkheirkhah/nili
Nili — это инструмент для сетевого сканирования, атак типа «человек посередине», обратной разработки протоколов и фаззинга.
 androguide/dsploit
dSploit — самый полный и продвинутый набор инструментов для ИТ-безопасности на Android.
 davidhavoc/ayaflow
Высокопроизводительный анализатор сетевого трафика на основе eBPF, написанный на Rust.
 rjbhide/wireshark-forensics-plugin
Плагин Wireshark, который соотносит сетевой трафик с данными об угрозах, тегами активов и информацией об уязвимостях, чтобы ускорить…
 galkan/flashlight
Специалисты по пентесту тратят слишком много времени на этапе сбора информации. Flashlight (Fener) предоставляет сервисы для сканирования сети/портов…
 ntrippar/arpwner
Инструмент для ARP-спуфинга и манипуляции сетевыми пакетами для атак типа «человек посередине», перехвата трафика и разведки в локальной сети с…
 alperenugurlu/network_assessment
С помощью Wireshark или TCPdump вы можете определить, присутствует ли вредоносная активность в сетевом трафике, записанном на контролируемой вами…
 mhils/honeyproxy
Этот проект теперь является частью @mitmproxy.
 mspicer/pcapinator
Инструмент для обработки большого количества pcaps с помощью tshark
 nxenon/h2spacex
HTTP/2 Last Frame Synchronization (также известная как Single Packet Attack) низкоуровневая библиотека / инструмент на основе Scapy + Exploit Timing…
 puniaze/portdog
Сетевой детектор аномалий, который отслеживает сырые пакеты для выявления активности сканирования портов в реальном времени, с гибкими настройками…








