
 #1
Инструменты для захвата, инспекции и анализа сетевого трафика в реальном времени или из файлов захвата.
Рекомендация Kitploit
 kevin-robertson/conveigh
Conveigh — это инструмент обнаружения спуферов LLMNR/NBNS для Windows PowerShell.
 adamlaurie/hdmi-sniff
перехват трафика HDMI DDC (I2C)
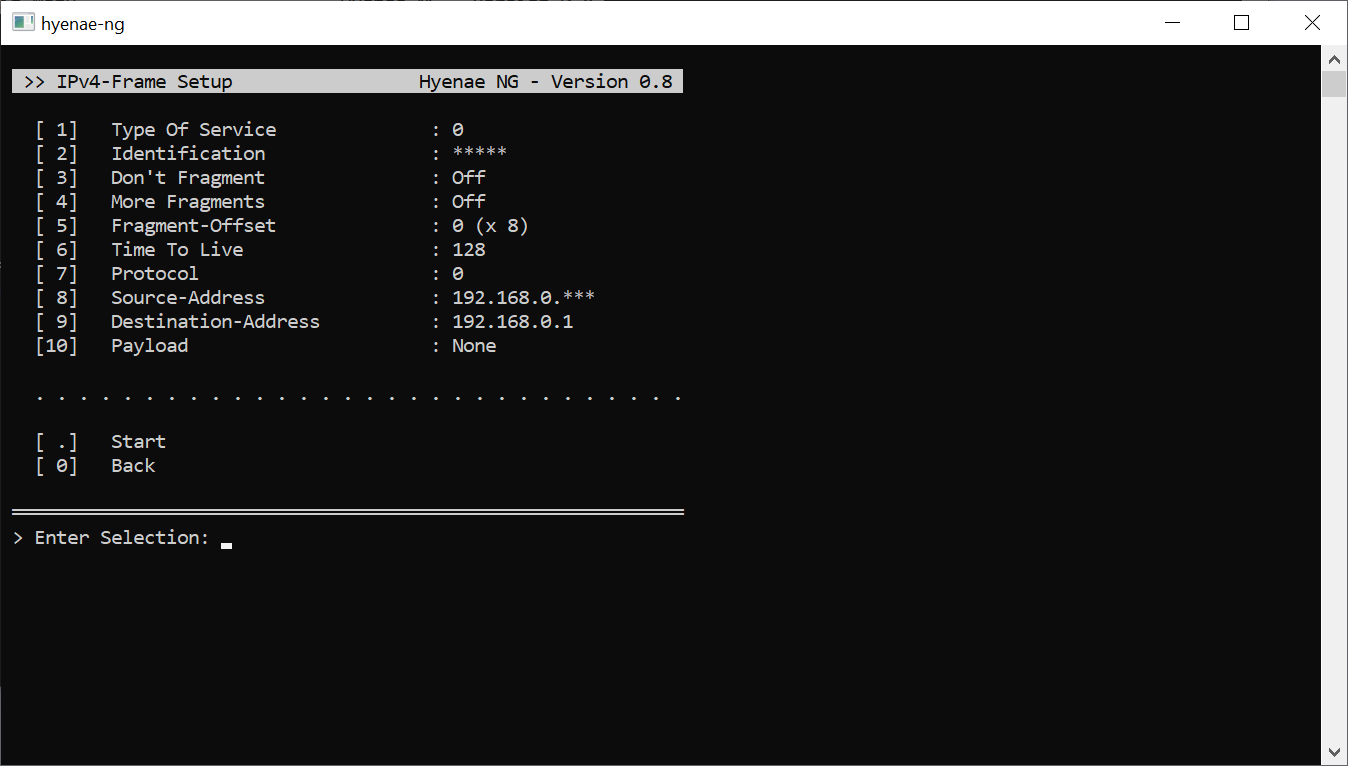 r-richter/hyenae-ng
Кроссплатформенный генератор сетевых пакетов с полной подделкой уровней, рандомизацией адресов на основе шаблонов и обходом обнаружения флуда для…
 jtripper/sslnuke
Прозрачный прокси, который расшифровывает SSL-трафик и выводит сообщения IRC.
 aleksamcode/preferred-network-list-sniffer
Инструмент разведки для захвата и отображения SSID из списка предпочтительных сетей устройства.
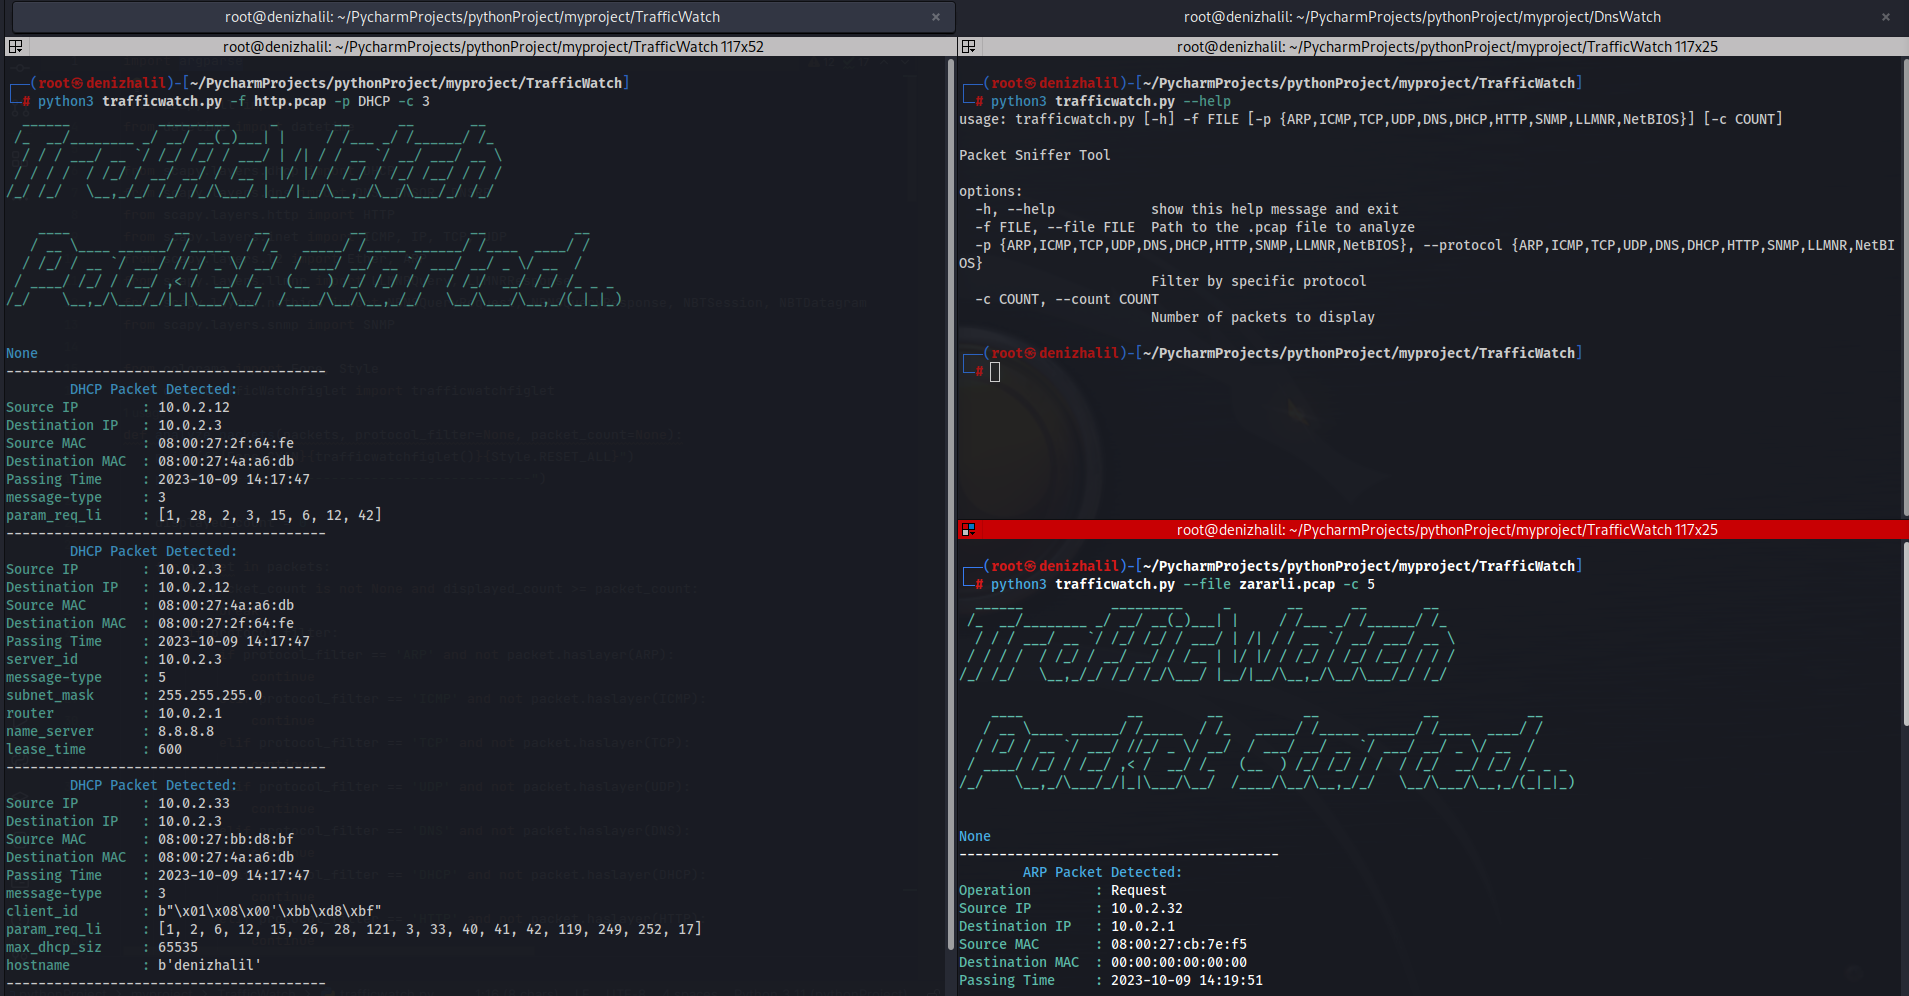 halildeniz/trafficwatch
Сниффер и анализатор пакетов на основе PCAP с поддержкой инспекции протоколов ARP, ICMP, TCP, UDP, DNS, DHCP, HTTP, SNMP, LLMNR и NetBIOS, а также…
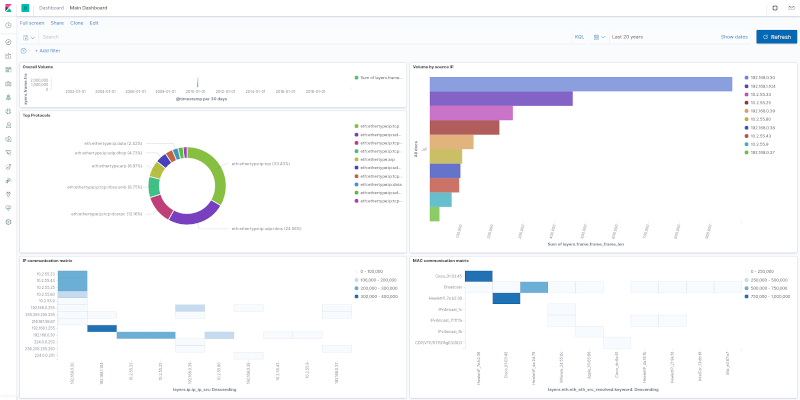 h21lab/tsharkvm
tshark + ELK аналитическая виртуальная машина
 impostorkeanu/eavesarp
Анализировать ARP-запросы для выявления взаимодействующих хостов и устаревших конфигураций сетевых адресов (SNACs).
 7h3ram/flowinspect
Инструмент для инспекции сети
 rnehra01/arp-validator
Инструмент безопасности для обнаружения атак arp poisoning
 nicholasadamou/minipwner
Скрипт для настройки TP-Link MR3040 под управлением OpenWRT в простой, но мощный 'дропбокс' для тестирования на проникновение.
 haidang-infosec/phantom-grid
Система активной защиты на базе eBPF, превращающая ваш Linux-сервер в обманную приманку. Включает прозрачное перенаправление трафика, подмену…
 thelightscope/thelightscope
TheLightScope
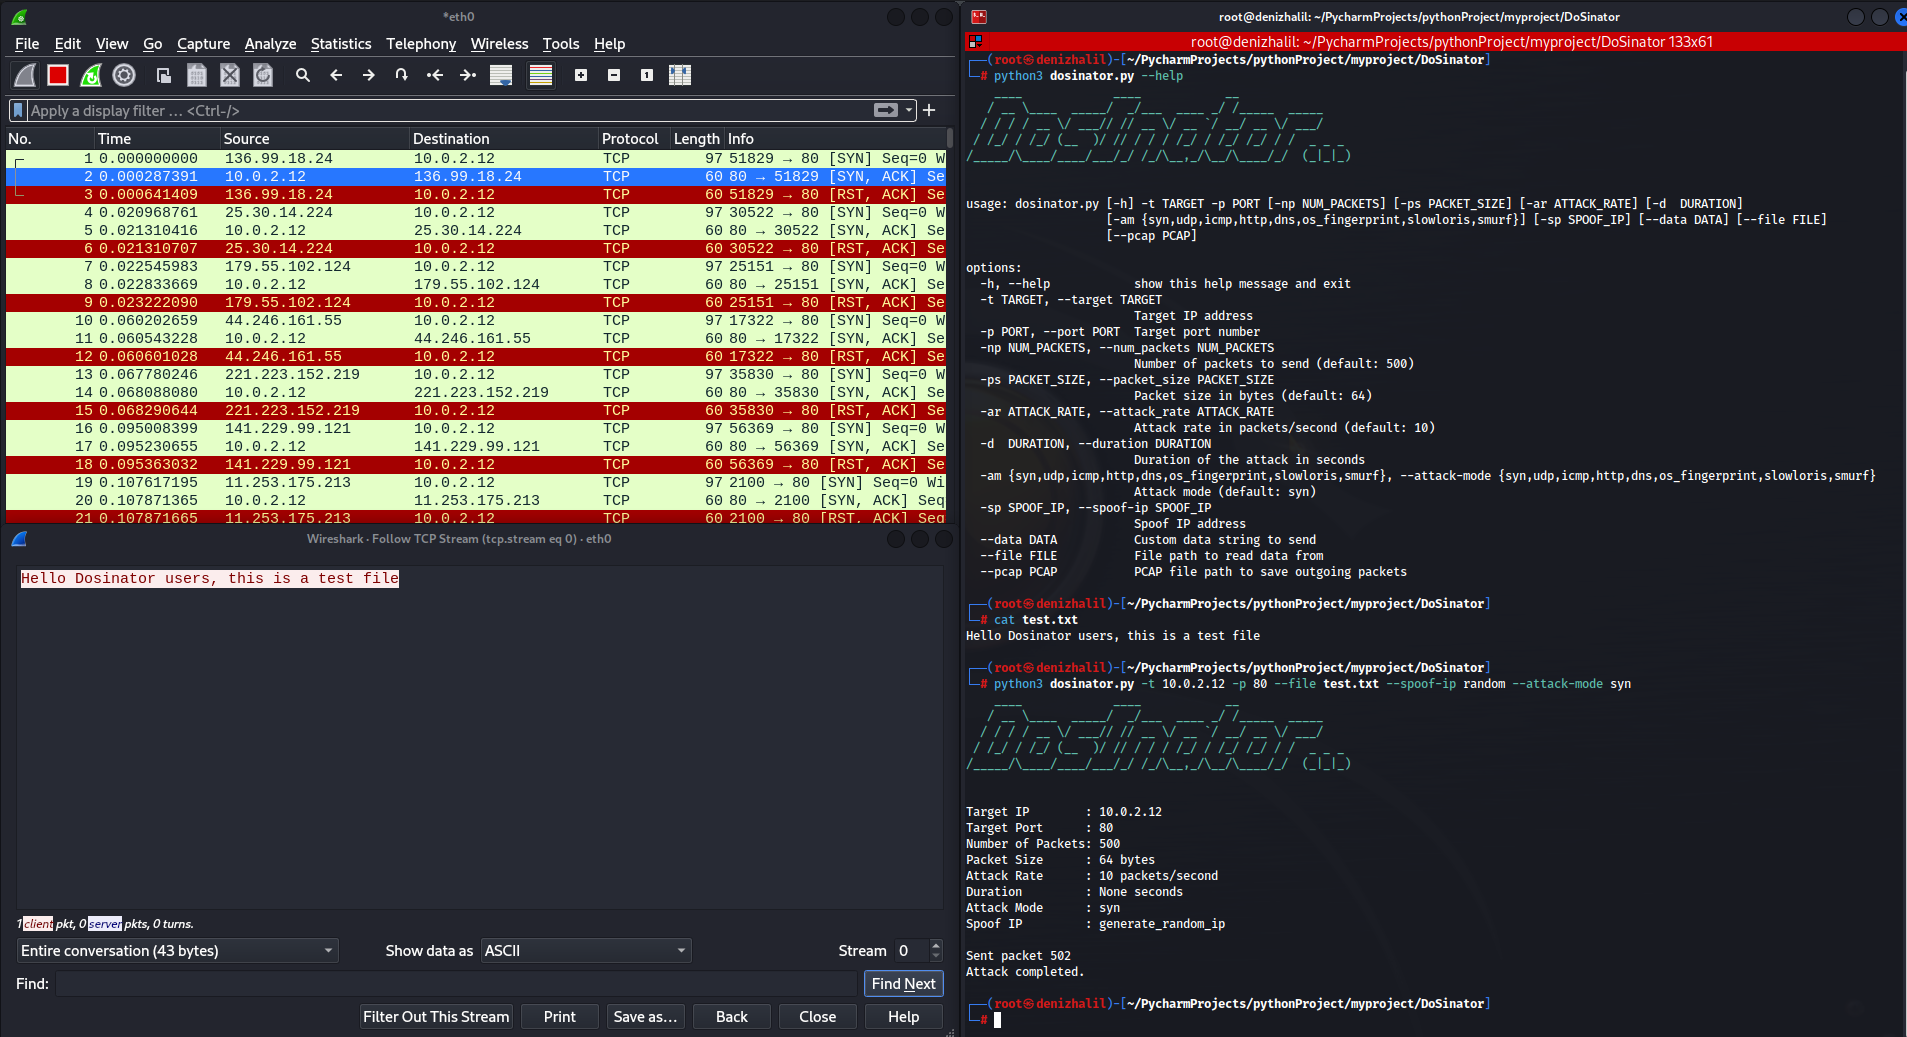 halildeniz/dosinator
DoSinator — это мощный инструмент для тестирования на отказ в обслуживании (DoS), разработанный на Python.
 hash3lizer/airpydump
Анализируйте беспроводные пакеты на лету. В настоящее время поддерживаются три рабочих режима (Reader, Live, Stealth).
 jduck/challack
Код эксплойта Proof-of-concept для CVE-2016-5696
 yeet-src/usbsnoop
Живой общесистемный сниффер USB-передач на eBPF — декодирует USB-трафик на лету (control SETUP, SCSI, HID) из двух универсальных хуков URB. Без…








