 #1
Инструменты для захвата, инспекции и анализа сетевого трафика в реальном времени или из файлов захвата.
Рекомендация Kitploit
 mitmproxy/mitmproxy
Интерактивный HTTP-прокси с поддержкой TLS для перехвата трафика, предназначенный для пентестеров и разработчиков программного обеспечения.
 nmap/nmap
Высокопроизводительный инструмент обнаружения сети и аудита безопасности с расширенным сканированием портов, определением ОС, определением версий…
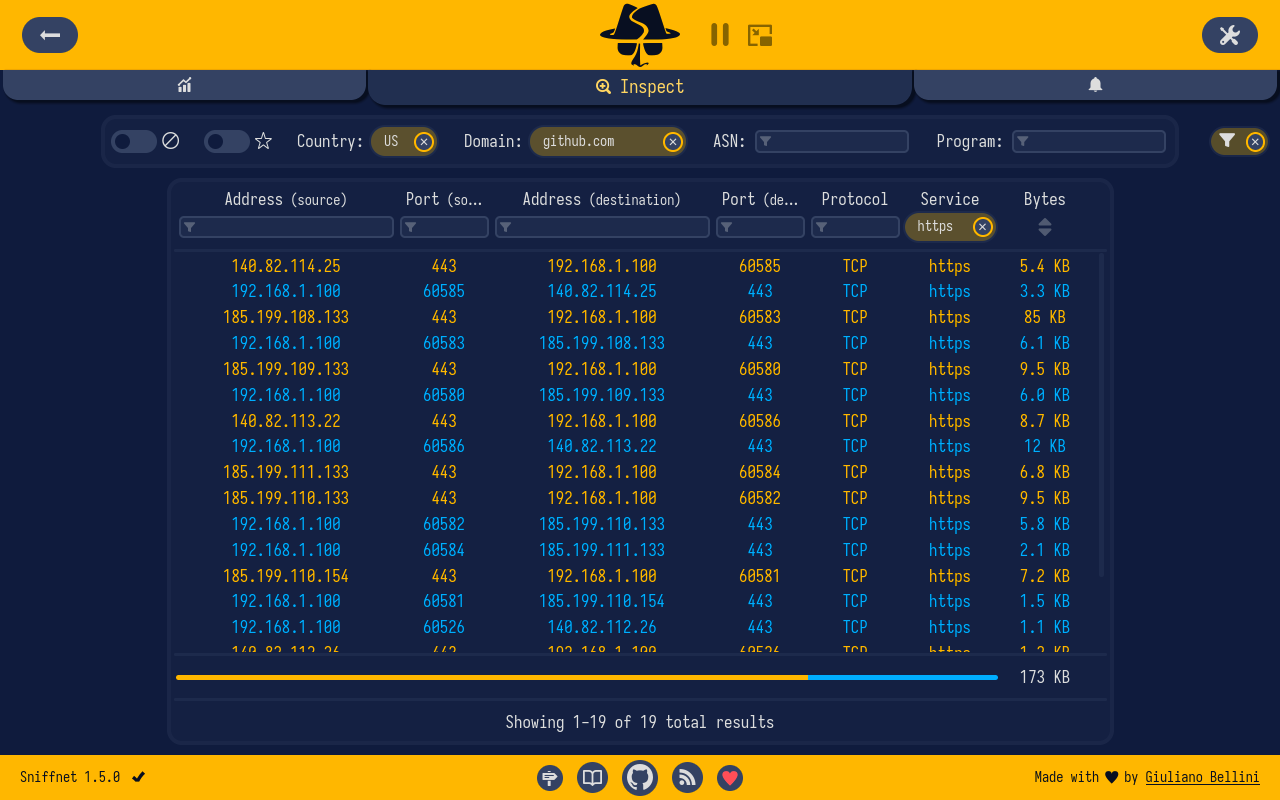 gyulyvgc/sniffnet
С комфортом следите за сетевым трафиком 🕵️♂️
 robertdavidgraham/masscan
TCP-сканер портов, асинхронно отправляющий SYN-пакеты, сканирует весь Интернет менее чем за 5 минут.
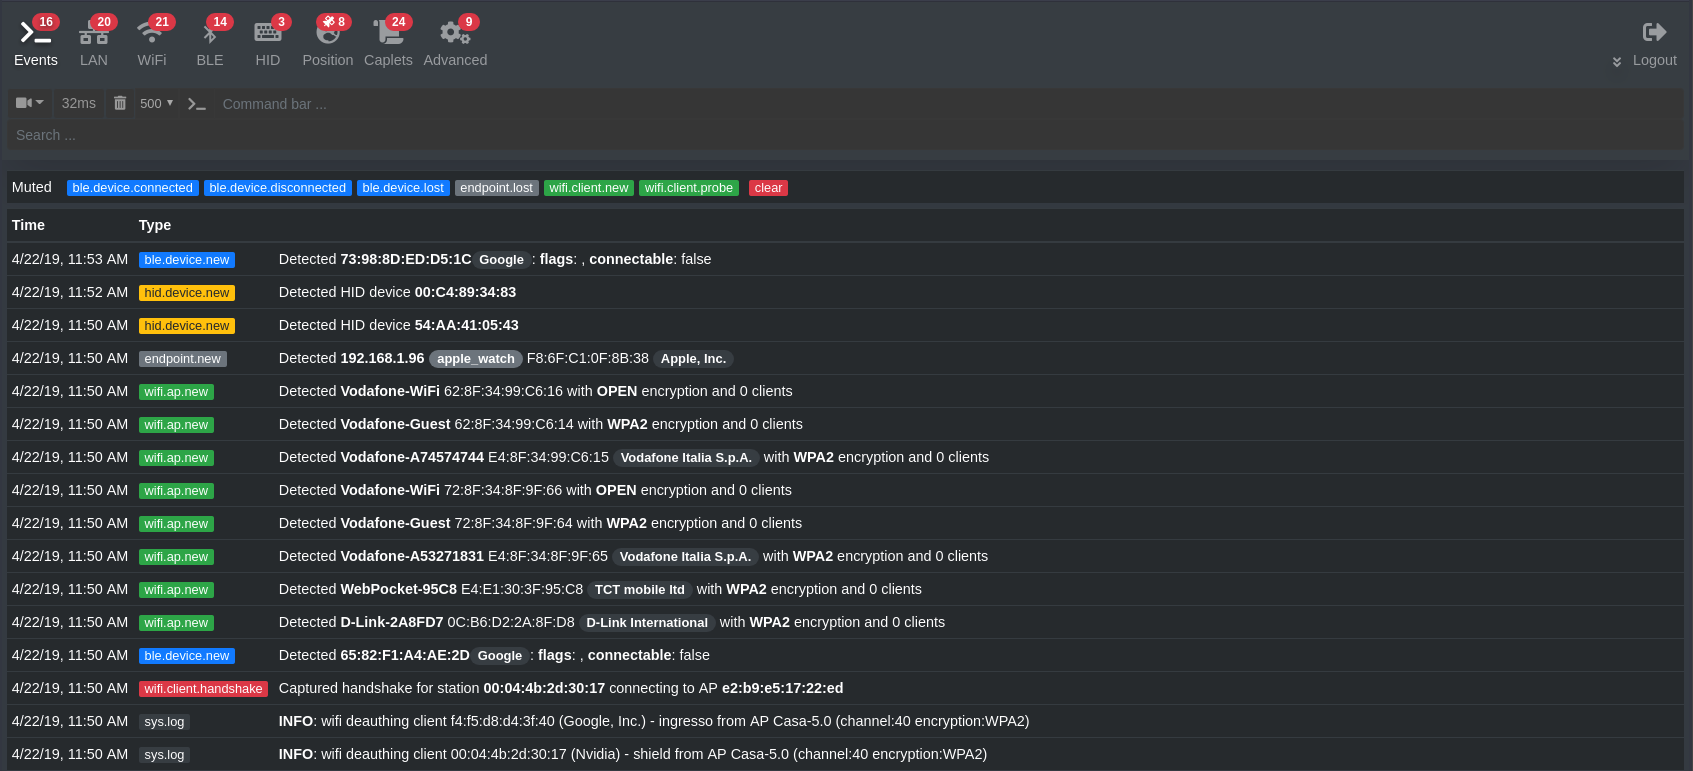 bettercap/bettercap
Швейцарский армейский нож для разведки сетей 802.11, BLE, HID, CAN-bus, IPv4 и IPv6 и атак MITM.
 secdev/scapy
Библиотека для интерактивной работы с сетевыми пакетами на Python: создание, декодирование, отправка, захват и анализ пакетов для широкого спектра…
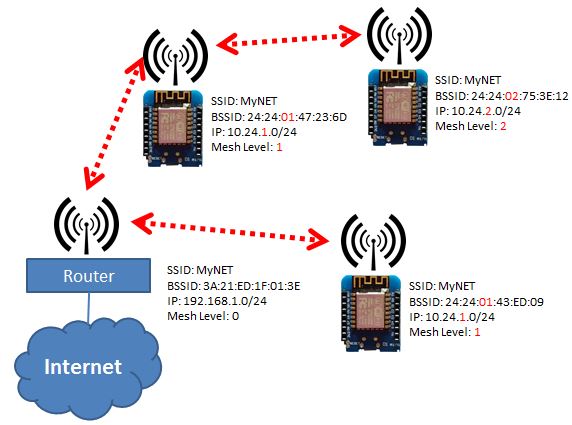 martin-ger/esp_wifi_repeater
Полнофункциональный WiFi NAT-роутер (а теперь также и WiFi-репитер)
 gojue/ecapture
Capture SSL/TLS plaintext with eBPF—no MITM proxy or custom CA installation. Supports Linux and Android on x86_64\arm64 and loong64.
 zeek/zeek
Zeek — это мощный фреймворк для анализа сети, который сильно отличается от типичных IDS, которые вы, возможно, знаете.
wireshark/wiresharkЗахват и анализ сетевого трафика с глубокой инспекцией пакетов, декодированием сотен протоколов и поддержкой файлов захвата для устранения неполадок,…
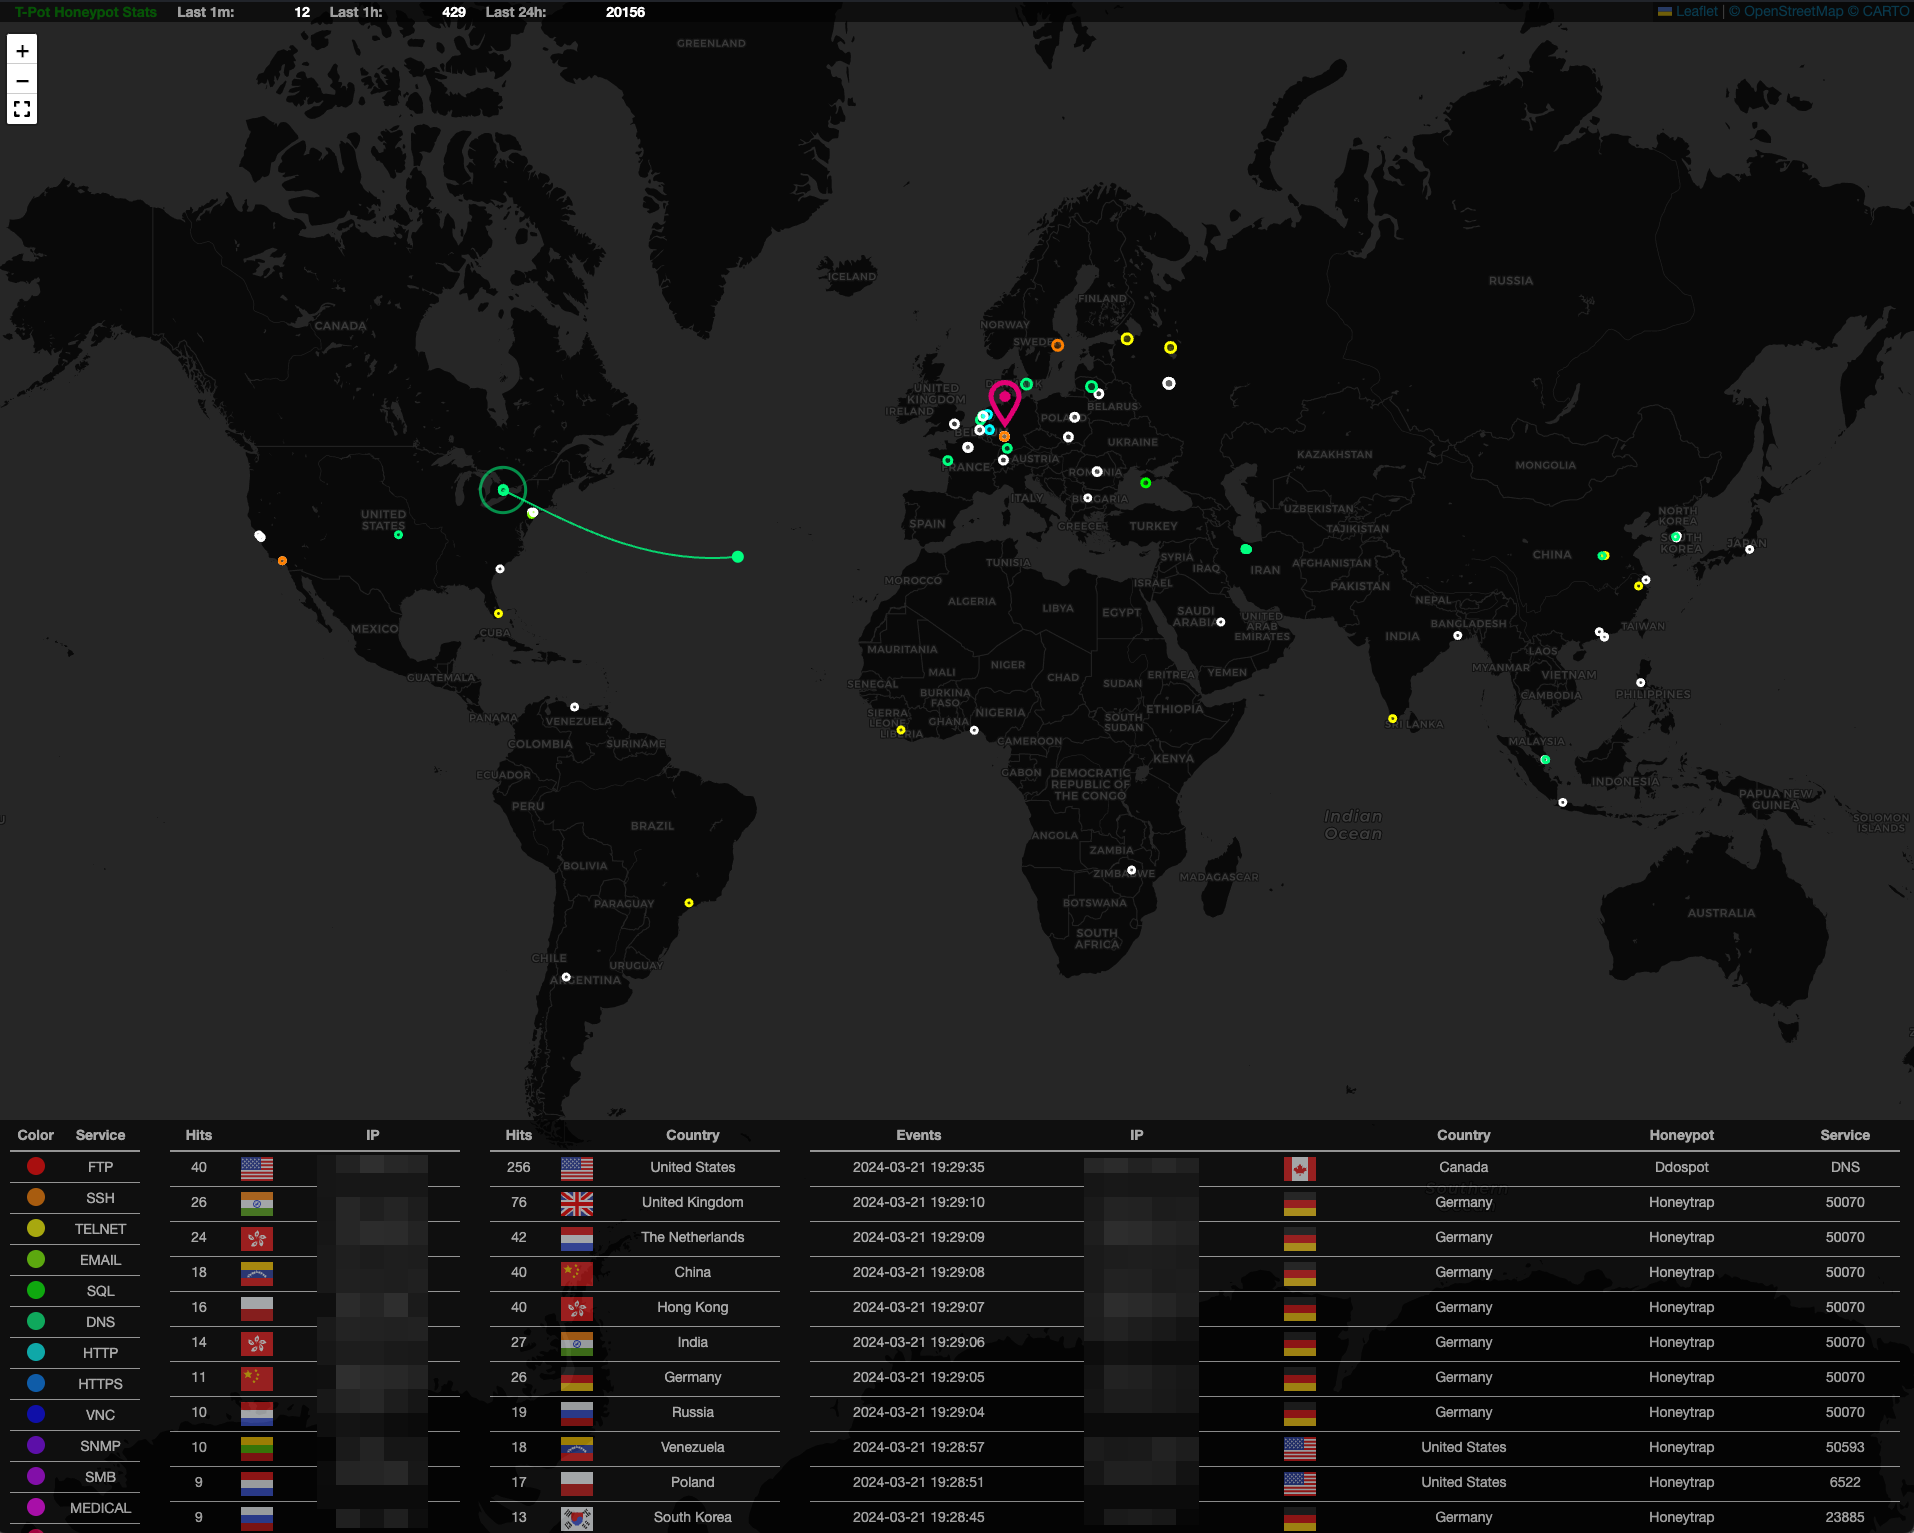 telekom-security/tpotce
🍯 T-Pot - Универсальная мульти-хонипот платформа 🐝
 kubeshark/kubeshark
Сетевая наблюдаемость на базе eBPF для Kubernetes. Индексирует трафик L4/L7 с полным контекстом K8s, расшифровывает TLS без ключей. Доступна для…
 oisf/suricata
Движок сетевой IDS/IPS/NSM с открытым исходным кодом для инспекции трафика в реальном времени, обнаружения и предотвращения вторжений, анализа…
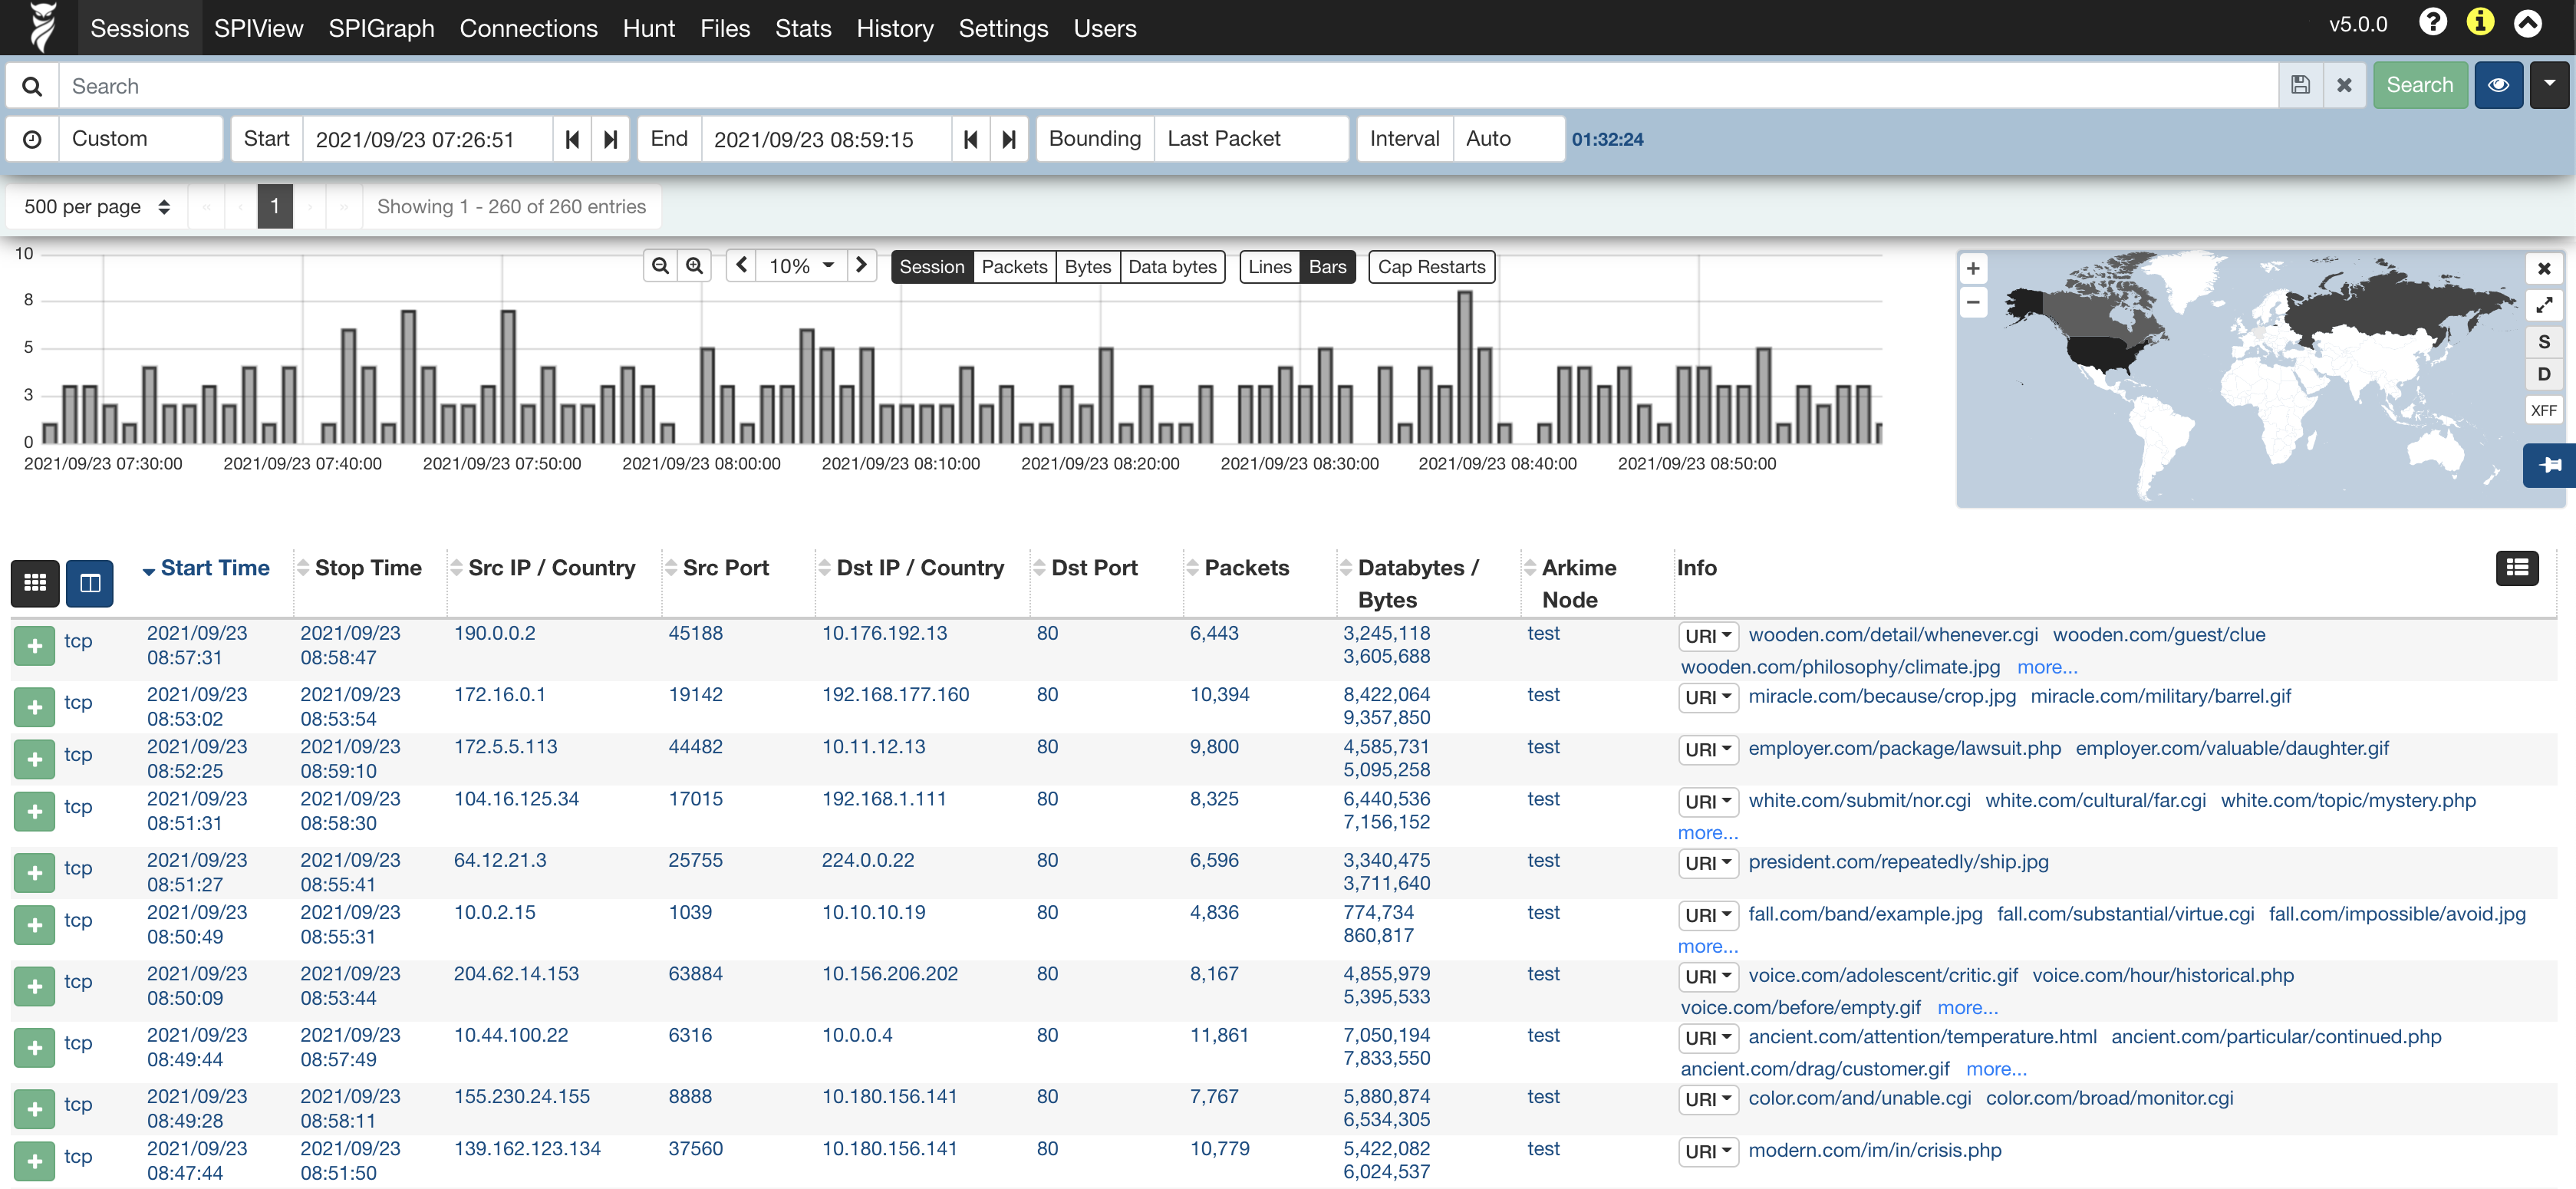 arkime/arkime
Arkime — это система с открытым исходным кодом для крупномасштабного захвата, индексации и хранения полных пакетов.
 ntop/ntopng
Веб-ориентированный мониторинг трафика и сетевого трафика для кибербезопасности
 borntoberoot/networkmanager
Мощный инструмент с открытым исходным кодом для управления сетями и устранения неполадок в сети!
 aircrack-ng/aircrack-ng
Полный набор для аудита безопасности Wi-Fi сетей, включающий захват пакетов, инъекционные атаки, деаутентификацию, создание поддельных точек доступа…
 usarmyresearchlab/dshell
Dshell — это фреймворк для форензического анализа сетей.